Une ligne datée du 3 novembre 2026, dans le fichier commun que tiennent l’ACPR et l’AMF, vise l’adresse lfcd-invest.com. Deux qualifications l’accompagnent, et la colonne qui accueille d’ordinaire une raison sociale est restée vide. L’adresse, elle, n’ouvre sur aucune vitrine : elle sert un écran de connexion, et les pages qu’un site de placement publie habituellement n’existent pas.
Deux qualifications figurent sur cette ligne. Celle qui ouvre la cellule, « Crédits livrets paiements assurances », recouvre le démarchage sur l’épargne, le crédit et la couverture d’assurance, activités réservées en France aux établissements habilités. Un second libellé, plus loin dans la même cellule, ajoute « Usurpation Professionnel » : il vise l’emprunt de la qualité d’un professionnel agréé, sans que le fichier précise lequel. La page des listes noires des autorités reste consultable, et la même requête lancée sur un nom déjà documenté a rendu trois lignes au moment de notre relevé : le moteur répond, la ligne existe.
Dernière mise à jour : 4 novembre 2026
📄 Relevé de la capture
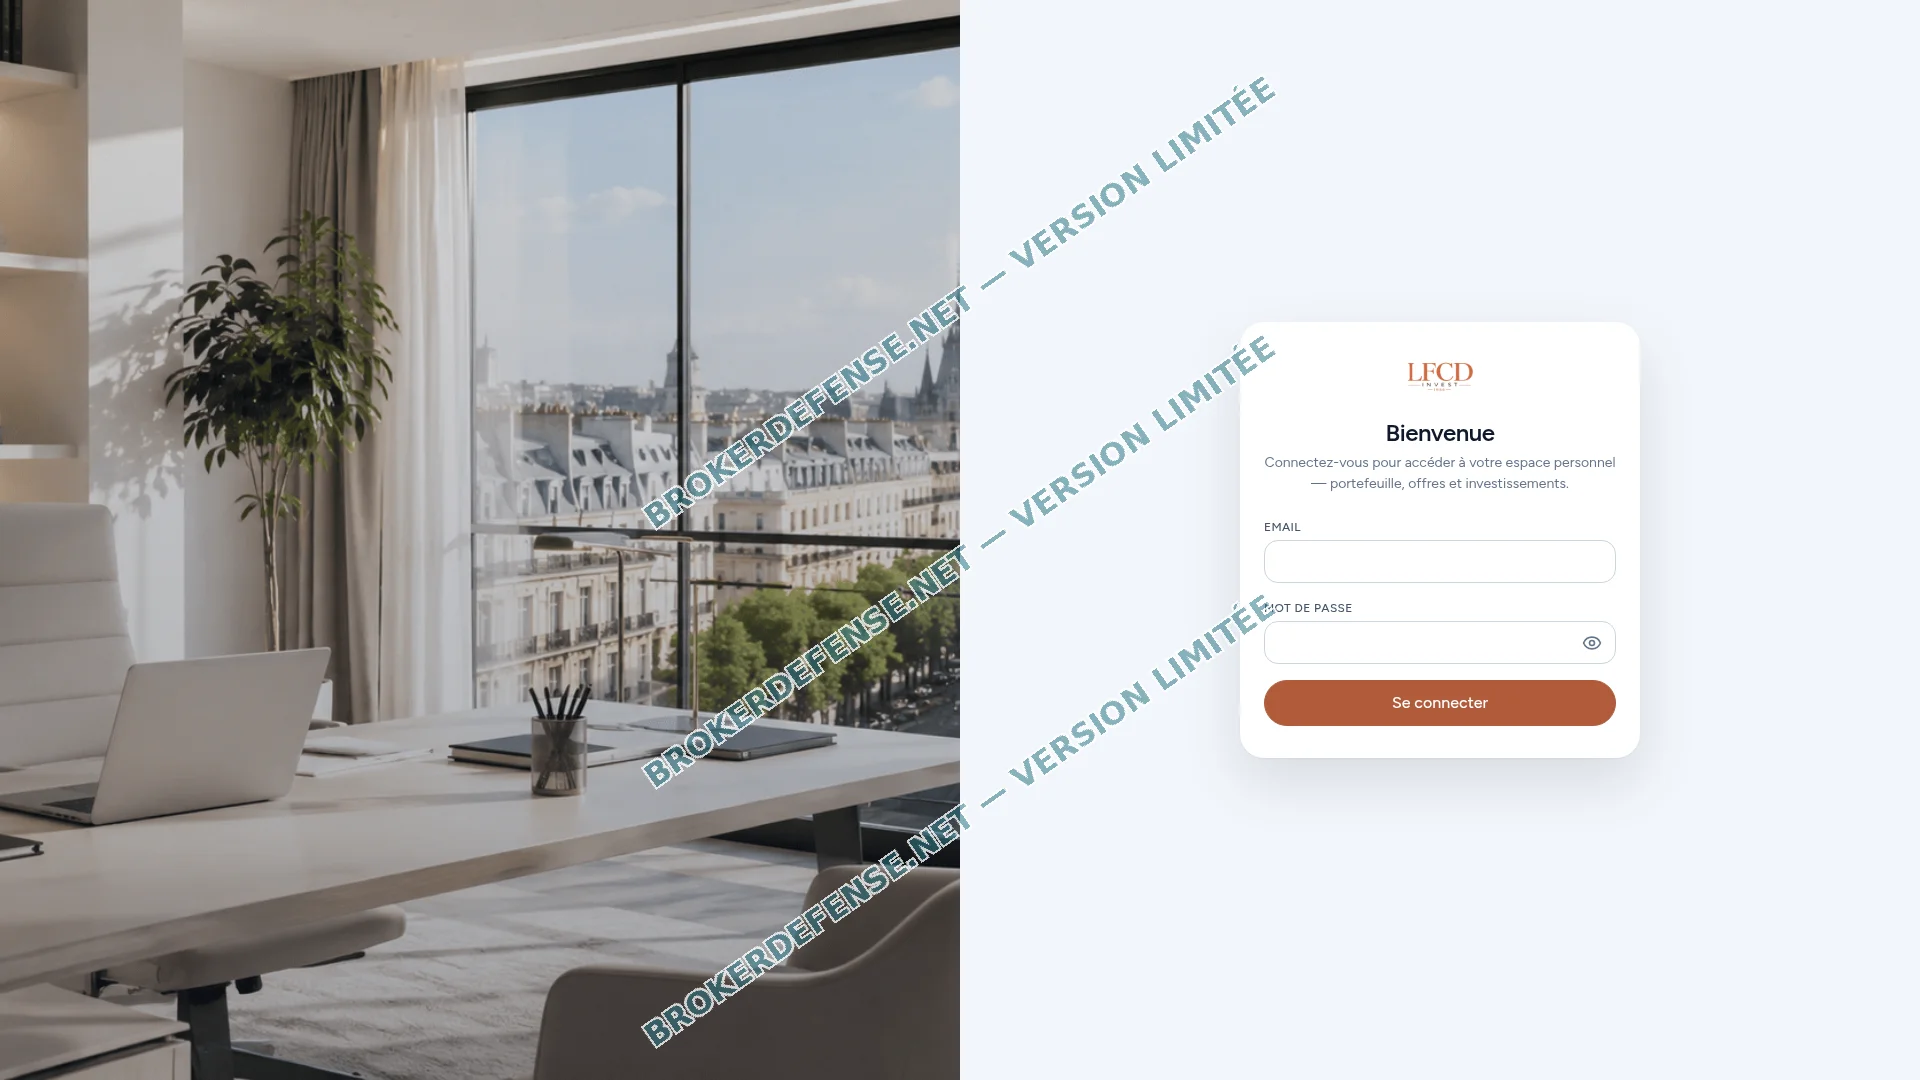
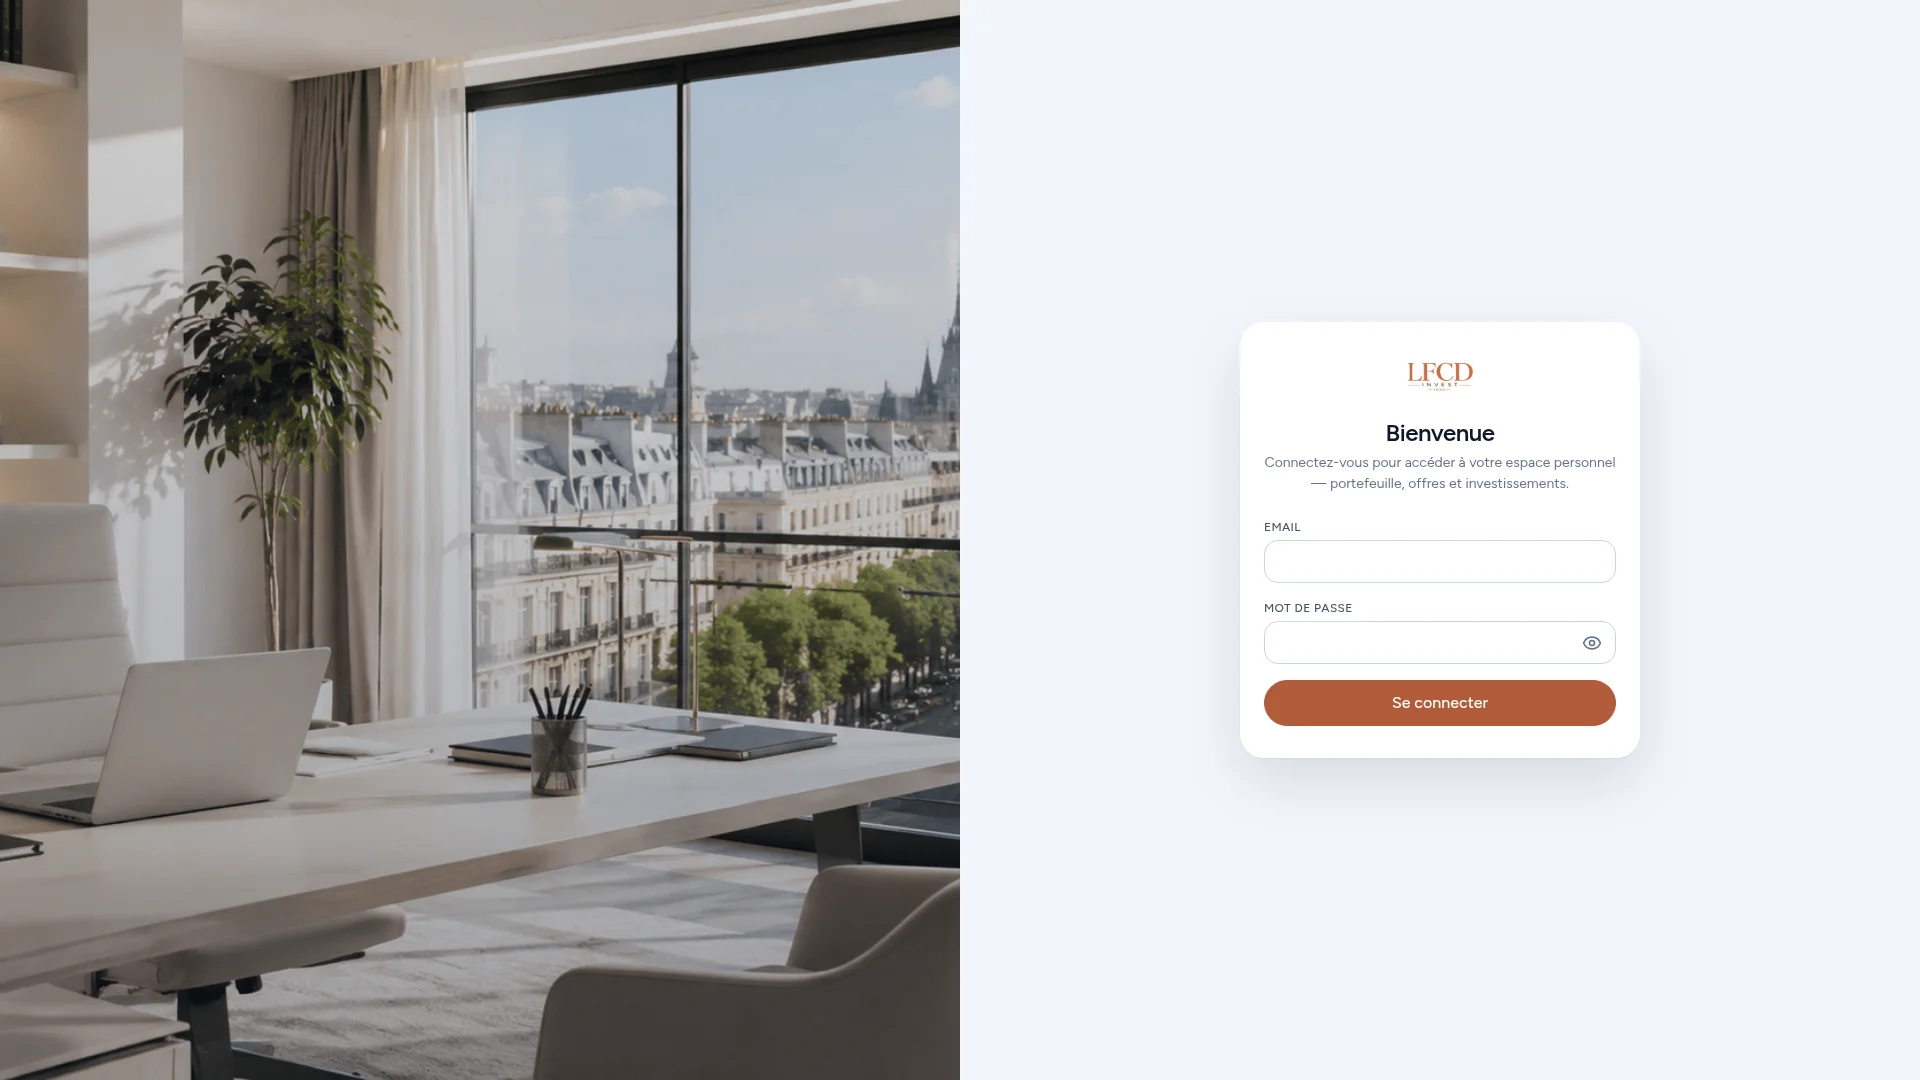
La pièce ci-dessous fixe l’écran servi par lfcd-invest.com le 4 novembre 2026 : un formulaire de connexion à deux champs, le titre de l’onglet « LFCD-Invest », complété par « Mon espace », et la phrase qui annonce un espace personnel réunissant « portefeuille, offres et investissements ». Aucun menu, aucun tarif, aucune adresse de société ne l’accompagne.
Sommaire
Derrière la page de connexion, l’outil de vente des opérateurs
La racine du domaine ne livre qu’un document de 1 107 octets. Son titre est un mot : « CRM ». Le script qu’il charge interroge une session, lit un rôle, puis renvoie l’onglet vers trois destinations selon ce qu’il trouve : l’interface d’administration pour les rôles « admin », « seller » et « manager », l’espace personnel pour un compte de portée « client », et le formulaire de connexion dans tous les autres cas. Un nom de domaine de placement ne se présente pas ainsi. Cette architecture est celle d’un outil de travail interne, dont la porte d’entrée a été laissée sur l’internet ouvert.
Les deux autres pages répondent sans restriction. L’adresse /admin sert une console intitulée « CRM · Admin », avec un panneau latéral, une fenêtre de numérotation téléphonique, des bibliothèques de graphiques et de téléchargement d’archives, et un lecteur audio distant destiné aux appels. L’adresse /client sert un espace intitulé « Mon espace », dont le code déclare les rubriques d’un parcours d’acheteur : catalogue, coffre, livrets, offres, ventes, livraison. En revanche, les adresses qu’un établissement financier publie d’ordinaire sont absentes : /mentions-legales, /cgv, /contact, /register, /dashboard et /api renvoient toutes la page d’erreur de l’hébergeur. Il n’y a donc ni société, ni adresse, ni numéro, ni conditions générales à lire, et aucun formulaire d’inscription public.
Un nom déposé le 28 juillet, un certificat de fin septembre
Le registre du domaine situe son dépôt au 28 juillet 2026, à 15 h 44 UTC, chez Namecheap, avec une échéance fixée au 28 juillet 2027 et un verrou de transfert posé dans les secondes qui suivent. Les serveurs de noms sont ceux du bureau d’enregistrement, et la zone n’est pas signée. Rien, dans cet enregistrement, ne désigne un titulaire : la fiche publique ne porte aucun nom de personne ni de société.
Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
Chaque pièce technique confirme une mise en service rapide. Le certificat qui protège l’adresse a été délivré le 28 septembre 2026 par Let’s Encrypt, sous l’autorité intermédiaire YE1, pour le nom et sa variante avec www, avec une validité de trois mois. Le site est servi depuis l’infrastructure de Netlify : l’adresse résout vers 75.2.60.5, les en-têtes portent la signature de la plateforme, et une politique de sécurité stricte accompagne chaque réponse. Le courrier, lui, passe par Zoho : trois serveurs de réception européens sont déclarés, et l’enregistrement d’authentification des messages sortants renvoie vers ce même service. Autrement dit, l’adresse peut écrire et recevoir, alors qu’aucune adresse de contact n’est publiée nulle part.
Un catalogue d’or à 118,50 euros le gramme, des livrets à souscrire
Le portail interroge, à chaque ouverture, une table de configuration hébergée chez un fournisseur de base de données. Cette table répond sans contrôle d’accès : le navigateur du visiteur la reçoit avant même qu’il ait saisi le moindre identifiant. Elle porte le nom commercial du site, « LFCD-Invest », une gamme de couleurs sable et cuivre, et le vocabulaire de l’interface : « Catalogue », « Mon coffre », « Mes offres », « Mes ventes », « Livraison », « Historique ».
Deux produits y sont décrits. Le premier est un bien matériel, dont le prix de référence est fixé à 118,50 euros le gramme, et que l’acheteur conserve dans un « coffre » avant d’en demander la livraison. Le second est un livret, avec un contrat de souscription à taux variable, dont les gains sont crédités sur un solde disponible. Les deux contrats types sont également servis en clair. Le contrat d’acquisition y décrit un « bien patrimonial » transféré au règlement intégral, la possibilité de recevoir des « offres de rachat » et une revente dont le produit est crédité sur le solde de l’acquéreur. Le contrat de souscription, lui, désigne le site comme « le Gestionnaire » et prévoit un taux de rémunération, une durée et le reversement des gains. Un délai de paiement de 48 heures est paramétré, et une messagerie intégrée répond au visiteur par un message d’accueil.
Cette combinaison n’est pas celle d’un site de courtage. C’est la mécanique d’une salle de vente : un catalogue de biens présentés comme patrimoniaux, un livret qui promet une rémunération, une revente organisée par le vendeur lui-même, et un espace où le client suit ses avoirs sans jamais rencontrer d’établissement tiers.
Un standard partagé et un objectif de 70 000 euros par mois
La même table de configuration livre le paramétrage téléphonique de la plateforme : un domaine de standard, blanc.pbx3.supertech.it.com, un port non standard, et le chemin d’enregistrement des postes. Ce domaine de standard est couvert par un certificat à joker, délivré par la même autorité et renouvelé le 31 août 2026, ce qui signifie qu’une infrastructure unique sert plusieurs sous-domaines clients. Un opérateur qui n’a qu’un site à équiper n’a pas besoin d’un joker sur un domaine tiers.
Deux autres valeurs achèvent de décrire l’activité. La première fixe un objectif de chiffre d’affaires mensuel à 70 000 euros. La seconde compte les premiers dépôts attendus chaque mois : trois. Ces deux chiffres ne sont pas des statistiques publiées, mais des objectifs de vente saisis dans l’outil, à destination de ceux qui l’utilisent. Le reste du dossier s’accorde à cette lecture : le déploiement se présente comme le locataire « CRM-371 » d’un modèle généré par script, les visuels de marque ont été déposés le 30 juillet 2026 entre 18 h 08 et 18 h 47 UTC, soit deux jours après l’enregistrement du nom, et deux bandeaux partenaires ont suivi le 12 octobre. La configuration, enfin, a été modifiée le 3 novembre 2026 à 9 h 28 UTC, le jour même où le nom apparaissait au fichier des autorités.
Le fichier de suivi public apporte un dernier élément, indépendant de ceux-ci. Une fiche d’évaluation communautaire consacrée au domaine lui attribue un indice de confiance de 25 % et la range au plus bas de son échelle : cette évaluation est accessible en consultation libre.
Conserver le contrat, le relevé et l’heure de l’appel
La suite de ces dossiers se joue sur la responsabilité de la banque qui a reçu les fonds, et sur la manière de la saisir. Maître Goce Novakov, avocat au barreau de Paris, expose dans l’entretien ci-dessous un jugement ayant condamné un établissement et permis à une victime de récupérer 70 % de ses pertes ; sa présentation figure sur sa page de présentation.
Pour une personne qui a déjà ouvert un compte sur ce portail, l’essentiel tient dans ce qui peut encore être produit. Quatre éléments se réunissent le jour même : le contrat d’acquisition ou de souscription généré dans l’espace client, au format PDF et horodaté ; les messages reçus depuis le domaine, dont l’en-tête porte le service de messagerie utilisé par l’opérateur ; l’historique des appels, avec le numéro affiché et l’heure de chaque entretien ; et les justificatifs des virements, avec l’identité du bénéficiaire telle qu’elle figurait sur l’ordre de paiement. Une capture du « coffre » et du solde affiché complète utilement l’ensemble, car ces écrans ne resteront pas accessibles indéfiniment.
La démarche se poursuit sur deux fronts. Le premier est bancaire : demander par écrit à sa banque le relevé des opérations des six derniers mois et signaler que les fonds ont été versés à un prestataire non identifié, sans jamais accepter un nouveau virement de « frais » ou de « déblocage ». Le second est judiciaire : une plainte pénale, déposée avec ces mêmes pièces, et un signalement adressé aux autorités qui tiennent le fichier cité plus haut. Sur ce dossier, la mention « Usurpation Professionnel » a son importance : elle indique que le nom a servi à se faire passer pour un intermédiaire habilité, ce qui élargit le cercle des personnes susceptibles d’avoir été démarchées, y compris par téléphone.
Trois questions sur un portail sans éditeur nommé
Non. Le nom figure au fichier des sites non autorisés tenu par l’ACPR et l’AMF depuis le 3 novembre 2026, avec la qualification « Usurpation Professionnel ». Aucune société n’est nommée en face du domaine, et aucune page du site ne publie d’immatriculation, d’adresse ou de numéro d’agrément. Un professionnel habilité affiche ces éléments, et il les affiche avant toute demande de versement.
Elle prive le visiteur de tout interlocuteur identifiable. Les adresses /mentions-legales, /cgv et /contact renvoient une page d’erreur, et l’unique écran servi est un formulaire de connexion. Un espace client sans éditeur nommé ne permet ni de vérifier l’existence de la société, ni d’exercer un droit de rétractation, ni d’identifier le destinataire d’un virement.
La récupération passe rarement par le site lui-même, qui n’a ni procureur ni compte identifiable, mais par la banque qui a exécuté le virement et par la procédure pénale. Les chances dépendent des pièces conservées : ordre de virement, relevés, contrats et échanges écrits. Plus ces éléments sont complets et datés, plus l’analyse de la responsabilité de l’établissement bancaire est solide.
Deux dossiers voisins éclairent le mécanisme. Sur un livret vendu sans établissement en face, le livret caché d’un cabinet montre comment une rémunération annoncée se heurte à l’absence de dépositaire. Sur le métal, le mirage des lingots d’or décrit une promesse de revenus adossée à un coffre que personne ne visite.
Ce dossier tient dans un écart. D’un côté, un catalogue d’or coté au gramme, des livrets à souscrire, un standard téléphonique et des objectifs de vente saisis dans une console ; de l’autre, aucun nom de société, aucune adresse, aucune page légale, et une inscription du 3 novembre 2026 qui ne dit pas de qui le site se réclame. Les personnes démarchées ont donc pu signer des contrats avec une entité sans état civil, et c’est fréquemment la banque ayant exécuté les virements qui doit ensuite répondre de son défaut de vigilance.