Sommaire
Le code de la fausse banque, panneau d’administration compris, est en libre accès
Le 19 octobre 2026, un compte GitHub ouvert sous le pseudonyme worldminox-pixel expose, en dépôt public, l’application complète de valorafinancialbank.com : quarante-quatre fichiers, dont un tableau de bord d’administration de 146 500 octets, le serveur de l’application et un fichier d’état client de 145 953 octets. Le compte a été créé le 23 juin 2026 à 21 h 52 UTC, et le nom de domaine enregistré cinq jours plus tard, le 28 juin.
Dix dépôts publics y ont été ouverts en cinq semaines. Le premier, sobrement intitulé valora, apparaît le soir même de la création du compte. Suivent res, hug, last-one- et last-oneg le 24 juin. Le 26 juin arrive this-is-valora, décrit en une ligne comme « online banking website ». Le 30 juin, terragrowthholding ; le 24 juillet, terragrowthholdings, présenté comme « agricultural investment site » ; le 26 juillet, VALORAFINANCIAL-BANK, qui contient une archive de 1,66 Mo. Une seule main, deux enseignes sans rapport, et un intervalle de cinq semaines.
Le dépôt this-is-valora ne se limite pas à une maquette. On y trouve server.ts, le serveur qui reçoit les connexions et compose les courriels ; TransactionOTPVerification.tsx, l’écran qui réclame le code de validation d’un virement ; LoginScreen.tsx ; firestore.rules ; render.yaml ; et un RENDER_DEPLOYMENT.md, guide de mise en ligne pas à pas. Ce guide décrit un « Email OTP Transaction Authorization System » alimenté par des identifiants SMTP, autrement dit par une boîte aux lettres ordinaire. Il indique aussi comment pousser le dossier sur GitHub puis créer un service web chez Render, l’hébergeur qui répond aujourd’hui derrière le domaine.
Un dernier fichier trahit la manière dont l’application a été produite. firebase-applet-config.json nomme un projet Firebase « alex-project-777 », dont la base de données porte l’identifiant ai-studio-valorafinancialb-d04d3b28-8ce4-4af7-856f-0c436b1da511. Le préfixe ai-studio est celui des applications générées dans Google AI Studio, l’atelier d’assistant conversationnel de Google. La banque a donc été assemblée à partir d’une application générée, puis déployée telle quelle, sans que quiconque ait retiré du dépôt les fichiers qui la décrivent de l’intérieur.
Dernière mise à jour : 19/10/2026
📄 Justificatif de capture
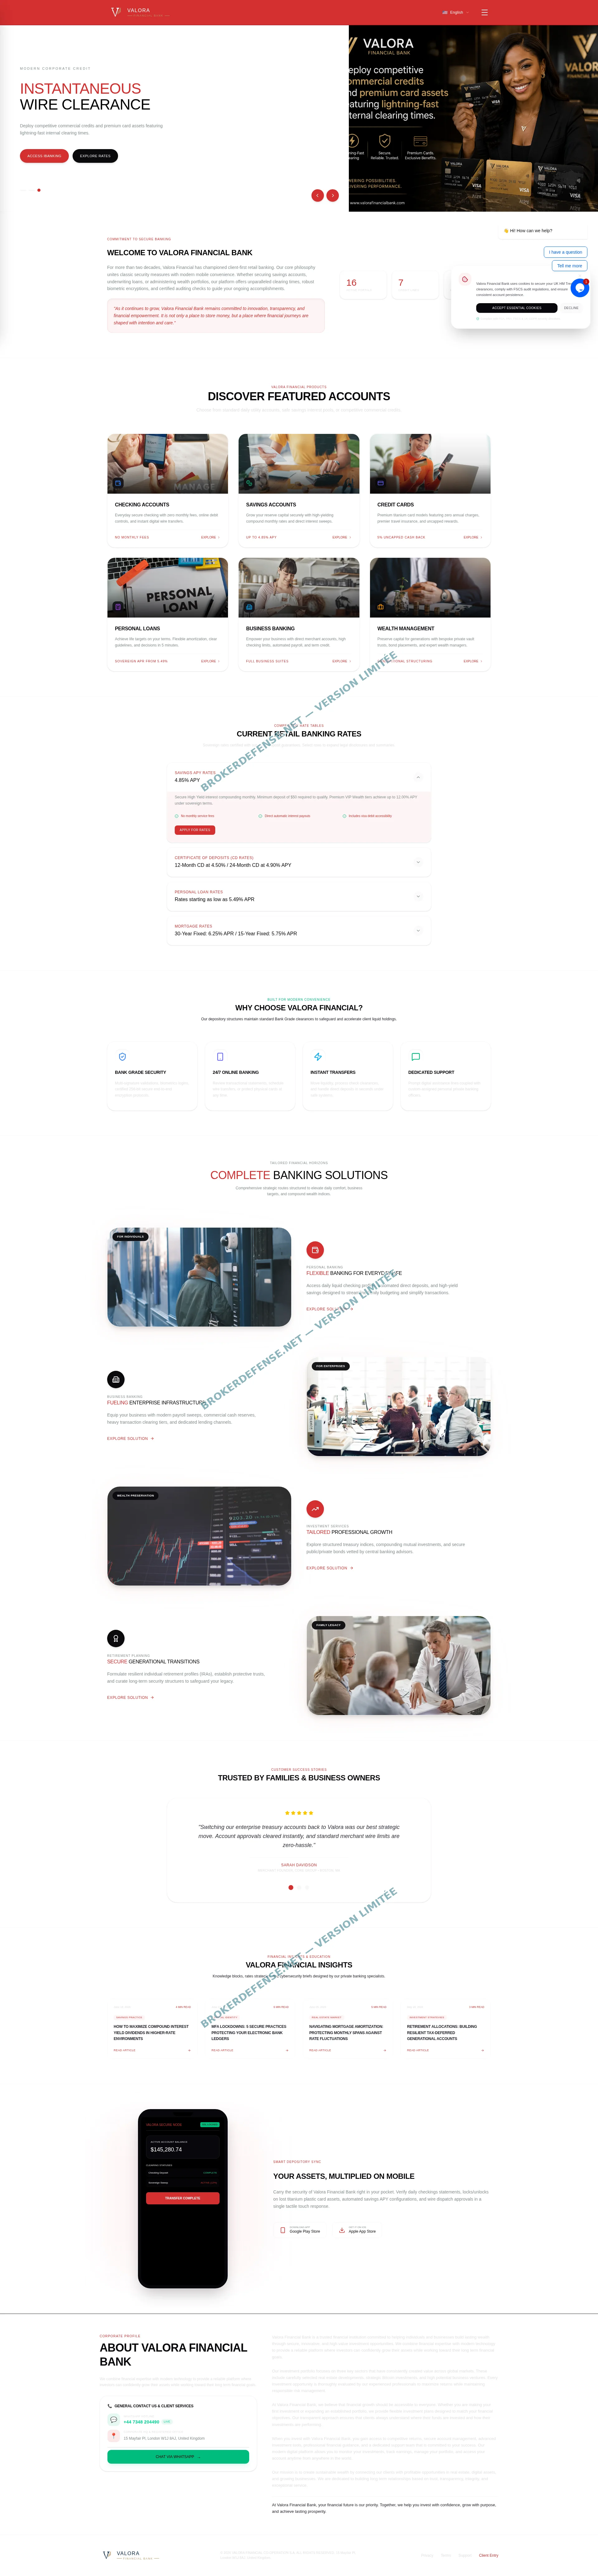
La capture ci-dessous est mise à disposition gratuitement par BrokerDefense. Elle fige la page d’accueil de valorafinancialbank.com telle qu’elle répondait le 19 octobre 2026 : bande « sovereign asset securities », grille des taux de dépôt annoncés à 4,85 %, et bulle WhatsApp en bas de page. Ces repères servent le jour où un versement doit être expliqué à un établissement bancaire ou à un enquêteur.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Cinq profils clients, un PIN en clair et un moteur d’OTP dans le même dossier
Le fichier valora-state.json contient l’état de la banque au moment du dépôt : cinq profils clients, cinquante-cinq opérations, quatre notifications et trois annonces. Chaque profil porte dix champs, dont le numéro de compte, le numéro de carte, la date d’expiration, le solde, le mot de passe et le code PIN, tous en clair. Nous n’en reproduisons aucun, pas un nom, pas une adresse de courriel, pas un numéro de carte. Ce qui compte ici n’est pas le contenu mais la conception : dans un établissement réel, un code PIN ne réside pas dans un fichier texte lisible depuis un navigateur.
Le serveur, lui, tient en huit routes : connexion, déconnexion, lecture de l’état, écriture de l’état, liste des banques, traitement d’un virement, envoi d’un code, envoi d’une confirmation. La route d’envoi de code compose un message dont l’objet est « [Confidential Secure OTP: …] Valora Transaction Verification », avec le code glissé dans l’objet même du courriel et le détail de l’opération dans le corps. La protection annoncée d’un virement dépend donc d’un message que la plateforme rédige elle-même, à destination d’une adresse qu’elle choisit.
Le JavaScript public de la vitrine révèle trois routes que la page n’affiche pas : création de compte, modification d’utilisateur et suppression d’utilisateur, toutes sous /api/admin/. À la création d’un compte, l’application adresse au nouvel inscrit une notification dont le texte ne laisse aucune place au doute : les comptes sont ouverts avec un solde de 0,00 dollar, et « Please proceed to perform a manual capital payment / wire transfer to fund your portfolio ». Le parcours d’inscription ne prévoit donc ni dépôt par carte, ni virement interne : c’est un paiement à effectuer hors du site, par virement ou par cryptoactif, vers un bénéficiaire que la plateforme désigne ensuite.
L’écran de connexion demande un numéro de compte, un mot de passe et un code PIN, et propose dans le même composant une entrée vers l’espace d’administration. Une banque qui laisse le panneau d’administration à portée de l’écran de connexion public n’a pas de mur interne : elle a une interface unique, dont les rôles se décident côté navigateur.
Un nom de quatre mois pour une maison « de plus de deux décennies »
Le relevé public du nom situe l’enregistrement de valorafinancialbank.com au 28 juin 2026 à 12 h 45 UTC, pour une échéance au 28 juin 2027, sous le verrou clientTransferProhibited. Le registrar est Spaceship, Inc., et deux serveurs de la même maison portent la zone, launch1 et launch2.spaceship.net. Le titulaire, lui, reste masqué : le dossier ne nomme que le bureau d’enregistrement.
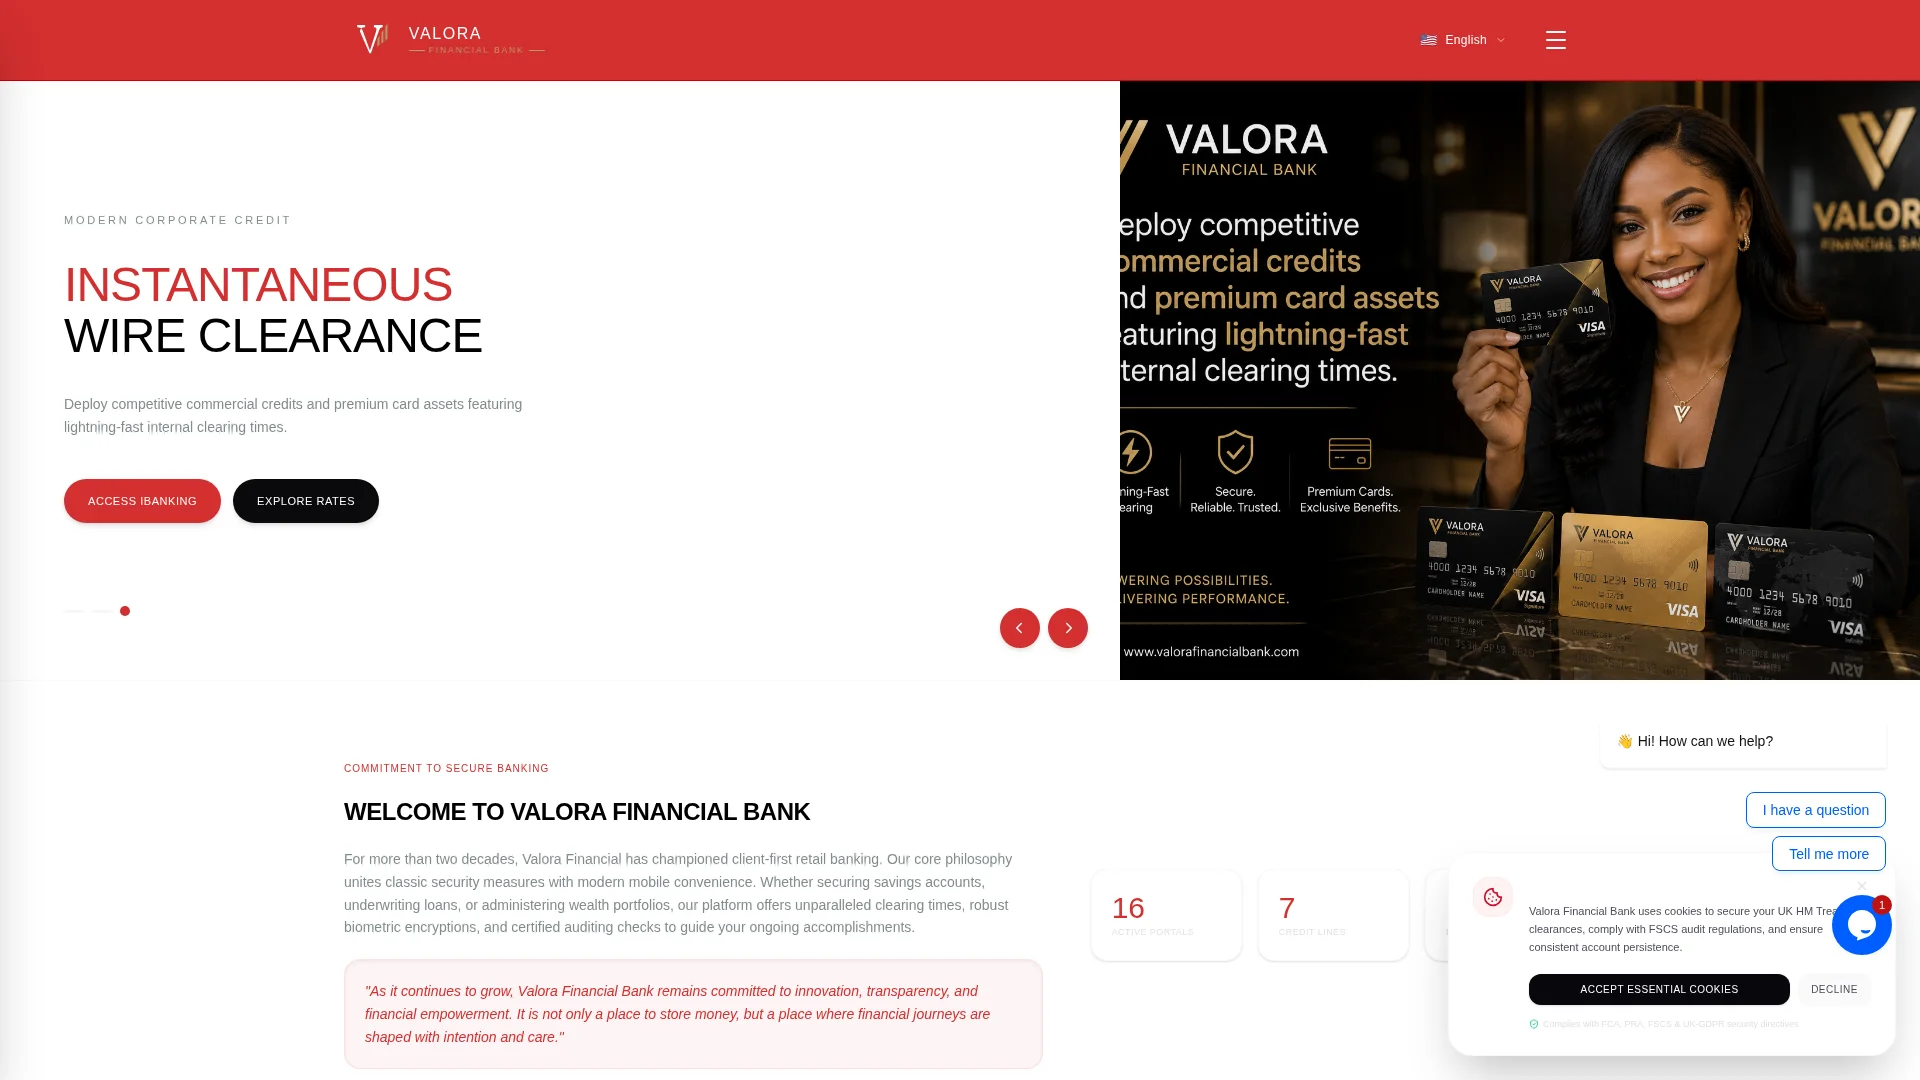
La page d’accueil raconte autre chose. On y lit que « for more than two decades, Valora Financial has championed client-first retail banking », et le bandeau de chiffres aligne 16 portails actifs, 7 lignes de crédit et 142 virements traités. Un domaine de quatre mois ne porte pas vingt ans d’activité, et ces trois compteurs ne sont adossés à aucun document daté. Le tableau de bord, lui, affiche un solde de 145 280,74 dollars dès la session ouverte.
Le siège annoncé, 15 Mayfair Place, Londres W1J 8AJ, correspond à un immeuble de bureaux réel, mais aucune société n’y est nommée avec un numéro d’immatriculation. Les pages /terms et /privacy renvoient la même coquille vide que le reste du site : ni conditions générales, ni convention de compte, ni notice sur les risques. Trois pièces qu’un établissement de dépôt doit pouvoir produire sur simple demande.
Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
« Security ID: UK-BOE-V-4930 », un matricule inventé pour une société absente du registre
Le pied de page porte une phrase entière : « Valora Financial Bank PLC · Authorised by the Prudential Regulation Authority · Regulated by the Financial Conduct Authority (FCA) and PRA · Member FSCS · Security ID: UK-BOE-V-4930 ». Quatre statuts réglementaires, un sigle de banque centrale et un matricule, dans une seule ligne de bas de page.
Aucune de ces mentions ne renvoie à une entité vérifiable. Le registre des sociétés britannique, interrogé le 19 octobre 2026, ne connaît aucune dénomination commençant par « Valora Financial » et aucune qui associe « Valora » à « Bank » ; la même requête lancée sur un témoin, Valora Markets, ramène bien une fiche, ce qui écarte l’hypothèse d’une recherche muette. Le nom complet, la raison sociale et le numéro de société ne figurent nulle part sur le site. Une autorisation de la Prudential Regulation Authority n’est pas une formule décorative : c’est une inscription nominative sur un registre public, avec un numéro de référence. Ici, il n’y a ni nom, ni numéro, ni fiche.
Le matricule UK-BOE-V-4930 n’existe dans aucun registre que nous ayons pu consulter, et sa forme ne correspond à aucune nomenclature publiée par la Banque d’Angleterre. Il produit un effet de vérification sans en fournir la matière, exactement comme le reste de la page.
Les listes de mise en garde de l’AMF ont été parcourues une à une, export consolidé du 8 octobre 2026 compris : ni la raison commerciale ni le domaine n’y figurent. Cette absence ne blanchit rien, elle dit seulement que le régulateur français n’a pas encore fiché ce nom ; la vérification qui compte ici reste celle du registre britannique, où il n’existe pas. Le score public du nom, lui, plafonne à 25 % de confiance sur la fiche ScamDoc consultée le 19 octobre 2026, dans la moitié basse de l’échelle.
Des visuels de produits empruntés à un crédit union et à une banque de microfinance
Le site est une application d’une seule page : la page d’accueil ne pèse que 1 911 octets et tout le contenu arrive par un fichier JavaScript de 1,44 Mo. Le serveur qui répond est chez Render, précédé d’un relais Cloudflare : l’adresse 216.24.57.1 appartient à l’hébergeur, et les en-têtes de réponse portent x-render-origin-server et x-powered-by Express. Le certificat est un Google Trust Services WE1 émis le 22 août 2026 et valable jusqu’au 20 novembre, pour ce seul nom. Le courrier sortant n’est pas mieux tenu : la politique DMARC déclarée est au niveau « none », c’est-à-dire qu’elle réclame des rapports sans rien imposer aux destinataires.
La couche de contact est, elle, entièrement déléguée : une messagerie tawk.to installée sur toutes les pages, un widget de traduction Google, et un numéro WhatsApp britannique, +44 7348 204490, présenté comme une « hotline ». Aucune adresse de courriel de contact, aucun formulaire de réclamation, aucun numéro de téléphone fixe.
Les images, enfin, ne sont pas hébergées par la banque. Les deux visuels de fond de la page d’accueil sont chargés depuis un dépôt GitHub du même compte, sous des noms de fichiers qui commencent par « ChatGPT Image Jul 27, 2026 » suivi de l’heure. Les vignettes des produits, elles, pointent directement vers les serveurs d’un crédit union américain, iaacu.org, d’une banque de microfinance, moneytrustmfb.com, et d’un site de financement de flottes automobiles. Les photos du « marché immobilier » viennent de Zillow, les portraits de clients de banques d’images. Un établissement qui gère des dépôts n’a pas besoin d’emprunter les visuels de trois autres maisons pour illustrer ses produits.
Le formulaire de virement garde par ailleurs les valeurs d’exemple du gabarit : un IBAN suisse laissé en modèle et une adresse bitcoin de démonstration. Aucun bénéficiaire réel n’y est inscrit, et le témoignage de cliente qui orne la page, Sarah Davidson, « merchant founder » à Boston, ne renvoie à aucune personne vérifiable.
Après un virement, les pièces qui subsistent côté déposant
Un paiement envoyé pour alimenter un compte chez valorafinancialbank.com ne se rattrape pas en écrivant à la messagerie du site. Ce qui subsiste, en revanche, est datable : le bulletin de virement avec le libellé porté par l’ordre, la pièce bancaire qui atteste de son exécution, les courriels d’OTP envoyés par la plateforme, qui portent l’objet « Confidential Secure OTP » et nomment le bénéficiaire inscrit par l’opérateur, les copies d’écran du tableau de bord montrant le solde, et la retranscription du fil ouvert dans la messagerie du site. Pour un paiement en cryptoactif, la référence de transaction et l’adresse de réception tiennent lieu de pièce.
Le temps joue contre le déposant : une application de ce type se remplace en une heure, et l’hébergeur comme le nom peuvent changer sans préavis. Le volet pénal de notre travail, dont la plainte et ses annexes décrivent le contenu attendu, sert précisément à figer ces pièces pendant qu’elles existent encore. Deux dossiers voisins éclairent le même mécanisme : la « banque » wettex-bank.com, qui n’avait pas effacé le nom de sa vitrine précédente de ses propres textes, et my-monetix.com, où la garantie des dépôts était purement inventée. Ici, la garantie s’appelle FSCS et le matricule s’appelle UK-BOE.
Pour éclairer les recours ouverts quand un virement part vers une banque étrangère, nous avons interrogé Maître Anne Bernard-Dussaulx, du barreau de Paris, sur la compétence des tribunaux français et la responsabilité de la banque qui exécute l’ordre. Sa réponse est filmée ci-dessous :
Vérifier le registre, lire le dépôt public, dater le virement
Aucun élément ne le montre. Le registre des sociétés britannique ne contient aucune entité de ce nom, la vitrine n’affiche ni raison sociale ni numéro de société, et le matricule UK-BOE-V-4930 ne correspond à aucune référence publiée. Une banque de dépôt au Royaume-Uni est une personne morale nommée, autorisée par la Prudential Regulation Authority et inscrite sur le registre de la Financial Conduct Authority ; ces trois éléments se vérifient en quelques minutes, et aucun ne figure ici.
Parce que la plateforme a été assemblée à partir d’une application générée, puis déployée telle quelle sur un hébergement mutualisé, sans que le dépôt soit fermé. Le compte concerné contient le tableau de bord d’administration, le serveur qui envoie les codes de validation et un fichier d’état clients. Un tel dépôt n’est pas une pièce extérieure au dossier : il décrit de l’intérieur ce que la vitrine fait des données qu’on lui confie, et il explique pourquoi le panneau d’administration était accessible depuis l’écran de connexion.
Interrompre tout envoi complémentaire, en particulier les frais de vérification, de conformité ou de déblocage réclamés depuis la messagerie du site, qui constituent la suite logique du même montage. Réunir ensuite l’ordre de virement et son libellé, le relevé bancaire, les courriels d’OTP reçus, les copies d’écran du tableau de bord et la retranscription du fil ouvert dans la messagerie. Un tel dossier se fait évaluer avant d’être présenté à un enquêteur : il permet de dater chaque étape et de poser la question de la responsabilité de l’établissement qui a exécuté l’ordre.
Valora Financial Bank n’est donc pas une banque dont le site aurait été mal sécurisé : c’est un logiciel de banque, généré puis publié, dont le nom de domaine a quatre mois et dont l’état civil réglementaire tient en une ligne de pied de page. Derrière l’interface, il n’y a ni établissement, ni agrément, ni titulaire de compte identifiable. Un versement arrivé là ne se discute pas avec la messagerie du site : il se documente, puis s’évalue, avant que la vitrine ne disparaisse avec les siens.