Sommaire
La FCA a publié son avertissement le 14 octobre, la vitrine répond toujours
Le 14 octobre 2026, la Financial Conduct Authority a inscrit GallaeciaFX.com sur sa liste des firmes non autorisées. L’avis nomme le site, l’adresse www.gallaeciafx.com et le courriel [email protected], et il tient en une phrase sans ambiguïté : « This firm may be providing or promoting financial services or products without our permission. You should avoid dealing with this firm and beware of scams. » Cinq jours plus tard, la page d’accueil répond en HTTP 200, le formulaire de demande est en place et le plan du site porte la date du 19 octobre 2026.
La vitrine espagnole ne cache pas son statut. Son pied de page écrit noir sur blanc qu’elle « no está autorizada ni regulada por el Banco de España, la CNMV ni la Financial Conduct Authority (FCA) », qu’elle n’est pas une entité de crédit et qu’elle ne détient jamais de fonds de clients. Cette précaution juridique est présentée comme une garantie de sérieux : GallaeciaFX ne serait qu’un prescripteur, un introducteur commercial qui met une entreprise en relation avec des établissements « dûment autorisés ».
Le raisonnement ne tient pas. Un intermédiaire qui oriente vers des établissements régulés doit pouvoir les nommer, et la vitrine n’en nomme aucun. Elle décrit des comptes ouverts chez des « entidades financieras y de pago legalmente autorizadas », sans jamais citer une seule de ces entités, ni un agrément, ni un pays de supervision. La fiche de la FCA ne relève d’ailleurs pas une simple omission de mention : elle qualifie l’activité de promotion de services financiers sans autorisation, et l’avertissement est nominatif, avec le domaine et l’adresse de courriel à l’appui.
Dernière mise à jour : 19/10/2026
📄 Justificatif de capture
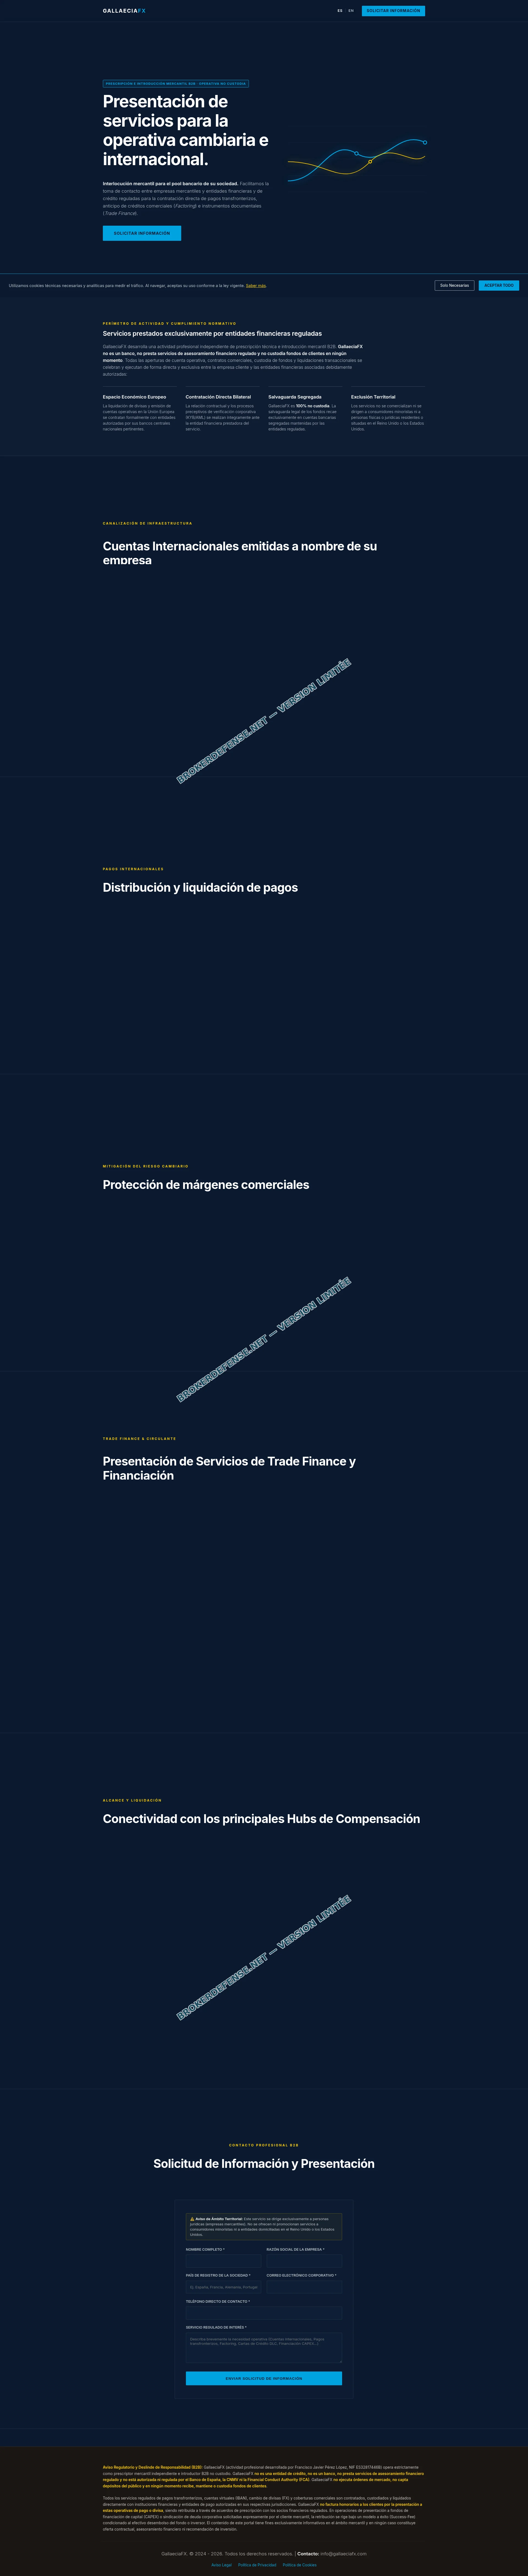
La copie d’écran jointe fige l’accueil tel qu’il répondait le 19 octobre 2026 : le bandeau « Prescripción e Introducción Mercantil B2B », les huit places financières alignées en pied de page et le formulaire de demande de mise en relation. Ces repères permettent de dater précisément l’offre affichée ce jour-là, si une société doit un jour expliquer ce qu’elle a transmis, et à qui.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Une page d’onboarding absente du menu et interdite aux robots
Le fichier robots.txt du site réserve une surprise. Après avoir autorisé l’ensemble du domaine, il ferme deux adresses : /Onboarding.html et /Onboarding-en.html. Ces pages ne figurent ni dans le menu, ni dans les liens de la page d’accueil, ni dans le plan du site, qui ne déclare que deux URL. Elles répondent pourtant toutes les deux en HTTP 200, pour environ 22 kilo-octets chacune.
Leur contenu n’a rien d’un brouillon. La page s’intitule « Ficha de Onboarding Institucional (KYB) », s’ouvre sur la mention « Acceso Exclusivo por Invitación » et demande une raison sociale, un numéro fiscal, le nom et la fonction du demandeur, la structure du groupe, l’adresse fiscale complète, le pays d’enregistrement, puis le volume annuel de flux par devise, en millions, avec sa fréquence et sa nature. Un champ permet même de choisir la juridiction de l’IBAN : Espagne, zone euro, Suisse, Luxembourg ou « multidivisa global ».
Le formulaire porte trois champs cachés qui en disent long sur sa fabrication. Le jeton de session vaut « DIRECT_INVITATION », un champ « presentadorEmail » enregistre l’adresse du partenaire ou de l’apporteur qui a transmis le lien, et un champ invisible baptisé « website_url_hp » sert de piège à robots. L’adresse de courriel de l’entreprise, elle, est en lecture seule : elle est remplie par le lien d’invitation, ce qui suppose un envoi nominatif, suivi, avec un apporteur identifié.
Le cœur de la page est ailleurs. Quatre champs de téléversement réclament l’acte de propriété effective, les passeports ou cartes d’identité des bénéficiaires effectifs détenant plus de 25 % et des signataires, les pouvoirs notariés ou l’extrait du registre du commerce, et les comptes annuels audités. Autrement dit : les pièces d’identité des dirigeants, le registre des ayants droit économiques et les états financiers d’une société, réunis sur une seule page que le site interdit aux moteurs de recherche.
Un nom de juin 2026 sous un copyright de 2024
Le relevé public du domaine, consulté le 19 octobre 2026, situe l’enregistrement de gallaeciafx.com au 24 juin 2026, à 18 h 57 UTC, pour une échéance au 24 juin 2027. Le titulaire n’est pas publié : seul le registrar apparaît, IONOS SE, avec un statut de blocage des transferts. Les serveurs de noms appartiennent à Cloudflare, lorna et nicolas, et le domaine a été modifié pour la dernière fois le 26 juin 2026, deux jours après son dépôt.
Quatre mois séparent donc ce dépôt de la mention « GallaeciaFX. © 2024 – 2026 » répétée en pied de page, et de la référence à une activité « professionnelle indépendante » qui n’aurait pas attendu l’été 2026 pour commencer. Aucun document daté ne vient étayer cette antériorité : pas de registre du commerce, pas de numéro de société, pas de nom d’établissement partenaire, pas même une adresse de rue. La mention légale désigne une personne physique, avec un numéro fiscal espagnol, domiciliée à « A Coruña (Galicia, España) », ce qui n’est pas une adresse mais une province.
Sur le plan réglementaire, la vérification est rapide. La consultation des entités référencées par la CNMV ne renvoie aucune occurrence de ce nom, et le site reconnaît lui-même ne pas être autorisé par la banque centrale espagnole. Le seul document officiel qui mentionne GallaeciaFX est, à notre connaissance, l’avertissement britannique du 14 octobre 2026. Une évaluation publique ouverte le 19 octobre 2026 plafonne à 25 % de confiance, avec trois motifs négatifs explicites : un nom de moins de six mois, un titulaire masqué dans le WHOIS et une durée de vie courte annoncée. Cette évaluation publique rejoint ce que montrent les registres.
Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
Des IBAN à la raison sociale, des lettres de crédit dès un million
La promesse commerciale tient en quelques lignes. GallaeciaFX propose la « emisión de cuentas virtuales corporativas con identificadores bancarios e IBANs dedicados a la razón social de su empresa », des encaissements et paiements par SEPA, ACH et SWIFT, des couvertures de change à terme, des lettres de crédit documentaires de type SWIFT MT700 « a partir de 1 M USD/EUR » avec des échéances de 30, 60 ou 90 jours, des garanties bancaires de type SBLC, de l’affacturage et du financement de projets. Le tout « sans coûts d’intermédiation », la rémunération venant d’accords de prescription avec des partenaires financiers jamais nommés, et d’un intéressement au succès sur les dossiers de capital-investissement.
Le décor planté autour de cette offre est celui d’une maison installée : huit places financières alignées sur la page, A Coruña comme siège, puis New York, Londres, Francfort, Dubaï, Singapour, Hong Kong et Tokyo, chacune associée à une devise et à un hub de compensation. Aucune de ces implantations ne correspond à une adresse, à un numéro de téléphone ou à une immatriculation locale. Le site ne publie aucun standard téléphonique, seulement un formulaire et une adresse de courriel.
La clause d’exclusion territoriale mérite d’être lue de près. La page répète que les services ne s’adressent ni aux particuliers ni aux personnes situées au Royaume-Uni ou aux États-Unis. C’est exactement la précaution que prend un montage qui veut décourager les réclamations de clients britanniques, et cela n’a pas empêché la FCA de publier son avertissement en indiquant que la firme « may be targeting people in the UK ».
Le scénario, lui, est rodé. L’argent n’est jamais réclamé à l’ouverture du dossier mais après : frais de mise en place du compte, frais de conformité, dépôt de garantie exigé par la banque partenaire, puis frais de déblocage d’un virement ou d’une lettre de crédit. Chaque versement est justifié par l’étape précédente, et le partenaire régulé reste toujours à un document d’écart. Une entreprise qui cherche un IBAN pour facturer hors zone euro est la cible naturelle de ce scénario, parce qu’elle a un besoin réel, daté, et qu’elle est pressée.
Les passeports des bénéficiaires effectifs partent vers un script Google
Techniquement, le site n’est pas une banque en ligne, ni même une application. C’est un ensemble de pages statiques : deux contenus, l’espagnol et l’anglais, servis sous quatre adresses avec /index.html et /en.html en doublon. Aucun gestionnaire de contenu, aucun langage serveur, aucun espace client, aucune page de connexion. Le rendu s’appuie sur la bibliothèque d’animation GSAP et son module ScrollTrigger, chargés depuis un réseau public de diffusion, et sur les polices de Google.
L’infrastructure est celle d’un projet monté vite. Le nom est chez IONOS, la zone et le trafic passent par Cloudflare, avec deux adresses IPv4 et un enregistrement IPv6, et le certificat, signé par l’autorité WE1 de Google Trust Services, court du 24 août au 22 novembre 2026 sans couvrir d’autre nom. Le courrier est chez Google, avec un enregistrement MX vers smtp.google.com et une règle SPF qui autorise les serveurs de Google. La politique DMARC est déclarée au niveau « none » : elle réclame des comptes rendus sans rien imposer en retour, ce qui laisse ouvert l’usage du nom dans des courriels falsifiés.
La mesure d’audience est, elle, soignée : Google Tag Manager, une étiquette de mesure G-KDL5BPB19B, les statistiques de Cloudflare. Le fichier robots.txt bloque par ailleurs une longue liste de robots d’intelligence artificielle, dont ceux de GPTBot, ClaudeBot et Google-Extended. Un site qui se protège de la lecture par les modèles tout en publiant une page de collecte de pièces d’identité a une idée assez précise de ce qu’il ne veut pas voir indexé.
Le traitement des documents est le point le plus sensible. Le script de la page d’onboarding convertit chaque fichier en base64 dans le navigateur, puis envoie l’ensemble par une requête POST vers une adresse script.google.com, celle d’une application hébergée sur un compte Google. Il n’y a donc ni serveur bancaire, ni coffre-fort documentaire, ni prestataire identifié : les passeports des bénéficiaires effectifs, les statuts et les comptes annuels arrivent dans l’environnement Google d’un opérateur qui n’a publié ni raison sociale, ni adresse, ni politique de conservation. La page ne mentionne aucun délai de conservation, aucun destinataire nommé, aucune base légale autre qu’un consentement précontractuel, et le responsable du traitement y est une personne physique.
Une fois le dossier transmis, les preuves à conserver
Une société qui a rempli la fiche d’onboarding doit d’abord retrouver la trace de ce qu’elle a envoyé : le courriel d’invitation et son lien, l’adresse de l’apporteur qui l’a transmis, les copies d’écran du formulaire et de l’accusé « Expediente Registrado con Éxito », puis, si des frais ont été versés, l’ordre de virement et son libellé. Ces pièces datent la remise des documents et permettent de savoir quel nom de domaine, quel compte de messagerie et quel interlocuteur étaient en jeu à ce moment-là.
Le second réflexe concerne les documents eux-mêmes. Des passeports et des justificatifs de propriété effective transmis à un tiers non identifié ne se récupèrent pas : ils doivent être signalés à la banque de l’entreprise, et le dossier peut être évalué avant toute démarche, notamment pour déterminer si une plainte est possible et sur quel fondement. Le volet pénal de notre travail, avec la plainte et ses annexes, décrit les pièces attendues par les enquêteurs et l’ordre dans lequel les réunir.
Deux dossiers voisins éclairent le même usage de l’apparence bancaire : Valora Financial Bank, dont l’application complète était restée publique sur un dépôt de code, et my-monetix.com, qui promettait une garantie des dépôts sans qu’aucun fonds correspondant n’existe. Ici, la garantie ne s’appelle pas FSCS mais « entité régulée partenaire », et elle n’est jamais nommée.
Le recours est expliqué par Maître Goce Novakov, avocat au barreau de Paris, dans la séquence filmée ci-dessous :
Trois questions que se posent les sociétés démarchées
Aucun élément du site ne le montre. La page répète que les comptes sont ouverts par des « entités financières et de paiement légalement autorisées », mais ne nomme aucune de ces entités, aucun agrément et aucun pays de supervision. Le pied de page reconnaît que GallaeciaFX n’est ni une banque, ni un établissement de crédit, ni autorisée par la Banque d’Espagne, la CNMV ou la FCA, et le régulateur britannique l’a inscrite le 14 octobre 2026 sur sa liste des firmes non autorisées. Un IBAN d’entreprise s’ouvre auprès d’un établissement nommé, immatriculé et vérifiable, pas auprès d’un introducteur qui refuse de désigner le sien.
Il quitte l’entreprise. Les quatre fichiers demandés, registre des bénéficiaires effectifs, passeports des ayants droit et des signataires, pouvoirs notariés et comptes annuels, sont convertis en base64 par le navigateur puis envoyés à une application hébergée sur script.google.com, sans prestataire documentaire identifié. Le formulaire ne précise ni destinataire nommé, ni durée de conservation, ni politique de suppression. Une entreprise qui a transmis ces pièces doit considérer qu’elles sont sorties de son contrôle et en conserver la preuve d’envoi.
Interrompre tout versement complémentaire, en particulier les frais de conformité, de mise en place ou de déblocage qui suivent généralement l’ouverture d’un dossier de ce type. Réunir ensuite le courriel d’invitation, les copies d’écran du formulaire et de son accusé de réception, l’ordre de virement et son libellé, ainsi que les échanges avec l’interlocuteur. Ces pièces permettent de reconstituer la chronologie et d’examiner, le cas échéant, la part de responsabilité de la banque du payeur.
GallaeciaFX n’est donc pas un intermédiaire discret qui aurait omis de publier ses partenaires : c’est une vitrine avertie par la FCA, dont le nom a quatre mois, dont le copyright revendique 2024, et dont la page la plus sensible, cachée aux moteurs de recherche, réclame les passeports des bénéficiaires effectifs d’entreprises réelles. Les sociétés visées ne sont pas des épargnants attirés par un rendement : ce sont des dirigeants qui cherchaient un compte pour facturer à l’étranger, et qui ont transmis l’état civil complet de leur société à un formulaire. Faire évaluer le dossier avant d’envoyer la moindre pièce supplémentaire permet de figer les faits à leur date et de refuser, pièce par pièce, la logique du versement suivant.