Sommaire
L’alerte publiée le 29 octobre nomme la marque, le domaine et une adresse zurichoise
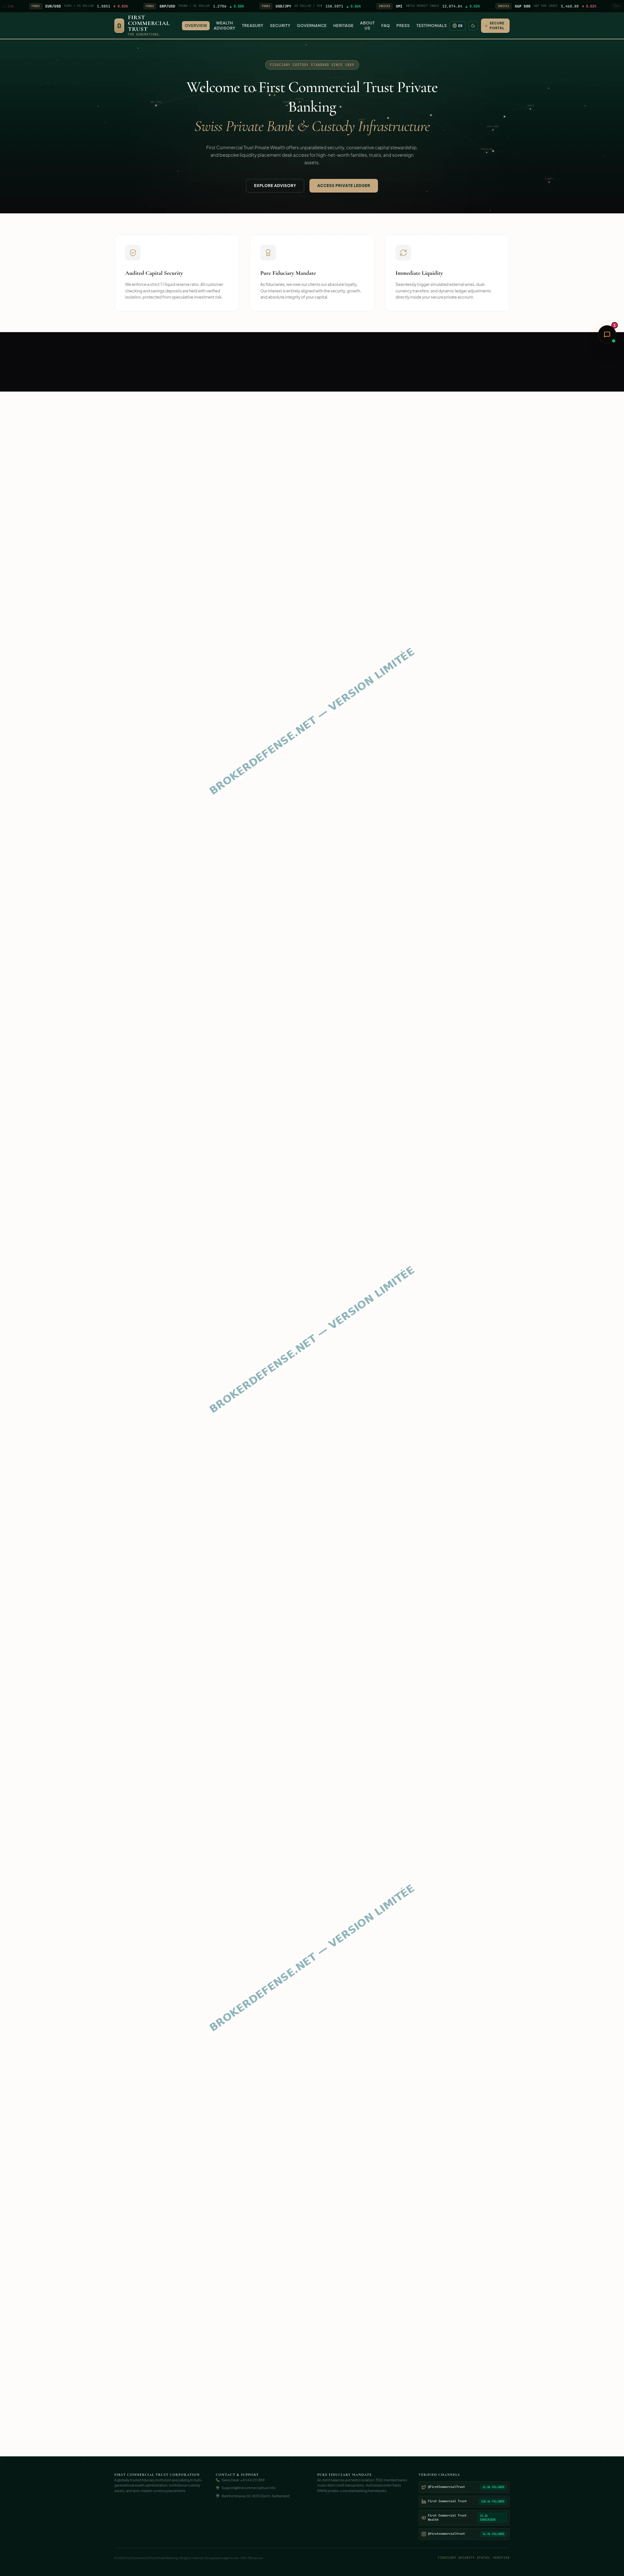
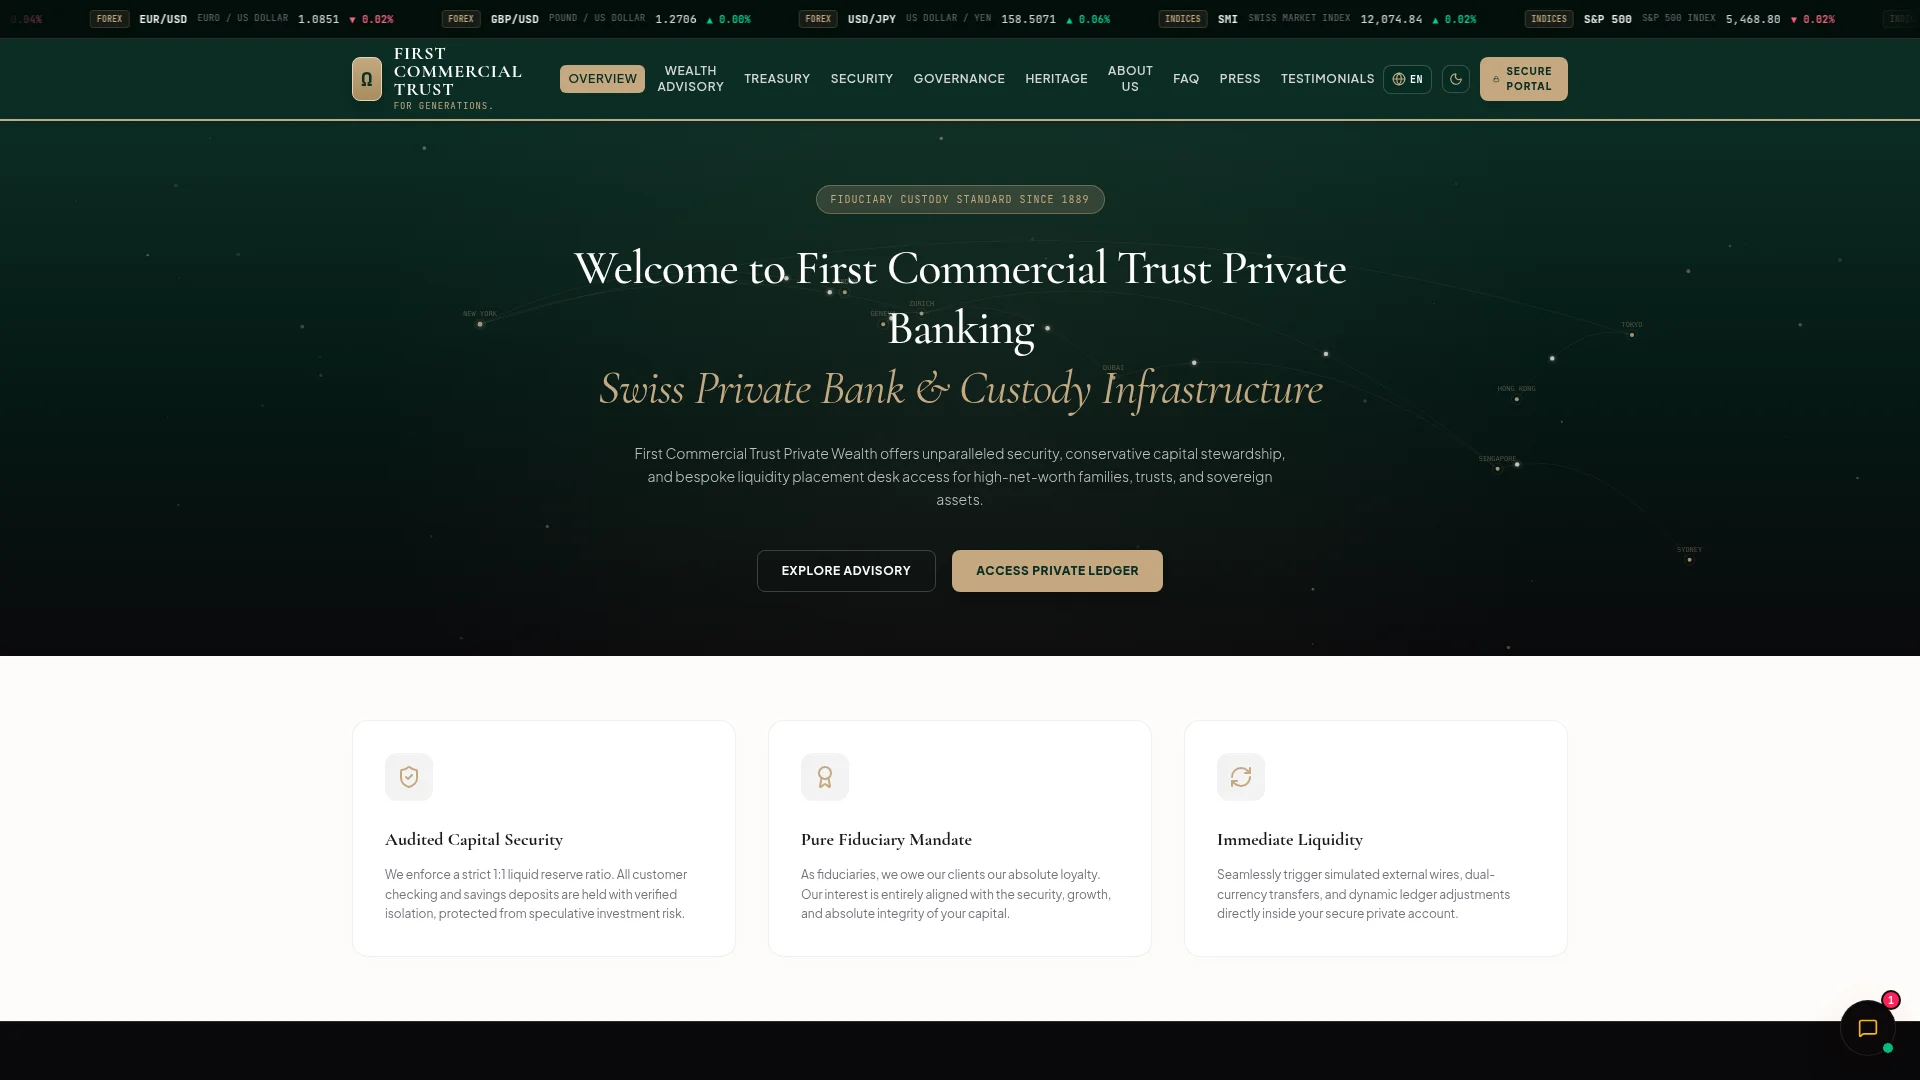
Le 29 octobre 2026, la FINMA a inscrit sur sa liste d’alerte une entrée intitulée « First Commercial Trust / firstcommercialtrust.com », domiciliée à la Bahnhofstrasse 30, 8001 Zurich, et pour seule précision l’absence d’inscription au registre du commerce. Le même jour, à 14 h 16 UTC, la vitrine qui porte ce nom répondait encore en HTTP 200, servait son portail de connexion et affichait en haut de page la mention « Fiduciary Custody Standard Since 1889 ».
L’écart entre ces deux constats tient en une phrase que l’autorité fédérale de surveillance des marchés financiers réserve aux entités qui n’ont aucune existence légale en Suisse : aucune société de ce nom n’est immatriculée, et rien n’autorise l’exploitation d’une activité bancaire. Le site, lui, se décrit comme une banque privée zurichoise, ouvre un espace client, publie deux offres de rémunération et revendique la garde de 1 100 milliards de dollars d’actifs.
La fiche de l’autorité est courte et vérifiable à distance, ce qui la rend difficile à contester : un nom, une adresse, une URL, une qualification et une date. Elle ne dit pas que le site est vide, elle dit qu’il n’a pas de titulaire identifiable. C’est là que se heurte quiconque a payé une banque dont le seul domicile connu est une adresse de prestige empruntée.
Dernière mise à jour : 29/10/2026
📄 Vignette
La pièce jointe ci-dessous montre l’accueil de firstcommercialtrust.com tel qu’il se présentait ce 29 octobre 2026 : le bandeau « Fiduciary Custody Standard Since 1889 », les deux paliers de rémunération à 1,75 % et 4,85 %, puis le bloc « Sovereign Banking Core Health » avec ses cinq voyants au vert.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Le dépôt du 8 septembre 2026 ne porte aucune maison fondée en 1889
Le dossier du nom contredit la légende affichée. firstcommercialtrust.com a été créé le 8 septembre 2026 à 11 h 43 UTC, il expire le 8 septembre 2027, et sa dernière modification date du jour même de la création, à 12 h 02. Le bureau d’enregistrement est Ultahost, société dont l’activité principale est l’hébergement à bas coût, et la zone est déléguée à ses quatre serveurs ns1 à ns4.ultahost.com. Le statut est « actif », la signature DNSSEC n’est pas activée, et aucun titulaire ne sort du dossier, la fiche du registre s’arrêtant au contact de signalement du bureau.
Le certificat de chiffrement confirme la chronologie à la minute près. Il a été émis le 8 septembre 2026 à 12 h 39 par l’autorité Let’s Encrypt, soit moins d’une heure après le dépôt du nom, il porte sur le domaine et sur sa variante www, et il arrive à échéance le 7 décembre 2026. Un certificat posé dans la première heure de vie d’un nom est la signature d’une installation préparée à l’avance, pas d’une maison établie. Consultez la fiche WHOIS complète sur DomainTools pour retrouver le bureau d’enregistrement et les deux échéances du nom.
Les archives publiques du web ajoutent une pièce. Le nom a déjà servi, avec des relevés datés de 2013 et de 2016, puis il est retombé avant d’être repris cette année. Une institution qui se présente comme cent trente-sept ans d’exercice continue n’apparaît pas dans les archives sous la forme d’un site de quelques kilooctets en 2013, puis d’un silence, puis d’une banque privée complète en septembre 2026. La reprise d’un nom dormant est banale en soi ; elle devient parlante quand elle sert à dater une maison qui se dit plus ancienne que son certificat.
Mille cent milliards de dollars affichés, aucun numéro de registre
La page d’accueil empile les chiffres. On y lit 1 100 milliards de dollars d’actifs sous garde, 35 000 clients souverains, huit millions de « swaps de registre » et un ratio de solvabilité de niveau 1 à 18,4 %, complété d’un ratio de liquidité de 165,2 %. Deux produits sont proposés : un compte de liquidité rémunéré à 1,75 % et une épargne « Elite Vault » à 4,85 %, capitalisée quotidiennement. Quatre coffres sont décrits, à Zurich, Londres, New York et Singapour, chacun avec son étage, sa température et son taux d’humidité au dixième de degré.
Le même paragraphe de chiffres contient son propre défaut. La ligne « Global Desks » affiche zéro juridiction. Une banque qui se dit présente sur quatre places annonce zéro juridiction de rattachement, et personne n’a relu la donnée avant publication. Les quatre coffres, eux, sont localisés par des adresses réelles : Bahnhofstrasse 30 à Zurich, Bank Street à Londres, le quartier financier new-yorkais, Marina Bay à Singapour. Aucun de ces textes ne nomme un dépositaire, un auditeur, un assureur ou un transporteur de fonds, alors que la garde physique d’or et de titres au porteur suppose une chaîne d’intermédiaires identifiables.
Les sigles réglementaires sont employés comme des tampons décoratifs. Le site écrit « Certified FINMA AAA », une formulation qui n’existe pas dans la nomenclature de l’autorité suisse, laquelle ne délivre pas de note. Il ajoute « Prudential Rule Verified » pour Londres, « SEC Rule 15c3-3 Compliant » pour New York et « MAS Custody Registered » pour Singapour, trois régimes distincts dont aucun n’est documenté par un numéro de licence, une date d’agrément ou un lien vers un registre consultable. Il invoque encore le « Swiss Trust Act Art. 4a » et une garantie des dépôts de 100 000 francs suisses présentée comme une protection de la FINMA. En Suisse, la garantie des dépôts relève d’un organisme distinct et ne couvre pas des placements présentés comme des actifs sous garde.
Le portail client existe : ce que sa console d’administration expose
La vitrine n’est pas une brochure. Sous le discours, l’application tourne : un espace client, une page de connexion, une inscription, un tableau de bord, et une interface d’administration. Interrogés sans jeton, les points d’entrée répondent en JSON et non en page d’erreur, ce qui trahit un serveur applicatif complet derrière la mise en page. La route de session rend « Access token is required » et sa variante administrative « Administrative session token is required ».
Le fichier de script de l’application, long de 1,9 mégaoctet, énumère les fonctions du back-office. On y trouve la création et la gestion des comptes clients, l’émission et le suivi de cartes, le traitement des retraits, les virements en direct, un générateur de transactions, un module de remboursements fiscaux américains, l’import de tables depuis une base MySQL, l’envoi de courriers avec test du serveur sortant, la gestion des bénéficiaires et un service de messagerie interne avec ses sessions de discussion. Autrement dit, l’outil permet de fabriquer un relevé, de créditer un compte, de calibrer un retrait et de répondre au client dans le même habitacle.
Le site le dit presque lui-même. La section consacrée à la liquidité promet de « déclencher des virements externes simulés » et de procéder à des ajustements de registre, et la fenêtre d’installation de l’application porte l’étiquette « SANDBOX WEB ». Une banque qui reçoit des dépôts réels ne qualifie pas ses virements de simulés, et ne range pas son portail dans un bac à sable. Le vocabulaire employé décrit ce que l’outil fait vraiment : il produit des écritures et une interface crédible, la sortie de fonds n’étant qu’une ligne de plus dans le même registre.
Un dossier voisin, Valora Financial Bank, a montré la même architecture livrée en libre accès : l’application complète, panneau d’administration compris, avait été déposée sur un compte GitHub public, avec un tableau de bord de plus de 146 000 octets et l’état des clients dans un fichier séparé. Le logiciel n’est donc pas propre à cette vitrine, il circule.
Des notes d’avis et des compteurs d’abonnés que rien ne soutient
La preuve sociale est empilée selon un modèle connu. Trustpilot y est crédité de 4,9 sur 5, l’App Store de 4,9, le Play Store de 4,8, avec 3 450 avis web, 1 200 notes d’application et 1 850 avis mobiles. Deux témoignages sont signés d’un « docteur » présenté comme membre d’un conseil fiduciaire genevois et d’une « lady » rattachée à une société de gestion patrimoniale. Aucun des deux noms ne renvoie à une personne vérifiable, et les captures d’écran d’avis ne sont pas fournies.
La contradiction est interne. Le même site explique que l’installation directe de son application permet d’« éviter les délais, les restrictions et la surveillance » des magasins d’applications. Une application qui n’est pas distribuée par l’App Store ne peut pas y collecter 1 200 notes. Le bandeau de notation est donc un ornement, comme les quatre compteurs de réseaux sociaux alignés en pied de page : 42 800 abonnés sur X, 128 400 sur LinkedIn, 15 200 sur YouTube, 34 900 sur Instagram. Les deux comptes dont l’existence se vérifie sans authentification, X et LinkedIn, répondent par une page d’absence.
Le code porte enfin les traces d’un gabarit partagé. Le script contient des adresses de contact qui ne concernent pas ce domaine, dont une boîte cliente sur un autre nom de fiduciaire, une adresse d’administration rattachée à un prestataire et deux adresses de trustees sur des domaines distincts. Le logotype du site est un oméga, et l’ancre de navigation de la section de gouvernance porte le nom de ce prestataire. Les neuf logos de moyens de paiement affichés, de PayPal à Skrill en passant par Stripe et Revolut, sont chargés depuis une banque d’images de marques, pas depuis les intéressés. Un opérateur qui monte une banque sous un nom neuf réutilise son outil, et l’outil garde la mémoire des clients précédents.
Une boîte aux lettres sur un second nom, et l’enseigne d’une société américaine
Le contact publié ne renvoie pas au domaine. Le pied de page donne un numéro zurichois, +41 44 211 18 89, et une adresse électronique hébergée sur firstcommercialtrust.info, nom distinct déposé le 5 septembre 2026, trois jours avant le .com, chez un autre bureau, NameSilo, avec des serveurs chez un hébergeur différent. Deux noms, deux bureaux, deux hébergements, pour une seule entité : la messagerie est séparée de la vitrine, ce qui complique toute demande de suspension fondée sur le seul site web.
L’enseigne, elle, existe ailleurs. Une société dénommée First Commercial Trust Company, N.A. est immatriculée aux États-Unis, à Little Rock, dans l’Arkansas, et figure dans plusieurs annuaires d’entreprises. Elle n’a aucun lien avec la vitrine décrite ici, n’exploite pas ce domaine et n’a pas de bureau à Zurich : elle est hors de cause. Le site reprend son nom, l’installe sur une adresse suisse et l’accompagne de références au droit américain des valeurs mobilières, sans jamais nommer de société titulaire, de numéro d’immatriculation ni de dirigeant.
Le contrôle réglementaire se lit donc en deux temps. La liste d’alerte de la FINMA, consultable librement, porte l’entrée datée du 29 octobre 2026 et rappelle que l’autorité ne garantit ni l’exhaustivité ni l’actualité de son recueil. La fiche publique du domaine, référencée 2793877 sur la fiche publique du domaine, retient de son côté un indice de confiance très bas. Aucune de ces deux sources ne constitue un certificat de régularité pour les noms qui n’y figurent pas, mais la première nomme précisément celui-ci.
Le mécanisme a déjà été observé sur springtrustbnk.com : un avertissement britannique du 23 juillet 2026 y nommait la marque, et la vitrine apparue ensuite continuait d’ouvrir des comptes courants à distance sous ce nom. Une alerte réglementaire ne fait pas tomber le site, elle date seulement l’écart entre l’enseigne et le droit applicable.
Avant d’aborder les démarches, un entretien filmé avec Maître Anne Bernard-Dussaulx, avocate dont la carrière est administrée par l’ordre des avocats de Paris, porte sur les coordonnées bancaires falsifiées et sur ce qu’un établissement doit contrôler avant d’exécuter un ordre. Elle expose la double vérification, le contre-appel au destinataire et les moyens de rechercher la banque émettrice lorsqu’un ordre s’avère non conforme.
Après un versement, les pièces et les interlocuteurs à mobiliser
Un virement parti vers un compte indiqué par cette vitrine laisse une trace bancaire, et c’est cette trace qui compte. Les relevés du compte émetteur, l’ordre de virement daté, le ou les avis d’opéré, les échanges écrits avec le prétendu banquier, l’écran de confirmation affiché par le portail et les courriels reçus depuis la boîte en .info forment un ensemble qui date chaque étape et identifie le bénéficiaire réel du paiement. Copier ces documents hors de l’espace client avant toute fermeture de compte est la première précaution : l’accès peut disparaître sans préavis, les fichiers non.
La demande de rappel des fonds auprès de l’établissement qui a émis le virement reste ouverte pendant un délai propre à chaque maison, et elle se dépose avec ces documents. Deux axes ont déjà porté leurs fruits dans des affaires similaires : le signalement pénal auprès d’un service d’enquête, et l’action civile dirigée contre les établissements qui ont laissé filer les ordres sans contrôle suffisant. Notre page consacrée au dépôt de plainte indique la forme du dossier, l’ordre des pièces et la manière de les faire enregistrer.
Deux détails de ce dossier méritent d’être transmis à l’enquêteur. Le premier est l’adresse de messagerie en .info, distincte du domaine de la vitrine : elle permet de rattacher les courriers reçus à un enregistrement précis, daté du 5 septembre 2026. Le second est la date de l’alerte suisse, le 29 octobre 2026, qui situe officiellement l’absence d’immatriculation à cette date. Ni la capture conservée plus haut ni ces deux éléments ne dépendent de la survie du site.
Non. Le 29 octobre 2026, la FINMA a inscrit cette marque et le domaine firstcommercialtrust.com sur sa liste d’alerte, en précisant qu’aucune inscription au registre du commerce n’existe, à l’adresse Bahnhofstrasse 30 à Zurich. Le site ne publie pour sa part aucune raison sociale, aucun numéro d’identification d’entreprise et aucune autorisation, alors qu’une activité de dépôt exercée depuis la Suisse en suppose une.
Le portail demande un identifiant et un mot de passe, et le serveur répond en JSON aux appels de session en réclamant un jeton. Le back-office qui pilote cet espace comprend la création de comptes, l’émission de cartes, la validation des retraits, la génération d’écritures et un module de remboursements fiscaux. La vitrine qualifie elle-même ses virements d’« externes simulés », ce qui décrit un registre logiciel plutôt qu’un compte tenu auprès d’une banque.
La voie la plus rapide reste la demande de rappel adressée à l’établissement qui a émis le virement, tant que son délai interne n’est pas écoulé. Elle suppose de produire l’ordre de virement daté, les avis d’opéré, les échanges avec l’interlocuteur et les courriels reçus depuis l’adresse en .info. Une fois ces pièces réunies, le dossier peut être porté devant un service d’enquête et, au civil, contre les établissements qui ont laissé passer l’opération.
First Commercial Trust n’est pas une banque discrète : c’est une application bancaire prête à l’emploi, installée en une heure sur un nom repris, derrière une adresse de prestige et une maison de 1889 qui n’existe dans aucun registre. Qui a échangé avec un chargé d’affaires, reçu un relevé et vu son solde s’afficher a eu affaire à un registre logiciel, tenu par un opérateur qui peut créditer, bloquer et clôturer à volonté. BrokerDefense reprend chaque dossier justificatif par justificatif, en confrontant les sommes engagées aux dates portées par les relevés, pour désigner l’action la plus utile.