Sommaire
Le contrat, l’avertissement de risque et le contrôle d’identité, désactivés un par un
Un intermédiaire qui reçoit des dépôts doit, presque partout en Europe, publier un contrat, une politique de confidentialité, un avertissement sur le risque de perte en capital, et vérifier l’identité de son client avant d’ouvrir un compte négociable. Ces quatre briques existent bien dans le logiciel qui sert my.spxglobal.net : elles y figurent sous forme d’interrupteurs, et tous sont sur la position basse.
Le fichier de configuration que la page publique charge dans le navigateur est lisible par n’importe qui. On y trouve, à l’état « faux » : terms_of_service (conditions générales), privacy_policy (politique de confidentialité), risk_disclaimer (avertissement sur les risques), active (la rubrique réglementaire elle-même), force_kyc_to_open_live_account et force_kyc_before_trading (pièces d’identité avant l’ouverture du compte et avant la première opération), force_2FA_before_trading (double validation), questionnaire_active (questionnaire de connaissance du produit) et jusqu’au register_checkbox_over_18, la case par laquelle un client déclare être majeur.
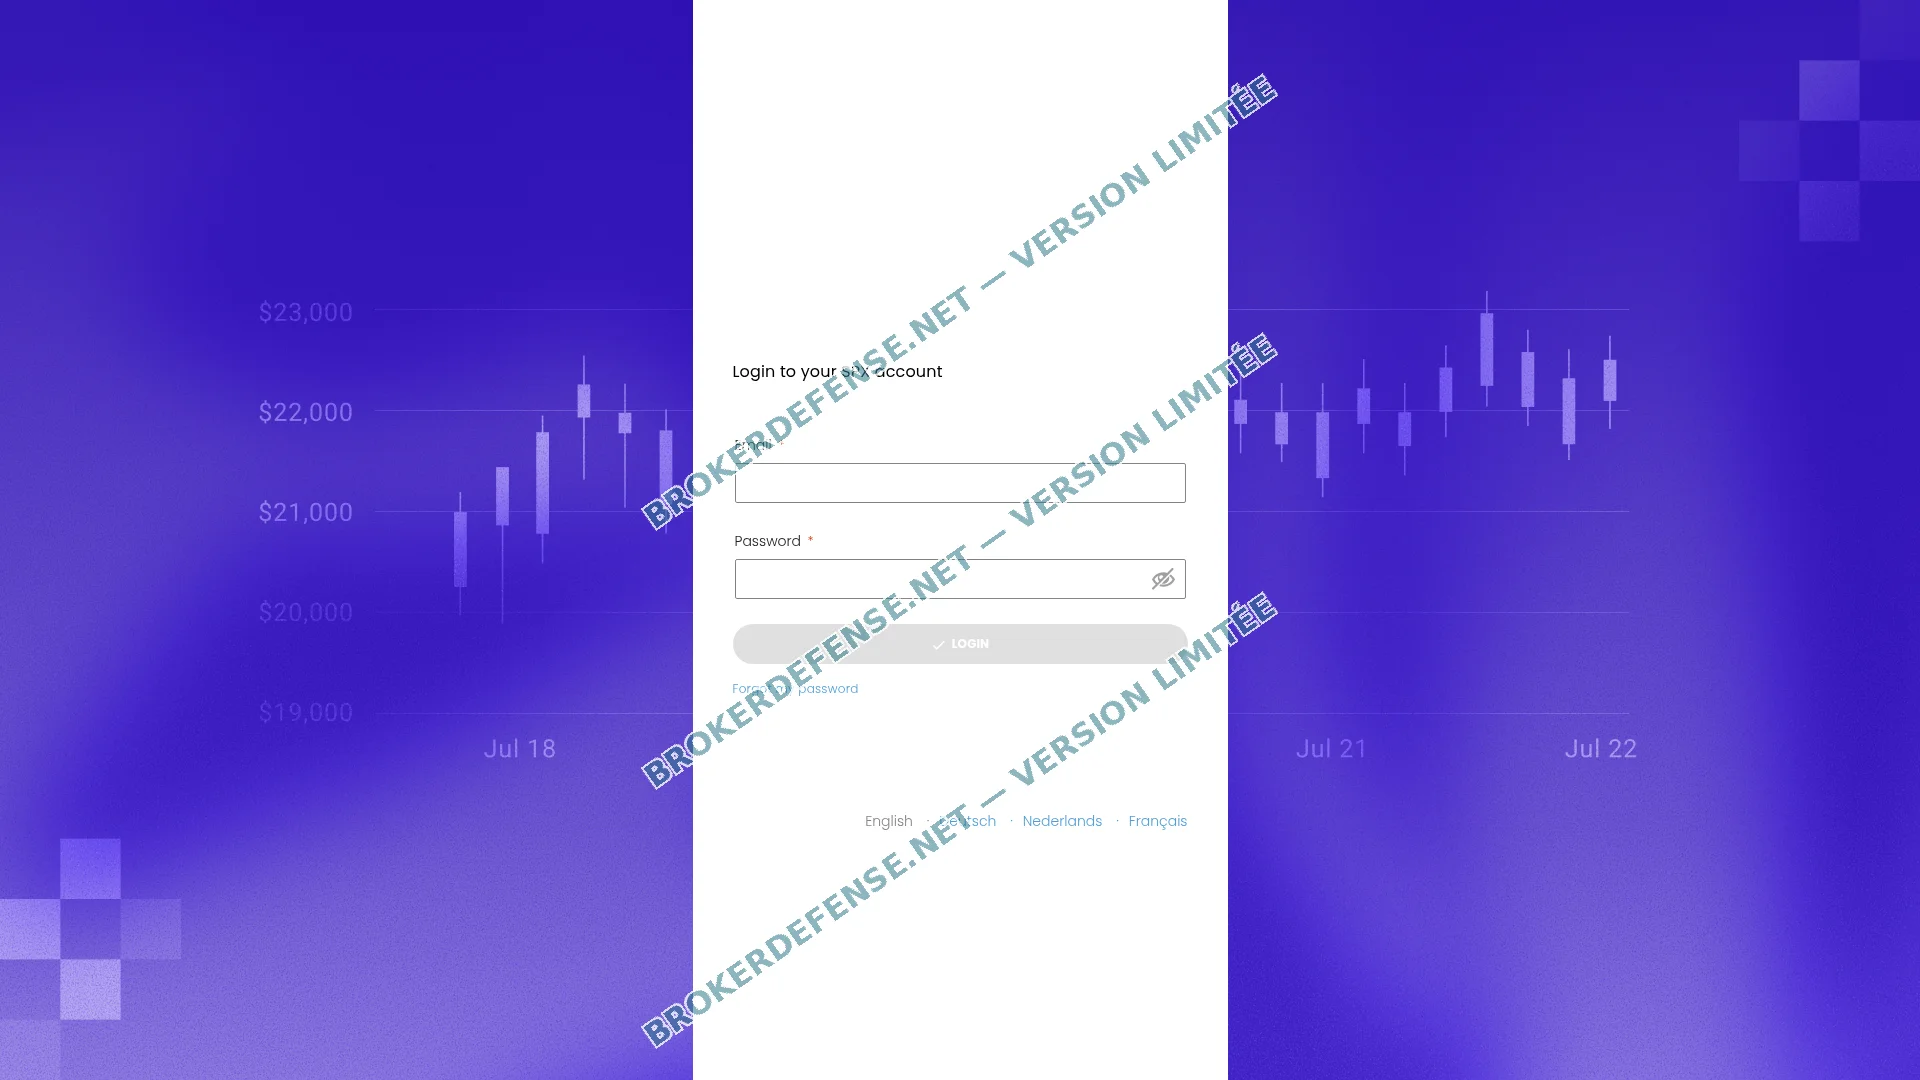
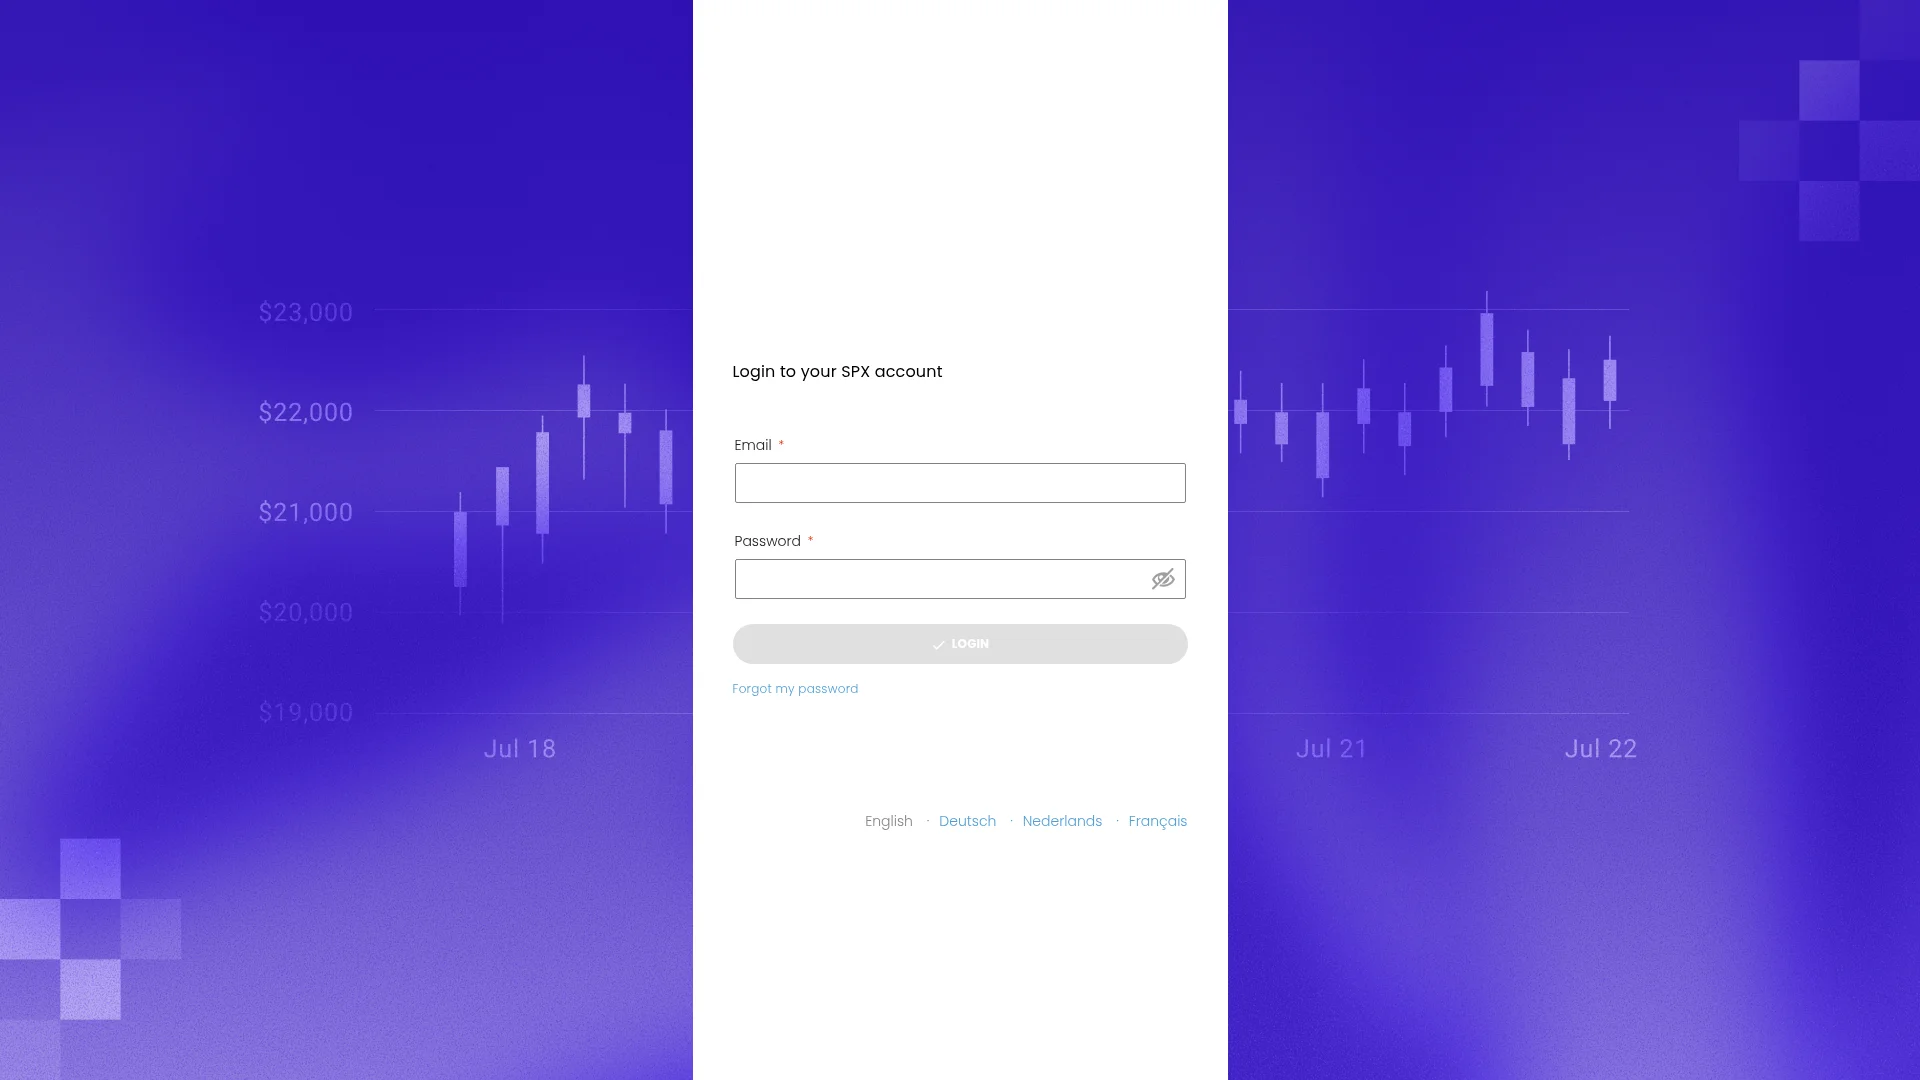
Le même fichier porte disable_sign_up à « vrai ». Autrement dit, personne ne s’inscrit tout seul sur ce portail : le compte est créé en amont, par celui qui a appelé, écrit ou envoyé un lien. Le visiteur n’a devant lui qu’un champ courriel, un champ mot de passe et un lien de récupération ; c’est d’ailleurs tout ce que la page affiche, et tout ce que notre capture a trouvé à photographier.
La combinaison est cohérente : un espace client sans contrat, sans avertissement de risque, sans contrôle d’identité et sans inscription libre ne sert pas à accueillir un client qui compare des offres. Il sert à donner à une personne déjà convaincue par téléphone l’impression d’un compte réel, avec un solde qui monte.
Dernière mise à jour : 27/10/2026
📄 Pièce
La page que sert my.spxglobal.net, telle qu’elle s’ouvre à 11 h 07 UTC ce 27 octobre 2026, a été conservée par BrokerDefense et reste téléchargeable ci-dessous. On y voit l’écran de connexion de la marque SPX, ses deux champs et le sélecteur de langue, autrement dit une interface qui ne dit rien de celui qui l’exploite.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Derrière l’écran de connexion, aucun nom de société
La marque s’appelle SPX, et c’est tout. Aucune des pages servies par le portail ne porte une raison sociale, une adresse de siège, un numéro d’immatriculation, un agrément, ni même le nom d’un dirigeant. Les deux seuls liens de l’accueil mènent au formulaire de connexion et à la récupération de mot de passe ; il n’existe ni page de mentions légales, ni formulaire de contact, ni foire aux questions.
Un cabinet sérieux, même maladroit, laisse toujours une trace de ce genre : c’est la première chose que vérifie une banque lorsqu’un client demande un rappel de virement. Ici, le seul point de contact publié est une adresse de support, [email protected], qui renvoie à un autre nom de domaine que celui du portail. Un client qui cherche qui il a en face de lui doit donc sortir du site qu’il consulte pour trouver une adresse, et cette adresse ne mène nulle part (nous y revenons plus bas).
L’interface parle quatre langues : anglais, allemand, néerlandais et français. Ce quadrilatère n’est pas anodin. Il correspond aux marchés où se recrutent, par appels sortants et par messages, les personnes à qui l’on présente un « gestionnaire de compte » et un tableau de bord. Un portail traduit en quatre langues européennes pour une maison sans adresse indique une clientèle visée, pas une implantation.
Le seul indicateur extérieur dont dispose un visiteur avant de s’engager est une note de fiabilité de 25 sur 100, publiée hors du portail, dont le motif négatif tient en une ligne : la jeunesse du nom de domaine. Cette note n’a évidemment rien d’un jugement, et son auteur ne dit rien de l’activité réelle ; elle a au moins le mérite de dater le dossier, puisqu’elle a été établie la veille de notre propre relevé. Elle figure ici : cette évaluation publique.
Le nom a été déposé le 18 février 2026, pour deux ans
Le registre du domaine est formel : spxglobal.net a été enregistré le 18 février 2026 à 16 h 42 UTC et court jusqu’au 18 février 2028, auprès de PublicDomainRegistry, l’enseigne sous laquelle travaille la société PDR Ltd. Le titulaire est masqué, le transfert est verrouillé, et la résolution passe par deux serveurs de noms Cloudflare.
Deux détails de la zone méritent d’être posés côte à côte. D’abord, le nom a une vie antérieure : un certificat au nom de GoDaddy a été émis le 23 décembre 2025 sur cette même adresse, soit près de deux mois avant le dépôt actuel, et les archives publiques du web conservent une page de garde de registrar datée de 2011 sur l’adresse www. Ensuite, la zone ne comporte aucun serveur de messagerie : aucune entrée de type MX, seulement l’enregistrement de zone. Une maison qui publie une adresse de support devrait pouvoir recevoir du courrier sur son propre nom ; ici, le courrier est ailleurs.
Le certificat qui protège le portail est un certificat générique pour tout le domaine, émis par Amazon et valable du 27 juillet 2026 au 9 février 2027. Il couvre donc indifféremment le portail, le terminal de trading et l’interface de programmation, ce qui est la signature d’une infrastructure mutualisée plutôt que d’un système d’information propre.
Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
Chaque versement passe par un encaissement tiers
Ce que le portail demande à son propre serveur se lit dans les appels qu’il émet à l’ouverture. Une interface de programmation distincte, hébergée sur le sous-domaine apife, reçoit les salutations de session, la liste des moyens d’authentification et le signal de visite, avec un identifiant d’application égal à 1. Un service de liens profonds mobile, branch.io, est appelé en parallèle, avec une clé de production : le portail est pensé pour renvoyer vers une application.
Dans le code de l’application, trois chemins disent où va l’argent : une route de jeton de carte bancaire (braintree), une route de paiement (checkout) et une route d’envoi de code par message texte, préfixée sms-lead. Deux hôtes d’encaissement apparaissent également dans la configuration : cashier.praxispay.com et evirtualpay.com. Aucun des deux ne porte le nom de la marque.
C’est le point que doivent comprendre les personnes qui ont versé des fonds : le compte bancaire crédité n’est presque jamais celui d’une société identifiable au portail. Le relevé porte le nom d’un prestataire de paiement, parfois d’un intermédiaire, parfois d’un bénéficiaire sans rapport apparent. La page, elle, ne change pas : un solde s’affiche, des positions apparaissent, et les retraits attendent une validation qui n’arrive pas.
L’infrastructure confirme le caractère locatif de l’ensemble : le portail est un fichier statique servi depuis un espace de stockage Amazon, derrière le réseau de diffusion CloudFront, avec une dernière modification datée du 25 octobre 2026 à 5 h 38 UTC. L’adresse de la machine, 108.157.4.55, appartient à ce réseau et dessert d’innombrables autres noms.
Une marque, deux adresses, une page de garde restée en place
Trois adresses coexistent sous le même nom, et elles ne racontent pas la même chose. L’adresse principale renvoie vers le portail. L’adresse préfixée de www, elle, affiche encore la page de garde du registrar, celle qu’un bureau d’enregistrement laisse sur un nom qui ne sert pas de site. Le nom porte donc à la fois un espace client actif et l’écran par défaut d’un domaine jamais configuré pour être visité.
Le domaine de la boîte de support répond, mais avec un corps vide, sans une ligne de texte. Les ressources de la marque, elles, sont rangées dans un compartiment de stockage Amazon nommé d’après elle et servi depuis l’Irlande. Enfin, le terminal de négociation vit sur un quatrième hôte, terminal.spxglobal.net, dont le titre de page est simplement « Trading platform », et où le portail renvoie sous l’appellation « SPX Trader ».
Rien dans cet assemblage n’est illégal en soi : un prestataire peut héberger une interface, un encaisseur peut traiter des cartes. Ce qui manque est l’élément qui relierait l’ensemble à une personne morale responsable : ni contrat, ni adresse, ni numéro, ni agrément, et un encaissement chez des tiers. Pour une victime, cela signifie que la recherche de responsabilité devra passer par les prestataires et par les banques, pas par la page qu’elle consultait.
Le fichier public des autorités françaises, où l’Autorité de contrôle prudentiel et de résolution et l’Autorité des marchés financiers recensent ensemble les entités mises en garde, ne comporte aucune ligne à ce nom à la date de notre relevé. Une absence n’est pas un certificat de régularité : elle dit seulement que ce nom n’y figure pas encore. Le fichier se consulte sur les listes noires des autorités.
Reprendre la main quand les retraits ne viennent pas
Ce que l’on peut encore faire dépend d’une chose : ce qui a été conservé. Trois séries de pièces font la différence sur un dossier de ce type. La première est la trace de la relation commerciale, c’est-à-dire les courriels, les messages et les appels du « gestionnaire », avec les numéros utilisés et les dates. La deuxième est la trace des versements, avec l’ordre de virement, l’identifiant international de l’opération et le relevé de la banque émettrice. La troisième est la trace du portail lui-même, c’est-à-dire les captures du tableau de bord, du solde affiché, de la page de retrait et des pièces demandées.
Ces trois séries se demandent à la banque, pas au portail. Une demande de rappel de fonds se dépose auprès de l’établissement qui a exécuté le virement, en joignant l’ordre initial et en expliquant la destination réelle des fonds ; plus le dossier est constitué tôt, plus la chance de retrouver un bénéficiaire est grande. En France, le dépôt d’une plainte est la seconde étape utile, et elle se prépare avec les mêmes pièces ; notre page consacrée au dépôt de plainte et au volet pénal détaille la chronologie attendue.
Le contentieux ne s’arrête pas au nom affiché sur la page. Un portail servi depuis un réseau de diffusion, encaissé par des prestataires et joignable par une adresse de support hébergée ailleurs laisse peu de prise ; les banques qui ont reçu les virements, en revanche, sont identifiables, et leur responsabilité peut être discutée. C’est précisément le sujet de l’entretien filmé ci-dessous : Maître Anne Bernard-Dussaulx, que le barreau de Paris compte parmi ses membres, revient sur les conditions dans lesquelles une juridiction française peut être saisie du rôle des établissements destinataires.
Trois questions qui reviennent sur ce type de portail
Le solde affiché est une donnée du logiciel, pas un compte bancaire. Tant que le retrait n’est pas exécuté par un établissement, il ne correspond à aucune somme disponible : le demander par écrit, avec une date et un moyen de paiement, et conserver la réponse permet au moins d’établir que la demande a existé.
Non, mais l’absence de contrat, d’adresse et de numéro d’immatriculation prive le client de tout interlocuteur identifiable. Sur ce dossier, l’avertissement sur les risques, les conditions générales et le contrôle d’identité sont désactivés dans la configuration du portail, ce qui n’est pas une omission de rédaction mais un réglage.
La contestation se porte auprès de la banque émettrice de la carte, dans les délais prévus par sa procédure, en joignant l’écran de paiement, le justificatif du prestataire et la correspondance avec le « gestionnaire ». Un paiement par carte laisse une trace exploitable, souvent plus facile à documenter qu’un virement international.
Deux dossiers voisins éclairent ce cas. pc.hyexglobal.net montrait déjà un espace client réduit à un sous-domaine, et SPX Trade ne vendait, sous une marque très proche, qu’une page de connexion et une promesse de distribution gratuite de jetons.
Si vous avez ouvert un compte sur my.spxglobal.net, versé des fonds vers un bénéficiaire désigné par un « gestionnaire » et que les retraits restent bloqués, l’évaluation préalable de BrokerDefense permet de trier ce qui, dans vos pièces, rattache le versement à une interface précise et à une date. Rassemblez les captures du tableau de bord, l’ordre de virement avec son identifiant international et la conversation qui a précédé le paiement, puis exposez votre situation à notre service d’aide aux victimes.