Le domaine adinfos.com, qui servait en 2021 à héberger l’adresse mail d’un faux gestionnaire de patrimoine usurpant la société Aldana Capital, est désormais proposé à la vente sur la plateforme HugeDomains. Ce nom, qui n’a jamais abrité le moindre contenu visible, ne répond plus aujourd’hui qu’à une page commerciale de revente de noms de domaine.
En août 2021, BrokerDefense documentait pour la première fois l’utilisation de l’adresse [email protected] dans le cadre d’un démarchage frauduleux. L’individu se présentant sous le nom de « Daniel Lagrange » contactait des épargnants en leur proposant des placements à rendements élevés, tout en affirmant représenter la société Aldana Capital, dont le site est aldanacapital.es. Le domaine adinfos.com n’était qu’un support technique, sans aucune page d’accueil ni mention légale, destiné à rendre l’adresse mail crédible aux yeux des personnes démarchées.
Cinq ans plus tard, l’infrastructure utilisée pour cette arnaque a été abandonnée. Le nom de domaine a changé d’usage et s’affiche désormais comme un actif à céder. Cette mise à jour fait le point sur l’état actuel du domaine et rappelle les démarches à suivre pour les personnes qui auraient été contactées.
Sommaire
AdInfos.com proposé à la vente sur HugeDomains
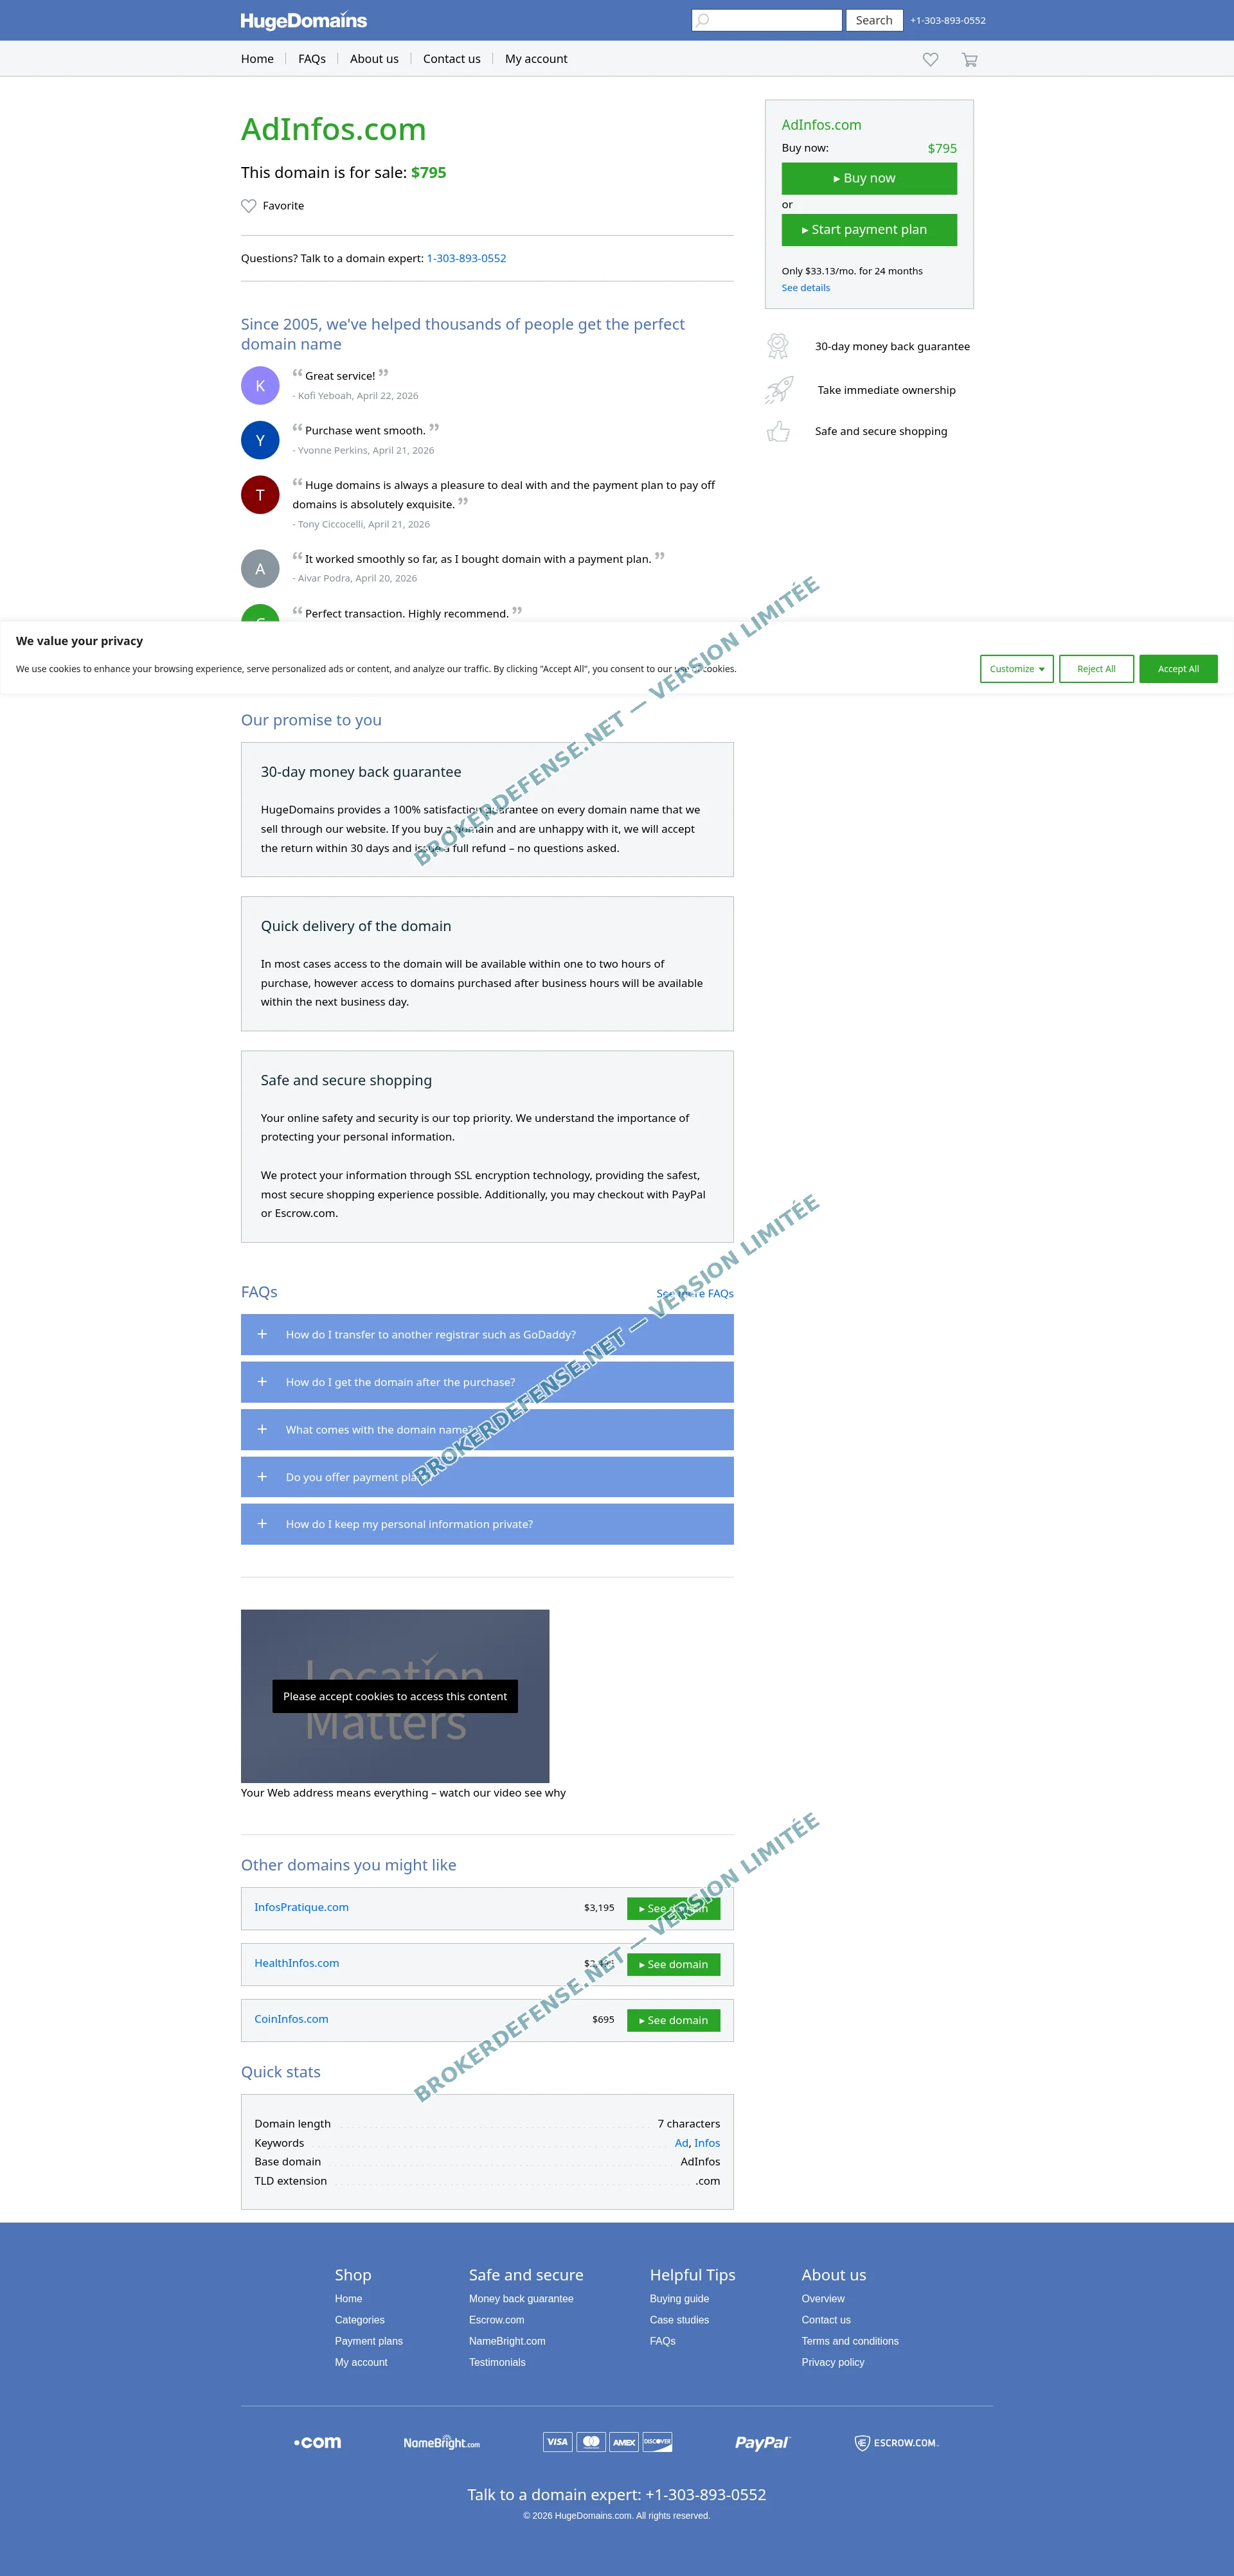
Quiconque tente aujourd’hui d’accéder à adinfos.com tombe sur une page de la plateforme HugeDomains affichant le message « AdInfos.com is for sale ». Le prix affiché est de 795 dollars, avec une option de paiement en plusieurs fois proposée aux acheteurs potentiels. HugeDomains est une place de marché spécialisée dans la revente de noms de domaine expirés ou abandonnés par leurs anciens propriétaires.
Cette situation traduit un fait simple : l’infrastructure mise en place pour l’arnaque de 2021 a été intégralement abandonnée. Le nom de domaine, dont l’expiration est fixée au 04/12/2026, n’est plus lié à aucune activité, frauduleuse ou non. Il a été récupéré ou mis en vente par la plateforme de revente, qui le commercialise comme n’importe quel autre nom disponible sur le marché secondaire.
Ce type de recyclage est fréquent pour les domaines utilisés dans des arnaques : une fois l’opération abandonnée, le nom expire ou est transféré, et il refait surface sur les places de marché sans que les acheteurs potentiels soient nécessairement informés de son historique. Le nom adinfos.com ne porte aujourd’hui aucun contenu lié à l’arnaque, mais son passé documenté demeure accessible.
Dernière mise à jour : 31/08/2026
📄 Document
BrokerDefense met gratuitement à disposition la capture de la page d’accueil de ce site. Retrouvez son apparence actuelle, utile pour identifier le site ou constituer un dossier.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Un nom enregistré depuis 2018, désormais réduit à une page de vente
Les données publiques d’enregistrement du domaine adinfos.com permettent de retracer son histoire technique. Le nom a été créé le 04/12/2018 auprès du registrar TurnCommerce, Inc. DBA NameBright.com. Son expiration est prévue le 04/12/2026, et les données d’enregistrement ont été modifiées pour la dernière fois le 05/12/2025. Les serveurs DNS actifs sont NSG1.NAMEBRIGHTDNS.COM et NSG2.NAMEBRIGHTDNS.COM, rattachés à l’infrastructure de NameBright. Les données du titulaire sont masquées, conformément aux pratiques courantes de protection de la vie privée des registrars.
Sur le plan de l’hébergement, le nom pointe vers des adresses IP situées sur l’infrastructure AWS en région Virginie (54.243.117.197 et 13.223.25.84). La page servie est protégée par Cloudflare, ce qui est habituel pour les plateformes de vente de noms de domaine. Un certificat SSL a été émis le 15/08/2026 par l’autorité Let’s Encrypt, valable jusqu’au 13/11/2026 : ce certificat couvre le domaine et son sous-domaine générique, et a été renouvelé uniquement pour assurer la disponibilité sécurisée de la page de vente, sans lien avec une quelconque activité commerciale propre au domaine.
Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
Daniel Lagrange, le faux gestionnaire qui usurpait Aldana Capital
L’enquête publiée le 22/08/2021 par BrokerDefense établissait les faits suivants : un individu se présentant sous le nom de « Daniel Lagrange » contactait des épargnants par courriel depuis l’adresse [email protected]. Il leur proposait des placements à taux de rentabilité élevés et affirmait exercer au sein de la société Aldana Capital, dont le site officiel est aldanacapital.es. Il s’agissait d’une usurpation d’identité : ni la société Aldana Capital ni aucun collaborateur de ce nom n’avaient été associés à ces démarches par la société elle-même.
Ce type de montage repose sur l’emprunt d’une identité professionnelle crédible pour rassurer les personnes contactées. Le faux gestionnaire se dotait d’une adresse mail à son nom, rattachée à un domaine d’apparence crédible, pour simuler une existence institutionnelle. L’AMF publie une liste de mises en garde à destination des épargnants, accessible depuis la page de l’AMF dédiée aux épargnants : adinfos.com n’y figure pas, mais la consultation régulière de cette liste reste une précaution utile avant tout placement.
Le schéma documenté pour adinfos.com n’est pas isolé dans les archives de BrokerDefense. Le site Metzler-am.com a fait l’objet d’une enquête la même semaine : même procédé, un site sans contenu utilisé pour héberger une adresse mail fictive destinée à crédibiliser un démarchage frauduleux. À la même période, Claude Montel usurpait pour sa part l’identité de la banque Barclays par email, selon un mode opératoire comparable fondé sur l’emprunt d’une marque connue.
Une adresse mail frauduleuse adossée à un site sans contenu
Le mécanisme mis en place autour d’adinfos.com est particulièrement représentatif d’une catégorie d’arnaques par courriel. Le domaine n’a jamais hébergé ni page d’accueil, ni mentions légales, ni politique de confidentialité, ni aucune information sur une éventuelle société. En 2021 déjà, au moment où les premiers signalements parvenaient à BrokerDefense, aucun contenu n’était accessible à l’adresse adinfos.com.
L’objectif n’était pas de construire un site web mais uniquement de disposer d’une adresse mail rattachée à un nom de domaine d’apparence professionnelle. Une adresse Gmail ou Yahoo aurait immédiatement suscité la méfiance des destinataires ; une adresse construite sur un domaine propre conférait une apparence de légitimité suffisante pour franchir ce premier filtre psychologique. Le domaine avait été enregistré dès le 04/12/2018, laissant supposer une préparation anticipée ou une réutilisation opportuniste d’un nom préalablement acquis.
Aucune dénomination sociale n’était rattachée au site adinfos.com : le nom de domaine ne renvoyait à aucune entité juridique identifiable, aucun numéro SIREN, aucun siège social. L’usurpation de la société Aldana Capital remplissait précisément cette fonction : fournir un arrière-plan institutionnel que le domaine lui-même était incapable d’offrir.
Les personnes contactées par [email protected] peuvent agir
Si vous avez reçu un courriel de l’adresse [email protected], plusieurs réflexes s’imposent. Ne répondez à aucun message provenant de cette adresse et bloquez l’expéditeur depuis votre messagerie. Ne versez aucune somme, quelles que soient les instructions transmises ou les promesses formulées. Conservez l’intégralité des courriels reçus, des pièces jointes et de toute capture d’écran des échanges : ces éléments constituent des preuves directement utilisables dans le cadre d’une procédure.
Un signalement auprès des autorités compétentes reste possible même si aucune somme n’a été versée, notamment pour contribuer à la documentation collective de ce type de démarchage. La page dédiée à la procédure pénale et au dépôt de plainte sur BrokerDefense détaille les étapes à suivre pour formaliser un signalement ou déposer une plainte.
Pour comprendre les recours possibles face à ce type de sollicitation, Me Denitza Gueorguieva, avocate au barreau de Lyon et partenaire de BrokerDefense, revient sur les litiges et recours bancaires ouverts aux victimes d’arnaques financières.
FAQ : que devient le nom adinfos.com ?
Oui, le nom est toujours enregistré, mais il ne sert plus qu’une page de vente sur la plateforme HugeDomains, où il est proposé à 795 $. L’adresse mail [email protected] ne doit plus être utilisée pour répondre à aucune sollicitation.
Ne répondez pas, ne versez aucun fonds et gardez une trace des courriels reçus. Ces échanges constituent des preuves utiles si vous décidez de déposer plainte ou de contacter notre service d’aide aux victimes.
Rien ne permet de l’affirmer : le nom servait de façade à un faux gestionnaire de patrimoine qui usurpait la société Aldana Capital. Aucune entité réelle n’a pu être rattachée à cette identité.
Le cas adinfos.com illustre un mode opératoire précis : un faux gestionnaire de patrimoine démarchant par courriel des épargnants en leur présentant de fausses offres de placement, au nom d’une société usurpée, depuis une adresse mail rattachée à un domaine sans contenu. Le nom adinfos.com n’a jamais hébergé autre chose que cette adresse fictive, et il est aujourd’hui proposé à la vente sur HugeDomains sans que son historique soit signalé aux acheteurs potentiels. Avant tout engagement sur une offre d’investissement reçue par courriel, BrokerDefense propose une évaluation préalable permettant de vérifier la réalité de l’entité qui vous contacte et la cohérence des éléments qu’elle avance.
Article réécrit le 31/08/2026