Sommaire
Aucune inscription ne subsiste au nom du domaine
Le fichier du registre du .de, interrogé le 1er octobre 2026 par deux voies distinctes, rend à chaque fois la même réponse : aucune inscription ne subsiste au nom de bk-fidor.de. Le nom est redevenu libre, il n’appartient plus à personne, et n’importe quel tiers peut désormais le déposer à nouveau sans que rien ne s’y oppose. Ce résultat a été obtenu deux fois, par deux requêtes indépendantes, afin d’écarter toute anomalie de lecture : les deux requêtes concordent.
Sur le plan de la résolution, le constat est identique. Le nom ne renvoie plus rien : aucune adresse de serveur ne lui est rattachée, aucune étiquette de messagerie n’y figure, aucun serveur de noms n’y est déclaré. La variante construite avec les trois « w » ne renvoie pas davantage. Le nom est techniquement inexistant, au sens où aucune infrastructure ne s’appuie plus sur lui.
La conséquence la plus directe concerne les deux adresses de courriel qui avaient été construites sur ce nom en 2021 : [email protected] et [email protected] ne peuvent plus exister. Elles ne peuvent plus recevoir de message, ni en expédier. Le canal par lequel les victimes avaient été démarchées est désormais mort, sans qu’il soit nécessaire de l’avoir fermé délibérément : la disparition de l’inscription au registre suffit à emporter tout ce qui en dépendait.
En juillet 2021, la situation était différente. Le nom était alors déposé, et nos relevés de l’époque montrent qu’il le restait au moins jusqu’à la fin de cette année-là. Entre ce moment et le 1er octobre 2026, à une date que nos recherches ne permettent pas de préciser, l’inscription a cessé. C’est ce fait, officiel, daté et vérifiable, qui referme le dossier sur le plan de l’infrastructure.
Dernière mise à jour : 01/10/2026
La copie publique d’un nom resté sans vitrine
Notre fichier de copies conservées ne contient qu’une seule capture de bk-fidor.de : elle a été prise le 14 juillet 2021, quelques semaines avant la publication de notre premier article du 31 juillet 2021. Ce que cette copie restitue mérite d’être décrit avec précision, car il éclaire l’ensemble du procédé. On n’y voit pas une vitrine bancaire, pas un formulaire de souscription, pas un document contractuel, pas un nom de dirigeant affiché. On y voit l’écran par défaut du prestataire auprès duquel le nom avait été déposé : une page rédigée en anglais, annonçant que le site est hébergé chez lui et proposant aux visiteurs d’enregistrer un nom de domaine ou de souscrire une formule d’hébergement.
Cette image confirme ce que notre enquête de 2021 affirmait déjà : le nom n’a jamais servi à publier quoi que ce soit. Il n’a jamais porté une interface bancaire, une page d’accueil ou un espace client. Il a servi à une seule chose : porter des adresses de courriel au format prénom.nom, suffisamment crédibles pour que leurs destinataires ne pensent pas à les remettre en cause. La copie du 14 juillet 2021 est la seule trace publique qui subsiste du nom tel qu’il se présentait à l’époque des démarchages.
Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
Deux interlocuteurs, deux adresses, aucun établissement
Les victimes contactées en 2021 avaient affaire à deux interlocuteurs se présentant sous les noms de « Marc Pelletier » et « Alexa Beaumont ». Ces deux noms sont des noms d’emprunt : ils ne renvoient à aucune personne identifiable, à aucun professionnel répertorié, à aucun conseiller dont on pourrait vérifier l’existence ou les qualifications. Nos recherches de l’époque, et celles que nous avons reprises pour cette mise à jour, ne permettent d’associer ni l’un ni l’autre à une identité réelle.
Les adresses utilisées pour les échanges étaient [email protected] et [email protected]. Leur format imitait celui d’une messagerie professionnelle d’établissement bancaire, avec un prénom, un nom de famille et un nom de domaine construit sur une enseigne connue. C’est précisément ce format qui devait rassurer les personnes contactées : il donnait l’apparence d’un service interne, d’un conseiller attitré, d’une relation suivie avec une institution solide.
Notre article de 2021 soulignait déjà que la présence de deux noms ne signifiait pas que l’équipe se limitait à deux personnes. Les échanges se poursuivaient par courriel et par téléphone, ce qui suppose au minimum quelqu’un pour tenir le rôle de standardiste et orienter les appels entrants. Sur l’origine des contacts, « Marc Pelletier » expliquait à ses cibles les avoir trouvées par hasard. Nous n’y croyons pas. Tout indique l’utilisation d’un fichier de coordonnées constitué par et pour des démarcheurs de ce type, compilant les noms et numéros de particuliers susceptibles d’être intéressés par des placements. Derrière les deux adresses et les deux noms d’emprunt, il n’y avait ni établissement, ni siège social, ni numéro d’immatriculation, ni adresse vérifiable.
L’établissement dont l’identité a été recopiée est bien réel
Fidor Bank est un établissement bancaire allemand créé en 2009. Son site officiel est distinct du nom bk-fidor.de, il répond toujours, et l’établissement n’a aucun lien avec les faits décrits dans ce dossier. Il en est la victime, au même titre que les épargnants démarchés, et il importe de le dire sans ambiguïté : la confusion entre l’institution réelle et le nom construit sur son apparence est précisément ce qui faisait fonctionner le procédé. Le préfixe ajouté au nom de la banque produisait l’apparence d’un service rattaché à l’établissement, d’une filiale ou d’un département spécialisé. Rien de tel n’a jamais existé.
D’autres dossiers de la même période procèdent exactement de la même façon. La logique se retrouve dans notre dossier de juillet 2021 sur une fausse adresse de courriel, où le régulateur français avait inscrit des adresses de messagerie et non un site, signe que l’infrastructure visible était là encore absente. On la retrouve aussi dans notre enquête de juillet 2021 sur une autre identité bancaire recopiée, montée sur le nom d’un établissement étranger dont la notoriété servait de caution empruntée. Dans les trois cas, le choix de l’enseigne imitée n’est pas le fruit du hasard : les démarcheurs retiennent des noms solidement installés dans l’esprit des épargnants, puis fabriquent une variante qui passe pour un service de la maison.
La disparition de l’inscription au registre du .de, constatée au 1er octobre 2026, prive désormais les victimes du seul support qu’elles pouvaient encore retrouver. Le nom bk-fidor.de, qui constituait la pièce centrale du dispositif, n’appartient plus à personne et ne résout plus rien. Il reste néanmoins au dossier, avec ses deux adresses associées, comme élément de qualification des faits.
Une fraude qui n’avait besoin d’aucun site
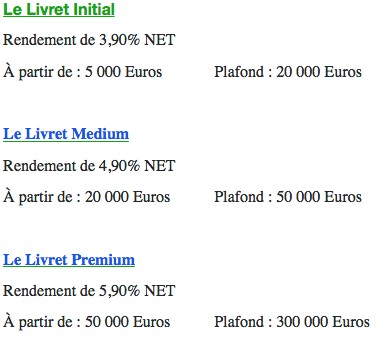
Le procédé mis en oeuvre autour de bk-fidor.de tient en trois gestes élémentaires. Déposer un nom de domaine imitant celui d’un établissement connu : c’est fait avec bk-fidor.de, construit sur le nom de Fidor Bank. Ouvrir sur ce nom des boîtes de courriel au format prénom.nom : c’est fait avec [email protected] et [email protected]. Démarcher des particuliers en se présentant comme un conseiller de cet établissement et leur proposer un placement inexistant : c’est ce que « Marc Pelletier » faisait, en vantant un livret présenté comme plus rémunérateur que le livret d’épargne réglementé et introuvable ailleurs.
Aucune infrastructure n’était nécessaire au-delà de ces trois gestes. Pas de plateforme de trading, pas d’espace client, pas de page de connexion, pas de formulaire de souscription à remplir. C’est précisément ce qui rendait le signalement difficile pour les victimes : il n’y avait rien à visiter, rien à consulter, rien que la personne démarchée puisse confronter à ses propres yeux avant de décider. La promesse du livret circulait par courriel et par téléphone, sans jamais s’incarner dans un document contractuel rattaché à un établissement identifiable, sans numéro d’agrément, sans mention d’un régulateur, sans rattachement à un organisme de contrôle.
Le livret promis n’existait pas. Aucun établissement établi ne propose de livret de ce type, précisément parce que la promesse de rendements supérieurs à ceux du livret réglementé, sans contrepartie visible, représenterait un risque réglementaire immédiatement identifiable. L’argument commercial était donc, en lui-même, un signal d’alerte que les démarcheurs présentaient comme un avantage exclusif. Les virements effectués par les victimes en 2021 ont alimenté des comptes dont les détails ne figuraient dans aucun document signé avec un établissement réel.
La disparition du nom au registre, plusieurs années après les faits, illustre une autre caractéristique de ce type de montage : une fois le démarchage terminé, l’infrastructure se défait d’elle-même, sans laisser de trace exploitable. Les adresses ne répondent plus, le nom ne résout plus rien, et les victimes qui chercheraient aujourd’hui à retrouver un interlocuteur ne trouveraient qu’un nom libre au registre.
Les recours d’un épargnant démarché par courriel en 2021
Les personnes qui ont échangé en 2021 avec [email protected] ou [email protected], puis viré des fonds, disposent encore de leviers. Le socle, c’est la collecte des pièces : les messages reçus et leur en-tête d’expédition intégral, les relevés de compte où apparaissent les transferts vers l’enseigne, les avis de virement, et les documents remis par les démarcheurs, au premier rang desquels toute présentation écrite du livret promis. Vient ensuite le signalement des faits auprès du gendarme français des marchés, qui recense les offres de placement conduites sans habilitation. Du côté bancaire, questionner l’établissement qui a exécuté les transferts permet souvent d’en savoir plus sur les comptes crédités. La plus grande prudence s’impose devant toute relance proposant de récupérer les fonds contre paiement : ces approches visent des personnes déjà repérées comme victimes. La marche à suivre pour déposer plainte est détaillée dans notre rubrique dédiée, de la rédaction à l’acheminement. Confier le dossier à BrokerDefense pour un premier tri permet de repérer les pièces réellement utilisables.
Maître Julie Younes, avocate dont les intérêts se plaident à Paris, aborde dans l’échange qui suit la question des sommes restées dues et des litiges financiers : elle y détaille la façon dont une victime peut chiffrer son préjudice, la phase amiable engagée avant toute action, la procédure civile et les voies judiciaires permettant d’obtenir réparation. Ces questions se posent directement aux épargnants qui ont effectué des virements en réponse aux sollicitations de bk-fidor.de et qui cherchent aujourd’hui à évaluer ce que leur dossier permet encore d’engager.
Vos questions sur le dossier bk-fidor.de
Non. Interrogé le 1er octobre 2026, le fichier du registre du .de ne restitue plus rien au nom de bk-fidor.de : le nom est redevenu libre et n’appartient plus à personne. Les deux adresses de courriel construites sur ce nom en 2021, [email protected] et [email protected], ne peuvent donc plus fonctionner : elles ne peuvent ni recevoir ni expédier de message.
Non. Fidor Bank est un établissement bancaire allemand réel, créé en 2009, qui n’a aucun lien avec le démarchage effectué sous le nom bk-fidor.de. L’établissement en est la victime : son nom a été recopié et augmenté d’un préfixe pour produire l’apparence d’un service rattaché à la banque. Si vous cherchez à joindre Fidor Bank, son site officiel est distinct de bk-fidor.de et répond toujours.
Rassemblez d’abord les courriels reçus avec leur en-tête d’expédition complet, vos relevés bancaires faisant apparaître les virements, et tout document commercial transmis par les démarcheurs concernant le livret de placement promis. Signalez les faits au régulateur français des marchés et interrogez la banque qui a exécuté vos paiements. Méfiez-vous de toute proposition visant à récupérer vos fonds contre rémunération : ce type d’approche cible des victimes déjà identifiées. Rassembler ces justificatifs conditionne la suite : un recours précontentieux peut alors être examiné.
Contactez notre service d’aide aux victimes
Article réécrit le 01/10/2026