Le 27 octobre 2026, fiercapouvreai.com aligne six sections, vingt et une versions linguistiques et un unique bouton d’action, « Start your analysis today ». Ce bouton renvoie à la section qui le porte, et cette section ne contient aucun champ à remplir. Ouvert dans un navigateur complet, le site ne présente aucun formulaire, ni au chargement, ni après le clic.
Sommaire
Tous les boutons du site mènent à une section sans formulaire
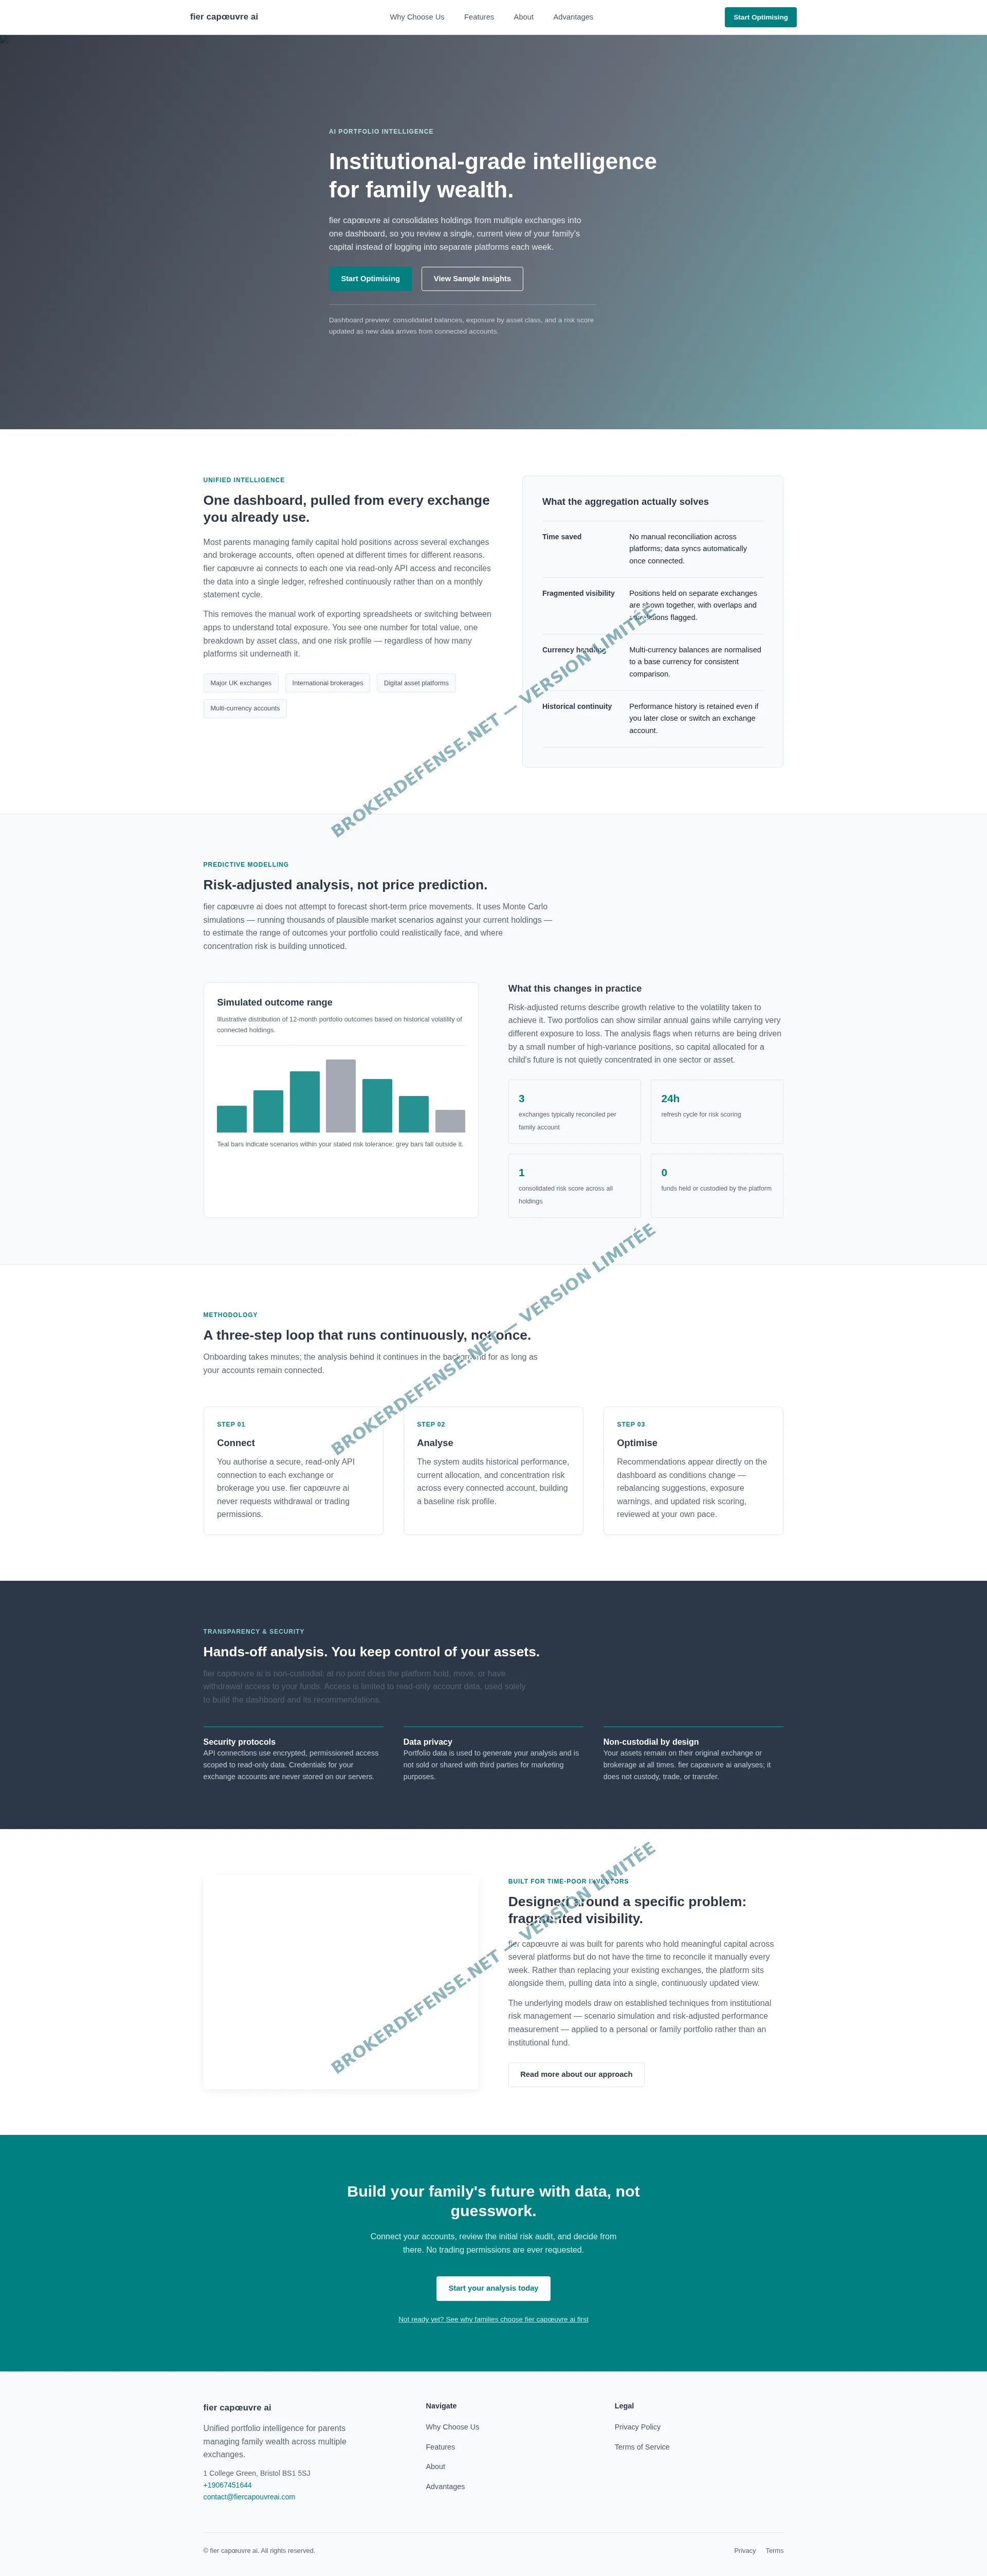
La page d’accueil décrit une application de « portfolio intelligence » destinée aux parents qui gèrent un patrimoine réparti entre plusieurs plateformes. Le discours est celui d’un produit fini : connexion en lecture seule aux comptes de courtage, tableau de bord consolidé, score de risque recalculé toutes les vingt-quatre heures, simulations de Monte-Carlo. La démonstration s’interrompt dès qu’on cherche l’endroit où l’on s’inscrit.
Les deux boutons « Start Optimising », dans le bandeau et dans le menu, pointent vers index.html#lead-form. Le bouton « Start your analysis today », en bas de page, pointe vers ./#lead-form. La section qui porte cet identifiant réunit un titre, une phrase et un lien vers elle-même ; une fois la page rendue, son balisage tient en 429 caractères. Aucune zone de saisie, aucun bouton d’envoi, aucun champ de courriel.
Nous avons observé le comportement dans un navigateur avec rendu des scripts. Sur les cinq pages du site, le document ne contient aucun élément de formulaire, et il en contient toujours zéro après avoir cliqué sur le bouton principal : l’adresse se contente d’ajouter le fragment #lead-form à l’URL. Le second appel à l’action, « View Sample Insights », mène à une section de la même page qui affiche une illustration statique de distribution des résultats.
Le parcours présenté en trois temps, « Connect », « Analyse », « Optimise », suppose donc une interface absente. Il n’existe ni page de connexion, ni espace client, ni tableau de bord derrière cette adresse. Les chemins essayés le 27 octobre, y compris une adresse inventée, ramènent tous vers l’accueil.
Dernière mise à jour : 27/10/2026
📄 Document
Capture du 27 octobre 2026, gardée dans nos dossiers et téléchargeable ci-dessous : la section #lead-form réduite à un titre et à un lien qui se renvoie vers elle-même, le pied de page et son numéro à astérisques, puis l’illustration de tableau de bord qui tient lieu de démonstration.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.

Sous la page, une passerelle SMS armée qui attend un formulaire absent
Le fichier d’accueil transporte pourtant près de 28 000 caractères de script embarqué qui ne servent pas la présentation du produit. On y trouve une fonction conçue pour s’accrocher à n’importe quel formulaire : cette passerelle intercepte les envois vers /api/leads, retient la réponse du serveur tant que le numéro de téléphone n’a pas été confirmé par un code reçu par SMS, puis rend le résultat au visiteur.
Le mécanisme se décrit lui-même dans ses commentaires : « Landing-agnostic gate », autrement dit une barrière indépendante de la page qui la porte, prête à équiper n’importe quel gabarit d’atterrissage. Chaque envoi accompagne un jeton constant, v2.mvqtxskb.3QcmPmB3LJBnWPrOM3fQwip3uAgjToYOmWYHoIOrh9M, placé dans un en-tête X-Lead-Token. Le corps de la requête réunit le numéro, l’indicatif, le nom de domaine, un identifiant de campagne, les signaux collectés par la bibliothèque Prelude et l’état du module.
Les points d’entrée existent et répondent. Interrogé le 27 octobre, /api/sms-verification-status rend {« enabled »:true, »sdkKey »: »sdk_GptoEgpGMk »}. Les chemins /api/leads, /api/click et /api/sms/send exigent le jeton et répondent 401, ce qui distingue un service vivant d’une page oubliée. La chaîne est écrite jusqu’au bout : envoi du code, vérification, clôture de la fiche, puis redirection du navigateur vers l’adresse que le serveur désigne, cr.redirect, sans que la page sache où elle emmène le visiteur.
Le contraste est net. Une vitrine de vingt et une langues, dont le bouton principal ne conduit nulle part, abrite dans son code un appareil de collecte de numéros vérifiés, traduit en quatorze langues, avec identifiant de campagne et empreinte de navigateur. Ce que le site ne montre pas, il le prépare. La mécanique rejoint celle de notre dossier sur borientesfin.digital, où le formulaire, lui, était bien affiché : ici, la page a été publiée sans la passerelle qu’elle attend.
Neuf septembre : un plan de site daté soixante-quatre secondes après le dépôt
Le registre situe la création du nom au 9 septembre 2026, à 21 h 26 et 54 secondes UTC, chez Dynadot, pour une échéance au 9 septembre 2027. Le titulaire n’est pas publié : la consultation indique qu’aucune donnée technique n’a pu être récupérée concernant le propriétaire. Le domaine porte le statut « client transfer prohibited » et s’appuie sur deux serveurs de noms de Cloudflare.
Le plan du site, lui, porte la date du 9 septembre 2026 à 21 h 27 et 58 secondes, soit soixante-quatre secondes après l’enregistrement du nom. Cinq adresses y figurent. Le certificat n’a pas attendu davantage : délivré par Let’s Encrypt le 9 septembre 2026, il couvre le domaine et ses sous-domaines et court jusqu’au 8 décembre.
Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
L’image principale mérite le même examen. Le fichier assets/hero.jpg porte la mention « Made with Google AI » et un manifeste de provenance signé par Google, qui déclare une création par un modèle génératif sous le libellé « Created by Google Generative AI », avec le type de source « trainedAlgorithmicMedia ». La date associée est le 9 septembre 2026. Le visuel, le nom, le certificat et le plan du site sortent donc de la même journée.
Cette densité ne dit rien de la solidité de l’exploitant. Elle indique une production en une seule fois, sur un nom qui n’a que sept semaines au moment de notre examen, sans activité antérieure au dépôt et sans société nommée nulle part.
Une note de 4,89 sur 4 785 avis pour un produit que la page refuse de vendre
Le balisage de la page raconte une autre histoire que son texte. Le site s’y déclare « fier capœuvre ai Trading Platform », avec une marque, un produit, une note moyenne de 4,89 sur 5 et 4 785 avis. Une organisation, un point de contact, un établissement local à Bristol et une application logicielle complètent le tableau. Aucun avis, aucun témoignage et aucune note ne figure pourtant à l’écran, et la page ne vend rien.
Le corps du texte dit même l’inverse. Il insiste sur l’absence de détention des fonds, sur une autorisation en lecture seule, sur le refus de demander un droit de retrait ou de négociation, et sur le fait que la plateforme ne cherche pas à prévoir les prix. L’expression « Trading Platform » n’apparaît que dans les données destinées aux moteurs de recherche, jamais dans une phrase lisible par un visiteur.
Le reste du balisage suit : une date de publication et une date de modification au 9 septembre 2026, une adresse de contact unique, un logo qui renvoie vers la même image générée que la page d’accueil. Une fiche d’établissement local, sans nom de société, sans numéro d’immatriculation et sans mention d’autorisation, ne suffit pas à identifier un exploitant.
Le décalage a une explication simple. Une note et un volume d’avis se travaillent pour le référencement, et la crédibilité d’une page se fabrique avec des chiffres. Un produit crédité de 4,89 sur près de cinq mille avis, sur un site qui n’a jamais ouvert un compte, ne documente pas une clientèle : il documente une intention.
Une adresse inexistante répond 200 et sert l’accueil
Le plan du site ne déclare que cinq adresses. Nos outils ont visité quinze chemins, dont ceux du menu et ceux qu’un visiteur devine : contact, foire aux questions, conditions générales, risques liés aux placements, guide d’investissement. Sept servent un contenu propre : l’accueil, la présentation, les fonctionnalités, les avantages, le choix du site, la politique de confidentialité et les conditions.
Les autres, comme n’importe quelle adresse inventée, renvoient l’accueil avec un code 200 et 73 kilo-octets de page. Un visiteur qui demande la page de contact reçoit donc la page d’accueil, sans le moindre signal d’erreur. Cette réponse indifférenciée rend l’absence de formulaire plus nette encore : il n’existe pas de page de contact auprès de laquelle une interface aurait été oubliée.
La version française ne change rien. Traduite, elle conserve le bouton qui renvoie à sa propre section, le numéro à astérisques et l’absence de champ. Vingt et une langues sont annoncées, cinq adresses sont déclarées, et aucune des traductions n’ajoute une fonction.
ScamDoc crédite fiercapouvreai.com d’un indice de confiance de 25 %, l’un des plus bas de sa grille, relevé le 27 octobre 2026 : fiche ScamDoc de fiercapouvreai.com.
Quatre astérisques à la place du numéro, et les gestes à retenir
Le pied de page donne une adresse, 1 College Green, Bristol BS1 5SJ, puis deux coordonnées. La première est un numéro de téléphone dont quatre chiffres sont remplacés par des astérisques, +190****1644, recopiés tels quels dans le lien téléphonique : il n’est pas composable. La seconde est une adresse électronique, [email protected], masquée par le service de protection de Cloudflare puis reconstituée par le navigateur.
Interrogé le 27 octobre, le domaine ne publie aucun serveur de messagerie : la requête sur les enregistrements MX ne rend qu’un serveur de noms et sa zone, sans adresse de courrier. L’adresse de contact ne peut donc pas recevoir de message par la voie ordinaire. Le reste de la zone ne contient qu’une validation de propriété pour un moteur de recherche, posée par le titulaire du nom.
Les pages légales achèvent le tableau. La politique de confidentialité s’ouvre sur la phrase « This is a general draft template and should be reviewed and adapted », avec une date de dernière mise à jour restée à « [Insert Date] ». Les conditions générales portent « [Insert date] » et une clause de droit applicable dont le nom de la juridiction est encore entre crochets. Aucune société n’est nommée, aucun numéro d’immatriculation n’est donné, aucune autorisation n’est revendiquée, et le nom ne correspond à aucune entité vérifiable sur les listes noires et mises en garde de l’AMF, consultées le 27 octobre 2026. L’absence d’avertissement public ne vaut pas certificat : aucun régulateur n’avait publié de mise en garde contre ce nom à cette date, et le risque demeure entier pour qui verse des fonds.
Si un numéro a été laissé sur cette page, ou si un appel s’est présenté comme venant de fier capœuvre ai, les gestes utiles se datent. Noter le numéro appelant, l’heure, le nom donné par l’interlocuteur et la somme réclamée, sans rien verser et sans installer d’outil de prise en main à distance. Garder les messages et le code reçu par SMS : il prouve qu’un numéro a été vérifié par un service tiers et permet de rattacher la fiche à un compte. Prévenir sa banque dès qu’un virement ou une autorisation de prélèvement apparaît, en demandant le rappel des fonds et en citant la date de l’opération. Enfin, consigner le récit par écrit avec les captures et le nom du site sur la page consacrée au dépôt de plainte, qui détaille les pièces attendues.
Notre avocat partenaire, Maître Anne Bernard-Dussaulx, du barreau de Paris, détaille en vidéo la mécanique du faux conseiller et les vérifications que la banque doit mener lorsqu’un ordre de virement a suivi un appel. Le scénario de cette page lui donne un cas d’application direct : un numéro confirmé par code, puis un interlocuteur qui se présente comme un conseiller.
Une vitrine qui n’ouvre aucun compte, ne reçoit pas de courrier et n’affiche qu’un numéro fait d’astérisques ne vend pas une intelligence de portefeuille. Elle installe un nom, une adresse et un décor, en attendant qu’un visiteur laisse ses coordonnées ailleurs. Pour ceux qui ont déjà répondu à un appel de ce type, la situation type est celle d’un virement parti vers un bénéficiaire inconnu, d’un interlocuteur devenu injoignable et d’une page qui n’a jamais eu de compte à fermer. BrokerDefense évalue chaque dossier sur pièces avant toute démarche, en confrontant la page telle qu’elle a été vue, les échanges conservés et les mouvements bancaires. Le cas de leperixfin.net, autre vitrine de la même vague, montre la même absence de compte ouvrable.
Fiercapouvreai.com : trois réponses avant de laisser un numéro
Non. Le site ne comporte aucun formulaire, aucune page de connexion et aucun espace client. Dans un navigateur avec rendu complet, le document ne contient aucun élément de formulaire, avant comme après un clic sur le bouton principal, qui se borne à renvoyer vers sa propre section. Les trois étapes annoncées, connexion des comptes, analyse, optimisation, n’ont donc aucune interface derrière elles.
Il part avec l’indicatif, le nom de domaine, un identifiant de campagne et les signaux du navigateur, sous un jeton propre à l’exploitant. Le serveur répond que la fiche est en attente, un code est envoyé par SMS, et la vérification du code clôt l’enregistrement. Le navigateur est ensuite envoyé vers l’adresse choisie par le serveur, que la page ne connaît pas. Un numéro confirmé vaut donc davantage qu’un numéro saisi : il garantit un interlocuteur joignable.
Ne rien verser, ne pas installer d’outil de prise en main à distance, et noter le numéro appelant, l’heure et le nom annoncé. Conserver les messages et le code reçu, puis prévenir sa banque en demandant le rappel des fonds si un virement est déjà parti. Le récit daté, accompagné des captures de la page, se dépose ensuite sous forme de plainte, et la marche à suivre comme les justificatifs à joindre figurent dans notre guide du dépôt de plainte.
Vous avez laissé vos coordonnées sur une vitrine de ce genre ?
Un numéro validé par code, un nom annoncé au téléphone et des références de versement suffisent à reconstituer un dossier. Le service d’aide aux victimes part de ces pièces, y joint la capture de la page que vous avez vue, et précise les démarches que votre banque peut encore instruire.