Sommaire
Deux réponses opposées pour une même adresse
Saisie avec l’identité d’un navigateur, la racine de paris-majeste.com ne sert aucune page : elle rend un document de 64 octets dont le seul contenu est une instruction de renvoi vers un second nom, majeste.pro. Saisie avec l’identité d’un robot d’indexation (Googlebot, bingbot, ou l’explorateur de liens des réseaux sociaux), la même adresse rend une page d’erreur 404 d’un peu plus de mille octets. Notre relevé du 9 octobre 2026 a reproduit ce double résultat sur la racine comme sur la forme ouverte par « www », où la réponse bascule simplement d’un renvoi vers l’autre.
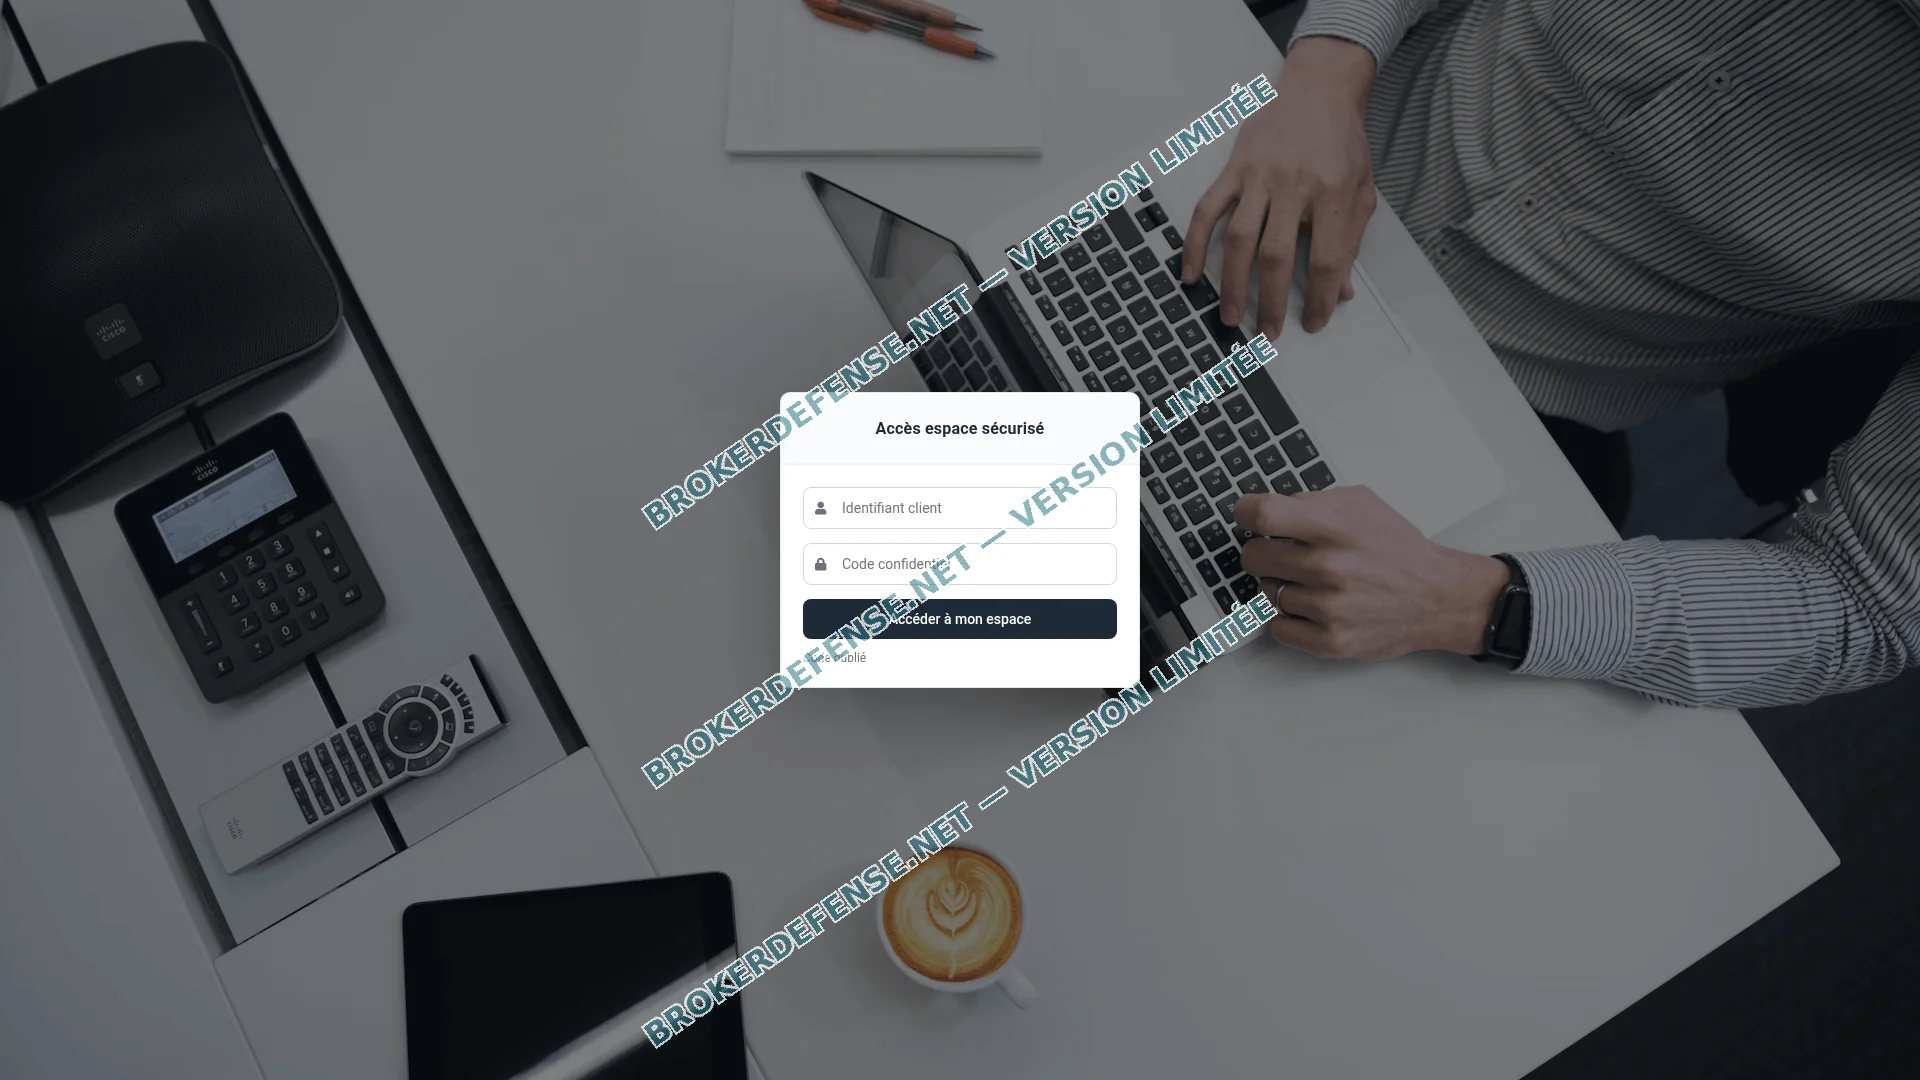
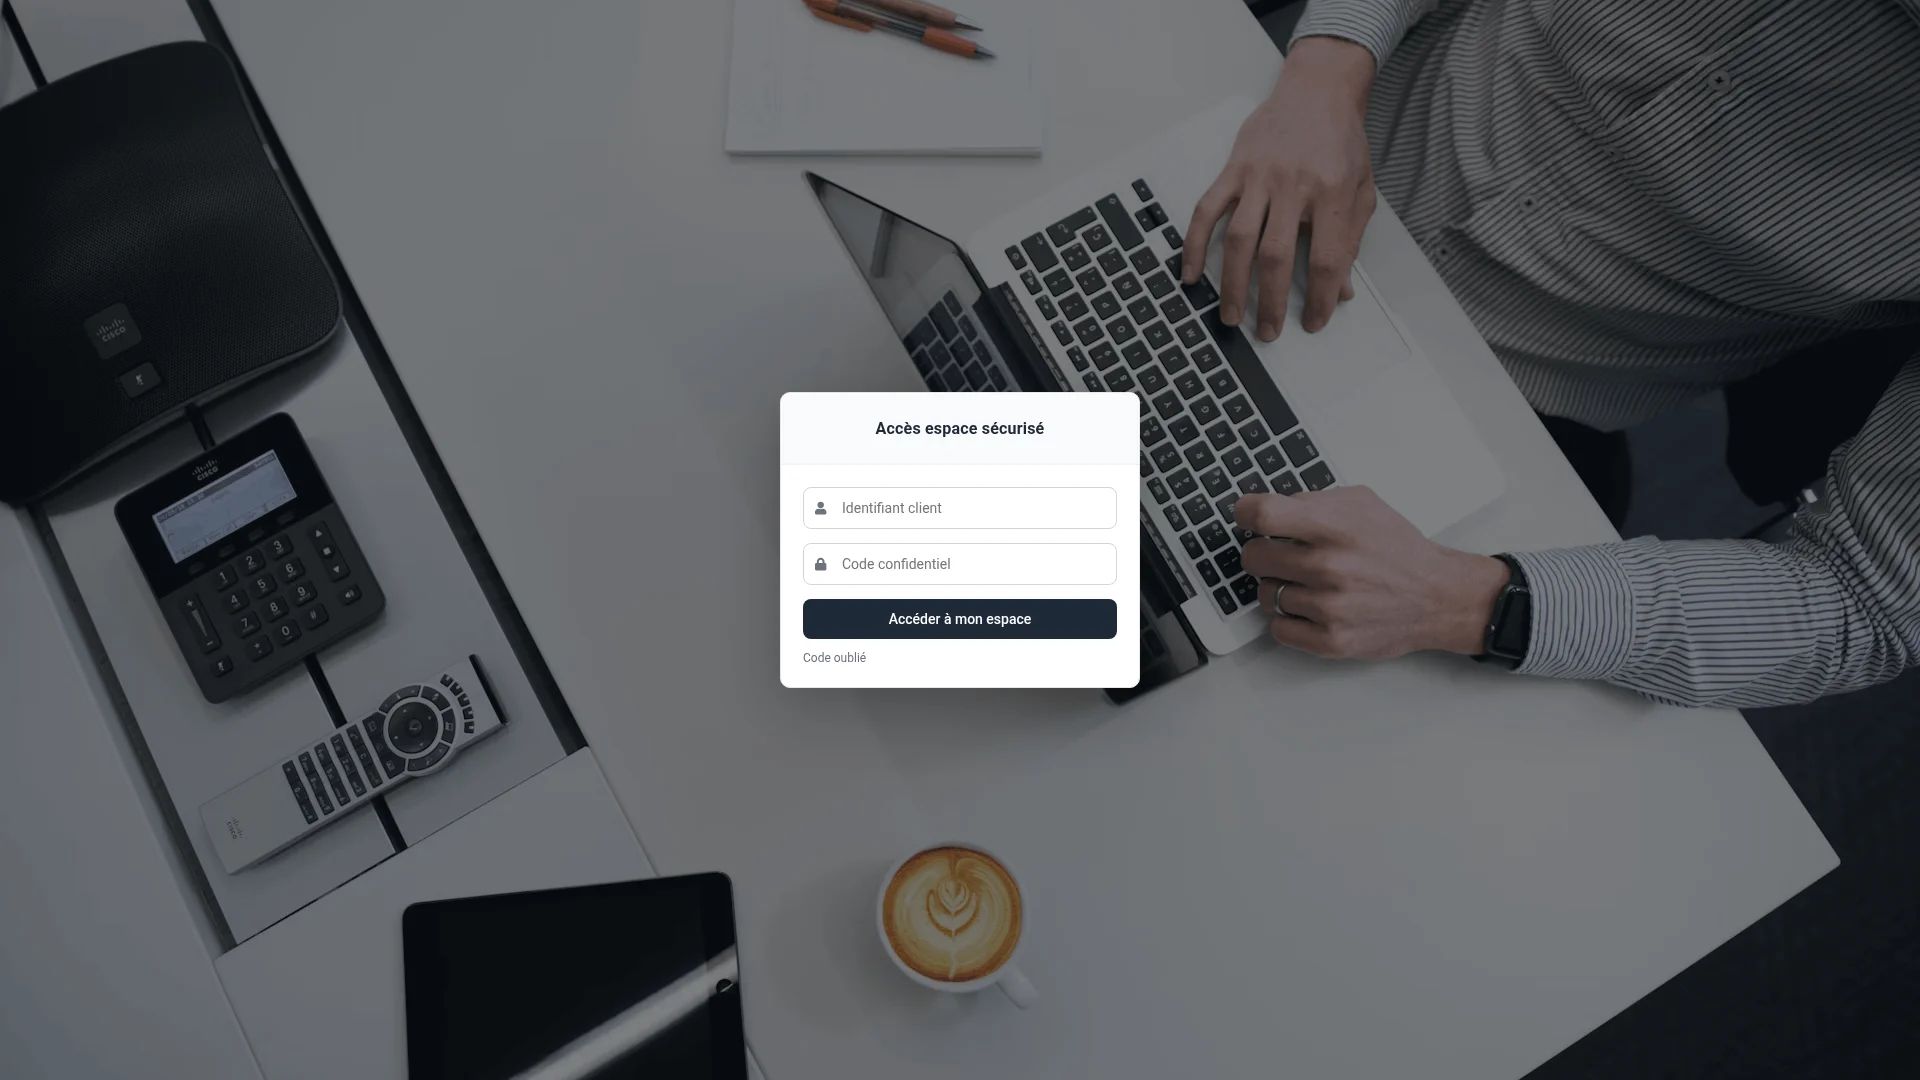
Le renvoi ne figure dans aucun en-tête de la réponse : il est écrit dans le corps du document, sous la forme d’une balise de rafraîchissement que le navigateur exécute de lui-même. L’adresse d’arrivée, majeste.pro, fonctionne de la même façon : sa racine livre 55 octets qui envoient vers son propre fichier /connexion.php, une page de 3 194 octets intitulée « Connexion sécurisée ». Elle porte un formulaire à deux champs, « Identifiant client » et « Code confidentiel », dont les commentaires de style décrivent explicitement un habillage de banque.
Rien n’est prévu pour les visiteurs mécaniques : le fichier d’exclusion des robots des deux noms se réduit à un refus général, « User-agent : * » suivi de « Disallow : / ».
Les deux noms ne sont pas étrangers l’un à l’autre : ils partagent le même bureau d’enregistrement et la même paire de serveurs de noms, deux éléments que nous détaillons plus bas. Le montage est simple : une adresse récente sert de porte, la seconde recueille les identifiants. Ce procédé rappelle web.dblock-inv.com et alpian.dashboard-client.com, deux autres portails d’accès privés que nous avons documentés.
Dernière mise à jour : 09/10/2026
📄 Document
Cette capture, mise à disposition gratuitement par BrokerDefense, montre la page que reçoit réellement un navigateur lorsqu’il ouvre ce nom ; elle a été prise le 9 octobre 2026. On y reconnaît l’écran intitulé « Connexion sécurisée » et ses deux champs, « Identifiant client » et « Code confidentiel » : de quoi établir ce que le visiteur avait sous les yeux au moment où il a saisi ses accès.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Sa fiche au fichier des usurpations porte deux entrées
Le régulateur boursier français a inscrit, le 8 octobre 2026, le nom de paris-majeste.com dans la rubrique des usurpations. L’avis joint à cette entrée reprend la formule d’usage : aucune autorisation n’a été accordée à cette adresse pour y vendre des produits d’épargne ni des prestations d’investissement. La fiche dédiée s’ouvre directement, et la page d’ensemble des mises en garde rappelle la méthode retenue par l’institution.
Une seconde ligne, publiée le même jour et sous la même rubrique, vise cette fois une adresse de courriel bâtie sur le nom, du type pré[email protected]. Les deux entrées sont donc distinctes : le régulateur ne signale pas seulement un site, il vise aussi la boîte de réception qui sert à approcher les interlocuteurs.
Ce dossier n’est pas isolé. Le même jour, la liste s’est enrichie de quinze entrées datées du 8 octobre 2026, dont dix relèvent de l’usurpation et cinq des crypto-actifs. Notre nom y figure deux fois, ce qui le place parmi les rares dossiers de la journée à être visés à la fois comme site et comme adresse d’envoi.
Un service de notation grand public n’accorde à ce nom qu’un quart de crédit, 25 % de son barème, en relevant la date de création récente et la brièveté attendue de l’adresse : l’indice de réputation de ce nom est public.
Un dépôt de juin 2026 et une paire de serveurs de noms partagée
Le registre situe la création de paris-majeste.com au 15 juin 2026, pour une échéance fixée au 15 juin 2027, chez un bureau d’enregistrement établi hors de France, PDR Ltd. Le statut du dossier est un verrou de transfert, qui empêche le déplacement du nom tant qu’il reste en place. Aucune identité de titulaire n’est publiée : seule l’adresse de signalement du bureau apparaît.
Le second nom, majeste.pro, a été créé le 9 octobre 2025, soit huit mois plus tôt, pour une échéance au 9 octobre 2027. Il porte le même verrou de transfert, le même bureau d’enregistrement, et surtout la même paire de serveurs de noms, ceux d’un réseau de diffusion grand public. Deux éléments concordants ne suffisent pas à identifier un exploitant derrière les deux noms : nous les rapportons comme des faits, sans les présenter comme une seule et même personne. Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
Chaque nom dispose de son propre certificat générique
Les deux noms sont couverts par des certificats délivrés par la même autorité, filiale d’un acteur américain du secteur, avec un émetteur identique. Celui de paris-majeste.com vise le nom principal et toutes ses déclinaisons, et court du 13 août au 11 novembre 2026. Celui de majeste.pro suit la même logique, du 29 septembre au 28 décembre 2026. Un certificat qui couvre indifféremment toutes les déclinaisons d’un nom autorise l’opérateur à ouvrir autant de sous-espaces qu’il le souhaite sans nouvelle démarche.
La résolution passe par une infrastructure de diffusion très répandue, qui masque l’adresse réelle du serveur : les deux adresses observées appartiennent à ses plages, et elles varient d’un relevé à l’autre. Les réponses portent la signature d’un serveur web LiteSpeed, une version de PHP 7.4.33, un cookie de session posé dès la première page, et une mesure d’audience du même fournisseur. Rien de spécifique à une institution financière : l’ensemble correspond à un hébergement mutualisé ordinaire, complété par deux bibliothèques de polices et d’icônes servies depuis des réseaux publics.
Aucun actif propre au dispositif n’a été retrouvé en dehors de ces ressources partagées, et aucun contenu commercial n’est publié sur les deux noms : il n’y a ni tarifs, ni conditions, ni mentions légales, seulement l’écran d’accès.
Ce qu’un versement passé par cet écran laisse comme traces
Une personne qui a saisi ses identifiants ou versé de l’argent après avoir été dirigée vers cet écran dispose d’une trace à chaque étape : le message qui l’a conduite au site, la capture de la page de connexion, l’instruction de virement ou le règlement par carte, puis le relevé où figure l’opération. Ce sont ces documents, bien plus que le souvenir de la conversation, qui retracent le chemin suivi et désignent celui qui a reçu les fonds. Deux gestes s’imposent alors : prévenir aussitôt la banque qui a laissé filer l’opération pour en demander l’annulation, et porter les faits devant les autorités. Notre page sur la plainte au pénal détaille la marche à suivre, document par document.
Le sujet compte pour qui a été trompé par un nom de banque : Maître Goce Novakov, dont le barreau est celui de Paris, revient dans l’entretien filmé ci-dessous sur la responsabilité d’un établissement bancaire, sur le devoir de vigilance qui lui incombe et sur l’indemnisation d’une victime.
Les interrogations que ce portail a fait naître
Le dispositif détecte l’identité du visiteur. Un navigateur reçoit une instruction de renvoi vers le portail d’accès, tandis qu’un robot d’indexation reçoit une page d’erreur, ce qui empêche le site d’apparaître dans les résultats de recherche. Pour un lecteur humain, le résultat visible reste l’écran de connexion.
Non. Le dossier reste enregistré et acquitté jusqu’en juin 2027, et il porte simplement un verrou de transfert. Une adresse ainsi bloquée peut retrouver son service, changer de bureau une fois le verrou retiré, ou rester telle quelle.
Changez d’abord les mots de passe réutilisés ailleurs, cessez tout nouveau versement, puis conservez la page de connexion, les messages reçus et le relevé de l’opération. Ce sont ces pièces que nous regardons en premier lors d’un examen préalable, avant toute action.
Ce que ce dossier laisse voir de paris-majeste.com
paris-majeste.com reste un nom enregistré en juin 2026, verrouillé pour le transfert, qui sert à diriger les navigateurs vers un écran d’accès bancaire installé sur un second nom. Son inscription au fichier des usurpations, publiée le 8 octobre 2026, et la ligne consacrée à son adresse de courriel donnent au dossier sa qualification officielle. Pour une personne qui a saisi ses identifiants ou transféré de l’argent après avoir suivi ce renvoi, l’examen préalable conduit par BrokerDefense ouvre la voie : il détermine ce qu’il est encore possible de relier au versement et ce qu’il faut consigner sans tarder.