Sommaire
Un portail et une boîte de réception inscrits le même jour
Le 30 septembre 2026, le fichier où les autorités françaises réunissent les acteurs non autorisés affiche deux lignes portant la même date : alpian.dashboard-client.com et [email protected]. La première est l’adresse d’un portail de connexion ; la seconde, une boîte de réception construite sur le même nom porteur. Chacune y figure avec les mêmes libellés : « Crédits livrets paiements assurances » puis « Usurpation Professionnel ».
Le second libellé regroupe, dans la nomenclature des autorités, les adresses qui se présentent sous l’identité d’un professionnel dont l’exercice suppose une autorisation. Il signale que l’opérateur de la page n’est pas habilité et se présente sous un nom qui appartient à quelqu’un d’autre. Aucune pièce publique consultée au 30 septembre 2026 ne désigne nommément l’établissement dont l’identité aurait ainsi été reprise.
Le contrôle de cohérence du fichier a été mené sur un témoin indépendant de ce dossier, une adresse inscrite en 2021 sous les mêmes qualifications : la requête renvoie bien la ligne attendue, ce qui confirme que la lecture du recueil est fiable. On notera aussi que la qualification « Usurpation Professionnel » est appliquée à la fois au portail et à l’adresse de courriel, traitant ainsi les deux points de contact comme un seul dispositif.
Un autre portail de connexion dont la partie publique ne montrait rien a fait l’objet d’une enquête parallèle : notre dossier consacré à web.dblock-inv.com en détaille les caractéristiques.
Dernière mise à jour : 30/09/2026
📄 Document
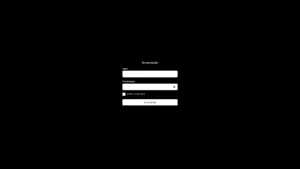
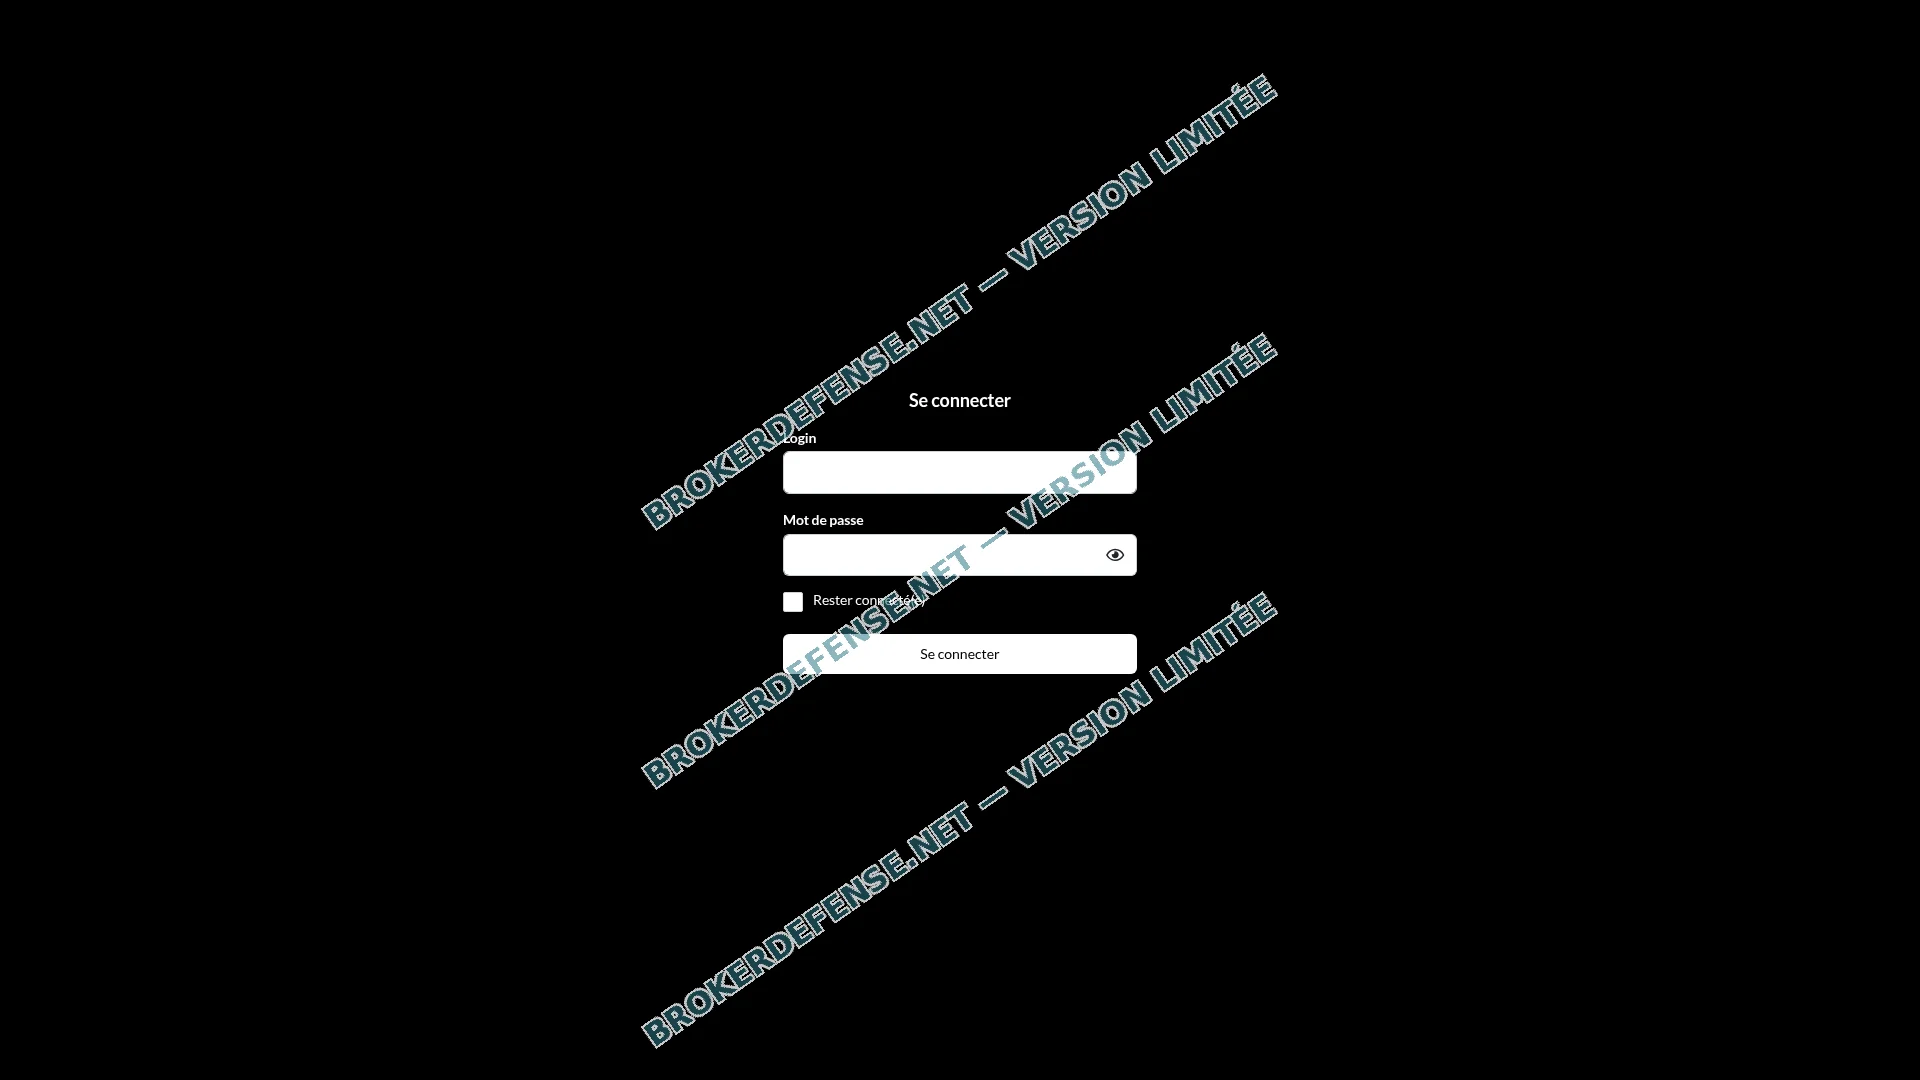
BrokerDefense met gratuitement à disposition la capture de la page servie par alpian.dashboard-client.com, réalisée le 30 septembre 2026. Y figurent l’intitulé qui associe « Mon espace » à « Se connecter », les deux champs de saisie et le bouton de validation : de quoi reconnaître l’interface, appuyer un dossier ou alerter un proche.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
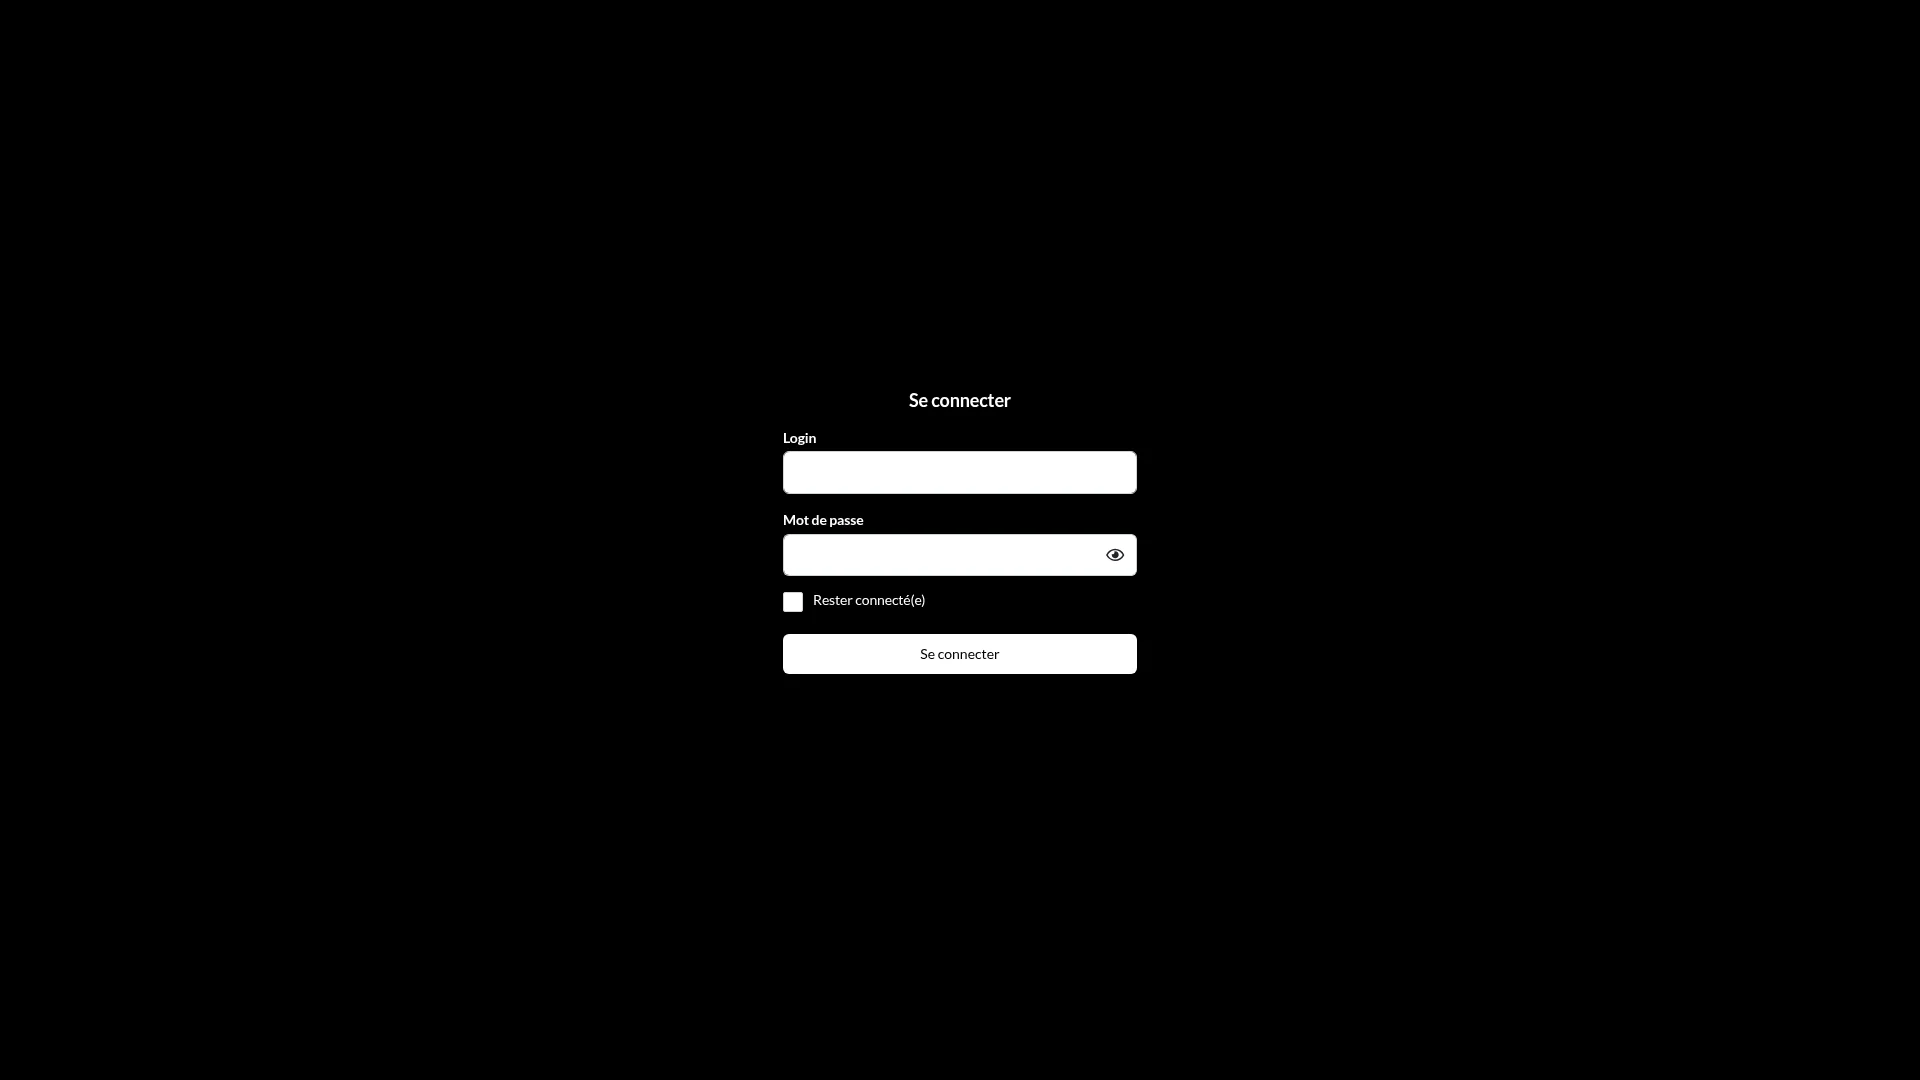
Aucun contenu public, seulement une demande d’identifiants
L’adresse racine du portail redirige immédiatement vers /login. Le titre affiché par le navigateur associe « Mon espace » à « Se connecter » : c’est tout ce que le visiteur peut lire avant de saisir quoi que ce soit. Aucun logo ne figure sur la page, aucune mention légale, aucune présentation d’une offre, aucune adresse physique, aucun numéro de téléphone, aucun texte commercial d’aucune sorte. Le fond est noir ; un cadre unique occupe l’écran.
Ce cadre contient cinq éléments : un champ « Login », un champ « Mot de passe », une case à cocher « Rester connecté(e) », un bouton de validation et un jeton de formulaire caché. La soumission se fait en méthode POST vers /login_check, ce qui correspond au squelette applicatif standard d’un projet bâti sur Symfony. L’adresse /register ne donne pas accès à une inscription : elle renvoie vers le même écran de connexion. Les adresses /dashboard et /api retournent chacune une erreur 404 de quelques centaines d’octets, sans contenu exploitable.
Un essai avec des identifiants entièrement inventés a permis de vérifier que le formulaire accepte la saisie puis la refuse, renvoyant au même écran. Le fichier robots.txt est servi et ne ferme aucun chemin : l’ensemble des adresses reste techniquement accessible aux robots d’indexation, ce qui contraste avec l’absence totale d’information publique disponible. La page principale répond avec un code 200 et pèse environ six mille cinq cents octets, livrée derrière le réseau de diffusion Cloudflare. Le serveur d’origine s’identifie comme LiteSpeed et déclare PHP 7.4.33, une version dont les correctifs de sécurité ne sont plus produits depuis la fin de 2022.
Un nom déposé un an plus tôt, un certificat valable pour tous ses hôtes
Le nom dashboard-client.com a été enregistré le 30 septembre 2025 à quatorze heures quinze minutes et cinq secondes en temps universel. Son échéance était fixée au 30 septembre 2026, soit exactement le jour où les deux inscriptions au recueil des autorités ont été relevées. L’intervalle entre le dépôt et les inscriptions est donc d’un an jour pour jour.
Le bureau d’enregistrement ayant reçu la commande est Ultahost, Inc. Les serveurs de noms déclarés portent les prénoms « carla » et « steven » et relèvent tous deux de l’infrastructure Cloudflare. La fiche de registre ne publie aucun titulaire : ni le nom d’une personne physique, ni celui d’une société. Les coordonnées de celui ou de celle qui a commandé ce nom restent invisibles dans les données publiques.
Le certificat TLS a été émis par SSL Corporation via l’émetteur « Cloudflare TLS Issuing ECC CA 3 ». Sa validité court du 26 septembre 2026 au 25 décembre 2026. Il porte à la fois le nom dashboard-client.com et sa forme générique *.dashboard-client.com : un seul certificat couvre donc n’importe quel préfixe du domaine. Le préfixe « alpian » ne bénéficie d’aucun certificat distinct ; le nom de la marque ne vit que dans le sous-domaine, le socle restant identique pour tous les hôtes possibles. Le relevé de transparence des certificats ne fait apparaître, pour ce domaine, que cette forme générique, sans aucune déclinaison de marque individualisée. Par ailleurs, le préfixe www de l’hôte visé ne se résout pas.
La fiche d’enregistrement ne publie donc aucun contact, aucune organisation et aucune adresse : seules les dates, les serveurs de noms et l’identité du bureau d’enregistrement y sont lisibles. Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
Plus qu’un nom de marque, aucun rattachement à un établissement
Le premier segment de l’intitulé de l’hôte est « alpian ». Ce terme renvoie à Alpian, une banque numérique suisse dont le site alpian.com est actif. L’établissement exerce sous l’agrément du superviseur financier helvétique. Son actionnariat est majoritairement détenu par Fideuram Intesa Sanpaolo Private Banking. Il propose à sa clientèle un compte à IBAN suisse, une offre d’épargne et des mandats de placement.
Aucune des pièces publiques consultées au 30 septembre 2026 ne relie cette page à cet établissement. Reprendre un nom dans un sous-domaine ne suppose ni accord ni connaissance de la part de celui qui le détient légitimement. Alpian est totalement étrangère à cette page : elle n’en est ni l’auteure ni la bénéficiaire, et la mentionner ici ne revient en aucun cas à la mettre en cause.
Des copies publiques muettes, une évaluation au plus bas
Le service public de conservation de copies de pages web ne garde aucune capture d’alpian.dashboard-client.com, pas davantage que du nom porteur dashboard-client.com. Aucune vue antérieure à la date d’enquête n’est donc disponible pour retracer l’historique du portail. La seule datation solide fournie par les sources publiques provient de l’acte d’enregistrement du nom et du certificat TLS : ensemble, ils situent la mise en place du dispositif entre le 30 septembre 2025 et le 26 septembre 2026. La page répond, affiche un formulaire, et ne montre rien d’autre.
L’évaluation publique du nom ne lui accorde qu’un pour cent de fiabilité, la valeur la plus faible de sa grille. Ce chiffre rejoint les autres signaux : aucune trace conservée, aucune ancienneté vérifiable, aucune page consultable librement. Pour compléter ce tableau, notre dossier consacré à my-monetix.com documente une enseigne inscrite le même jour sous des qualifications comparables.
Les recours ouverts, et les pièces qui les rendent utiles
Les éléments à rassembler en priorité sont les messages reçus avant toute connexion : courriels, SMS, captures de conversations, identifiants communiqués par un tiers, et tout document présentant ce portail comme un espace légitime. S’y ajoutent les relevés de tout mouvement de fonds intervenu à la suite des échanges, ainsi que les coordonnées de tout interlocuteur qui se serait présenté comme un conseiller ou un représentant.
Une réclamation écrite adressée à la banque qui a exécuté le ou les virements, accompagnée des références du dossier, est la première démarche à effectuer : elle fixe la date à laquelle l’établissement a été informé et l’oblige à répondre. Le signalement auprès de l’ABE Infoservice, autorité qui tient le fichier où les deux adresses figurent déjà, alimente de son côté les données dont disposent les superviseurs pour suivre l’opération.
Pour le dépôt d’une plainte, le commissariat de police ou la brigade de gendarmerie compétents pour le lieu de résidence de la victime sont habilités à recevoir la déclaration. Un exposé écrit des faits, accompagné des pièces réunies, facilite l’enregistrement. Pour une présentation complète des voies pénales disponibles, consultez les voies ouvertes devant le juge pénal.
Maître Denitza Gueorguieva, avocate, son ressort de barreau étant Lyon, présente dans l’entretien ci-dessous les litiges et recours bancaires, la question de la responsabilité de la banque et les mécanismes de l’escroquerie financière.
Les deux adresses forment un dispositif cohérent : l’une sert de point d’entrée visuel pour collecter des identifiants, l’autre constitue le canal de communication avec les victimes. En inscrivant [email protected] au même titre qu’alpian.dashboard-client.com, les autorités signalent que l’ensemble du dispositif, portail et messagerie, relève du même opérateur non autorisé. Cela permet aussi d’alerter les plateformes de messagerie et les filtres antipourriel sur l’adresse d’expédition utilisée pour solliciter les cibles.
Oui, et c’est précisément son utilité dans ce type de montage. L’absence de contenu public n’est pas un oubli : elle évite toute promesse vérifiable et toute obligation d’information. Le visiteur qui arrive sur la page y a été conduit par un message extérieur qui lui a déjà fourni des identifiants. Il les saisit, croit accéder à un compte, et remet ainsi ses codes à l’opérateur du formulaire. La page ne présente rien parce qu’elle n’a rien à présenter : son seul rôle est de recevoir ce que le visiteur tape.
Il faut d’abord noter la date et l’heure exactes de la connexion, puis rassembler tous les messages reçus avant cet accès : courriels, SMS, captures d’écran de conversations. Si des coordonnées bancaires ou des données personnelles ont été communiquées dans les échanges préparatoires, il convient d’en informer l’établissement financier concerné afin qu’il puisse prendre les mesures adaptées. Le dépôt d’une plainte auprès des forces de l’ordre, accompagné de ces pièces, constitue ensuite le point d’entrée formel dans une procédure. BrokerDefense peut examiner la situation avant d’indiquer vers quelle voie s’orienter.
Vous avez saisi vos identifiants sur cette page ?
Les messages qui vous ont conduit vers alpian.dashboard-client.com, les identifiants reçus et les ordres de paiement forment la base de toute demande. Le service d’aide aux victimes de BrokerDefense examine chaque situation avant d’indiquer la voie la plus utile.
Un formulaire toujours actif, des victimes sans interlocuteur
Les personnes qui ont abouti sur alpian.dashboard-client.com y ont généralement été guidées par un message ou un courriel leur annonçant qu’un espace venait d’être ouvert à leur nom. Elles ont saisi les identifiants communiqués, puis attendu une réponse qui n’est jamais venue, ou constaté que leur interlocuteur avait cessé de répondre. Le formulaire avait reçu ce qu’il cherchait. Si vous reconnaissez ce parcours, soumettre votre dossier à BrokerDefense permet d’obtenir une lecture précise des pièces disponibles avant de choisir entre les différentes voies de recours.