Sommaire
La messagerie du compte répond encore, la vitrine ne sert plus rien
Notre passage du 11/10/2026 concluait que gti-capital.com se réduisait à une page d’hébergeur sans formulaire. Cette lecture était exacte pour la racine du domaine, mais elle était incomplète : elle ne couvrait pas le portail de messagerie accessible à l’adresse de sous-domaine webmail. Ce 12 novembre 2026, ce portail répond avec un code 200 et sert un document de 38 181 octets intitulé « Login no Webmail », qui contient un formulaire de connexion fonctionnel, méthode POST vers l’action /login/, accompagné des témoins de session roundcube_sessid, roundcube_sessauth et PPA_ID. Le serveur est Apache, l’en-tête X-Frame-Options est positionné à SAMEORIGIN. La correction s’impose : une partie du compte d’hébergement est bel et bien configurée et joignable.
Ce constat ne signifie pas que le site est revenu à la vie. Le formulaire de messagerie appartient au panneau de gestion de l’hébergeur, pas à une application déployée par l’opérateur du compte. Roundcube est un client de messagerie web standard, livré avec le panneau de gestion de cet hébergeur. Sa présence établit que le compte d’hébergement existe et que le service de courrier y est configuré ; elle ne dit rien de l’existence d’une boîte précise, ni de la personne qui pourrait la consulter. Elle ne prouve pas non plus que les réponses reçues depuis cette adresse émanent d’un interlocuteur légitime.
Le contraste est donc le suivant : la vitrine commerciale, celle qui présentait les placements et recevait les demandes de clients, n’existe plus depuis au moins le 22/01/2023 selon les copies publiques disponibles. La messagerie du compte, elle, reste techniquement accessible. Ce déséquilibre est précisément ce qui rend une relance reçue aujourd’hui particulièrement difficile à authentifier, et nous y revenons en section 7.
Dernière mise à jour : 12/11/2026
📄 Document
La copie de l’écran d’accueil reste accessible sans frais. Elle fixe l’aspect de la vitrine au jour de notre relevé, et sert à la faire reconnaître dans un dossier.
Un usage judiciaire suppose la version sans filigrane, délivrée avec le pack annexe au dossier pénal.
Ce que le serveur renvoie selon le protocole appelé, ce 12 novembre
En HTTP sur le port 80, la racine du domaine renvoie un document de 195 octets seulement, dont le corps se limite au message : « Error. Page cannot be displayed. Please contact your service provider for more details. » L’en-tête Cache-Control est positionné à no-cache. Ce même document de 195 octets est servi pour /index.html, pour /client/, pour /login, pour /wp-login.php et pour une adresse inventée de toutes pièces. Le serveur ne distingue pas les chemins : il applique une réponse unique à toute requête, ce qui confirme qu’aucune application n’est déployée derrière ce protocole.
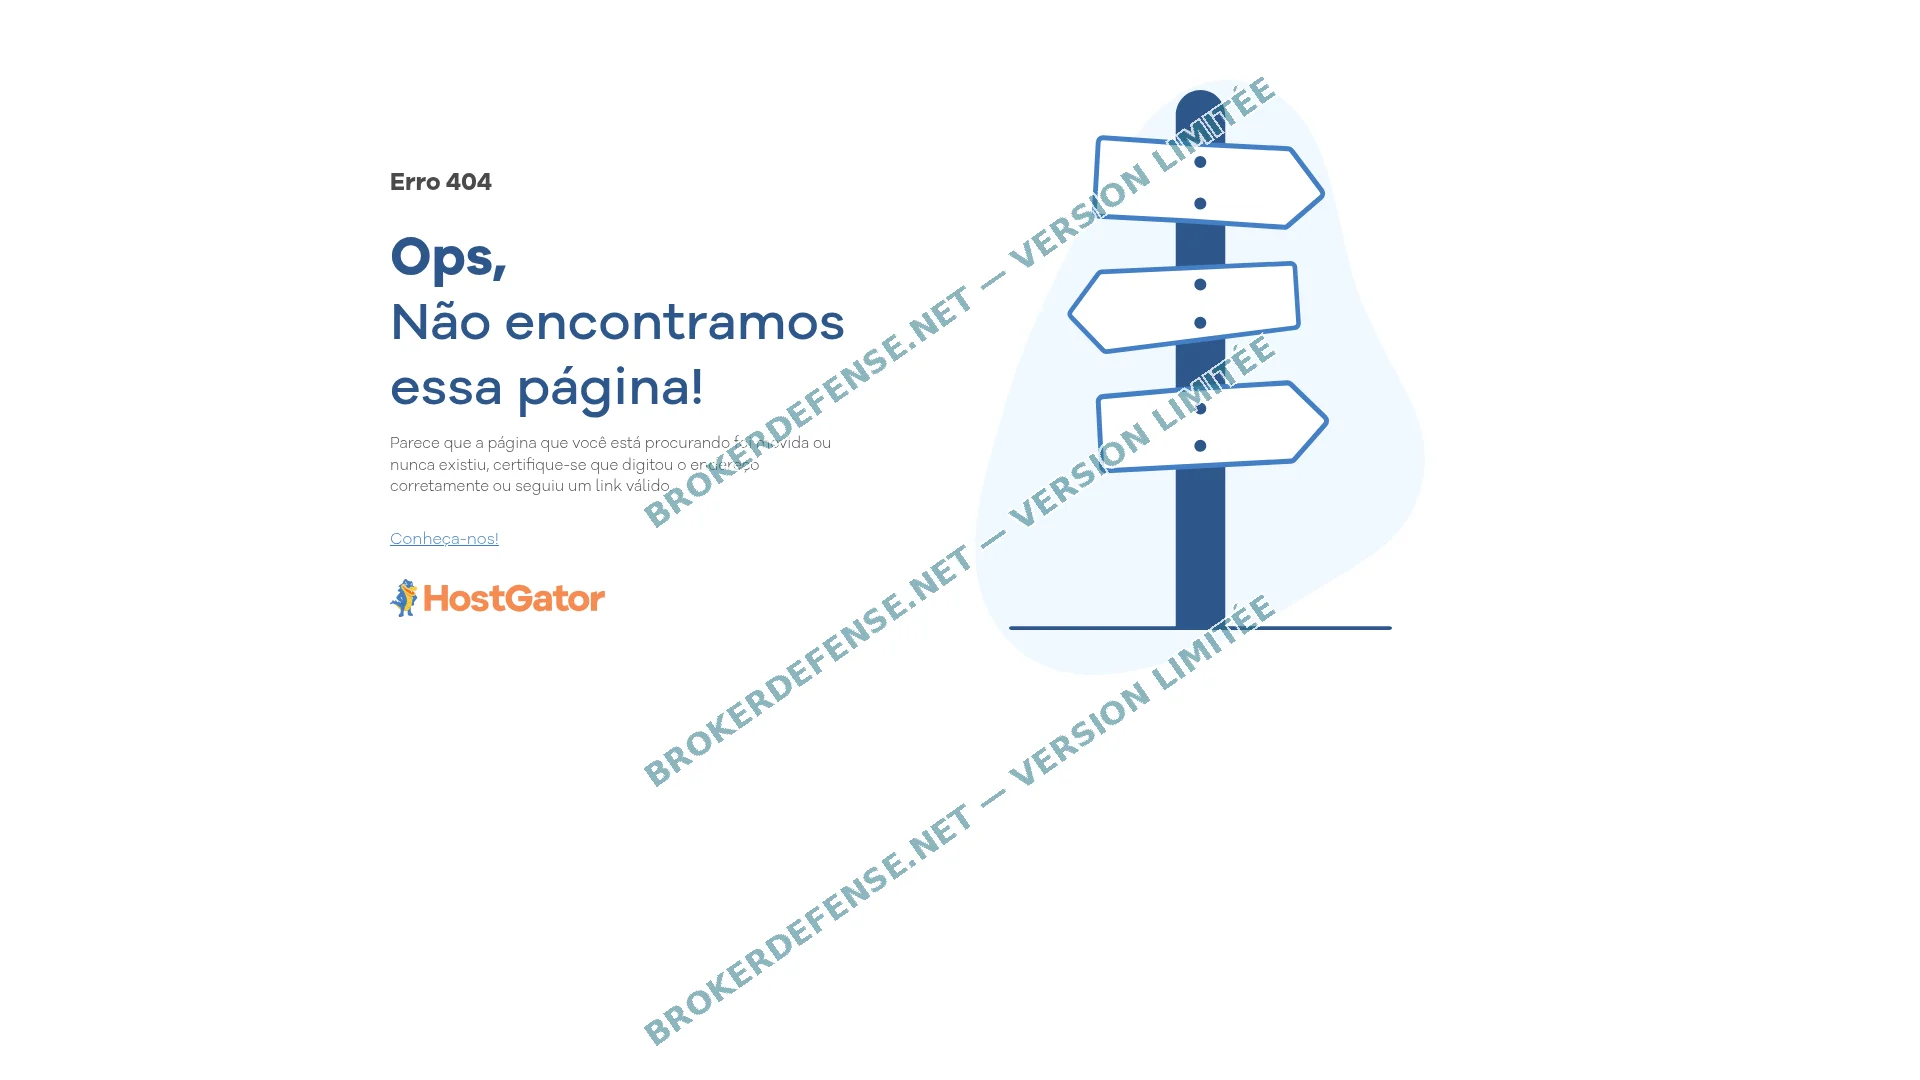
En HTTPS sur le port 443, la réponse est différente dans sa forme mais identique dans sa conclusion. Le serveur sert un document de 2 351 octets, dont le titre associe « Hospedagem de Site com Domínio Grátis » au nom de l’hébergeur, en langue pt-BR, avec une métadonnée robots noindex et un texte visible « Erro 404 » suivi de « Ops, Não encontramos essa página! ». L’en-tête Last-Modified indique le 2 mars 2026. Nos captures de septembre 2026 montraient déjà ce document à l’adresse /404.html : il s’agit de la page d’erreur standard de l’hébergeur, servie en remplacement de tout contenu absent.
La différence de comportement entre les deux protocoles s’explique par la configuration du serveur mutualisé, pas par la présence d’une application côté HTTP. Dans les deux cas, quel que soit le chemin demandé, aucune page propre à gti-capital.com n’est restituée. Le domaine est enregistré, l’hébergement est actif, mais aucun fichier appartenant à la vitrine d’origine n’est servi.
Une zone qui répond à n’importe quelle étiquette de sous-domaine
La zone DNS du domaine est configurée avec un enregistrement générique : toute étiquette de sous-domaine, qu’il s’agisse de client., mail., webmail. ou d’une étiquette inventée, résout vers la même adresse IP, soit 50.6.184.11. Cette configuration, dite joker ou wildcard, signifie qu’un sous-domaine qui répond ne prouve pas qu’un service y est déployé. Quiconque reçoit un lien vers un sous-domaine de gti-capital.com doit savoir que ce lien aurait fonctionné avec n’importe quel préfixe.
Le certificat présenté sur le port 443 renforce cette mise en garde. Son nom commun est *.hostgator.com.br, ses noms alternatifs sont *.hostgator.com.br et hostgator.com.br. Il a été délivré par Sectigo Limited, produit Sectigo Public Server Authentication CA DV R36, et sa période de validité court du 29/05/2026 au 13/12/2026, soit 31 jours de validité restants à la date de nos mesures. Ce certificat appartient à l’hébergeur, pas au titulaire du compte. Le navigateur affichera un avertissement de sécurité pour toute adresse en https sous gti-capital.com, car le nom du certificat ne correspond pas au domaine visité.
Le dernier certificat délivré au nom propre de gti-capital.com l’avait été le 13/03/2026 et expirait le 11/06/2026. Aucun renouvellement n’a suivi. La zone ne comporte par ailleurs aucun enregistrement MX, aucun enregistrement TXT, ni SPF, ni DKIM, ni DMARC : les étiquettes _dmarc et default._domainkey ne renvoient rien, et aucun enregistrement CAA n’est présent. Un courriel reçu avec une adresse en @gti-capital.com ne peut pas être authentifié par les mécanismes standards.
Un dossier payé jusqu’en août 2027 pour un compte sans pages
Le dossier d’enregistrement du nom indique une création le 23/08/2025 à 21 h 25 UTC, une échéance fixée au 23/08/2027 et une dernière modification datée du 23/07/2026, soit 112 jours avant nos mesures. Le statut est « transfert interdit ». Le bureau d’enregistrement est PDR Ltd., commercialisé sous la marque PublicDomainRegistry. Deux serveurs de noms de l’hébergeur répondent pour ce dossier, NS1158.HOSTGATOR.COM.BR et son homologue NS1159.HOSTGATOR.COM.BR. Le dossier a donc été ouvert il y a 446 jours et reste payé pour encore 284 jours, ce qui ne correspond à aucun projet de relance visible côté serveur. Les dates de dépôt et de reconduction se lisent sur la fiche WHOIS complète sur DomainTools, qui restitue aussi les statuts successifs du nom.
Les copies publiques du domaine montrent que la dernière page conservée date du 22/01/2023, pour un document de 8 875 octets avec un code de réponse 200. Aucune copie n’a été produite depuis, soit 1 390 jours de silence complet côté vitrine. Le dossier d’enregistrement actuel a été ouvert le 23/08/2025, soit après cette dernière copie : le nom a donc été réenregistré après une période de libération que nous ne pouvons pas dater avec précision, et le dossier public ne nomme aucun titulaire.
Cette chronologie est significative. La vitrine d’origine, qui se présentait comme partenaire en gestion de patrimoine et proposait des placements obligataires à taux fixe, a cessé d’être accessible bien avant le réenregistrement. Le compte d’hébergement actuel est vide de tout contenu propre au projet initial. Le maintien du dossier jusqu’en août 2027 ne s’explique pas par une activité visible.
Deux inscriptions de 2021 que personne n’a levées
Le fichier consolidé des listes noires communes, interrogé ce 12 novembre 2026, contient la ligne suivante : « gti-capital.com, GTI CAPITAL, Crédits livrets paiements assurances, Usurpation Professionnel, 30/07/2021 ». Cette inscription est vieille de 1 931 jours. Elle n’a pas été retirée. Vous pouvez la vérifier directement dans le fichier public des listes noires des autorités. Le fichier des autres acteurs non autorisés, publié par l’Autorité des marchés financiers dans son édition datée du 12/11/2026, porte la ligne « gti-capital.com, 18/08/2021, Autre acteur non autorisé », soit 1 912 jours d’inscription sans levée ; le recueil des avertissements du régulateur en conserve la trace. La fiche de notation grand public attribue au nom 1 % de confiance.
Les deux inscriptions mentionnent l’usurpation d’une identité professionnelle. La société réelle portant le nom GTI CAPITAL a été immatriculée le 22/10/2012, active dans la gestion de fonds, et fermée le 05/12/2023. L’emprunt de son identité l’a faite victime elle aussi : aucun élément du dossier ne la rattache aux agissements qui ont conduit aux deux inscriptions. Des montages comparables ont été documentés dans nos dossiers Hcp-gestion.com et Dumasconseil.com, où des noms de sociétés réelles ont été utilisés pour donner une apparence de légitimité à des opérations non autorisées.
La vitrine d’origine posait elle-même, dans sa foire aux questions, la question : « Comment GTI CAPITAL peut-il offrir un rendement aussi fixe élevé alors que ma banque en est incapable ? » Cette formulation, destinée à anticiper le scepticisme des visiteurs, est un marqueur classique des offres de placement non autorisées. Aucun autre canal que le versement sur un compte bancaire n’était proposé, ce qui ferme aux déposants la voie de la rétrofacturation.
Les pièces d’un virement ancien, avant toute nouvelle démarche
Toute personne ayant effectué un virement vers un compte présenté sous le nom GTI CAPITAL ou gti-capital.com doit constituer un dossier documentaire avant d’entreprendre toute démarche. Les pièces prioritaires sont les relevés de compte bancaire portant les ordres de virement, avec les références du compte bénéficiaire, les dates et les montants exacts. Ces relevés sont la seule preuve opposable du flux financier.
Il faut y ajouter l’ensemble des courriels reçus des interlocuteurs du site : messages d’accueil, relevés de performance, demandes de frais supplémentaires, notifications de blocage de fonds. Ces documents permettent de reconstituer la chronologie des contacts et d’identifier les adresses utilisées. Les copies de la vitrine d’époque, notamment les pages décrivant les placements obligataires à taux fixe et les conditions de retrait, complètent le dossier : des copies publiques existent jusqu’au 22/01/2023 et peuvent être produites à l’appui d’une plainte.
Une relance reçue aujourd’hui au nom de GTI CAPITAL ou de gti-capital.com ne peut pas être authentifiée : la messagerie du compte est techniquement accessible, mais aucun mécanisme d’authentification des courriels sortants n’est en place, et le certificat présenté par le serveur appartient à l’hébergeur. Le signalement sur la plateforme Pharos du ministère de l’Intérieur constitue la première étape formelle. La voie pénale, détaillée dans notre guide de la procédure pénale, permet de déposer une plainte pour escroquerie ou abus de confiance auprès du procureur de la République compétent, avec les pièces rassemblées.
Les sommes de ce dossier ont été virées sur un compte présenté comme celui d’une société de gestion. L’entretien ci-dessous revient sur ce mécanisme, et Maître Anne Bernard-Dussaulx, avocate à Paris, y décrit la fraude au faux RIB, la substitution des coordonnées bancaires et les responsabilités que les victimes peuvent discuter. Sa fiche de présentation, sur le site du cabinet, revient sur son parcours et sur les dossiers qu’elle a plaidés.
Relances, vieux virement, portail muet : trois réponses
Non. Le portail joignable sous l’étiquette webmail est le client de messagerie livré avec le panneau de gestion de cet hébergeur. Sa présence montre que le compte existe et que le service de courrier est configuré, pas qu’une vitrine commerciale est de nouveau servie. Ce 12 novembre 2026, la racine du domaine ne renvoie qu’un document de 195 octets en HTTP et la page d’erreur 404 de l’hébergeur en HTTPS, quel que soit le chemin demandé.
C’est une relance, procédé qui consiste à réclamer un paiement préalable contre la promesse d’une restitution. La zone du nom ne publie ni SPF, ni DKIM, ni DMARC, et notre relevé du 12 novembre n’y trouve aucun enregistrement de messagerie : rien n’authentifie un expéditeur qui se réclamerait de ce nom. N’envoyez aucune somme, gardez le message et ses en-têtes, joignez-les au dossier déjà constitué.
Oui. L’escroquerie est un délit dont le délai de prescription court sur six ans à compter du dernier acte, et les deux inscriptions du nom aux fichiers des autorités datent de juillet et août 2021. Réunissez les relevés portant l’ordre de virement, les courriels et relevés de performance reçus, ainsi qu’une copie de la vitrine d’époque, puis signalez les faits et engagez la voie pénale.
Le nom gti-capital.com n’héberge plus de vitrine, mais son portail de messagerie répond toujours et son dossier reste payé jusqu’en août 2027 : c’est ce décalage qui donne de la crédibilité aux relances reçues aujourd’hui. Ceux qui ont viré des fonds vers le compte présenté sous cette enseigne n’ont plus d’interlocuteur, et leurs relevés de virement demeurent la pièce maîtresse. BrokerDefense propose une évaluation préalable du dossier, pièce par pièce, en amont de toute décision.
Article réécrit le 12/11/2026