Sommaire
Le fichier de l’AMF ne rend qu’une graphie, et ce n’est pas la sienne
Interrogé le 29 octobre 2026 sur l’orthographe exacte du nom servi aujourd’hui, l’index que l’AMF tient au titre des listes noires et mises en garde ne rend aucune entrée. Interrogé sur les quatre premières lettres, « vela », il n’en rend qu’une seule : velarendectoai.com, portée au fichier le 8 octobre 2026 sous la mention « liste noire Crypto-actifs ». Deux graphies pour une même enseigne, une seule mise en garde, et c’est l’adresse qui n’est pas fichée qui reçoit les visiteurs ce jeudi.
Le nom fiché avait fait l’objet d’un dossier distinct, publié ici le 9 octobre 2026 : velarendectoai.com, déposé le 6 août, dont la zone avait été retirée dans les jours qui ont suivi l’inscription au fichier. Ce dossier signalait déjà la faille du dispositif : la mise en garde est établie nom par nom, si bien qu’une adresse dérivée d’un caractère reste hors de son périmètre tant qu’elle n’y est pas ajoutée à son tour. Depuis, une troisième écriture est apparue. Le registre situe son dépôt au 19 septembre 2026, et c’est elle qui répond.
Rien, dans les données ouvertes, ne permet d’attribuer cette adresse à la personne qui exploitait les deux précédentes, et nous ne le faisons pas. Ce que les relevés établissent se limite à trois constats : le radical de marque est identique, la mise en garde ne couvre qu’une des orthographes, et la page servie aujourd’hui se présente comme une plateforme de négociation sans nommer une seule fois son exploitant. Aucune société, aucun numéro d’immatriculation, aucune adresse postale ne figurent sur la page, dans ses mentions de pied ni dans son plan de site.
Dernière mise à jour : 29/10/2026
📄 Copie horodatée
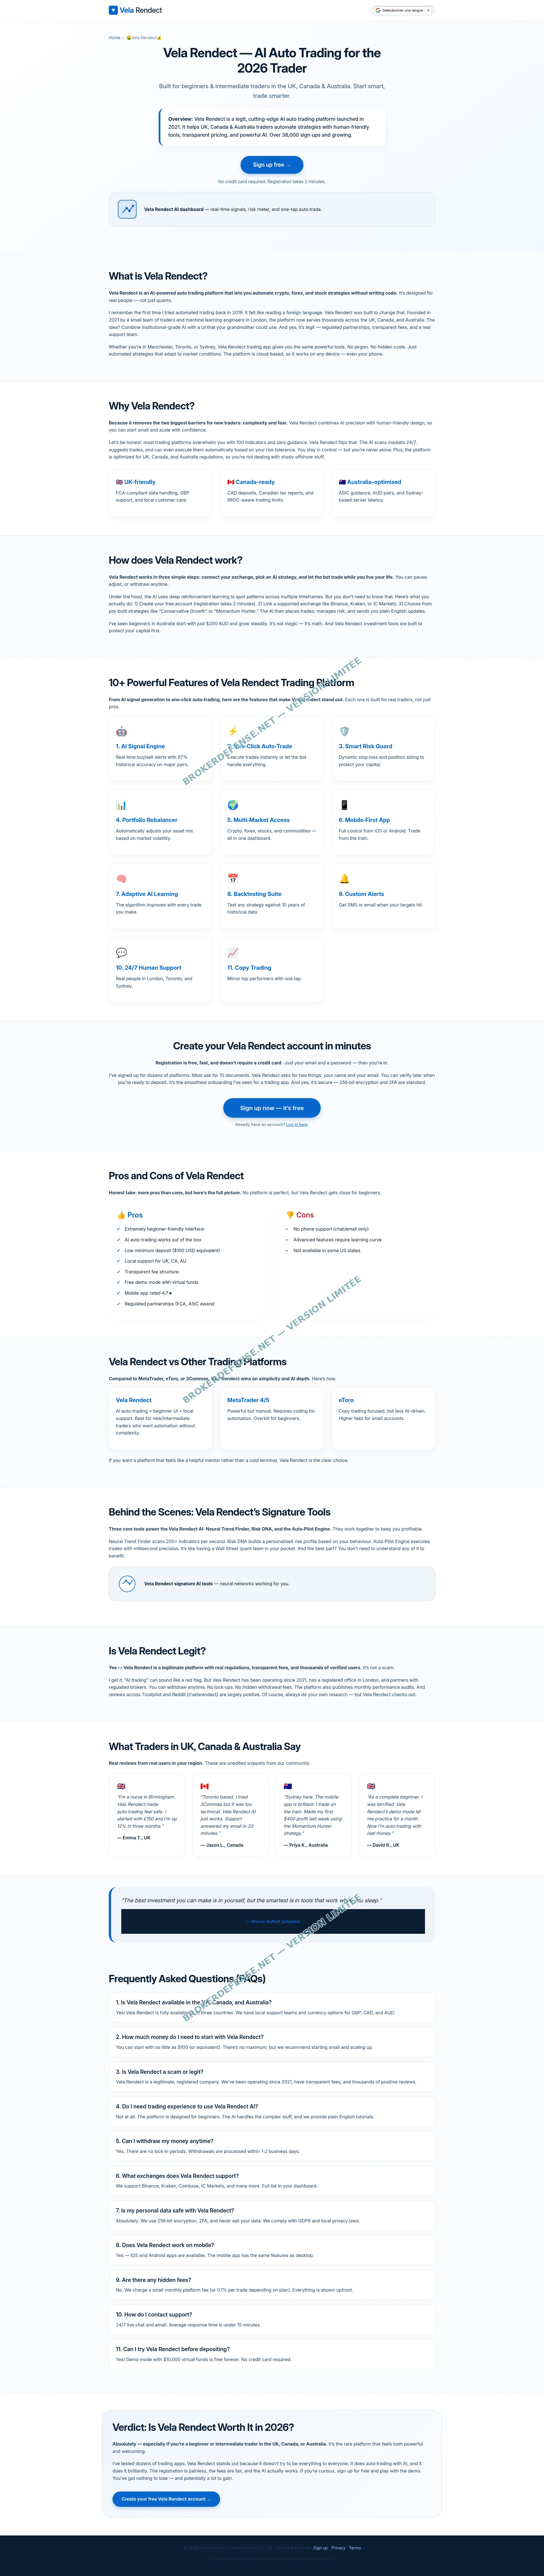
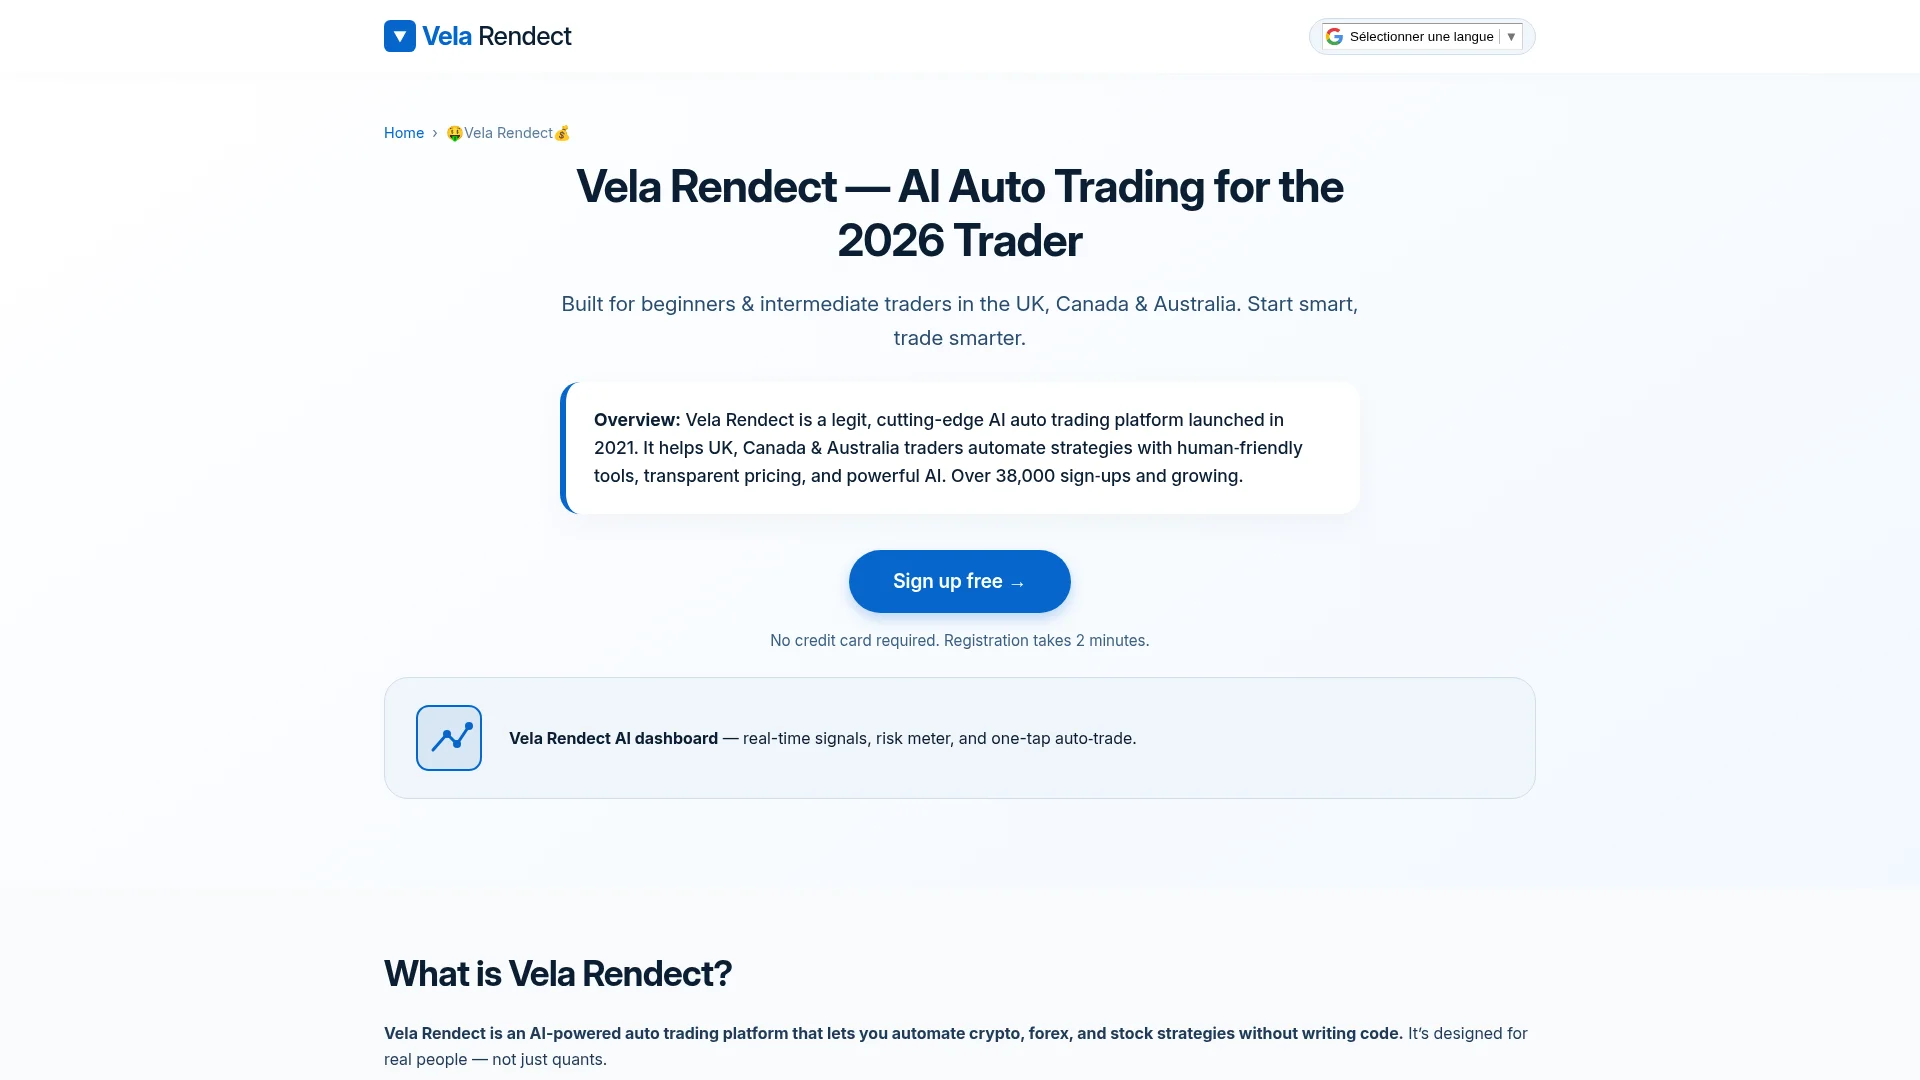
Capture de la racine de velarendect.com prise le 29 octobre 2026 : sélecteur de langues en tête, douze blocs de fonctionnalités, quatre témoignages signés d’un prénom et d’une ville, et un pied de page dont les liens légaux renvoient à un dièse.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Un plan de site daté du 15 janvier 2026 pour un nom créé en septembre
Le fichier /sitemap.xml, servi en 200, déclare trois adresses : la racine, une ancre de la même page et le formulaire d’inscription. Les trois portent la même date de dernière modification, 2026-01-15. Or le registre du domaine place la création de velarendect.com au 19 septembre 2026, peu après 12 h 11, heure universelle, pour une échéance au 19 septembre 2027. Le plan de site fait donc remonter la page à une date antérieure de huit mois à l’existence du nom qu’elle sert.
L’en-tête de la page ne dit pas autre chose que le registre. Interrogé en direct, le serveur Apache renvoie un Last-Modified au 19 septembre 2026 à 12 h 24, soit treize minutes après l’ouverture du nom. Le certificat de sécurité, lui, est daté du même jour, peu après 11 h 19 : il est signé par Let’s Encrypt, couvre le nom et toutes ses déclinaisons par un joker, et court jusqu’au 18 décembre 2026. Trois horodatages resserrés dans la même matinée, contre une date de janvier affichée au plan de site.
Le reste du registre est banal au point d’être utile. Le nom est tenu chez Dynadot, bureau d’enregistrement californien, avec un statut qui se limite à l’interdiction de transfert, un réglage par défaut sans portée sur la nature de l’exploitation. Sa délégation repose sur deux serveurs de noms logés dans le domaine lui-même. Le titulaire ne figure nulle part dans les données ouvertes. Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
Quatre appels à l’inscription, une seule sortie hors du domaine
Les quatre appels à l’inscription de la page d’accueil pointent vers la même adresse interne, /sign-up. Celle-ci ne sert aucune page : elle répond en 301 et renvoie vers un domaine tiers, tracking.affidihfthn.com, avec une chaîne de paramètres qui identifie l’offre aussi précisément qu’un bon de commande : offer_id=260855, aff_id=27824, aff_sub=vr/signup. Suivie jusqu’au bout, la redirection traverse quatre sauts et s’arrête sur 291026-vela-rendect.geekever.com, où le nom de l’offre apparaît en clair, suivi de la mention « Smart Links ».
Ce libellé d’hébergement mérite d’être lu deux fois. Il commence par six chiffres qui se lisent comme une date, 29 octobre 2026, et se termine par le nom de la marque. Le même libellé a été observé sous un autre domaine parent pendant notre visite : une requête _geo, adressée à 291026-vela-rendect.tecnoticias.net, sert à situer le visiteur avant de lui choisir une page. Deux parents distincts, un seul libellé : le point d’entrée n’est pas fixe, il se déplace d’un domaine de service à l’autre, et la page d’arrivée dépend du pays détecté.
La page d’accueil charge par ailleurs deux bibliothèques qui n’ont rien à voir avec la négociation : un script d’empreinte de navigateur, et un module de saisie de numéros internationaux qui affiche les drapeaux et les indicatifs. La première sert à reconnaître un visiteur déjà passé, y compris lorsqu’il supprime ses témoins de connexion. Le second dispositif prépare le seul champ qui compte vraiment dans ce parcours.
La page d’arrivée requalifie l’activité en outil de contenu
Une fois le clic passé, la langue change et l’objet du site aussi. La page d’arrivée est en français, son titre est « Vela Rendect | Outils de conservation de contenu », et sa description déclare que la marque fournit du contenu éducatif et de sensibilisation sur les marchés actions, matières premières et devises. Une phrase en anglais, au-dessus du formulaire, achève la requalification : « This website serves as a marketing platform only. » La plateforme de négociation pilotée par intelligence artificielle promise deux clics plus tôt n’existe plus.
Le formulaire, lui, est bien réel, et il est plus exigeant que celui de la page anglaise. Quatre champs sont marqués obligatoires : prénom, nom, adresse de courrier électronique et numéro de téléphone, l’indicatif français étant proposé par défaut. Un cinquième champ, invisible pour le visiteur, porte le nom contact_website : c’est un piège à robots, et sa présence indique que le gabarit a été conçu pour être diffusé en série. La page annonce ensuite que l’inscription oriente les demandes vers des « fournisseurs éducatifs tiers indépendants », sans en nommer un seul.
Derrière cette page, il n’y a pas de produit. Les adresses /login, /dashboard, /api, /terms et /privacy répondent toutes en 404, et les deux dernières sont pourtant liées depuis le pied de page de la version anglaise, où elles pointent vers un simple dièse. Un site qui promet un tableau de bord, une application mobile et un support joignable vingt-quatre heures sur vingt-quatre ne tient aucune de ces trois promesses à l’adresse où il les fait.
FCA, IIROC, ASIC : trois sigles, aucun numéro de licence
La version anglaise aligne trois autorités de tutelle. Elle promet un traitement des données « FCA-compliant » pour le Royaume-Uni, des plafonds de négociation « IIROC-aware » pour le Canada, et une conformité « ASIC guidance » pour l’Australie, avant de résumer l’ensemble en une ligne : « Regulated partnerships (FCA, ASIC aware) ». Aucun numéro d’agrément, aucune référence de firme, aucun nom de société ne vient étayer ces quatre mentions. Un partenariat réglementé se cite par un identifiant vérifiable ; ici, il n’y a que des adjectifs.
La formulation est d’autant plus soignée qu’elle évite le mensonge frontal. « Aware », « compliant data handling », « guidance » : chacun de ces termes peut se lire comme une simple intention, et aucun n’affirme une autorisation. Le résultat pratique est le même pour le lecteur, qui retient trois sigles de régulateurs sans jamais pouvoir les vérifier. C’est exactement le point où une vérification de deux minutes, sur le registre public de chacune de ces autorités, suffit à renverser la promesse.
Un versement engagé après un parcours de ce genre ne disparaît pas toujours. Maître Anne Bernard-Dussaulx, avocate au barreau de Paris, commente dans la séquence ci-dessous une décision où la banque d’une cliente trompée a été jugée fautive pour avoir laissé filer des opérations qu’elle aurait dû signaler, et condamnée à en rendre la majeure partie.
38 000 inscriptions et 87 % de réussite : des chiffres sans pièce
Les chiffres de la page d’accueil sont tous ronds, et aucun n’est sourcé. « Plus de 38 000 inscriptions », une précision historique de « 87 % » sur les paires majeures, une application mobile notée « 4,7 étoiles », un dépôt minimum de cent dollars, un rendement de démonstration de douze pour cent en trois mois sur cent cinquante livres. Aucun de ces nombres ne renvoie à un document, à un audit, à une fiche de boutique d’applications ou à un identifiant de campagne consultable.
Les témoignages qui les accompagnent sont signés de prénoms et d’initiales, avec une ville : une infirmière de Birmingham, un lecteur de Toronto, une utilisatrice de Sydney, un débutant britannique. Aucun de ces récits n’est rattachable à un avis public, et le site ne donne aucun moyen de les recouper. Le pied de page ferme la série par une citation attribuée à Warren Buffett et suivie, entre parenthèses, de la mention « adapted », c’est-à-dire arrangée : la seule phrase de la page dont la source est reconnue est aussi la seule qui soit retouchée.
De son côté, la fiche publique que ScamDoc consacre à velarendect.com porte un titre sans ambiguïté : « Avis Velarendect.com | Indice de confiance faible : 25 % ». L’indice, calculé sur des critères ouverts, ne dit rien de l’intention des exploitants ; il dit qu’à la date de notre relevé, aucun faisceau d’ancienneté, de transparence ou de traçabilité ne venait compenser les constats ci-dessus.
Un dernier détail technique contredit la prétention d’ancienneté. Le nom est configuré pour l’envoi de courrier, avec une politique d’authentification déclarée en mode observation, celle qui n’empêche aucun usurpateur d’écrire en se faisant passer pour le domaine. Une maison qui se dit en activité depuis 2021 et revendique un bureau à Londres n’a pas, cinq ans plus tard, une simple déclaration d’intention sur ce point.
Reprendre la main après avoir laissé son numéro
Le préjudice, ici, ne se mesure pas en euros. Le site ne réclame ni dépôt, ni frais, ni coordonnées bancaires : il demande quatre informations, dont un numéro de téléphone, et c’est ce numéro qui a de la valeur pour la suite. La première précaution consiste à figer ce qui est parti et à quel moment, en enregistrant la page d’arrivée telle qu’elle s’est affichée, paramètres de l’adresse compris, puisque ce sont eux qui portent l’identifiant d’offre et l’identifiant d’affilié.
Vient ensuite le relevé des sollicitations. Un numéro cédé à un réseau d’apporteurs se traduit rarement par un seul appel : les retours arrivent par des indicatifs différents, parfois sous un nom d’emprunt, et c’est la chronologie de ces contacts qui relie le formulaire à ceux qui l’exploitent. Noter chaque appel, chaque message, chaque courriel non sollicité, avec l’heure et le numéro affiché, transforme une gêne diffuse en pièce utilisable.
Pour reprendre la main sur les données, deux destinataires existent. Le premier est l’autorité de protection des données compétente, saisie d’une demande d’accès, de rectification et d’effacement, la copie de l’envoi en annexe. Le second est le bureau d’enregistrement qui tient le nom : il conserve, lui, l’identité déclarée par le titulaire, et c’est par là que passe toute mise en demeure, faute d’adresse électronique publiée sur le site. Si de l’argent a été versé ensuite, la banque émettrice devient la troisième adresse, avec la référence de l’opération.
Le volet pénal n’oblige à mandater personne : une plainte se dépose sur un récit de faits et un dossier de pièces, et la voie à suivre est décrite sur la page que le cabinet consacre au dépôt de plainte. Deux dossiers récents montrent la même économie, sans produit ni tableau de bord : assetxt.io, dont la seule vitrine était une page de connexion, et la première orthographe de cette enseigne, retirée du réseau trois semaines avant que celle-ci n’apparaisse.
Avant de composer le numéro laissé sur ce formulaire
Non, et c’est précisément le point à retenir. Interrogé le 29 octobre 2026 sur cette orthographe, l’index public de l’AMF ne rend rien. Interrogé sur « vela », il ne rend qu’une suggestion, velarendectoai.com, inscrite le 8 octobre 2026 sous la mention « liste noire Crypto-actifs ». Le fichier est établi nom par nom : une adresse écrite autrement n’y figure pas tant qu’elle n’a pas été ajoutée. Cette absence ne vaut ni agrément ni blanchiment, elle constate seulement l’état du fichier à notre date de consultation.
On quitte velarendect.com. Le bouton mène à une adresse interne qui répond par une redirection vers un domaine de pistage, avec un identifiant d’offre et un identifiant d’affilié dans l’adresse. Après quatre sauts, on arrive sur une page française hébergée sous un libellé daté, qui se présente comme un outil de contenu éducatif et demande un prénom, un nom, un courriel et un numéro de téléphone, ce dernier étant obligatoire. Aucun compte n’est créé, aucun tableau de bord n’est ouvert.
Aucune autorisation n’est citée, seulement des adjectifs : traitement des données « FCA-compliant », plafonds « IIROC-aware », « ASIC guidance ». Pas un numéro d’agrément, pas un nom de firme enregistrée, pas une référence vérifiable. Une société réellement autorisée publie son identifiant et son adresse : ici, ni l’un ni l’autre ne sont présents, et la page ne nomme aucune société.
Conservez d’abord la preuve de l’envoi : capture de l’écran de confirmation, date, heure et adresse complète de la page d’arrivée. Notez ensuite chaque appel et chaque message reçu, avec l’indicatif et le nom affiché, car c’est cette liste qui documentera l’usage fait de vos coordonnées. Enfin, l’effacement se demande à l’autorité de protection des données compétente, copie de l’envoi en annexe, tandis qu’une mise en demeure peut partir vers le bureau qui tient le nom, seul détenteur de l’identité déclarée.
Ce dossier ne décrit pas une plateforme qui aurait échoué, mais une enseigne qui se réécrit plus vite que les fichiers publics ne la rattrapent. La graphie fichée s’est tue ; une variante à tiret a pris le relais ; celle-ci, déposée trois semaines avant la mise en garde, répond encore, servie depuis une machine où répondent des dizaines d’autres noms de la même veine. Ceux qui ont laissé leurs coordonnées n’ont pas de perte à déclarer à ce stade, mais ils détiennent une date, un numéro, et bientôt une série d’appels. C’est sur ces trois pièces que BrokerDefense travaille avant d’engager la moindre démarche, en plaçant la promesse affichée en regard de ce que le nom est devenu.
Vous avez validé le formulaire de velarendect.com et vous êtes depuis sollicité par téléphone ? Écrivez-nous en précisant la date, l’heure et la page d’arrivée affichée après l’envoi.