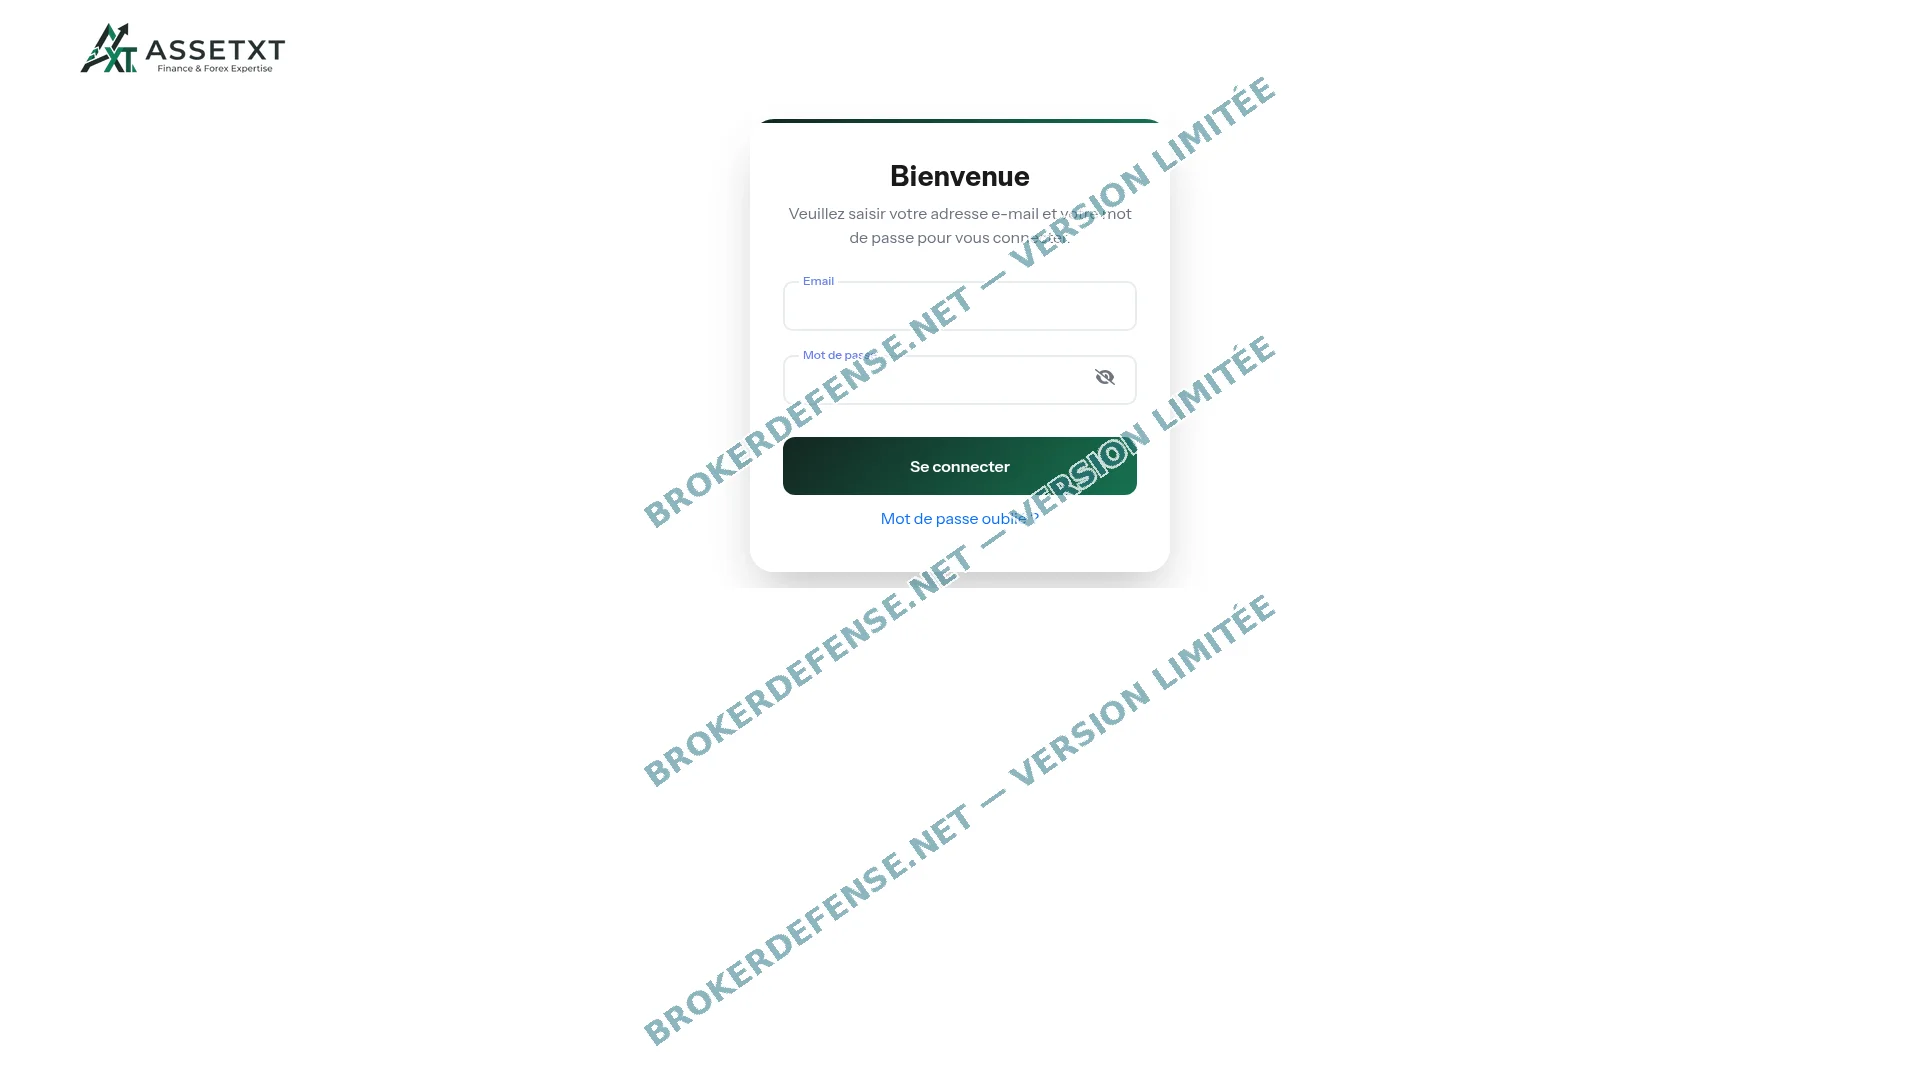
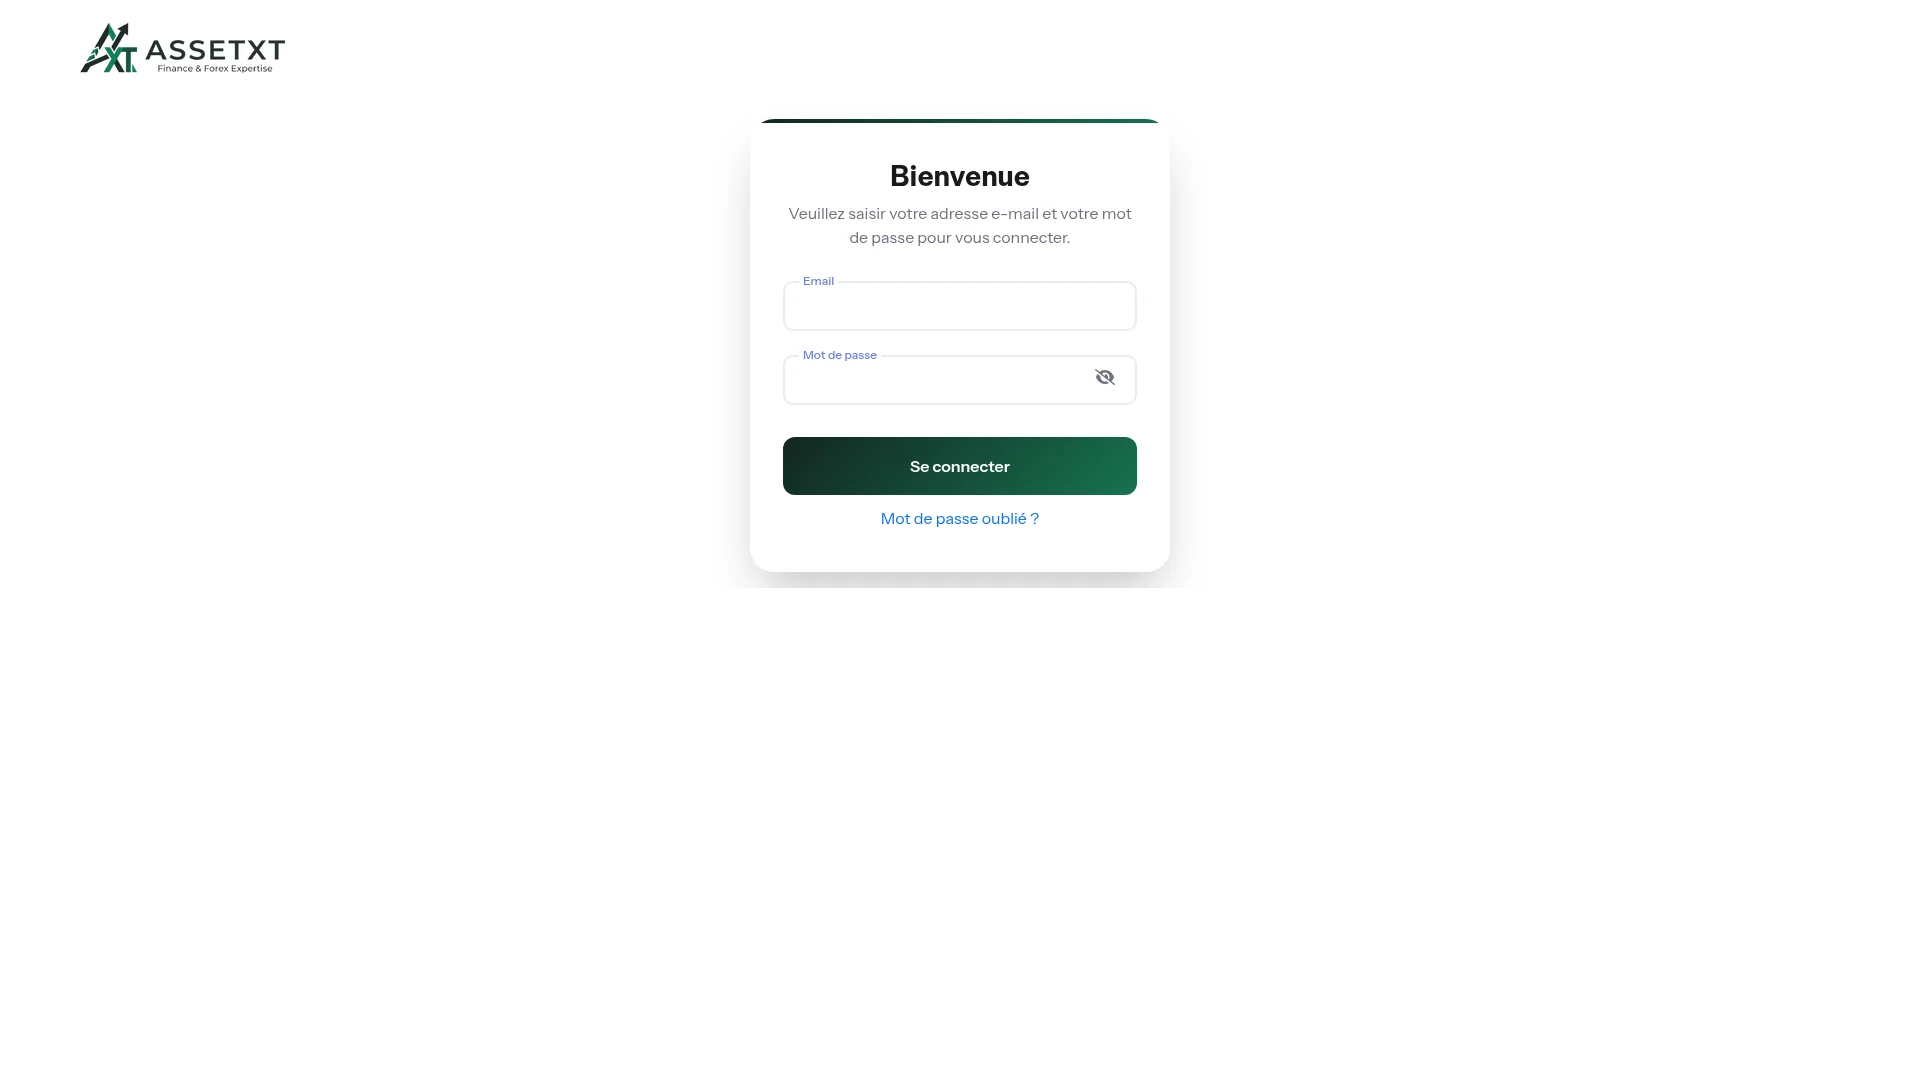
Le 29 octobre 2026, assetxt.io n’a renvoyé qu’un écran de connexion : quatorze mille cent trente-six octets de page, un champ pour l’adresse e-mail, un champ pour le mot de passe, six cases destinées à un code PIN, et pas un mot sur la société qui exploite le nom. Aucune présentation de l’activité, aucune condition d’usage, aucun avertissement sur les risques, aucune adresse. La racine du domaine redirige vers /Login/, et cette page est le seul contenu réellement servi par le serveur.
Sommaire
La même construction que treize portails déjà documentés
Le document source de cette page d’identification tient en un formulaire dont l’action est vide et qui porte un champ masqué nommé TryLoginServiceUrl, valorisé à /Login/TryLogin. C’est ce champ, et non l’adresse visible, qui indique au navigateur où envoyer les identifiants. À côté, la page appelle une série de fichiers rangés dans un répertoire commun : /Themes/Common/Content/Scripts/CommonCrypto.js, ScriptCrypto.js, Login2fa.js et TranslationFR.js, complétés par /Themes/Common/Content/dashboard/Scripts/KeepSessionAlive.js et par jquery.cookie.js. L’habillage, lui, est servi depuis un répertoire propre au domaine, /Themes/assetxt/Content/, avec ses styles, ses scripts et le logo.
Cette combinaison n’est pas une intuition : elle est déjà décrite, fichier par fichier, dans treize dossiers publiés sur ce site. La recherche par nom de ressource, et non par marque, fait remonter la même famille de pages d’identification, de 2021 à aujourd’hui, dont le dossier consacré à ond-teck.com qui cite le même champ masqué et le même répertoire mutualisé. La construction est identique, l’enseigne change. C’est précisément ce qui rend la vérification possible : un montage qui se répète laisse des traces comparables d’un dossier à l’autre.
Il faut être précis sur ce que cela établit, et sur ce que cela n’établit pas. La mutualisation d’un gabarit technique ne démontre pas une identité d’exploitant : un progiciel de gestion de comptes clients se revend à plusieurs opérateurs, et chacun habille ensuite sa page à ses couleurs. Ce que la comparaison démontre, c’est que la page d’assetxt.io n’a pas été écrite pour cette enseigne : elle a été remplie, comme les autres, par-dessus un socle commun.
Dernière mise à jour : 29/10/2026
📄 Document
Le fichier joint reproduit l’écran que assetxt.io servait le 29 octobre 2026 : un unique formulaire d’identification, l’invitation à saisir une adresse e-mail et un mot de passe, puis la demande d’un code PIN à six chiffres, sans une ligne de mention légale.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Ce que le serveur répond quand on lui adresse une tentative
La route annoncée par le champ masqué est sélective. Interrogée en lecture, elle rend une erreur 404 ; interrogée en écriture avec une adresse et un mot de passe quelconques, elle répond 200 et renvoie un objet JSON. Ce retour est la pièce la plus parlante du dossier, parce qu’il décrit ce qui se passe après une identification réussie : Nom d’utilisateur ou mot de passe invalide pour le message, une valeur IsLogged à faux, puis un champ RedirectUrl qui vaut /Trading-Area/.
Le portail ne mène donc pas à un espace d’épargne ni à un tableau de bord bancaire : il mène à une salle de marché. Deux autres champs du même retour, Requires2FA et TwoFactorType, confirment que l’application gère une seconde étape d’authentification, ce que la page traduit visuellement par les six cases du code PIN. Le serveur se présente lui-même en en-tête : ASP.NET MVC 4.0, moteur 4.0.30319, derrière le réseau de diffusion de Cloudflare, avec un point de présence francfortais.
Le reste du domaine est vide. /Trading-Area/ renvoie un visiteur non identifié vers la racine, /Contact fait de même, et /Login comme /Login/Index resservent les quatorze mille cent trente-six octets déjà décrits. Toute autre adresse, y compris /Register, /Depot, /Withdraw et /Support, tombe sur la page d’erreur standard du framework, trois kilooctets et un titre anglais. Une page de connexion, une page de récupération de mot de passe de sept mille huit cent cinquante-trois octets, et rien d’autre : voilà tout ce que ce nom donne à voir depuis l’extérieur.
Le nom a été déposé le 17 mars 2026 chez NameSilo
Le registre confirme l’impression laissée par la page. Le nom assetxt.io a été enregistré le 17 mars 2026 à 14 h 48 UTC. L’échéance est fixée au 17 mars 2027 ; la fiche a été remaniée pour la dernière fois le 11 août 2026. Le bureau d’enregistrement est NameSilo, société américaine référencée sous le numéro 1479. Le titulaire, lui, n’est pas lisible : la fiche porte la mention See PrivacyGuardian.org, un service de masquage, avec un état de résidence en Arizona. Le nom est verrouillé contre tout transfert et sa zone n’est pas signée. Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
Les serveurs de noms sont ceux de Cloudflare, algin et luciane. L’adresse publiée alterne entre deux entrées d’un même réseau de diffusion : 188.114.96.3 d’un côté, 188.114.97.3 de l’autre. La messagerie, en revanche, n’est pas hébergée chez un prestataire anonyme : les cinq enregistrements MX désignent la messagerie de Google, le nom porte un enregistrement SPF qui autorise ce même service à émettre en son nom, et une chaîne de vérification y atteste l’ouverture d’une console de référencement. Un opérateur qui revendique une activité financière mais n’apparaît nulle part s’est donc ménagé, sous ce nom, une boîte aux lettres professionnelle et un suivi de sa visibilité dans les moteurs.
Le journal public des certificats montre, lui, un entretien continu depuis le premier jour. Sept émissions se succèdent du 18 mars 2026 au 12 septembre 2026, alternant Sectigo et Let’s Encrypt, toutes sur le même couple : le nom et sa déclinaison sauvage. Le certificat en service court jusqu’au 11 décembre 2026, ce qui situe la dernière mise en place à moins de deux mois. Un nom laissé à l’abandon cesse d’être renouvelé ; celui-ci est tenu à jour, et sa fenêtre de validité court encore.
Aucune inscription aux listes de l’AMF, aucune au recueil commun
Nous avons passé le nom au crible des six fichiers de listes noires publiés par l’Autorité des marchés financiers, dans leurs versions en ligne à la date de cette enquête : options binaires, biens divers, forex, produits dérivés sur crypto-actifs, crypto-actifs, et la liste des autres catégories mise à jour le 8 octobre 2026. Aucune entrée ne correspond à assetxt. La même recherche a été conduite sur le recueil commun tenu par l’ABE Infoservice, qui rassemble les listes noires de l’AMF et de l’Autorité de contrôle prudentiel et de résolution : aucune ligne ne porte ce nom, alors qu’un témoin de contrôle interrogé dans la même passe ressort bien avec sa qualification et sa date. L’absence est donc mesurée, et non supposée.
Cette absence ne vaut pas quitus, et il faut le dire nettement : elle signifie qu’à ce jour aucun régulateur n’a inscrit ce nom, pas que l’activité serait régulière. Un montage récent n’a simplement pas encore été signalé. Le seul repère public disponible est l’indice de confiance calculé par ScamDoc, qui atteint 25 %, avec trois motifs négatifs : titulaire masqué, nom récent, espérance de vie courte. La fiche a été ouverte le 29 octobre 2026 et ne porte encore aucun avis d’internaute, ce qui la rend d’autant moins utile comme avertissement. Les recherches menées dans l’archive publique du web ne rendent, elles, aucune capture : ce domaine n’a jamais été photographié par un service d’archivage.
Ce que le dispositif attend d’une personne qui se connecte
Un détail de la réponse du serveur mérite l’attention. Chaque visite du portail dépose, sur le domaine, une série de témoins de connexion dont les noms sont ceux d’un module d’apport d’affaires : A_aid, A_bid, A_cid, Short_A_aid et SubCampParams. Trois d’entre eux sont déjà renseignés à la valeur 45 dès la première requête, sans qu’aucun lien porteur n’ait été suivi. Autrement dit, le trafic arrivant sur cette page est rattaché d’office à un compte d’apporteur, et le portail conserve de quoi mesurer son origine. C’est l’architecture d’un guichet alimenté par des campagnes, non celle d’un établissement qui reçoit ses clients à une adresse connue.
Le parcours type, dans les dossiers voisins construits sur le même socle, tient en quatre temps. Une annonce ou un message conduit à une page d’inscription, un conseiller rappelle, un premier versement est demandé par carte ou par virement, puis un tableau de bord affiche un solde qui progresse. Le retrait, lui, se heurte à une condition nouvelle : frais de déblocage, vérification d’identité à répéter, ou versement complémentaire présenté comme nécessaire. Le dossier consacré à connexion-privee.com décrit la même mécanique sur le même socle. Ici, la vitrine ayant disparu, la page de connexion reste seule : elle sert à rouvrir un dossier existant, et à faire croire que l’espace est toujours alimenté.
Trois pièces doivent être réunies avant toute démarche. L’IBAN exact du bénéficiaire, tel qu’il figure sur l’ordre de paiement, car il désigne souvent une société tierce sans rapport apparent avec assetxt.io, et c’est lui qui permet de remonter le compte. Le numéro depuis lequel le conseiller a appelé, avec la date et l’heure, ainsi que la suite des échanges sur WhatsApp ou par messagerie. Enfin les captures du tableau de bord et de l’écran de retrait refusé, adresse visible dans la barre du navigateur. Une demande écrite de rappel des fonds doit ensuite partir vers la banque émettrice, accompagnée de ces pièces, sans attendre que le nom cesse de répondre. La plainte vient après, et ses modalités sont détaillées sur la page que nous consacrons à cette démarche. La fiche publique du domaine, avec son indice de 25 %, reste consultable sur ScamDoc.
L’entretien qui suit est celui de Me Anne Bernard-Dussaulx, avocate inscrite au barreau de Paris. Elle y décrit une affaire d’escroquerie au placement achevée par l’arrestation de son auteur et un placement en détention provisoire, devant le tribunal de Clermont-Ferrand, et rappelle le devoir de vigilance qui pèse sur la banque de la victime. Son parcours et ses coordonnées sont accessibles depuis sa page dédiée.
Trois questions que pose ce portail sans vitrine
Le domaine ne sert aucune activité identifiable : une page de connexion, une page de récupération de mot de passe, et rien d’autre. Aucune société, aucune adresse, aucune condition d’usage, aucun avertissement sur les risques. Sa page d’identification reprend le même socle technique que treize dossiers déjà documentés, et son serveur annonce une salle de marché comme destination après identification. Un guichet de trading sans vitrine, sans identité et sans mention légale réunit les marques d’un montage frauduleux.
Parce qu’il ne laisse presque rien à examiner. Un site qui promet des rendements affiche des chiffres que l’on peut discuter, une société que l’on peut rechercher, des mentions que l’on peut confronter au registre. Ici, il n’y a ni promesse écrite ni entité nommée : la preuve doit venir des échanges avec le conseiller, de l’ordre de paiement et des captures du tableau de bord. C’est pourquoi ces pièces doivent être conservées dès le premier versement, avant même que le doute s’installe.
Un virement ne s’annule pas. Il se rappelle, en revanche : la banque émettrice dispose d’une tentative de récupération, à condition d’être saisie par écrit sans délai et de recevoir l’IBAN du compte destinataire. Un paiement par carte ouvre, lui, une contestation auprès de l’émetteur, dans les délais du réseau utilisé. Les chances diminuent à mesure que le compte de destination se vide, d’où l’importance d’agir pendant que le nom répond encore.
Ce qu’il reste d’un domaine qui n’a jamais rien montré
assetxt.io a cinq mois de registre, un certificat valide jusqu’en décembre, une messagerie chez Google et une page de connexion. Il n’a ni enseigne lisible, ni société, ni adresse, ni capture archivée, ni ligne dans un fichier de régulateur. Les personnes qui y ont déposé de l’argent n’ont donc, pour se défendre, que ce que la plateforme leur a laissé : un IBAN, des messages, des captures d’écran et la mémoire d’un appel. C’est exactement ce que BrokerDefense examine avant toute action, en confrontant ces pièces à l’infrastructure réelle du domaine, à son registre et aux dossiers construits sur le même socle.
Vous avez viré des fonds après avoir ouvert un compte sur assetxt.io ? Écrivez-nous avec l’IBAN du compte destinataire et la date du premier versement.