Le fichier qui tient lieu de logo à Cyber Smart Solutions, servi à l’adresse /assets/cyber-smart-logo.png, embarque un manifeste de provenance signé par OpenAI OpCo, LLC. Ce document, lisible dans les métadonnées de l’image, fixe la création au 20 août 2026 et déclare une origine « trainedAlgorithmicMedia », autrement dit une image produite par un modèle génératif. La même journée, le registre du .com enregistre un changement de titulaire sur cybersmartsolutions.com, et un certificat SSL.com est délivré pour le nom nu. Trois traces indépendantes, une seule date.
Sommaire
Un logo signé par une IA, daté du jour où le domaine a changé de main
Le logo de la marque n’est pas un dessin d’agence. C’est un PNG d’un mégaoctet qui transporte, dans un bloc caBX inséré après l’en-tête du fichier, un manifeste C2PA complet. On y lit un identifiant urn:c2pa:39fe53d0-9ac3-4a45-9b32-107630892bf5, une assertion c2pa.actions.v2 dont l’action c2pa.created porte l’horodatage 2026-08-20T00:00:00Z, et surtout un agent logiciel nommé gpt-image en version 2.0. Le champ digitalSourceType renvoie à la nomenclature de l’IPTC et vaut trainedAlgorithmicMedia : le fichier déclare lui-même sortir d’un modèle entraîné. Deux autres assertions, c2pa.converted et c2pa.watermarked.unbound, sont datées du même jour.
Le manifeste est signé. La chaîne de signature remonte à OpenAI OpCo, LLC, par l’intermédiaire d’une autorité de certification C2PA exploitée par Trufo Inc., et le générateur déclaré est « OpenAI Media Service API ». Ce n’est donc pas une déduction à partir d’un rendu un peu lisse : c’est une pièce cryptographiquement signée, attachée au fichier, que n’importe qui peut extraire du PNG téléchargé sur le site.
Reste la coïncidence des dates, qui n’en est pas une. L’enregistrement du domaine porte un last changed au 2026-08-20T07:31:27Z. Les journaux de transparence des certificats montrent l’émission d’un certificat SSL.com pour cybersmartsolutions.com le 20 août 2026, puis d’un certificat générique pour *.cybersmartsolutions.com le 25 août, et enfin d’un certificat pour api.cybersmartsolutions.com le 24 août. En une semaine, le nom a changé de titulaire, reçu sa chaîne de certificats, et vu naître son logo. Une marque qui se présente comme établie depuis 2018 a donc une identité visuelle plus jeune que sa propre adresse de contact.
Le détail qui achève le tableau : la copie du logo utilisée par le terminal de connexion, servie depuis /brands/cybersmartsolutions/logo-white.png, ne contient plus aucun manifeste. Elle a été réenregistrée, aplatie, débarrassée de sa provenance. C’est le geste d’un opérateur qui a récupéré le fichier généré pour le remettre au format de sa plateforme, sans savoir ou sans vouloir qu’il portait une signature.
Dernière mise à jour : 27/10/2026
📄 Pièce
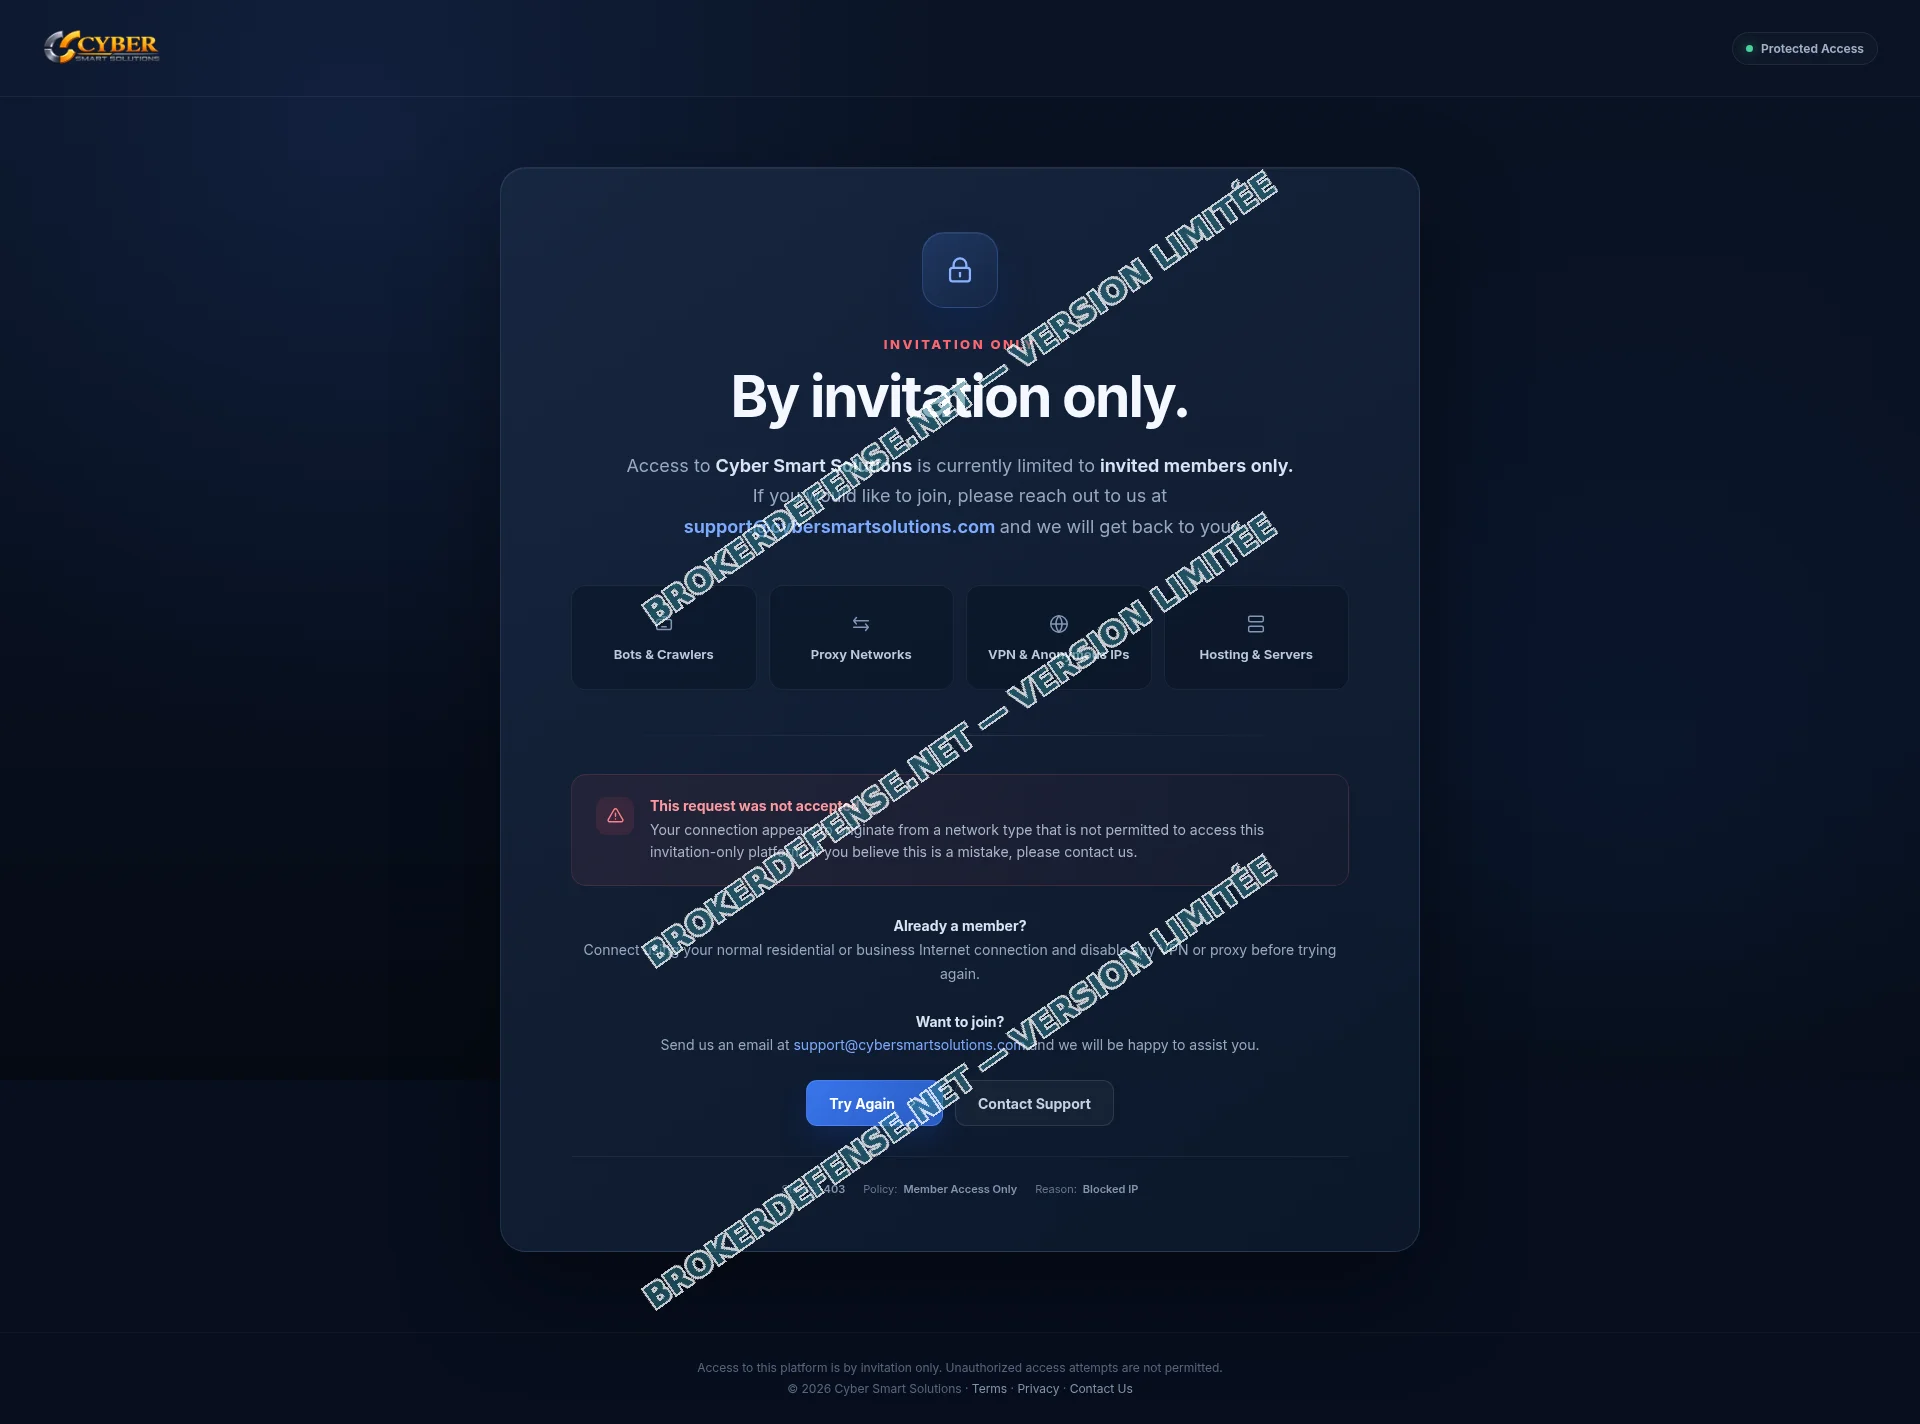
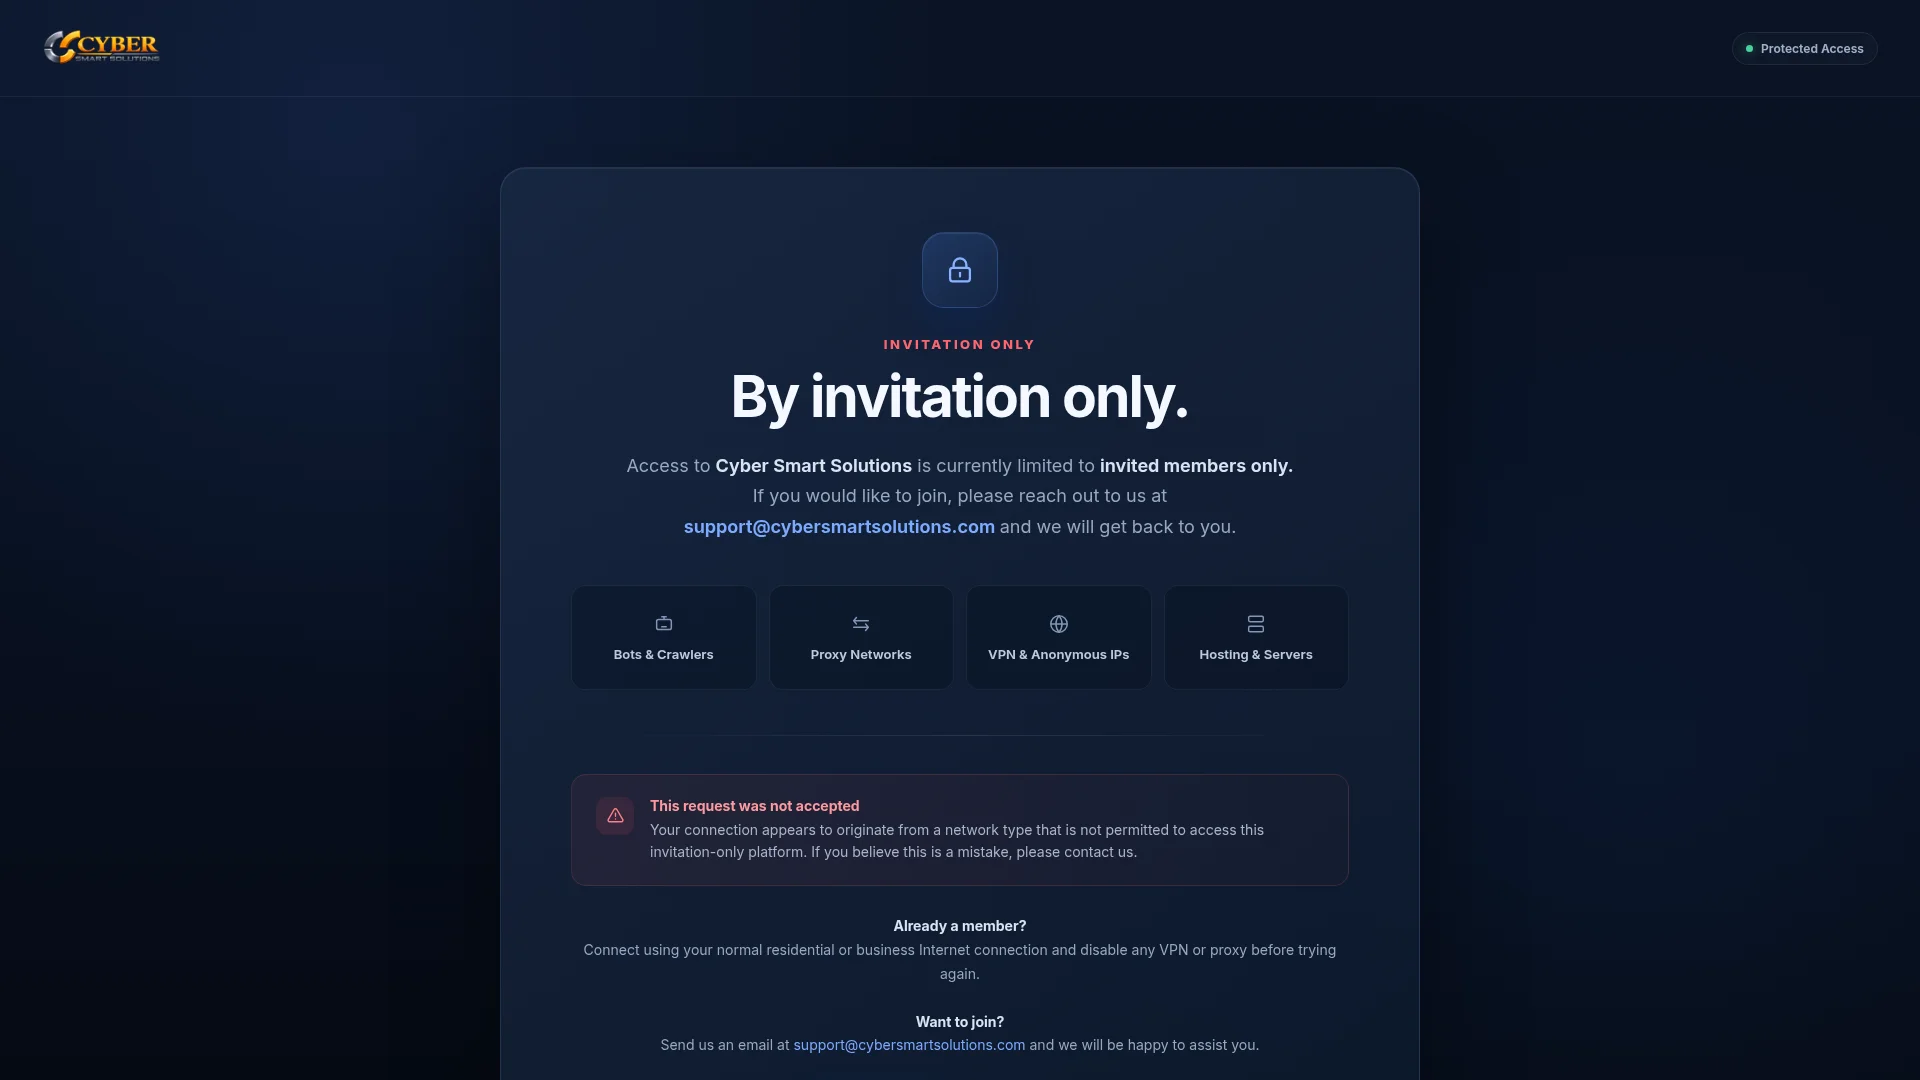
La page que cybersmartsolutions.com a servie à notre connexion le 27 octobre 2026 à 12 h 48 UTC a été conservée par BrokerDefense et reste téléchargeable ci-dessous. Ce n’est pas la vitrine commerciale : c’est l’écran de refus, celui qui a remplacé la vitrine après nos premières requêtes. Il porte le nom de la marque, un code 403 et la liste des visiteurs auxquels l’accès est dénié.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Vingt-deux ans de registre, dont vingt passés sur une page d’attente
Le domaine n’a rien d’un nom neuf. Le registre du .com le suit depuis le 5 février 2004, avec une échéance au 5 février 2028, un bureau d’enregistrement singapourien (Gname.com Pte. Ltd.), deux serveurs de noms chez reservesnet.com et un statut de blocage des transferts. Vingt-deux ans d’ancienneté, ce qui dans une brochure commerciale s’appelle de l’expérience.
Les archives publiques racontent autre chose. Entre 2004 et 2019, chaque capture du nom pèse entre 350 et 620 octets : le volume d’une page de stationnement, pas celui d’un site. Il faut attendre mars 2023 pour voir la page atteindre neuf kilo-octets, puis juillet 2025 pour découvrir ce qu’elle contenait réellement : un prestataire de services informatiques nommé Cybermatic Systems, avec du développement SAP, du VLSI, de l’embarqué et du codage médical. Aucun rapport avec le trading, et aucun rapport avec le nom de la marque actuelle.
Les certificats racontent la même sédimentation. De 2023 à 2025, les journaux de transparence enregistrent des certificats émis pour www.cybersmartsolutions.com.ubuzzlist.com, pour *.ubuzzlist.com et pour sublimesourcery.com. Autrement dit, le nom servait de préfixe sous un autre domaine, dans un montage d’hébergement partagé où la marque n’existait pas encore. Un certificat à validation d’organisation, délivré par GoDaddy en février 2025 puis renouvelé en février 2026, a expiré le 26 août 2026. Huit jours après le changement de titulaire. Le nom a donc été repris au moment précis où son ancienne enveloppe technique arrivait à terme.
Ce que l’acheteur a acquis, c’est une antériorité. Un domaine de 2004 rassure un moteur de recherche, se présente bien dans un courriel de prospection et ne porte aucun des signaux qu’un nom déposé en août 2026 aurait déclenchés.
Une vitrine qui se referme sur les robots et les connexions masquées
Les premières requêtes de notre analyse ont reçu la vraie vitrine : une page de 49 kilo-octets intitulée « Cyber Smart Solutions, Professional Trading Platform », avec un titre principal sur les décisions éclairées, un moteur de décision présenté comme intelligence artificielle, un compteur d’investisseurs et un tableau de cotation. Puis, à la requête suivante, tout a changé.
Le domaine s’est mis à répondre 403 avec un document de 23 kilo-octets portant le titre « Invitation Only, Access Restricted ». L’en-tête de la page interdit l’indexation, et le corps énumère quatre catégories de visiteurs refusés : les robots et les aspirateurs de pages, les réseaux mandataires, les VPN et adresses anonymisées, et les machines d’hébergement. Un encadré technique précise même le motif du refus, qui a d’abord affiché « Bulk HTML download detected » avant de basculer sur « Blocked IP ».
Nous avons descendu l’échelle des identités de navigateur : Chrome sur poste fixe, Safari sur Mac, Safari sur iPhone, et une chaîne réduite au strict minimum. Les quatre reçoivent le même écran de refus, à l’octet près. Seule une signature de ligne de commande explicite obtient un 403 nu, sans mise en page. Le message est clair : la vitrine n’est pas destinée aux visiteurs qui analysent, mais aux visiteurs qui arrivent d’une connexion résidentielle, généralement après avoir été appelés ou avoir reçu un lien.
Cette architecture a une conséquence pratique pour les personnes démarchées. Un site qui refuse les machines d’analyse refuse aussi les robots des moteurs de recherche, et donc la possibilité pour un tiers de documenter ce qu’il affiche. La vitrine que nous décrivons dans cet article est celle que nous avons pu relever avant la fermeture, et l’écran de refus fait partie du dossier au même titre que la page commerciale.
Sous la vitrine, un terminal de trading acheté en marque blanche
Le bouton de connexion mène à platform.cybersmartsolutions.com, une application monopage dont le nom de projet est resté « theplatform_front_30 ». Deux fichiers de configuration suffisent à identifier la chaîne de montage. Le premier est le manifeste d’installation, qui déclare comme adresse de démarrage cfd.stage.naxtrader.com : l’environnement de test d’un fournisseur, laissé en place. Le second est le fichier de configuration applicatif, qui nomme la marque (« cybersmartsolutions »), l’adresse de l’interface de programmation, celle du serveur de flux temps réel, et jusqu’au nom de société affiché dans l’espace client.
Ce fournisseur existe et se présente lui-même comme un prestataire de plateformes de trading en marque blanche destinées aux courtiers. Le recours à un tel prestataire n’est pas illégal en soi : beaucoup de courtiers régulés l’utilisent. Ce qui change tout, c’est ce que la configuration du terminal dit de son exploitation.
On y trouve treize langues, dont le russe, l’arabe, le japonais, le tchèque et le danois, ce qui ne correspond ni à une adresse luxembourgeoise ni à deux lignes téléphoniques néerlandaise et belge. On y trouve un retrait minimum fixé à zéro et une série de six documents d’identité demandés au client. On y trouve surtout deux réglages qui en disent long : les dépôts sont fermés, et les modules de parrainage sont désactivés. Un terminal dont la collecte de fonds est coupée pendant que la vitrine continue de promettre soixante-cinq mille investisseurs n’accueille plus de nouveaux clients, il gère des comptes existants.
Aucun de ces fichiers ne nomme l’exploitant. L’application estampille sa marque partout et son opérateur nulle part, ce qui est précisément la propriété recherchée par un montage de ce type : la vitrine et le terminal parlent de la même enseigne, et ni l’une ni l’autre ne parle de celui qui encaisse.
Cinq documents contractuels, et jamais le nom du cocontractant
Le site aligne cinq textes contractuels : conditions générales, avertissement sur les risques, politique de lutte contre le blanchiment, politique de retrait et politique de confidentialité. Ils sont rédigés dans un anglais courant, reprennent la grammaire habituelle des contrats de courtage, et désignent tous le même cocontractant : « the Company ». Cinq documents, un signataire, et pas une seule fois son nom.
Nous avons cherché la mention qui figure d’ordinaire au bas de ce genre de texte : une forme sociale, un numéro d’immatriculation, une autorité de tutelle, une juridiction de rattachement. Les conditions générales décrivent l’ouverture du compte, l’usage des codes d’accès, la responsabilité du client en cas de communication de ses identifiants. Elles ne disent jamais avec qui le client contracte. L’avertissement sur les risques explique qu’un instrument financier à effet de levier peut absorber la totalité du capital investi, sans indiquer qui le commercialise.
La seule identité géographique du site est un pied de page : 46A Avenue John F. Kennedy, L-1855 Luxembourg, accompagné d’un numéro néerlandais et d’un numéro belge. Une adresse au Luxembourg, donc, dans un quartier d’affaires où se louent des bureaux et des domiciliations, sans qu’aucune des cinq pages ne précise de quel établissement luxembourgeois il s’agirait. La recherche du nom de la marque dans le registre public de l’autorité luxembourgeoise ne renvoie aucun résultat.
Le registre du domaine, lui, est consultable. Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine : la date de création de 2004, le changement de titulaire d’août 2026 et le bureau d’enregistrement singapourien y figurent.
650 000 investisseurs, une cotation figée et des logos de presse
La vitrine annonce « Trusted by 650,000+ investors worldwide », une note de 4,9 sur 5, un encadré de dix-huit mille portefeuilles gérés, une disponibilité de 99,9 % et 9,6 milliards de dollars de volume surveillé. Sous ces chiffres, un bandeau de cotation affiche le S&P 500 à 5 248,49 points, le NASDAQ 100 à 18 324,75, le DOW JONES à 38 949,02, le bitcoin à 67 842,11 dollars, l’or à 2 341,17 et le brut WTI à 78,53.
Ces valeurs sont écrites en dur dans le document. Aucun script ne les rafraîchit : nous avons cherché l’appel réseau, le minuteur, la source de données, et il n’y en a pas. Ce sont des nombres figés à un instant de 2024, présentés comme une cotation en direct sur une place de marché professionnelle. Le bandeau de confiance est du même ordre : Bloomberg, Reuters, Yahoo Finance, CNBC, Investing.com et MarketWatch y figurent en gris, sans lien, sans article, sans citation. Aucun de ces médias n’apparaît dans les archives du site autrement que sous forme de logo.
Les traces de fabrication, elles, sont restées visibles. Le fichier de bibliothèque JavaScript est servi à l’adresse jquery-3.5.1.min.dc5e7f18c8.js.download, suffixe que les navigateurs ajoutent aux fichiers récupérés par un enregistrement de page, et que personne n’a retiré avant la mise en ligne. La feuille de style principale s’appelle geminiprime-theme.css, du nom d’une autre enseigne que celle affichée. Trois accroches différentes alternent d’une page à l’autre, et deux phrases de pied de page ont perdu leur sujet : l’une commence par « © 2026 » puis enchaîne sur « underpins our technology », l’autre par « Privacy » puis « powers our technology ». Une variable de marque a été retirée du gabarit sans que la phrase soit réécrite.
Un dernier point se vérifie sur les avis tiers : la fiche ScamDoc de cybersmartsolutions.com rassemble les signalements déposés contre ce nom.
Les déboires d’un portail de ce type ne se lisent pas dans sa brochure, mais dans les dossiers voisins. SPX Global montrait un espace client en marque blanche dont le contrat et le contrôle d’identité étaient désactivés ; Expertlegitchampstrade conservait dans son code la copie d’une version de 2023. Ici, la marque elle-même est récente, et c’est l’image qui le dit.
Le contentieux, dans ces dossiers, ne se joue pas contre le nom affiché sur la page. Il se joue contre les établissements qui ont exécuté les versements, et contre la chaîne d’intermédiaires qui a permis de les orienter. C’est le sujet de l’entretien filmé ci-dessous : Maître Goce Novakov, avocat inscrit au barreau de Paris, revient sur les conditions dans lesquelles une juridiction française peut être saisie du rôle des banques destinataires et sur ce qu’une victime doit conserver pour établir le lien entre son virement et une interface précise.
Retraits bloqués, plainte : les réponses utiles
Parce que le domaine filtre les visiteurs selon la nature de leur connexion. Depuis un réseau d’hébergement, un VPN ou un mandataire, il renvoie un code 403 et une page de refus qui cite explicitement les robots, les réseaux mandataires, les VPN et les serveurs parmi les accès non admis. Depuis une connexion résidentielle, il sert la vitrine commerciale. Ce filtrage n’est pas un incident : le motif du refus est écrit dans la page elle-même.
Non, et il ne faut pas le présenter ainsi. Une image générée n’est pas fautive en soi, et beaucoup d’entreprises en utilisent. Ce que le fichier établit, c’est une date : le manifeste de provenance signé atteste que l’identité visuelle a été produite le 20 août 2026, soit le jour du changement de titulaire du domaine. Une marque qui se présente comme établie depuis 2018 et dont le logo a huit semaines est un élément d’appréciation, pas une preuve de culpabilité.
La première démarche est bancaire, pas judiciaire : demander par écrit à l’établissement qui a exécuté le virement un rappel de fonds, en joignant l’ordre initial, le relevé et la conversation qui a désigné le bénéficiaire. En parallèle, la demande de retrait doit être formulée par écrit et conservée avec sa date, car c’est la pièce qui établit que le solde affiché n’a jamais été honoré. Le dépôt de plainte vient ensuite, avec le même dossier.
Pour une personne qui a versé des fonds sur cybersmartsolutions.com après un appel ou un message, l’évaluation préalable de BrokerDefense sert à trier les pièces : l’écran du terminal avec l’horodatage, l’ordre de virement avec son identifiant international, la conversation qui a précédé le paiement et la trace de la demande de retrait restée sans suite. Ce sont ces éléments, et non la brochure du site, qui rattachent une somme à une interface et à une date. Notre page consacrée au dépôt de plainte et au volet pénal décrit la chronologie attendue entre le signalement, la constitution du dossier et la saisine d’une juridiction.