Sommaire
Le formulaire d’inscription réclame un virement en USDT, pas un mot de passe
La page « Join Us » de pcglobal.io, relevée le 21 octobre 2026, ne demande ni pièce d’identité, ni justificatif de domicile, ni signature de contrat. Elle demande six choses : un identifiant de parrain, un nom d’utilisateur, une adresse de courrier, un pays, un plan d’épargne et un montant en USDT. Le plan se choisit entre deux libellés, « Flexy Stack » et « Bond Stack ». Le montant se saisit librement, à partir de 0,01. Puis vient un bouton jaune, « Connect Wallet ».
Sous ce formulaire, deux champs invisibles attendent leur valeur : tx_hash et tx_value. Autrement dit l’empreinte de la transaction et son montant. Le visiteur ne crée donc pas un compte au sens habituel : il effectue un versement, puis recopie la référence de ce versement dans la page. Aucun mot de passe n’est demandé à aucun moment du parcours.
Le mécanisme est écrit noir sur blanc dans le script de la page. Quatre adresses de réception y figurent, une seule active, les trois autres laissées en commentaire, comme un tourniquet qu’on fait pivoter quand une adresse est signalée. L’adresse en service ce jour est 0xE140D8d34d9464b286eC303CFBfA9A730A2A642D. Le jeton visé est l’USDT tel qu’il est émis sur la chaîne BNB Smart Chain, et le script commence par proposer au navigateur de basculer sur ce réseau. Le destinataire du virement n’est donc pas une société identifiée : c’est une suite de caractères, sans nom, sans siège, sans registre.
La page « Member Login » confirme la logique. Elle ne comporte aucun champ de mot de passe. Un seul bouton, « Connect Web3 Wallet », appelle la fonction qui demande au portefeuille du visiteur son adresse, l’écrit dans un champ caché, puis la renvoie au serveur ; pendant l’envoi, le bouton affiche « Authenticating… ». Une adresse de portefeuille n’authentifie personne : elle identifie un compte de chaîne, que n’importe qui peut créer en quelques secondes et en plusieurs exemplaires.
Ce que cette architecture produit, concrètement : l’internaute qui veut « investir » envoie des jetons à une adresse qu’il ne peut pas rattacher à une entité, et reçoit en échange l’affichage d’un tableau de bord. Rien dans le dossier ne décrit un produit financier, un mandat de gestion, une durée, un rendement contractuel, ni même les conditions de restitution du capital.
Dernière mise à jour : 21/10/2026
📄 Pièce
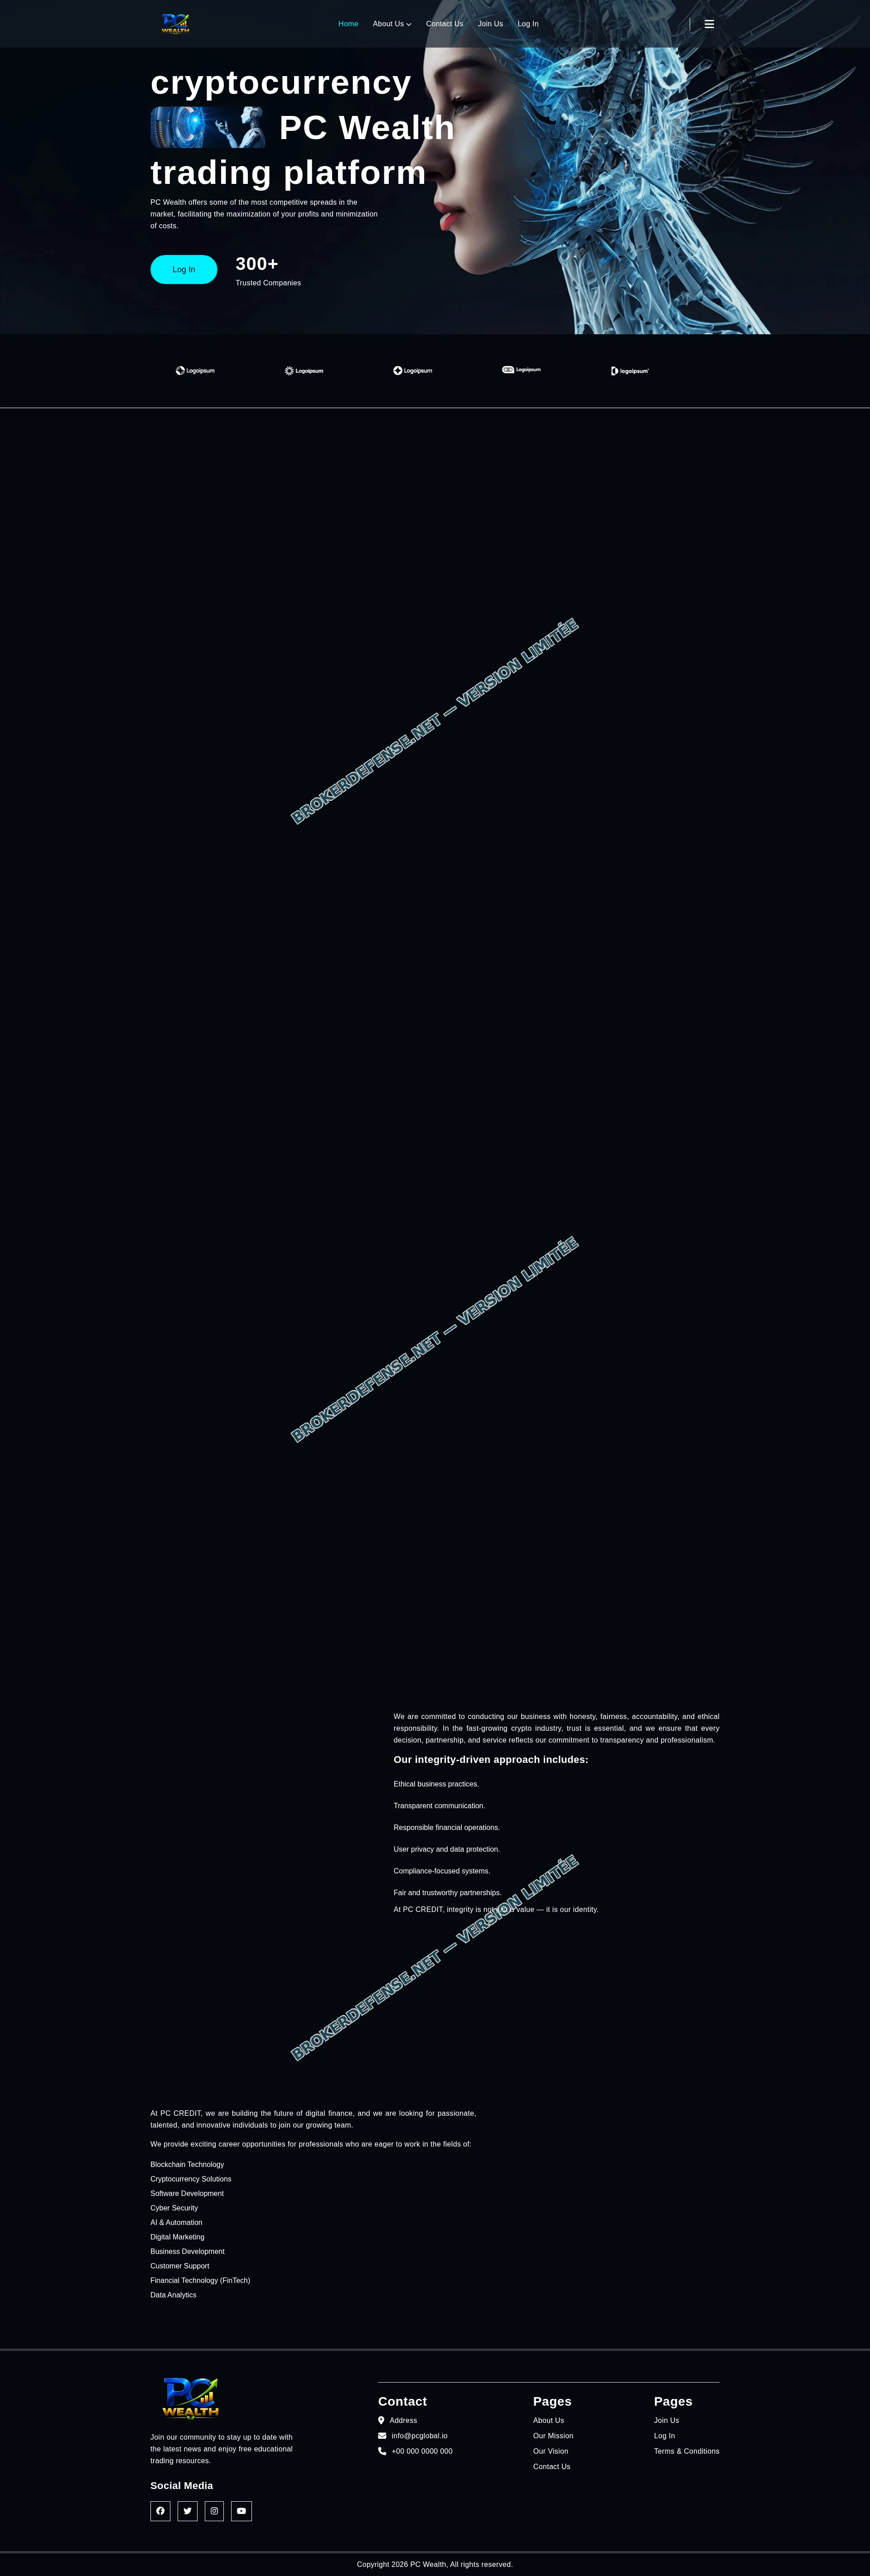
Voici, mise à disposition gratuitement par BrokerDefense, la capture de la page affichée par pcglobal.io, prise le 21 octobre 2026. On y voit la bande de présentation, la mention d’un levier jusqu’à x500 et le pied de page au nom commercial d’une autre enseigne, autant de repères datés pour établir ce que servait cette adresse à cette date.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
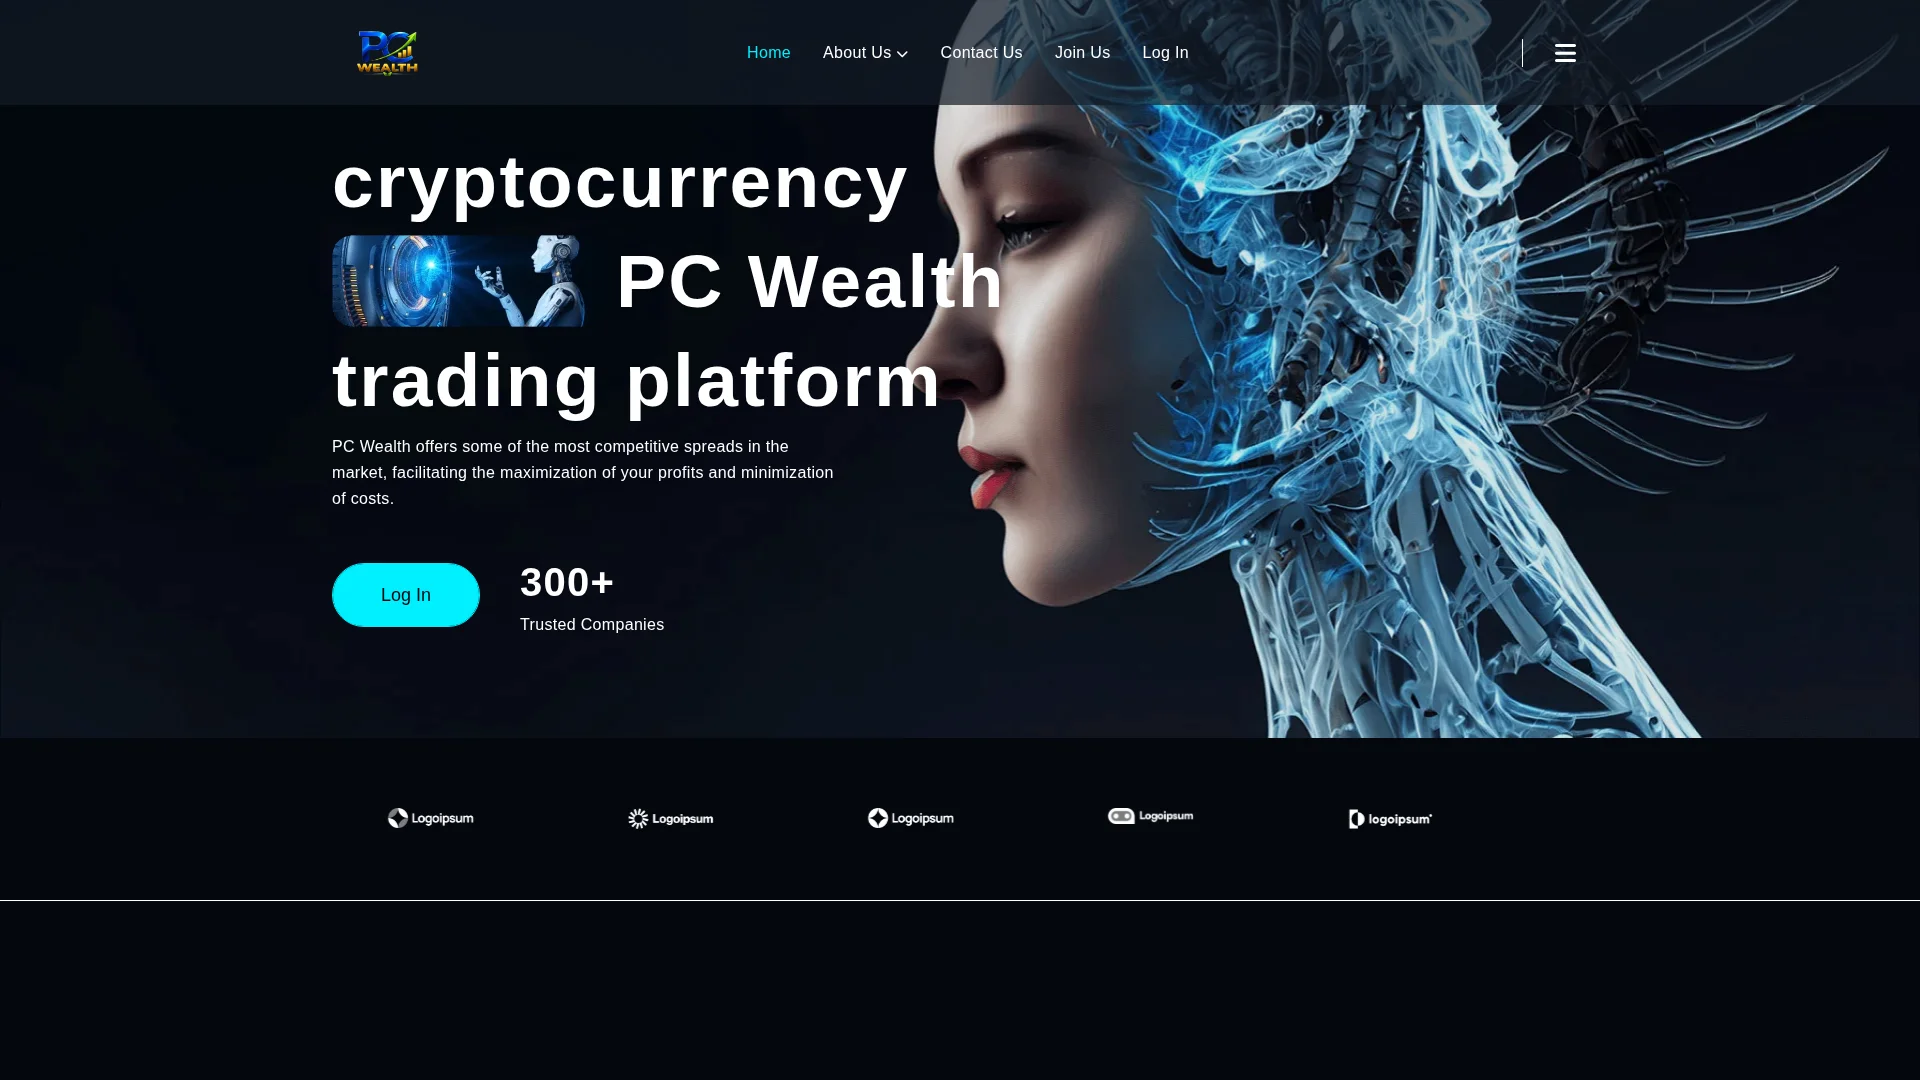
Trois noms de société se relaient sur la même page d’accueil
Le pied de page de pcglobal.io annonce « Copyright 2026 PC Wealth, All rights reserved ». Le corps de la page, lui, parle de « PC CREDIT » à longueur de paragraphes, et lui attribue la paternité des valeurs affichées. Un troisième nom surgit dans la section de présentation du dirigeant, sous la forme d’une enseigne « AI GLOBE » accolée à une signature anglo-saxonne de type prénom et nom. Trois raisons sociales, ou du moins trois marques, pour une seule adresse et un seul formulaire de versement.
La quatrième signature est plus déroutante encore. En tête de chaque page, juste sous le menu, une phrase assure que l’entreprise « s’engage dans une fabrication éthique, en collaboration avec des artisans indiens, pour produire des vêtements à la fois élégants et fabriqués de manière responsable ». Sur une page qui vend du trading de crypto-actifs, cette phrase n’a aucun sens : elle vient d’un autre métier, et probablement d’un autre dossier. Elle est identique sur la page d’accueil, sur la page de contact, sur la page d’inscription et sur les pages « mission » et « vision ».
Le reste du décor appartient au même registre. Trois formules d’abonnement, toutes annoncées à « $ 0 / month », avec des listes de prestations rigoureusement identiques. Quatre compteurs de crédibilité arrêtés à « 0 + » : partenaires, années d’expérience, professionnels, utilisateurs. Des paragraphes de démonstration restés en latin dans les rubriques de services et de portefeuille. Une adresse de contact réduite au nom du domaine, et un numéro de téléphone écrit « +00 000 0000 000 ».
Cette superposition d’identités n’est pas un détail cosmétique. Elle prive le lecteur de la seule information qu’un intermédiaire financier doit publier : le nom de la personne morale qui reçoit les fonds. Une vitrine qui hésite entre trois enseignes, et qui emprunte une phrase à un atelier de confection, ne permet pas de savoir à qui l’on verse des jetons.
Notre page consacrée au dépôt de plainte rappelle, pour ceux qui ont déjà viré, ce qu’un dossier pénal attend comme pièces.
Un nom déposé le 25 mai 2026 derrière un masque de confidentialité
Le registre du domaine situe l’enregistrement de pcglobal.io au 25 mai 2026, pour une échéance au 25 mai 2027 : un nom de cinq mois au moment de notre relevé, et une durée de vie initiale d’un an, ce qui est le minimum. Le bureau d’enregistrement est PDR Ltd., connu sous l’enseigne PublicDomainRegistry.com. Le titulaire déclaré est un service de protection de l’identité, Privacy Protect, société domiciliée aux États-Unis, dont le seul rôle est de ne pas dire qui détient le nom. Le statut porte la mention d’un transfert interdit au titulaire.
Les serveurs de noms sont ns1.pcglobal.io et ns2.pcglobal.io : le domaine assure lui-même sa résolution, sur la machine qui sert les pages. L’adresse de cette machine est 146.88.24.104. Le certificat présenté est un certificat joker délivré par Let’s Encrypt le 25 août 2026 et valable jusqu’au 23 novembre 2026, qui couvre le domaine et tous ses sous-domaines.
L’empilement serveur est celui d’un hébergement mutualisé Windows : Microsoft IIS 10.0, l’environnement ASP.NET 4.0.30319 annoncé en clair dans les en-têtes, et le panneau d’administration Plesk for Windows. Les pages sont d’ailleurs des fichiers d’extension .aspx, avec les champs d’état propres à cette technologie, et le formulaire d’inscription renvoie vers le serveur à chaque changement de plan ou de parrain.
Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
Cette vitrine recopie une démonstration publique, pixel compris
Il existe une explication simple à l’assemblage décrit plus haut. Les blocs de pcglobal.io, leur ordre, leurs intitulés et jusqu’aux images de portefeuille proviennent d’un modèle de site vendu puis distribué publiquement sous le titre « Blockchain App & Crypto Wallet Mobile Template », dont une démonstration reste consultable à l’adresse cryptooapp.netlify.app. Cette démonstration annonce elle-même, en page d’accueil, un modèle destiné aux projets de portefeuille crypto et de parrainage.
La reprise est si complète que l’outil de mesure du modèle n’a pas été reconfiguré. La balise de suivi publicitaire de la page d’inscription est appelée par un chemin relatif qui traverse l’arborescence du modèle, du type ../../cryptooapp.netlify.app/temp/js/fbevents.js. Ce chemin, appliqué au domaine, ne désigne plus le fichier d’origine : il pointe vers une adresse du site lui-même, qui répond par une erreur 404. Le pixel ne charge donc rien, et l’identifiant de campagne qu’il transporte n’est plus alimenté par personne.
Deux autres couches techniques restent en place : la balise de mesure d’audience de Cloudflare, avec son jeton public, et le script Rocket Loader du même prestataire, qui diffère l’exécution des scripts de la page. Ces éléments ne sont pas fautifs en soi ; ils situent le travail : un modèle acheté ou récupéré, monté sur un hébergement mutualisé, sans que le propriétaire du site ait pris la peine de changer les chemins internes.
Ce que cela établit n’est pas une intention, mais un niveau de soin. Une équipe qui prétend gérer des portefeuilles de crypto-actifs et qui laisse dans son propre code publicitaire le chemin d’un dossier de démonstration n’a pas construit d’infrastructure de conservation d’actifs. Elle a posé une page sur un modèle, procédé que nous avions déjà rencontré sur la vitrine Prisme Kapitect.
Sur la même machine, des dizaines de noms de parrainage
L’adresse 146.88.24.104 ne sert pas seulement pcglobal.io. L’inventaire des noms hébergés sur cette machine, consulté le 21 octobre 2026, en aligne des dizaines, et la liste affichée s’arrête à son plafond de cinq cents lignes : nous ne pouvons donc pas annoncer un total, seulement constater une densité. Plusieurs de ces noms appartiennent au même univers que celui du formulaire étudié ici.
On y trouve par exemple des adresses construites autour d’un vocabulaire de recrutement et de revenus différés, du type autopool, binary, business, avec des racines de marque répétées d’un domaine à l’autre, et des sites de services présentés en anglais et en hindi. Cette parenté de vocabulaire n’établit pas que le même opérateur détient tous ces noms, et nous ne l’affirmons pas : une machine mutualisée est partagée par des clients sans lien entre eux. Elle indique en revanche dans quel voisinage commercial ce type de vitrine est hébergé, et pourquoi le champ « identifiant de parrain » du formulaire n’a rien d’une anomalie isolée.
Le parrainage est le point de jonction entre les deux faces du dossier. Un identifiant de parrain obligatoire sert à rattacher chaque nouvel entrant à celui qui l’a amené, et donc à calculer des commissions sur les versements suivants. Sur un site qui ne vend aucun produit et ne publie aucun agrément, cette mécanique de recrutement rémunéré est le seul modèle économique lisible. Le ressort était déjà celui du dossier Goldfitrade, où les gains annoncés empruntaient le nom d’une place connue.
Ce que la page ne publie ni société, ni agrément, ni adresse
La rubrique de contact ne donne aucune adresse postale : le champ lui-même porte le mot « Address », sans valeur derrière. Le téléphone est un gabarit. Le seul canal réel est une boîte de courrier électronique construite sur le nom du domaine. Aucune immatriculation, aucun numéro d’identification d’entreprise, aucune mention de siège social n’apparaît sur les six pages que nous avons parcourues.
Les conditions générales n’existent pas. Le pied de page propose un lien « Terms & Conditions » qui renvoie vers la page elle-même, sans contenu. Et la case à cocher du formulaire d’inscription, celle qui conditionne l’envoi, porte la phrase « I agree & accept the terms and conditions » : elle fait accepter un document que le site ne publie nulle part.
Nous avons passé en revue les documents publics où l’AMF recense les acteurs non autorisés, soit six fichiers à leur date d’export. Aucun ne mentionne ce nom. Cela décrit l’état de ces documents à cette date, et ne constitue évidemment pas un agrément : l’absence d’une mise en garde n’a jamais valu autorisation d’exercer.
Un rapport public d’évaluation du nom, consulté le même jour, attribue à pcglobal.io un indice de confiance de 25 pour cent, le plus bas de son échelle. Ce chiffre ne remplace pas une enquête, mais il confirme que le nom circulait déjà comme suspect avant notre passage.
Reste la question de ceux qui ont déjà versé. Nous avons posé la question à Maître Goce Novakov, praticien du barreau de Paris, sur ce que produisent les jugements récents en matière de faux placements. Son intervention est filmée ci-dessous :
Vos questions sur le nom pcglobal.io
Rien dans les pages publiées ne le permet. Aucune société n’est nommée, aucun numéro d’immatriculation n’est fourni, et le nom ne figure dans aucun des fichiers de mise en garde que nous avons consultés. Une plateforme qui se dit de trading doit d’abord publier l’entité qui reçoit les ordres et l’autorité qui la supervise.
Parce que le compte n’existe pas ailleurs que dans la chaîne. La page de connexion ne comporte aucun mot de passe : elle lit l’adresse du portefeuille et la transmet au serveur. Une adresse de portefeuille se crée gratuitement et en série, elle ne prouve donc ni l’identité du client ni celle du destinataire des fonds.
Trois traces subsistent et doivent être conservées telles quelles : l’empreinte de la transaction visible dans l’explorateur de la chaîne BNB Smart Chain, la capture de la page au moment du versement, et l’ensemble des échanges avec l’interlocuteur, quel qu’ait été le canal. À partir de là, l’identification du bénéficiaire effectif passe par une procédure, pas par une réclamation adressée au site.
pcglobal.io est donc l’un de ces dossiers où tout se tient à l’envers : une page d’accueil empruntée à un modèle public, trois noms d’enseigne qui se contredisent, un nom déposé depuis cinq mois derrière un masque, et une seule chose réellement demandée au visiteur, un virement de jetons vers une adresse sans état civil. Les personnes qui ont effectué ce virement ne se trouvent pas face à un placement qui aurait mal tourné, mais face à un dispositif qui n’a jamais eu de contrepartie à leur opposer. C’est précisément le type de dossier que nous évaluons avant toute démarche, pour dire ce qui peut encore être établi et ce qui ne le sera jamais.
Vous avez versé des fonds à pcglobal.io ?
Un versement en USDT, une référence de transaction et les messages échangés suffisent pour ouvrir un premier examen de votre situation.