Le 3 novembre 2026, la foire aux questions de capivelleai.xyz affirme en une phrase que le service est « régulée auprès de l’AMF ». La page que le même domaine consacre à ses licences dit le contraire : elle refuse de nommer une autorité, un numéro de référence, et jusqu’à la société qui exploite le site. Entre les deux textes, il n’y a pas de nuance de rédaction, il y a un choix.
CapivelleAI se présente comme une plateforme d’investissement assistée par intelligence artificielle, doublée d’un « analyste financier personnel » joignable, avec un dépôt d’entrée à 220 euros. Le site revendique 27 700 clients sur sa page d’accueil et 41 800 utilisateurs actifs sur sa page de présentation, un volume de 3,3 milliards d’euros et une note de 4,7 sur 828 avis. Le verdict de nos vérifications est simple : aucune pièce du dossier ne permet de rattacher cette enseigne à un intermédiaire habilité, et la seule porte d’entrée encore fonctionnelle collecte une identité, une adresse électronique et une ligne téléphonique. L’élément le plus probant n’est pas une pièce externe, c’est la contradiction interne du site lui-même, et elle est datée du 3 novembre 2026.
Sommaire
Une réponse destinée aux moteurs de recherche contredit la page Licences
La revendication ne figure pas seulement dans le corps de la page. Elle est inscrite dans le balisage structuré que le site destine aux moteurs de recherche, sous la forme d’une foire aux questions de type FAQPage. Deux réponses y sont écrites noir sur blanc. À la question « Est-ce que CapivelleAI est une arnaque ? », le site répond : « Non. CapivelleAI est une plateforme régulée auprès de l’AMF avec vérification complète et fonds ségrégués. » À la question « CapivelleAI est-elle conforme aux régulations financières ? », il répond : « Oui. La plateforme est régulée auprès de l’AMF, respecte les normes de cybersécurité, et intègre la protection des comptes et la vérification d’identité. »
La page Licences et informations réglementaires, elle, explique sa méthode en toutes lettres : le site décrit « le type d’obligations qui gouvernent le service, plutôt que de nommer des autorités ou de citer des numéros de référence, qui figurent dans la documentation officielle ». Plus loin, à propos de l’opérateur : « Sa dénomination sociale complète, sa forme juridique, ses détails d’enregistrement et l’identité du groupe auquel elle appartient sont énoncés dans l’accord client que vous recevez lors de l’intégration. » Et la justification suit : « nous nous abstenons délibérément de les renoncer sous forme de texte fixe sur une page marketing ».
Relisons l’ordre des choses. Une page affirme une autorisation délivrée par l’Autorité des marchés financiers. L’autre page, celle qui porte le titre le plus officiel du site, prévient qu’aucune autorité ne sera nommée, qu’aucun numéro ne sera cité, et que le nom même de la société ne sera pas publié. Les deux textes vivent sur le même domaine, à la même heure, et l’un des deux a été rédigé pour être lu par un moteur de recherche plutôt que par un client.
Un lecteur qui veut vérifier l’affirmation n’a donc aucun point d’accroche : pas de dénomination sociale, pas de numéro d’immatriculation, pas de numéro d’autorisation, pas même une ville de siège dans un document contractuel consultable. Le site ne comporte d’ailleurs, sur les douze pages que nous avons parcourues, aucune mention de société, de registre du commerce, de numéro d’identification ou de forme juridique. La seule adresse publiée se trouve sur la page de contact : « Rue de Rivoli 38, Paris », sans code postal.
Dernière mise à jour : 03/11/2026
📄 Document
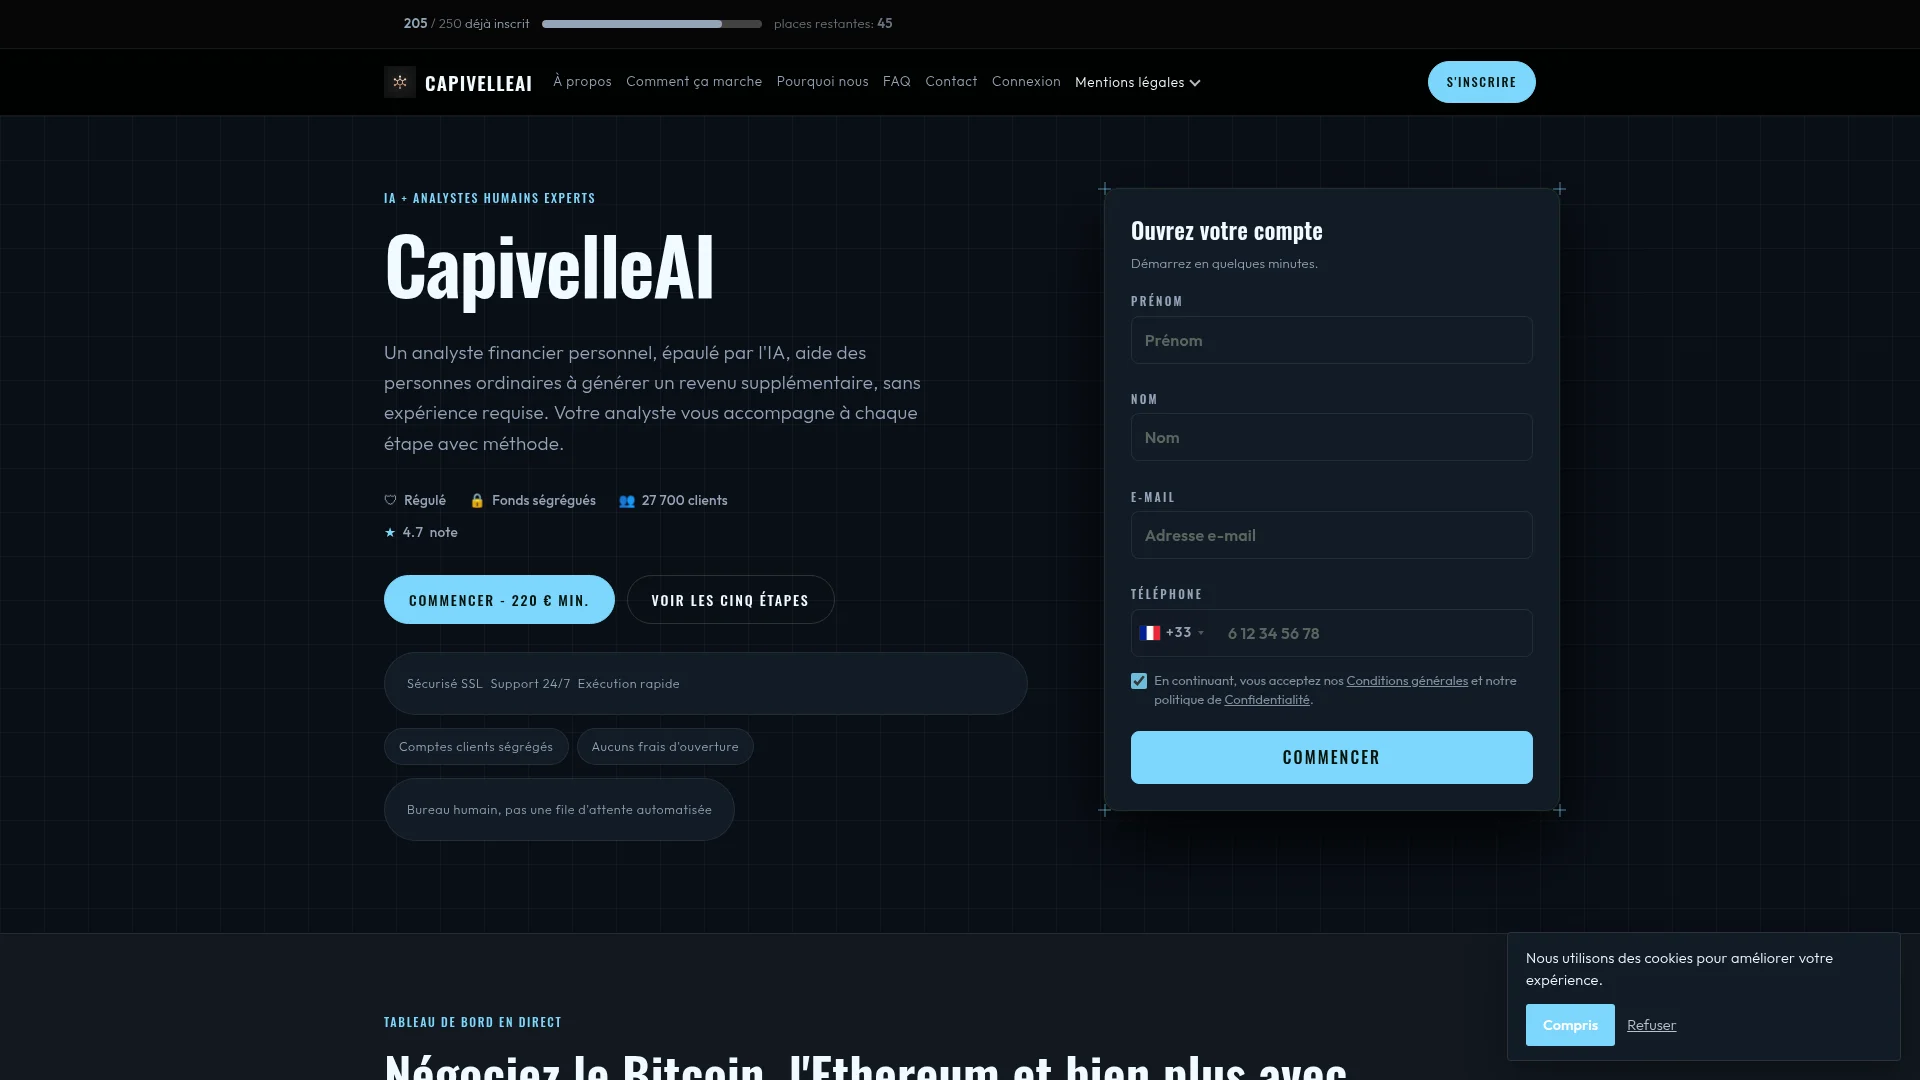
Voici, mise à disposition gratuitement par BrokerDefense, la capture de la page affichée par capivelleai.xyz le 3 novembre 2026. On y reconnaît le bandeau des places restantes, la grille de prix indicatifs et le formulaire à quatre champs qui occupe le haut de page, trois repères à conserver si un tel écran doit être présenté plus tard.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
La porte « Connexion » ne demande aucun mot de passe
Une plateforme qui compterait 27 700 clients devrait avoir un espace client. Ici, les adresses habituelles n’existent pas : /login, /register, /dashboard et /api renvoient toutes les quatre une page « 404 · Page introuvable » de 1 298 octets. Le lien « Connexion » du menu conduit à /sign-in, qui répond bien en 200, et c’est là que le mécanisme apparaît.
La page s’intitule « Connectez-vous à votre compte » et réclame, dans cet ordre, un prénom, un patronyme, une adresse électronique et une ligne téléphonique. Nous avons cherché un champ de mot de passe sur les douze pages du site : il n’y en a aucun. Le formulaire poste vers /send.php et porte l’attribut data-leadform. Ses champs cachés disent à quoi il sert vraiment : country, subid, language, domain, js_token, ts, phone_country et only_countries. Trois champs supplémentaires, website, homepage et url, sont invisibles pour un visiteur et servent de pièges à robots.
Une connexion sans mot de passe n’ouvre rien : elle inscrit un contact. Le point d’entrée lui-même est verrouillé par un jeton de session, ce que nous avons vérifié en l’interrogeant sans le jeton du navigateur : la requête POST vers /send.php rend un code 403 avec la réponse {"success":false,"error":"invalid session"}, et un simple GET rend 405. Le site dispose par ailleurs, sur la page « Pourquoi nous », d’un questionnaire à trois séries de réponses, q1, q2, q3, qui transporte lui aussi un subid : le visiteur est qualifié avant d’être mis en relation.
Ce montage n’est pas isolé dans la production que nous suivons. Il reprend l’architecture décrite la veille à propos de westfieldplatform.shop, où le formulaire conservait déjà le numéro, la source d’acquisition et l’empreinte de l’appareil, et celle publiée le 3 novembre sur Falken Quant, dont les conditions générales excluaient toute prestation de courtage. Trois domaines distincts, trois vitrines différentes, la même fonction : transformer une visite en coordonnées revendables.
Deux relevés à cinquante-deux jours d’écart, au mot près identiques
La page d’accueil a été conservée par les archives publiques dès le 12 septembre 2026, à 6 h 01, soit moins d’une journée après l’apparition du site. Nous avons comparé mot à mot ce relevé et la page servie ce matin : 25 249 caractères de texte de part et d’autre, aucune différence. Pas une phrase déplacée, pas un chiffre corrigé, pas une date modifiée.
Le bandeau du haut annonce ainsi, depuis cinquante-deux jours, « 205 / 250 déjà inscrit » et « places restantes : 45 ». Un compteur d’inscriptions qui ne bouge pas d’une unité pendant sept semaines et demie ne compte rien : il décore. Le même relevé de septembre contient déjà les 27 700 clients, la note de 4,7 et les six témoignages signés de prénoms français, tous accompagnés de la mention « Membre vérifié depuis 2024 ». La structure de cette mention est d’ailleurs restée en anglais à un endroit : « Client since Membre vérifié depuis 2024 ».
Les chiffres se contredisent d’une page à l’autre. L’accueil parle de 27 700 clients ; la page de présentation annonce 41 800 utilisateurs actifs et 3,3 milliards d’euros de volume échangé. Le balisage structuré, lui, déclare une note de 4,7 calculée sur 828 avis, tandis que le bandeau affiche la même note « sur la base de 4 140 notes ». Aucune de ces valeurs ne renvoie à une source consultable, à un organisme de notation ou à un historique de compte.
Le reste du site est du même ordre. La section « Questions fréquentes » de l’accueil introduit son contenu par « Six questions que le service d’onboarding entend le plus souvent » et en publie quatorze. La page de contact masque son adresse électronique derrière l’obfuscation de Cloudflare : le visiteur lit « [email protected] », et le code source porte l’adresse réelle, [email protected]. Une société qui refuse de s’identifier sur sa page de mentions légales laisse au moins une adresse joignable ; ici, même celle-ci est dissimulée à l’affichage.
Chez Dynadot, un nom de sept semaines et une clé TLS valable jusqu’au 10 décembre
Le registre répond sans ambiguïté. capivelleai.xyz a été enregistré le 11 septembre 2026 à 14 h 45 et 11 secondes, pour une échéance au 11 septembre 2027. Le bureau d’enregistrement est Dynadot, l’identifiant de dossier D641017596-CNIC, et le nom porte les deux verrous de transfert habituels. Aucun titulaire n’apparaît au registre. La zone repose sur l’infrastructure de Cloudflare, via elsa et kayden, et ne porte aucune signature DNSSEC.
Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine. Deux adresses seulement répondent, 104.21.96.85 et 172.67.175.133, toutes deux appartenant au réseau de diffusion de contenu ; aucune messagerie n’est déclarée sur le domaine, ce qui est cohérent avec un site qui n’accepte aucun courrier entrant et ne publie qu’une adresse de support. Un enregistrement de vérification Google est présent, ce qui indique que le propriétaire a voulu que le site soit indexé.
Le certificat a été émis le 11 septembre 2026 à 14 h 20, par Google Trust Services, autorité WE1, pour un seul nom, capivelleai.xyz, et il expire le 10 décembre 2026 : quatre-vingt-dix jours, la durée standard d’une émission gratuite et scriptable. Son empreinte SHA-256 commence par 3bfe60c7. Rien dans cette chaîne ne trahit un établissement financier : ni certificat d’organisation, ni nom de société dans le champ sujet, ni infrastructure dédiée.
Un traceur de panneau d’affiliation servi depuis la même adresse
Le site charge un fichier de 6 863 octets nommé t.js, dont l’en-tête ne laisse aucune place à l’interprétation : « SEO Panel visitor tracker, our own subid + full behavioural event log ». Le commentaire qui suit explique l’architecture retenue : les événements partent vers /api/event en même origine, « the edge worker forwards events to the panel server-side, so the panel domain is never exposed in the browser (anti-clustering) ». Autrement dit, le domaine du panneau qui reçoit les contacts n’apparaît jamais dans le navigateur du visiteur, précisément pour empêcher qu’on relie entre elles les vitrines d’un même opérateur.
La cartographie des points d’entrée confirme la spécialisation de l’outillage. Le fichier de suivi interroge /api/v2/pixel/config avec un identifiant de campagne, seo_e311da42acaf49afb909, et le site expose une famille de routes qui n’a rien à voir avec le trading : /api/v2/pixel/collect, /check, /turn, /fp et surtout /api/v2/pixel/ja3. Cette dernière désigne l’empreinte TLS de la connexion, un procédé qui permet de distinguer un navigateur réel d’un outil d’analyse. Le pixel publicitaire de Meta est lui aussi servi depuis le domaine, sous /static/fbevents.js, afin de traverser les bloqueurs de publicité qui filtrent les appels au réseau social. Nous avons testé /api/event : la réponse est un 204, le point de collecte est actif.
Cette combinaison, sous-domaine d’affiliation, empreinte TLS, pixel en première partie et formulaire à champs cachés, dessine un produit différent de celui qu’il annonce. Ce n’est pas une plateforme de négociation : c’est une chaîne d’acquisition qui vend des coordonnées, et qui prend soin de rendre ses maillons invisibles depuis le navigateur.
Un indice public à 25 %, et six listes officielles sans résultat
Le site porte un indice de confiance de 25 % sur la fiche ScamDoc de capivelleai.xyz, soit le niveau que ce service réserve aux domaines récents sans historique vérifiable. Ce chiffre n’est pas une preuve en soi, mais il contredit directement la note de 4,7 que le site s’attribue à lui-même.
Nous avons ensuite interrogé les listes noires et mises en garde publiées par l’AMF, dans leur version la plus récente : options binaires, biens divers, forex, produits dérivés sur cryptoactifs, cryptoactifs, et la liste intitulée « autres ». Aucune des six ne porte le nom Capivelle ou CapivelleAI. L’absence de ce nom dans une liste noire ne prouve pas la régularité d’un acteur, elle prouve seulement qu’il n’a pas encore été épinglé ; ce qui manque ici n’est pas une mise en garde, c’est un enregistrement. Un prestataire de services d’investissement qui revendique une autorisation de l’AMF doit pouvoir être retrouvé dans les registres de l’autorité, et aucun élément publié par le site ne permet cette recherche.
La page de contact ajoute un dernier détail. Elle annonce un support du lundi au vendredi, de 9 h à 18 h, alors que la vitrine promet une assistance « 24 heures sur 24, 7 jours sur 7 » et « Approuvé dans plus de 150 pays ». Une permanence de bureau pour un service présenté comme mondial : les deux affirmations ne peuvent pas être vraies ensemble.
Dès que le téléphone a sonné, quatre éléments à conserver
Le parcours type est toujours le même. Un visiteur remplit un écran qui imite une page de connexion, y laisse ses coordonnées ; il est rappelé par un « analyste » qui fixe un premier versement à 220 euros ; le versement part par virement SEPA ou par carte ; puis vient la série des frais, des déblocages et des bonus à débloquer avant tout retrait. Ce qui distingue ce dossier, c’est que rien dans le site ne permet d’identifier la partie adverse une fois le rappel terminé.
Quatre éléments se réunissent vite, et chacun vaut pour lui-même. Le numéro depuis lequel le rappel a été passé, avec la date et l’heure exactes de l’appel, et une capture de l’écran d’appel si le téléphone l’affiche. Le justificatif du versement, avec l’identifiant de la transaction, le nom du bénéficiaire tel qu’il figure sur le relevé et le compte débité. La capture du formulaire rempli, prise avant l’envoi, avec l’adresse affichée dans la barre du navigateur. Et les échanges écrits, courriels comme messages, en conservant les en-têtes complets plutôt qu’une simple copie du texte.
Il faut aussi éviter deux gestes qui compliquent la suite. Le premier consiste à renvoyer de l’argent pour « débloquer » un retrait : chaque versement supplémentaire augmente le préjudice et rend la reconstruction des flux plus difficile. Le second consiste à effacer la conversation téléphonique ou à changer de numéro, ce qui coupe le seul lien permettant d’établir qui a appelé. Si un versement est encore récent, un signalement à la banque émettrice se fait d’autant mieux que les pièces sont rassemblées le jour même.
Un dépôt de plainte peut être préparé dès maintenant, même sans connaître l’identité de l’opérateur : c’est précisément le rôle des pièces ci-dessus que de la faire apparaître. Le dépôt de plainte a sa propre marche à suivre, résumée sur la page du volet pénal.
Avant de conclure sur ce dossier, un mot de la vidéo ci-dessous. Elle est présentée par Maître Goce Novakov, avocat au barreau de Paris, dont le cabinet plaide ces dossiers devant les juridictions civiles : il y revient sur une décision obtenue pour des victimes d’un courtier frauduleux, sur les manquements retenus à l’encontre de la banque et sur l’indemnisation intégrale qui en a résulté. Son portfolio est consultable sur la page de Maître Goce Novakov.
Quatre demandes qui reviennent sur ce nom, et nos réponses
Aucun élément publié par le site ne le permet. La page Licences de capivelleai.xyz indique elle-même qu’elle ne nomme pas les autorités et ne cite aucun numéro de référence, et le nom n’apparaît dans aucune des six listes publiées par l’AMF. Une autorisation qui ne peut pas être vérifiée dans un registre ne vaut pas comme autorisation.
Parce qu’elle ne sert pas à se connecter. Aucune des pages du site ne comporte de champ de mot de passe : le formulaire de /sign-in envoie vers /send.php un prénom, un patronyme, une adresse électronique et une ligne téléphonique, avec la source d’acquisition et le pays du visiteur. Le message renvoyé sans jeton de session est explicite : invalid session.
Non. Le bandeau affiche les mêmes valeurs, 205 sur 250 et 45 places, depuis le 12 septembre 2026 : le relevé conservé par les archives publiques ce jour-là est identique au mot près à la page du 3 novembre 2026. Un décompte figé pendant sept semaines et demie ne mesure aucune demande réelle.
Rassembler sans attendre le numéro appelant, le justificatif du virement avec le nom du bénéficiaire, la capture du formulaire rempli et les courriels reçus avec leurs en-têtes. Puis signaler l’opération à la banque émettrice et conserver l’ensemble pour une plainte. Un second versement destiné à débloquer un retrait ne fait qu’aggraver le préjudice.
Un dossier se juge sur ce qu’il accepte de nommer
capivelleai.xyz n’est pas condamnable sur une impression : il l’est sur ses propres textes. Une page promet une autorisation de l’Autorité des marchés financiers, une autre annonce qu’aucune autorité ne sera citée, et la porte d’entrée du service ne sait pas ouvrir de compte. Entre le 11 septembre, date du dépôt, et le 3 novembre 2026, rien n’a été ajouté au dossier : ni société, ni adresse complète, ni numéro d’enregistrement, ni espace client.
Les personnes concernées sont celles qui ont rempli un formulaire de connexion avec leurs coordonnées, puis qui ont été rappelées par un « analyste » et ont envoyé un premier virement de 220 euros. Ce dossier se construit avec des pièces : le numéro appelant, le relevé du versement, la capture du formulaire et les courriels. Notre équipe peut les examiner avant qu’une procédure soit engagée, et notre page d’assistance aux victimes reste ouverte pour ce type de situation.
Vous avez laissé vos coordonnées sur capivelleai.xyz et un premier virement a suivi ? N’envoyez pas un euro de plus pour débloquer quoi que ce soit. Écrivez-nous : les pièces sont examinées avant qu’une action soit lancée.