Le 2 novembre 2026, la seule page que sert zephance.cfd est un écran d’attente. Le décompte qui l’anime tient dans un fichier de 2 477 octets, et il ne vise aucune date d’ouverture : il se recalcule sur un cycle de trente jours qui repart indéfiniment. Le nom a été déposé le 15 septembre 2026 chez Namecheap, derrière les serveurs de Cloudflare, et la seule prise conservée par les archives publiques est un écran de refus, daté du jour du dépôt. Enquête du 2 novembre 2026.
Sommaire
Un décompte de trente jours qui repart avant d’atteindre son terme
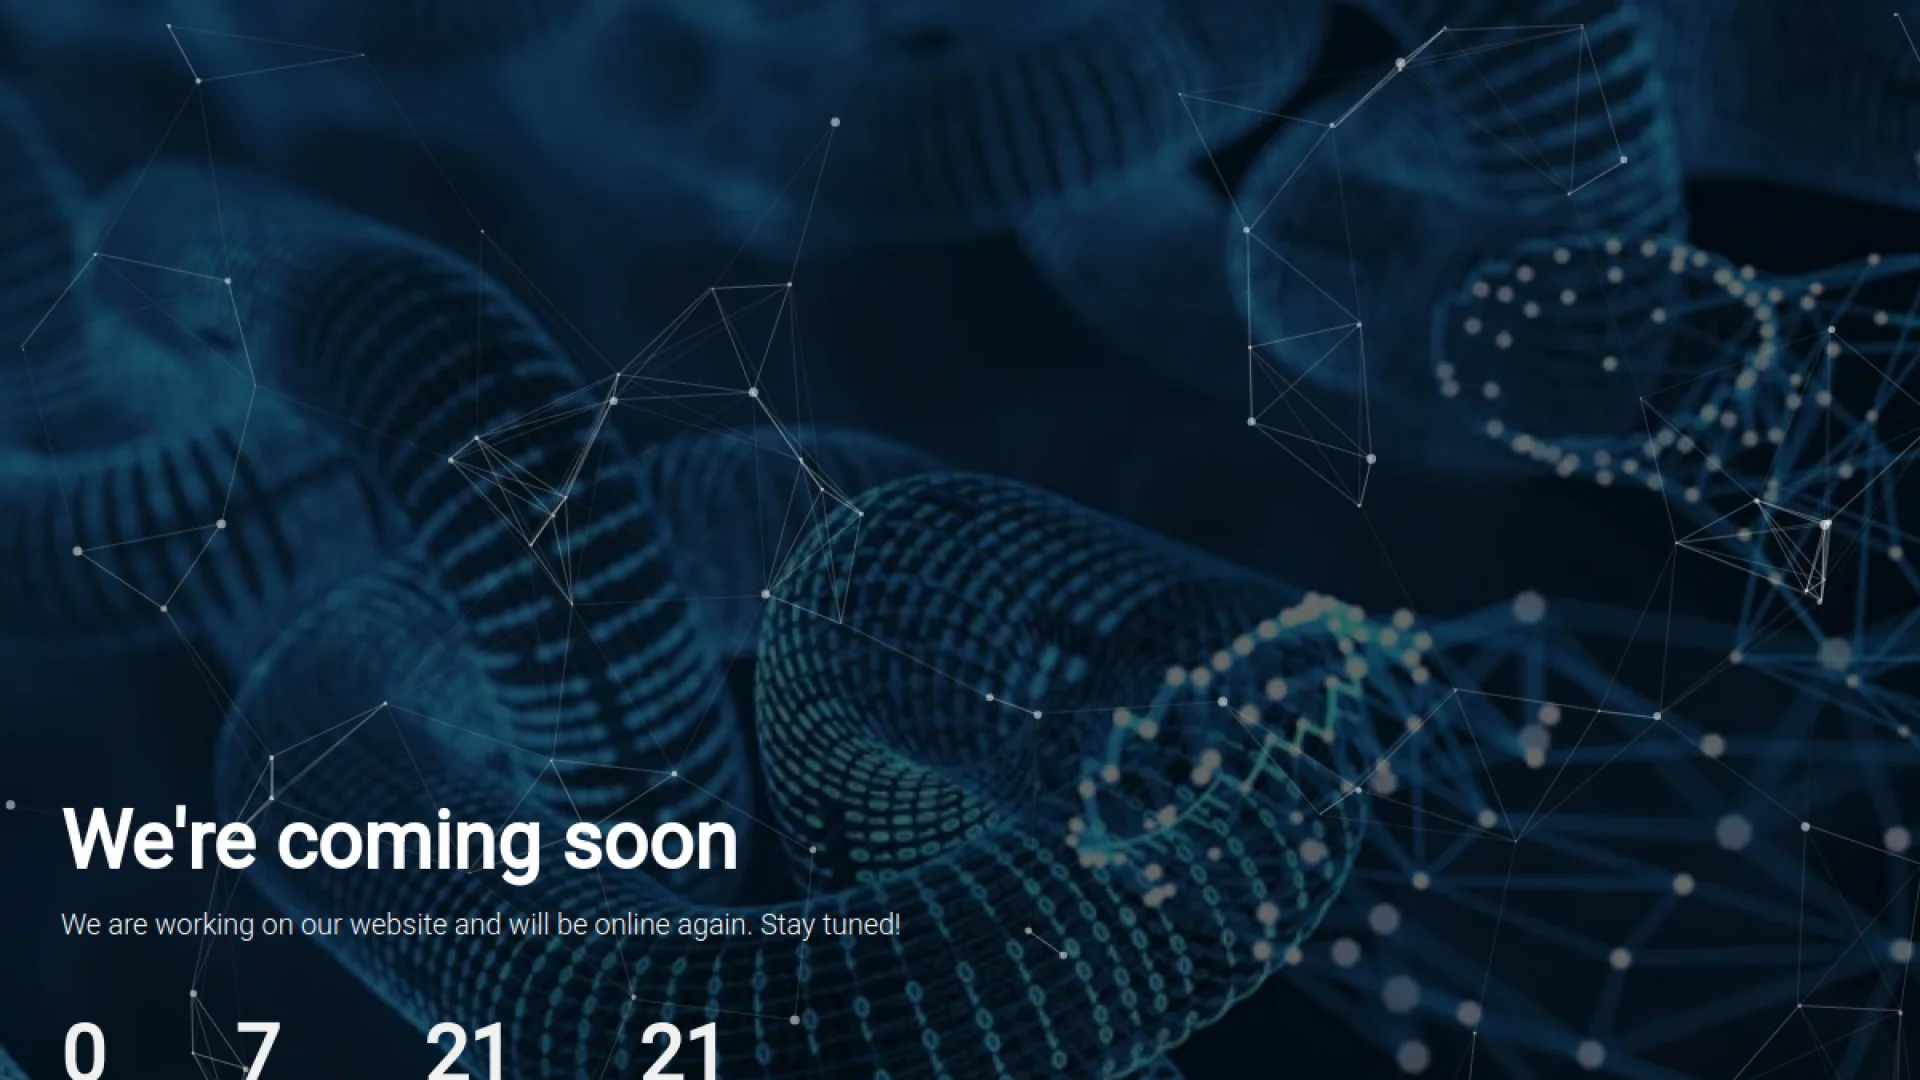
La page tient en trois lignes de texte : « We’re coming soon », « We are working on our website and will be online again », « Stay tuned ». Sous ce titre, un module de compte à rebours affiche quatre cases, jours, heures, minutes, secondes, figées à zéro dans le code source, et masquées par une classe de mise en page. C’est un script qui les rend visibles au chargement, puis qui les alimente chaque seconde.
Ce script, logé dans app/templates/default/js/main.js, contient une ligne qui change la lecture de toute la page : le temps restant est calculé comme le complément du reste de la division du temps courant par la durée déclarée. Autrement dit, l’échéance affichée n’est pas une date d’ouverture, mais le prochain multiple de trente jours comptés depuis le 1er janvier 1970. Quand le compteur arrive à zéro, il ne déclenche rien : il repart mécaniquement à trente jours, sans annonce, sans redirection, sans changement de contenu.
La conséquence est simple à énoncer. Une page d’attente qui annonce une réouverture porte d’ordinaire une date, un formulaire d’alerte ou un calendrier. Ici, l’unique élément animé de la page est un décompte circulaire qui ne peut pas atteindre son terme. Le visiteur qui revient trois semaines plus tard retrouvera le même écran, avec un chiffre plus petit, puis un chiffre de nouveau plus grand, et aucune trace de ce qui devait ouvrir.
Dernière mise à jour : 02/11/2026
📄 Constats
Cette prise fixe l’écran unique servi par le nom ce 2 novembre 2026 : fond photographique sombre, semis de particules blanches reliées entre elles, titre « We’re coming soon », quatre compteurs ramenés à zéro par le script. Ni menu, ni raison sociale, ni lien n’y apparaissent, et c’est justement ce vide qui permet de situer l’image qu’un démarcheur présente comme preuve d’existence.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Le mur d’attente ne couvre que le texte, pas les fichiers du gabarit
Nos outils se sont présentés sur l’adresse à plusieurs reprises, avec l’identité d’un navigateur courant puis avec un navigateur complet piloté sans interface. Les deux voix ont reçu la même réponse : un code 403 et une page de 4 547 octets intitulée « Attention Required! | Cloudflare ». Trois rechargements successifs n’ont pas changé le résultat, ce qui exclut l’hypothèse d’un contrôle qui se lève après quelques secondes.
Deux adresses échappent pourtant à ce refus. Le fichier robots.txt répond en 200 avec 1 399 octets, et son contenu ne comporte pas un seul interdit : ce sont les commentaires dits « content signals » que Cloudflare insère désormais par défaut, autrement dit un texte sur l’usage des contenus par les moteurs et par les modèles, sans aucune indication de plan de site. Le sitemap.xml annoncé par ce même fichier n’existe pas : il rend un 404 dans une page signée nginx.
Le reste du gabarit répond également en clair, sans franchir aucune vérification : la grille de mise en page pèse 12 268 octets, la feuille principale 7 604, celle de la page d’attente 2 261, le script du décompte 2 477, la bibliothèque d’animation 23 364. Le mur protège donc le texte de la page, pas les fichiers qui la composent. Cette asymétrie est un fait mesurable, et elle suffit à décrire la vitrine sans jamais en franchir l’entrée.
Chez Namecheap, deux verrous de transfert et un certificat qui s’arrête le 14 décembre
Le registre du .cfd, tenu par un opérateur commercial, a ouvert la ligne le 15 septembre 2026 à 7 h 57 et 4 secondes, temps universel, pour une échéance au 15 septembre 2027. Le bureau d’enregistrement est Namecheap. Deux verrous de transfert sont posés, l’un au profit du titulaire, l’autre au profit du serveur, et le titulaire n’est pas publié. La zone est déléguée à Cloudflare, sous les noms aspen et rory. La dernière modification enregistrée date du 19 octobre 2026, sans que le registre précise ce qui a changé.
Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine. Le nom n’a par ailleurs aucune boîte aux lettres : aucune entrée de messagerie et aucun enregistrement de texte ne sont publiés pour la zone. Un nom qui ne reçoit pas de courrier ne peut pas servir d’adresse de contact, seulement de vitrine ou de signature.
Le certificat de chiffrement a été délivré le 15 septembre 2026, jour du dépôt, par Let’s Encrypt. Il couvre le nom et tous ses sous-domaines par un joker, et son échéance tombe le 14 décembre 2026 à 7 h 08. Les journaux publics de certification en recensent deux pour ce nom, le second daté du 17 septembre 2026 à 18 h 52, tous deux en joker. Aucun sous-domaine n’apparaît dans ces journaux, ce qui confirme qu’il n’existe ni messagerie, ni espace client, ni interface d’administration nommés séparément.
La trace d’archive est du même ordre. La seule prise conservée pour ce nom a été faite le 15 septembre 2026 à 12 h 43, temps universel, et elle porte le code 403 pour 3 244 octets : à midi, le jour même du dépôt, la page refusait déjà de se montrer. Rien n’a été conservé depuis. Le nom a donc été ouvert, son chiffrement mis en place, et la vitrine n’a jamais été remplie.
Un gabarit commercial, sans société, sans contact et sans formulaire
La page est bâtie sur un modèle de page d’attente vendu ou distribué tel quel. On y reconnaît la grille de Bootstrap 3, la police Roboto chargée depuis les serveurs de Google, une bibliothèque de particules qui dessine quatre-vingts points blancs reliés par des lignes et réagit au passage du curseur, une image de fond déclarée à l’adresse /app/templates/default/img/bg.webp, et une balise de mesure d’audience propre à Cloudflare, posée avec son jeton. Les noms de classes portent la trace du modèle, jusqu’à la faute de frappe d’origine, « comming-soon-01 », conservée dans le fichier de style.
Ce que la page ne porte pas est plus parlant que ce qu’elle porte. Aucun titre de niveau un, seulement un titre de niveau trois. Aucune mention de société, aucun numéro d’immatriculation, aucune adresse, aucun numéro de téléphone, aucune page de conditions, aucune politique de confidentialité, aucun bandeau de cookies, aucun formulaire, aucun prix, aucun produit. Une page d’attente de plateforme financière affiche d’ordinaire une entité, un numéro d’agrément et un avertissement sur les risques, ne serait-ce que pour se donner l’apparence du sérieux. Ici, il n’y a rien de tel.
La comparaison avec d’autres dossiers récents éclaire la méthode. La vitrine westfieldplatform.shop, décrite le même jour, affichait au moins une promesse de rendement, un formulaire à quatre champs et un compteur d’indice. La page de zephance.cfd ne promet rien du tout : elle occupe une adresse. C’est un usage connu du nom de domaine, celui de la façade qui sert à prouver qu’une structure existe sans jamais avoir à en décrire une.
Vingt-cinq pour cent de confiance, et rien dans les listes de l’AMF
Le rapport de notation public consacré à ce nom, le numéro 2801631, lui attribue une confiance de 25 pour cent, au niveau le plus bas de son échelle. Deux motifs négatifs sont retenus : l’ancienneté du nom, inférieure à six mois, et la durée de vie attendue de l’extension .cfd, que le rapport classe parmi les extensions à espérance courte. Le même rapport ne relève aucun avis de victime, ce qui est cohérent avec un nom récent et sans contenu. Sa fiche reste consultable à l’adresse fr.scamdoc.com/view/2801631 ; elle porte la mention d’une analyse en cours, et les deux motifs négatifs qu’elle retient sont ceux que notre relevé a mesurés.
Du côté du régulateur français, les six fichiers de mises en garde arrêtés au 8 octobre 2026 ont été parcourus sans y rencontrer ce nom. Il ne faut pas lire ce silence comme un gage de sérieux : il indique seulement qu’aucun avertissement public ne vise encore l’adresse. Les listes noires et mises en garde de l’AMF se consultent en ligne et gagnent à être rouvertes le jour où un interlocuteur propose une adresse de ce type.
Reste l’extension elle-même. Le .cfd est une terminaison générique créée pour désigner les contrats sur différence, ces produits spéculatifs sur écart de cours. Un nom qui choisit cette terminaison sans jamais afficher ni produit, ni société, ni agrément se place dans le vocabulaire du courtage sans en assumer une seule obligation.
Reste la question de ce qui se joue après un versement. Sur ce terrain, l’avis d’un praticien du droit bancaire éclaire mieux qu’un commentaire général. Nous avons donc interrogé Maître Goce Novakov, avocat au barreau de Paris, sur la manière dont les juges apprécient aujourd’hui la vigilance d’un établissement face à un ordre de virement douteux. Son entretien figure ci-dessous.
Ce qu’une personne démarchée sous ce nom peut encore rassembler
Le premier réflexe, quand une adresse de ce type a circulé dans un échange, est de figer la preuve avant qu’elle ne disparaisse. Trois pièces comptent plus que les autres : le message d’origine, courriel, message court ou conversation de messagerie instantanée, avec son en-tête complet et la date ; l’adresse exacte telle qu’elle a été envoyée, avec la mention du lien suivi ; et le relevé bancaire qui montre le virement, avec le nom du bénéficiaire et l’identifiant international du compte destinataire. Ce dernier point est décisif ici : la page ne nommant aucune société, c’est le compte crédité qui identifiera le destinataire des fonds.
Si l’échange a conduit à installer un utilitaire de contrôle à distance, gardez la trace du téléchargement, puis changez vos mots de passe depuis un appareil qui n’a jamais servi à cette session. Si un espace client a existé, même vide, une capture de l’écran de connexion et de l’adresse affichée complète la série. Ces pièces se réunissent dans un dossier daté, et c’est lui qui permettra plus tard de nommer des faits précis plutôt qu’une impression.
Deux voies restent ouvertes, et l’une ne remplace pas l’autre. D’un côté, la plainte pour escroquerie, en chiffrant chaque préjudice et en y joignant les justificatifs. De l’autre, la mise en cause de l’établissement qui a laissé passer les ordres, dès lors que les indices étaient assez visibles pour qu’un service diligent s’y arrête. Notre page consacrée au pénal et au dépôt de plainte détaille ce que chaque démarche exige, pièce par pièce.
Un dernier point de méthode. Un nom de domaine se remplace en quelques minutes, et le même interlocuteur peut réapparaître sous une autre adresse en invoquant un déblocage de retrait ou une vérification de compte. La règle pratique tient en une phrase : pas un euro de plus vers une coordonnée absente du dossier de départ, et aucun code de validation recopié dans une conversation, quel que soit le prétexte invoqué. Le dossier du précédent coventrymgmt.com, lui aussi réduit à une page d’attente, montre comment ces noms se succèdent sans jamais se remplir.
Trois questions que la page d’attente laisse sans réponse
Aucune société n’est nommée sur la page, et le registre ne publie pas l’identité du titulaire du nom. Le certificat et la délégation de zone passent par Cloudflare, un prestataire qui héberge des millions de sites, ce qui ne désigne aucun opérateur. À la date du 2 novembre 2026, la seule information disponible sur l’exploitant est le bureau d’enregistrement, Namecheap.
Il n’annonce aucune date. Le script additionne trente jours au temps courant puis recommence, si bien que le compteur se remplit à nouveau tous les trente jours sans qu’aucun contenu n’apparaisse. Un décompte de ce type décore une page, il ne documente pas un calendrier de mise en service.
La page ne demande ni mot de passe, ni numéro de carte, ni coordonnées bancaires : elle ne collecte rien. Le risque ne vient pas de l’écran, mais de l’usage qui en est fait. Une adresse de ce type sert à donner un visage à un interlocuteur qui, lui, réclame des fonds par messagerie ou par téléphone, et c’est cet échange qu’il faut documenter.
Un signalement se dépose auprès de la plateforme publique de lutte contre les escroqueries en ligne, en joignant l’adresse exacte, la date du constat et les messages reçus. Le bureau d’enregistrement peut également être saisi pour un contenu trompeur. Ces démarches ne remplacent pas le dépôt d’une plainte si des fonds ont été versés.
Si l’adresse zephance.cfd vous a été transmise par un interlocuteur qui réclamait un premier versement, si vous avez viré des fonds vers un compte annoncé par ce canal, ou si une somme supplémentaire vous est réclamée avant tout retrait, notre service d’aide aux victimes peut ouvrir votre dossier et vous dire dans quel ordre rassembler les pièces.
Après l’écran d’attente, ce qu’il reste à vérifier
Un nom déposé il y a quarante-huit jours, un certificat en joker qui expire le 14 décembre, un décompte qui se remplit sans jamais aboutir, aucune société, aucun contact, aucun formulaire, aucune boîte aux lettres, et une note publique qui plafonne à 25 pour cent : la situation type des victimes de zephance.cfd n’est pas celle d’un client déçu par un service financier. C’est celle d’une personne qui a reçu une adresse en apparence sérieuse, l’a ouverte, n’y a rien trouvé, et a poursuivi l’échange par un autre canal, sur la parole d’un interlocuteur que le site ne nomme jamais.
L’évaluation préalable que pratique BrokerDefense part de ce constat, et il est simple à vérifier : une page qui ne dit ni qui elle est, ni ce qu’elle vend, ni comment la joindre ne peut pas servir de référence à un versement. Tant que ces trois informations manquent, l’adresse reste un décor, et c’est du côté du compte destinataire et de la conversation qu’il faut chercher les preuves.