Sommaire
Quatre jours après l’inscription de courtage-31.com, la même adresse réapparaît
Le site pret-rapide-sans-refus.com affiche, au bas de chacune de ses pages, une adresse de contact unique : [email protected]. Or cette boîte de réception figure depuis le 26 mai 2026 sur la liste noire commune des autorités françaises, sous une mention d’usurpation d’identité professionnelle et des activités de crédit.
Le nom de domaine de la vitrine, lui, a été déposé le 30 mai 2026, soit quatre jours après cette inscription. Le rapprochement des deux dates n’établit pas à lui seul une filiation entre les deux dossiers. Il montre en revanche qu’une adresse déjà signalée a continué d’être proposée au public, quelques jours plus tard, sous une enseigne différente et sur un autre nom.
Le premier dossier est documenté par nos soins depuis le 27 mai 2026 : l’usurpation de courtage-31.com y est décrite heure par heure, avec l’inscription du régulateur, l’hébergement d’alors et le mode opératoire du faux courtier. C’est ce même courriel que la vitrine étudiée ici remet en avant aujourd’hui, sans jamais citer la moindre société.
La nouveauté tient dans un fait daté : pret-rapide-sans-refus.com a été retenu à son tour par les autorités, le 1er octobre 2026, sous des qualifications identiques à celles de la première inscription.
Dernière mise à jour : 01/10/2026
📄 Document
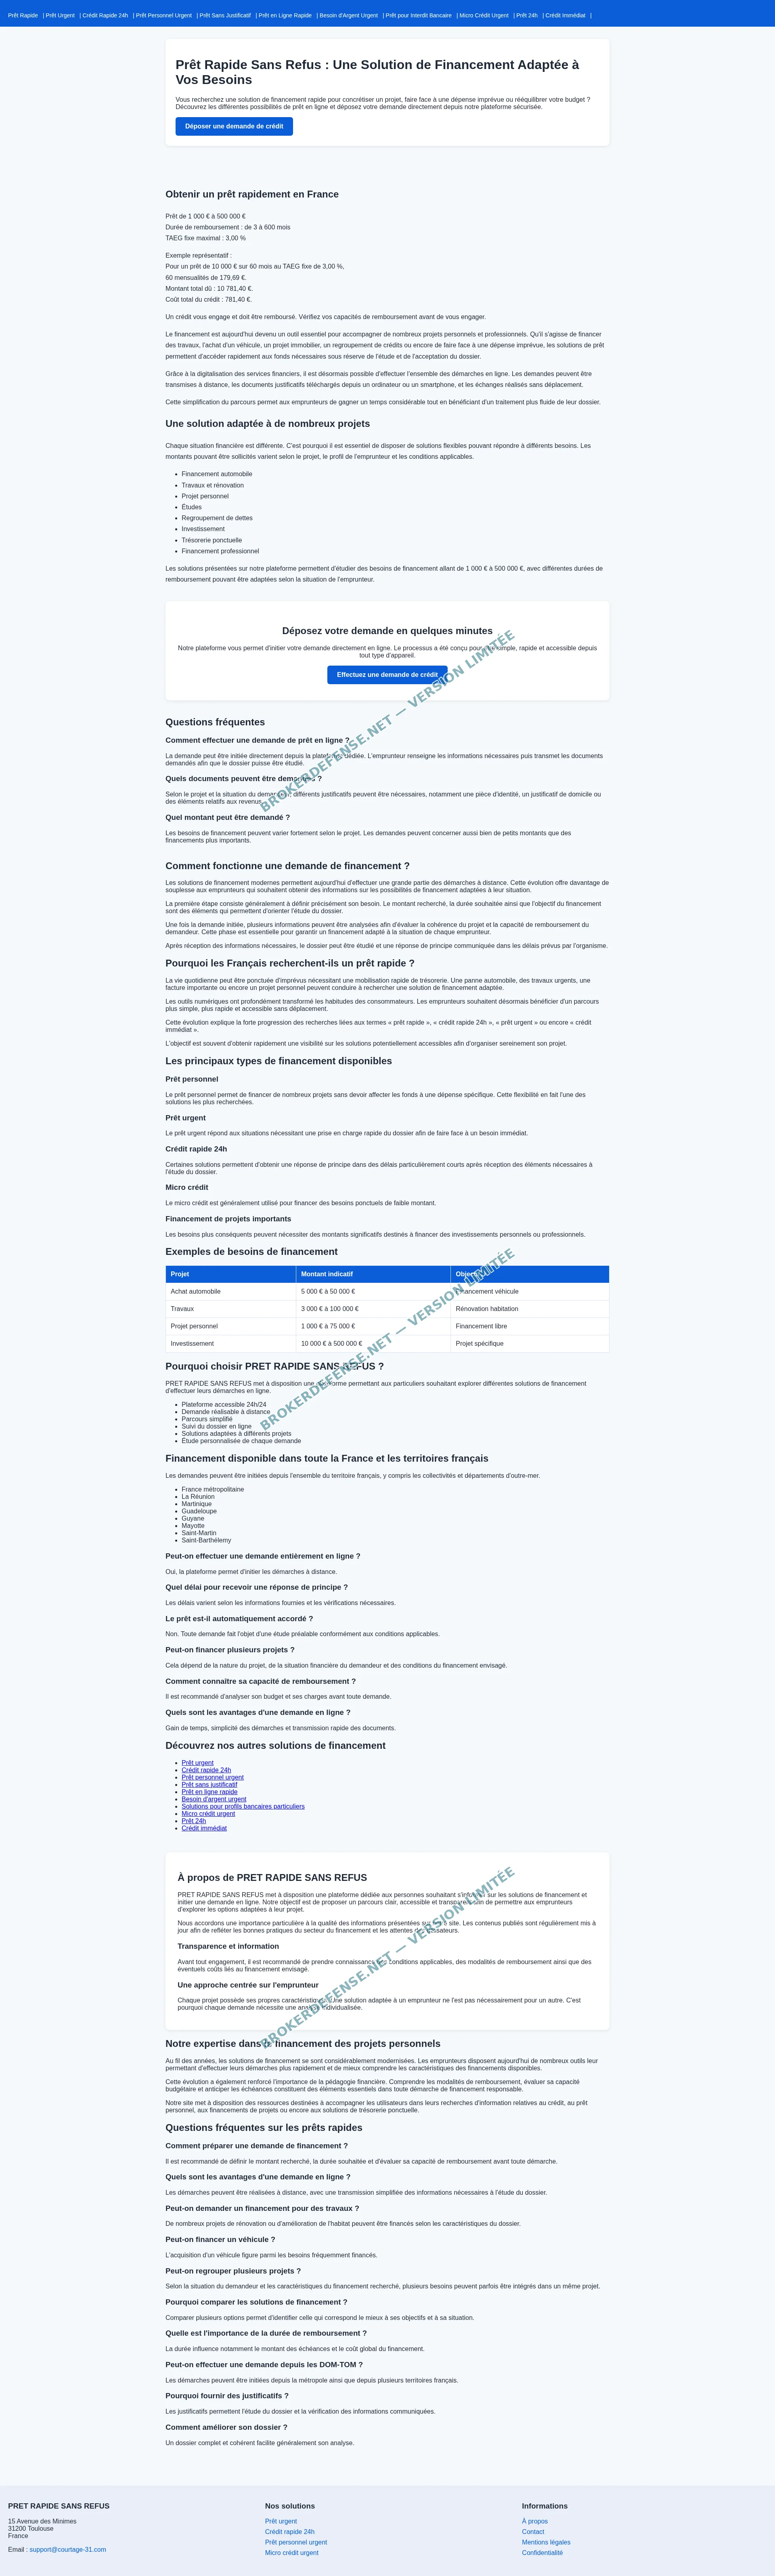
BrokerDefense met gratuitement à disposition la capture de la page servie par pret-rapide-sans-refus.com, réalisée le 1er octobre 2026. On y retrouve l’en-tête du site, la promesse d’un prêt de 1 000 à 500 000 euros et le bouton de dépôt d’une demande, autant de repères utiles pour un signalement.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
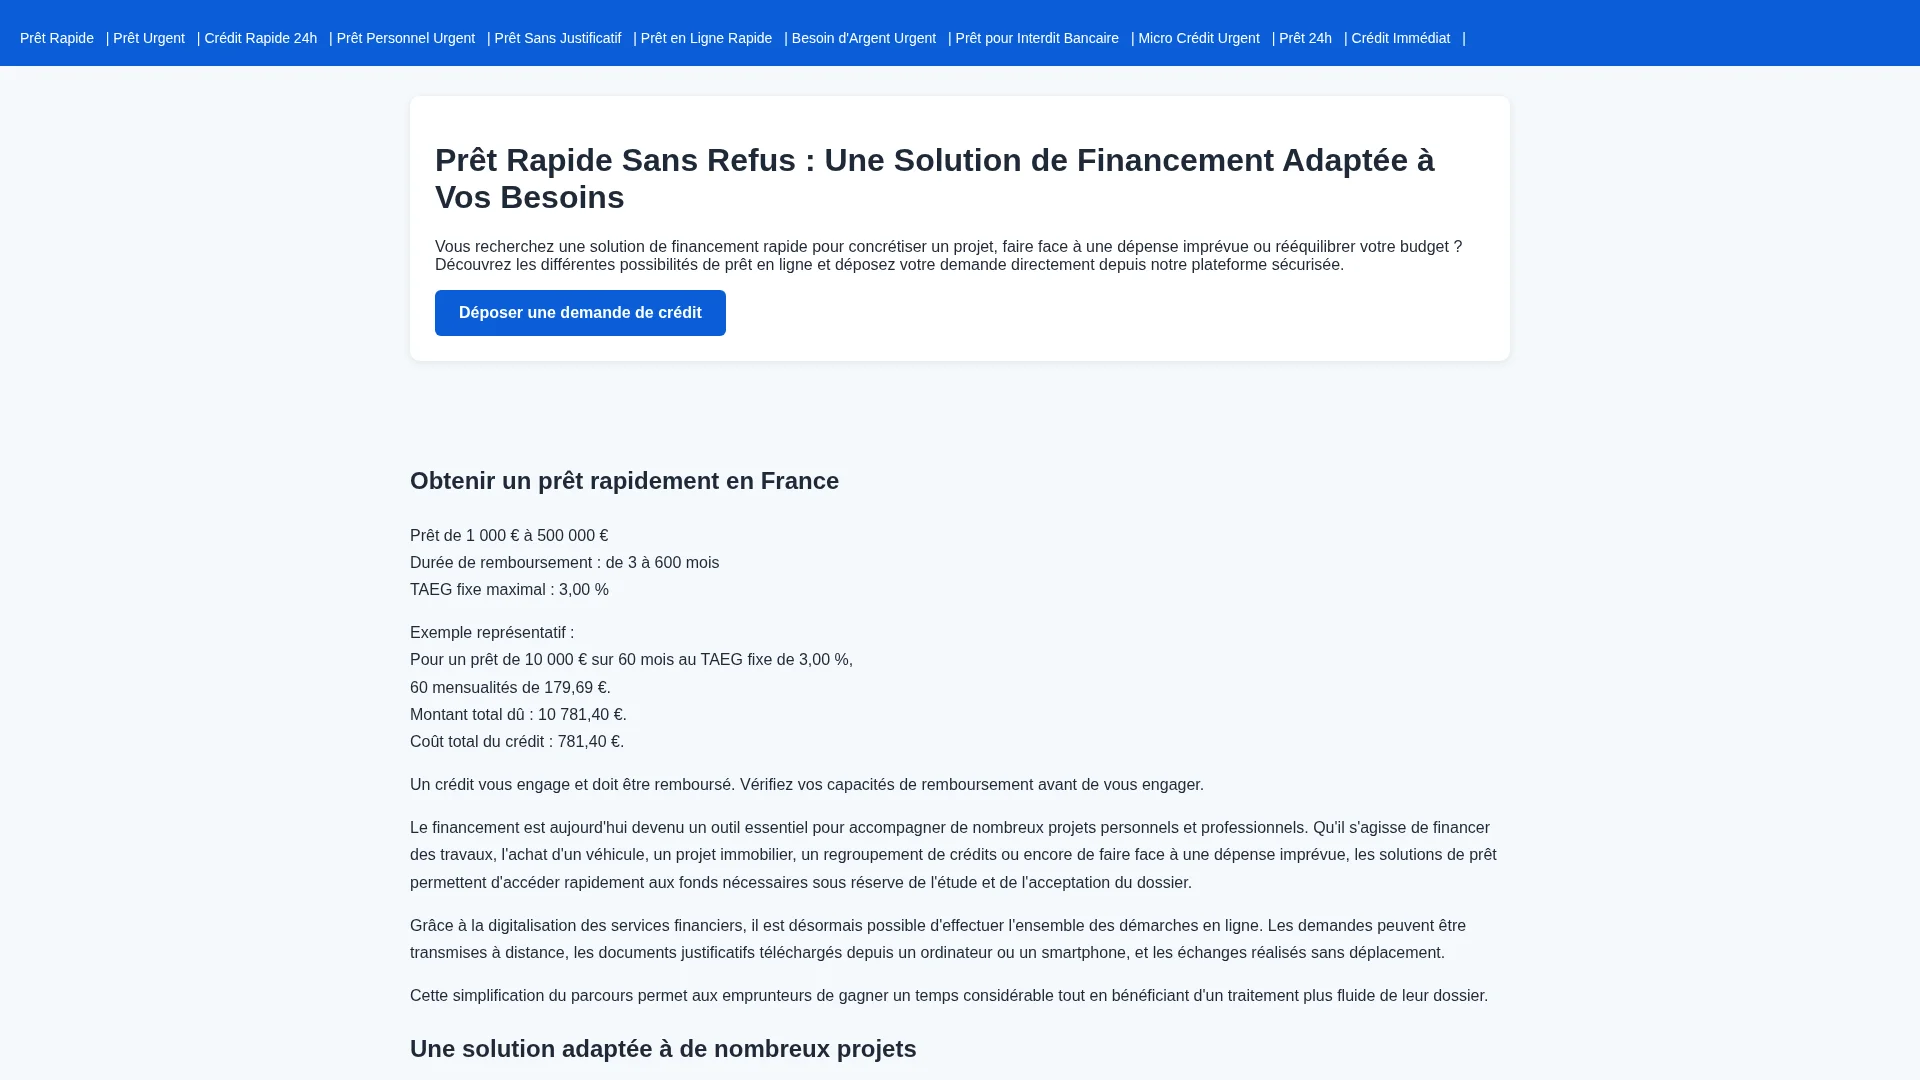
Tout part du même courriel, désormais visé par les autorités françaises
La consultation du fichier public tenu par les autorités restitue une ligne, et une seule, au nom du domaine étudié. Elle porte la date du 1er octobre 2026 et deux qualifications : « Crédits livrets paiements assurances » d’une part, « Usurpation Professionnel » d’autre part. La seconde est la plus lourde de sens : elle signifie que quelqu’un s’est fait passer pour un professionnel disposant d’une autorisation qu’il n’a jamais eue.
Ce relevé appelle une précaution de méthode. Une recherche vide ne prouve rien tant que le moteur n’a pas montré qu’il sait répondre. Nous avons donc interrogé, dans le même mouvement, le nom d’un ancien dossier du même fichier : la requête a rendu ses lignes habituelles, avec la dénomination, la qualification et la date. Le silence du moteur est donc écarté, et la ligne trouvée l’est pour de bon.
Deux écritures du même dossier se répondent ainsi dans le temps. Le courriel de courtage-31.com figure au fichier depuis le 26 mai 2026. Le nom pret-rapide-sans-refus.com y apparaît depuis le 1er octobre 2026. Entre les deux, la vitrine a continué de se présenter comme un intermédiaire de financement, ce qui est précisément ce que la première inscription interdisait en substance.
Le fichier a déjà retenu d’autres enseignes de crédit, dont Fibus-Courtage, un faux courtier en crédit que nous avions documenté quelques semaines plus tôt. Consultez la liste noire des autorités françaises si vous souhaitez retrouver ces lignes par vous-même.
Un nom déposé le 30 mai 2026 chez un hébergeur grand public
Les données publiées par le registre du domaine sont brèves et sans ambiguïté. Le nom a été enregistré le 30 mai 2026 et son échéance est fixée au 30 mai 2027. La fenêtre est courte, ce qui trahit un montage destiné à servir vite plutôt qu’une enseigne installée. Le bureau d’enregistrement est Hostinger operations, société établie en Lituanie, qui fournit également les deux serveurs de noms assurant la résolution du domaine.
L’exploitant, lui, n’est pas nommé. Les informations diffusées par le registre ne comportent ni personne physique ni raison sociale, et le nom est verrouillé contre un transfert vers un autre bureau d’enregistrement. Rien, dans ces données, ne rattache le domaine à une société identifiable : le lecteur qui cherche à qui s’adresser en cas de litige ne trouve personne.
Une signature technique mérite d’être relevée : la vitrine porte un certificat de sécurité délivré le 27 septembre 2026 par Let’s Encrypt, valable jusqu’au 26 décembre 2026, et couvrant à la fois le domaine et sa forme préfixée. Ce type de certificat est délivré sans vérification d’identité, ce qui explique qu’une entreprise sans existence légale puisse afficher le cadenas rassurant de la navigation sécurisée.
La fiche WHOIS complète sur DomainTools récapitule ces données d’enregistrement.
Voici les sommes que la vitrine réclame avant l’ouverture d’un dossier
La page de demande du site porte un titre qui n’a rien d’un document bancaire : « FISC SIMULATION CREDIT EXPRESS ». Elle annonce des prêts de 1 000 à 500 000 euros, sur des durées allant jusqu’à 600 mois, avec un taux annuel effectif global présenté comme plafonné à 3 %. Aucun intermédiaire habilité ne formule des promesses de ce genre à un visiteur inconnu, sans étude de sa situation et sans production de pièces.
Le mécanisme change de nature à mesure que l’on avance dans le parcours. Le visiteur est d’abord invité à saisir le montant et la durée souhaités, à accepter des « conditions » et à transmettre une pièce d’identité ainsi qu’un justificatif de domicile. Vient ensuite la demande de frais : le dispositif réclame le règlement de frais d’enregistrement du contrat, en présentant cette somme comme la dernière étape avant la mise à disposition des fonds.
La suite du texte est plus révélatrice encore. La page prévient que toute personne ayant déclaré avoir réglé ces frais sans l’avoir fait sera signalée à un fichier. Autrement dit : le versement est exigé avant tout déblocage, et le vocabulaire du contrôle administratif est employé pour décourager les hésitations. Les sommes réclamées à ce stade ne sont adossées à aucun contrat, à aucune autorisation et à aucune société.
La plateforme annonce enfin une vérification instantanée des documents par un système d’intelligence artificielle, adossée à une base de données dont le nom inventé ne renvoie à rien de vérifiable. En cas d’échec, le visiteur est renvoyé vers une adresse de courriel pour transmettre sa preuve de paiement « manuellement » : [email protected], encore elle.
Aucune société déclarée, un simple courriel pour toute adresse
Un prêteur qui sollicite le public en France doit s’identifier : raison sociale, numéro d’immatriculation, adresse de siège, mentions de son statut d’intermédiaire. Aucun de ces éléments n’apparaît ici. La vitrine se contente d’un nom commercial, d’une adresse postale annoncée à Toulouse et d’une boîte de réception. Il n’existe donc aucune entité à mettre en cause, et c’est précisément l’effet recherché.
L’infrastructure va dans le même sens. Le domaine est hébergé sur une plateforme mutualisée d’entrée de gamme, derrière un réseau de diffusion de contenu qui masque l’adresse réelle du serveur et répond sur le protocole le plus récent. Le nom dispose d’une adresse de diffusion en version 6, d’un serveur web LiteSpeed et d’une messagerie confiée à un fournisseur grand public. Rien de tout cela n’est le fait d’une institution financière, mais tout cela suffit à donner l’apparence d’une boutique sérieuse.
Le financement de la visibilité, en revanche, est acheté. La page porte un identifiant publicitaire Google et charge un second compteur publicitaire tiers sous un nom neutre, ainsi que des balises de mesure d’audience. Une vitrine qui paie pour attirer du trafic n’a donc rien à voir avec une recommandation ou un bouche-à-oreille : les visiteurs arrivent par une annonce.
Un service d’évaluation indépendant, qui note la fiabilité des noms de domaine, place pret-rapide-sans-refus.com parmi les adresses les moins bien notées de son recensement, avec 1 % de confiance. Consulter cette évaluation.
Les recours ouverts à qui a payé des frais sans jamais rien recevoir
Une victime de ce dispositif a versé de l’argent sans contrepartie, le plus souvent après avoir répondu à une annonce et transmis des pièces d’identité. Le point de départ de toute action n’est donc pas le site, qui ne répondra pas, mais les traces laissées par les versements : ordres de virement, prélèvements, relevés bancaires, échanges de messages avec l’interlocuteur, capture de la page de demande. Ces pièces datent les opérations et montrent la promesse.
Deux pistes se dessinent ensuite. La première vise l’escroquerie elle-même, avec un dépôt de plainte qui permet de faire constater les faits et d’identifier les comptes bénéficiaires. La seconde porte sur le rôle de l’établissement qui a laissé filer les versements, lorsque les opérations présentaient un caractère inhabituel qu’une banque attentive aurait dû relever. Notre page consacrée au dépôt de plainte détaille les pièces attendues par les services d’enquête.
Pour éclairer ces voies de recours, nous avons posé la question à Maître Goce Novakov, avocat dont l’ordre est celui de Paris. Il revient sur ce qu’une personne peut attendre après un crédit promis puis refusé sans motif. Son intervention est filmée ci-dessous :
Questions fréquentes sur pret-rapide-sans-refus.com
Trois éléments suffisent, et aucun ne demande de compétence technique. Le nom figure au fichier public des autorités depuis le 1er octobre 2026, sous des qualifications de crédit et d’usurpation professionnelle. La vitrine réclame des frais d’enregistrement avant tout déblocage de fonds, un fonctionnement qu’aucun prêteur régulier ne pratique. Enfin, aucune société, aucun numéro d’immatriculation et aucune adresse de siège ne sont publiés, seule une boîte de réception étant proposée.
Les pièces d’identité transmises à un tiers inconnu exposent à une usurpation : il faut d’abord les recenser et surveiller les usages qui pourraient en être faits. Viennent ensuite les traces financières : relever chaque virement ou prélèvement, avec sa date, son montant et le compte crédité. Conservez également la capture de la page de demande, les messages échangés et le nom de la personne qui vous a mis en relation, car son rôle compte dans le dossier.
La récupération ne passe pas par le site, qui ne restitue rien et ne répond qu’à l’adresse figurant en bas de page. Elle s’appuie sur les traces bancaires des versements et sur la preuve de la promesse non tenue. Selon le déroulement des opérations, deux voies sont examinées : la plainte pour escroquerie, qui vise les auteurs, et l’examen du rôle de la banque où les versements ont été encaissés, lorsque leur caractère inhabituel aurait dû l’alerter.
Si des fonds ont été adressés à l’enseigne qui exploite pret-rapide-sans-refus.com, la première démarche utile n’est pas de réclamer leur retour par messagerie, mais de réunir les preuves des virements et des promesses reçues. Les personnes ayant répondu à une annonce doivent aussi conserver la trace de cette annonce, car elle documente le point d’entrée du dispositif. L’équipe de BrokerDefense peut examiner la situation avant toute action, afin de dire ce qui reste exploitable et ce qui doit être établi sans attendre.