Sommaire
L’Autorité des marchés financiers relève une usurpation d’identité
Datée du 29 juillet 2026, cette mise en garde range www.extranet-mgi.com sous le libellé « Autre acteur non autorisé » et précise, dans la rubrique de ses observations, que ce nom s’approprie l’identité de la société MGI B.V. dans les messages qu’il diffuse ; cette société ne fournit aucun service d’investissement au public. La société ainsi désignée subit cette appropriation de son nom et de son sigle et ne peut en aucun cas être associée au portail.
Le portail affiche le sigle « MGI » sur sa page d’accueil, ce qui renforce la confusion entre l’entité non autorisée et la société dont l’identité est détournée. Notre article d’origine consacré à ce dossier a été publié le 5 août 2026, soit une semaine après l’inscription de la fiche par le régulateur. La présente mise à jour, réalisée au 3 octobre 2026, confirme que le domaine extranet-mgi.com accueille toujours les visiteurs, trois mois après que l’Autorité des marchés financiers a rendu son avertissement public.
D’autres noms visés par des mises en garde de la même période ont fait l’objet de nos vérifications. C’est notamment le cas dans notre dossier consacré à netixos.com, qui s’inscrit dans la même vague de signalements publiée autour du 5 août 2026 et qui présente des caractéristiques structurelles comparables.
Dernière mise à jour : 03/10/2026
📄 Document
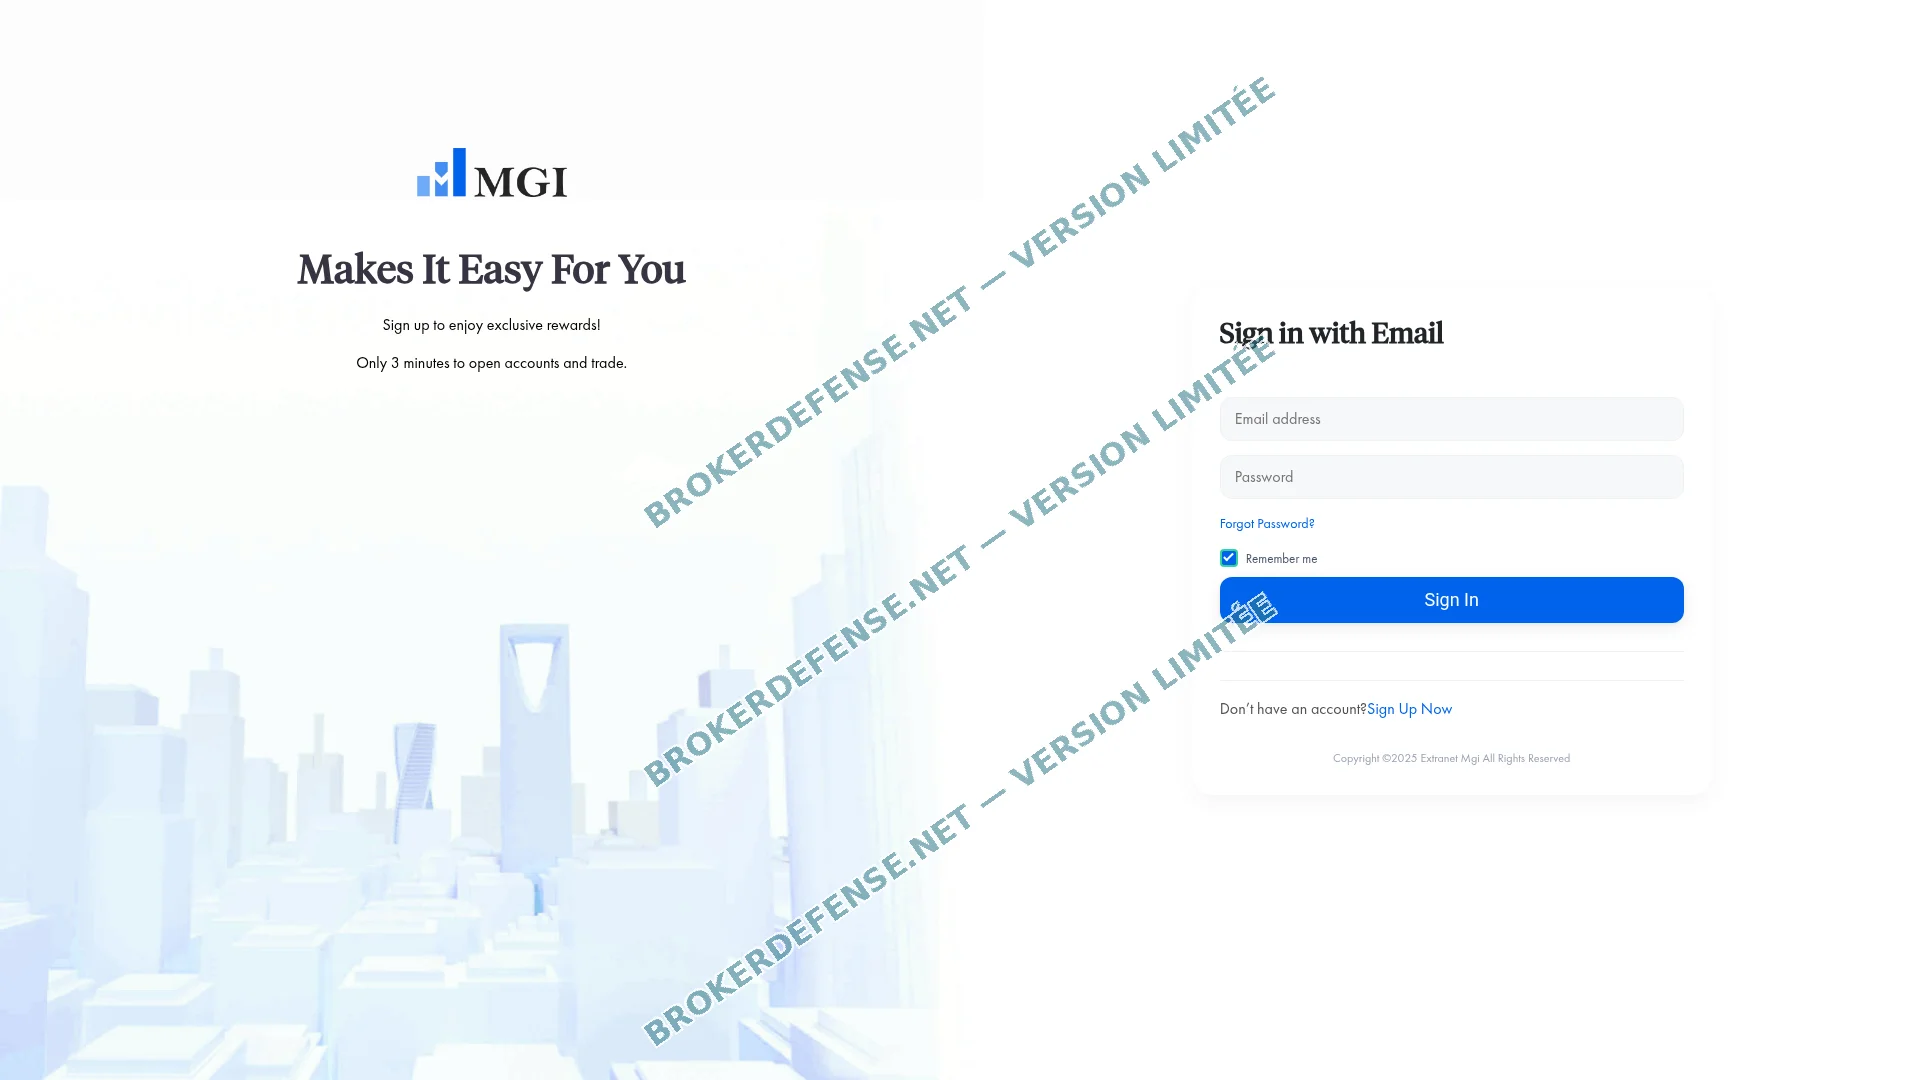
BrokerDefense met gratuitement à disposition la capture de la page d’accueil de ce site frauduleux. Elle permet d’identifier la vitrine, de constituer un dossier ou d’alerter votre entourage, même si la page venait à ne plus être servie.
La version non filigranée, réservée aux procédures judiciaires, s’obtient sur simple demande.
Portail de connexion servi à la place d’une vitrine
Au 3 octobre 2026, le domaine sert aux visiteurs une page d’authentification réclamant une adresse de courriel et un mot de passe, là où une vitrine commerciale exposant une offre, des conditions et une identité légale serait attendue. Le titre inscrit dans le code de la page associe le mot « Signin » et le sigle « MGI ». Cette configuration place d’emblée toute personne arrivant sur le domaine devant un formulaire de connexion, sans lui fournir aucune information préalable sur l’entité qui l’exploite.
Au-delà de ce formulaire, le code de la page embarque un menu de plateforme de trading complet : « Trading », « My profile », « Deposit Funds », « Account Types », « Markets » avec les entrées « Forex », « Stocks », « Indices », « Commodities » et « Cryptocurrency », « Education Center », « Economic Calendar », « Legal Info » décliné en « General Legal », « Privacy Policy » et « Risk Warning », puis « About Us », « Services », « Support » et « Member Access ». Ce menu révèle une infrastructure conçue pour accueillir des opérations de placement et de dépôt, même si son contenu reste invisible aux visiteurs non connectés.
Un formulaire d’inscription recueille le prénom, le nom, l’adresse de courriel, un mot de passe, un indicatif téléphonique, un numéro de téléphone et l’acceptation de conditions. Les invites affichées sur la page sont « Makes It Easy For You », « Sign up to enjoy exclusive rewards! », « Only 3 minutes to open accounts and trade. » et « Don’t have an account? Sign Up Now ». Ce registre d’incitation vise clairement à convertir les visiteurs en déposants.
Cette configuration réserve la vitrine aux seuls inscrits et maintient un canal de dépôt actif pour des personnes déjà engagées dans le processus. Nos recherches recensent les pages /login, /register, /dashboard et /api, soit un ensemble fonctionnel qui va bien au-delà d’une simple page de présentation.
Chez Tucows, un nom réservé jusqu’en janvier 2028
Les données relevées le 3 octobre 2026 montrent que le nom extranet-mgi.com a été enregistré auprès du bureau Tucows Domains Inc. le 27 janvier 2026, avec une échéance fixée au 27 janvier 2028. La dernière modification enregistrée remonte également au 27 janvier 2026, ce qui suggère que la configuration initiale n’a pas été retouchée depuis la création du nom.
Le statut du nom est doublement verrouillé : « client transfer prohibited » interdit tout transfert vers un autre bureau d’enregistrement, tandis que « client update prohibited » bloque toute modification des données déclarées. Deux serveurs de noms portent la zone : CRIS.NS.CLOUDFLARE.COM et MALEAH.NS.CLOUDFLARE.COM, tous deux rattachés au réseau du même prestataire.
Aucun enregistrement d’entreprise correspondant à ce nom n’est ressorti de nos vérifications. Le portail ne déclare nulle part d’adresse d’établissement, de responsable désigné ni de numéro d’immatriculation. Ces absences sont caractéristiques des montages qui cherchent à préserver l’anonymat de leurs opérateurs tout en maintenant un accès fonctionnel aux visiteurs.
Ces mentions, relevées le 3 octobre 2026, sont reprises dans la fiche WHOIS complète sur DomainTools.
Cloudflare, WPML et un thème du commerce
Le domaine est servi derrière Cloudflare, avec le serveur identifié sous la valeur « cloudflare » et deux adresses IP associées : 104.21.86.16 et 172.67.214.10. Cloudflare assure par ailleurs la journalisation des erreurs et la mesure d’audience du domaine, ce qui concentre entre les mains d’un même prestataire la diffusion, la protection et l’observation du trafic.
Le système de gestion de contenu retenu est WordPress, auquel s’ajoute l’extension multilingue WPML, un thème du commerce et le gestionnaire de formulaires Contact Form 7. Côté bibliothèques, nos relevés techniques identifient jQuery dans sa version 3.7.1, Bootstrap et Socket.IO, cette dernière suggérant des échanges de données en temps réel caractéristiques des plateformes de trading. Les polices proviennent de Google Font API et les ressources statiques transitent par le réseau de diffusion jsDelivr.
Un script de suivi publicitaire est servi depuis assets.anytrack.io, ce qui indique une activité de pistage des visiteurs à des fins de recrutement. La protection reCAPTCHA de Google complète le dispositif. Au total, nos relevés recensent 49 technologies intégrées à ce domaine, un volume qui contraste avec la sobriété apparente d’une page de connexion.
Le chiffrement du portail s’appuie sur un certificat délivré par Google Trust Services, dont l’autorité émettrice porte la référence « WE1 ». Sa période de validité court du 21 septembre 2026 au 20 décembre 2026, et son champ couvre extranet-mgi.com comme l’ensemble de ses sous-domaines. Un tel document garantit seulement que la liaison avec le visiteur est chiffrée ; il ne renseigne ni sur la solidité de l’enseigne ni sur une éventuelle autorisation d’exercer.
Aucun siège, aucun dirigeant, aucun numéro d’immatriculation
Le pied de page du portail affiche une mention de droits au nom d’« Extranet Mgi » et l’année 2025, sans qu’aucune adresse postale, aucun nom de responsable légal ni aucun numéro d’immatriculation ne vienne compléter cette mention. Pour toute personne cherchant à identifier l’entité derrière ce portail, ces absences constituent un obstacle immédiat à toute vérification préalable.
Nos vérifications n’ont permis d’identifier aucune société immatriculée portant ce nom. La combinaison d’un pied de page minimaliste daté de 2025, d’une absence totale d’informations légales et d’un domaine créé le 27 janvier 2026 soulève une incohérence chronologique que les visiteurs ne peuvent pas déceler sans recherche approfondie.
Des montages présentant des caractéristiques similaires ont été documentés dans d’autres dossiers de la même période. On peut citer à titre d’exemple notre dossier consacré à ecxtrade.com, dont la mise en garde régulateur a été publiée lors de la même vague et qui présente la même opacité sur l’identité des opérateurs.
Rassembler les traces d’un versement avant de saisir la justice
Toute personne ayant effectué des versements vers extranet-mgi.com a intérêt à constituer sans délai un ensemble de pièces cohérent. Cela comprend les relevés du compte bancaire ou du portefeuille de crypto-actifs ayant servi aux transferts, les confirmations de dépôt reçues par courriel, la correspondance tenue avec ceux qui se présentaient comme le service d’assistance du portail, les adresses de portefeuille vers lesquelles des crypto-actifs ont été envoyés, et les captures d’écran de l’espace membre tel qu’il apparaissait au moment des opérations.
Ces pièces constituent le socle d’une plainte pour escroquerie adressée aux enquêteurs. La fiche du régulateur, accessible sur le site de l’Autorité des marchés financiers, doit être jointe à cette plainte afin d’établir que le caractère non autorisé du portail était formellement établi dès le 29 juillet 2026. Notre page dédiée au volet pénal et au dépôt de plainte détaille les démarches utiles à cette étape.
Avant d’engager toute démarche, il est utile de vérifier le statut de l’entité sur les listes publiées par l’AMF. La consultation de la fiche d’évaluation publique de ce nom renseigne par ailleurs sur le comportement technique du domaine : l’indice de confiance y est classé au niveau le plus bas, à 1 pour cent. Cet indice porte sur des critères techniques et ne vaut pas autorisation d’exercer.
Maître Goce Novakov, avocat dont le cabinet exerce à Paris, revient dans l’entretien filmé ci-dessous sur un jugement rendu en matière d’escroquerie aux faux investissements : il y détaille la victoire obtenue pour les victimes, les modalités de leur indemnisation et la mise en cause d’une banque dont la surveillance des opérations contestées a été jugée défaillante.
Trois réponses sur extranet-mgi.com
L’inscription de ce nom, datée du 29 juillet 2026, retient le libellé « Autre acteur non autorisé » et relève qu’il se présente sous l’identité de la société MGI B.V. Celle-ci ne fournit aucun service d’investissement au public, et le portail n’y est pas davantage autorisé en France.
MGI B.V. est la société dont l’identité est usurpée par les opérateurs d’extranet-mgi.com dans leurs communications. Elle n’est en aucune manière mise en cause et ne tire aucun bénéfice de ce portail : elle en est la victime au même titre que les épargnants abusés.
Il convient de réunir sans attendre tous les justificatifs disponibles : relevés de compte, confirmations de dépôt, échanges avec le service client, adresses de portefeuille crypto et captures de l’espace membre. Ces pièces doivent accompagner une plainte pour escroquerie déposée auprès des autorités judiciaires, en joignant la fiche de l’AMF du 29 juillet 2026.
Contactez notre service d’aide aux victimes
Article réécrit le 03/10/2026



1 Comment
[…] figure sur la liste noire de l’AMF depuis le 15 juillet 2026 (voir notre enquête Extranet-mgi.com blacklisté par l’AMF, plateforme de trading sans agrément). La fiche de cfdsensei.biz est consultable sur […]