Sommaire
Sapheer-app : un nom retiré du registre .com après douze mois
Le nom sapheer-app.com n’a existé que douze mois dans le registre du .com, du 29 mai 2023 au 29 mai 2024, et il n’y figure plus aujourd’hui : nos recherches confirment qu’aucune fiche ne correspond plus à ce nom. Ce constat prend un relief particulier lorsqu’on examine la seule page que ce nom ait jamais servie : un formulaire d’identification strictement identique, dans sa conception technique, à celui que BrokerDefense a décrit dans le dossier consacré à Interface Gestion Privée, ainsi que dans quatre autres dossiers documentés depuis lors. La vitrine était accessible sur le sous-domaine web, à l’adresse web.sapheer-app.com/login, et notre analyse technique a été conduite le 4 octobre 2023, six jours avant la publication de l’article d’origine.
Dernière mise à jour : 13/09/2026
Un écran d’identification qui ne dit ni son nom ni son exploitant
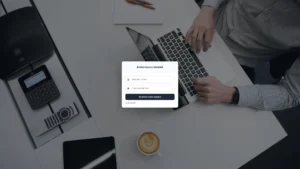
Lors de la capture réalisée le 4 octobre 2023, entre 13h11 et 13h21, la seule ressource servie par web.sapheer-app.com était une page de connexion de moins de 2 800 octets. Son titre était vide : aucun nom d’enseigne, aucune raison sociale, aucun logo ne venait identifier l’entité qui opérait derrière cet écran. L’adresse IP relevée à ce moment, 104.21.56.188, était localisée aux États-Unis.
Le formulaire portait l’intitulé « Connexion à votre compte » et proposait deux champs, « Login » et « Password », une case « Rester connecté » et un lien « Mot de passe oublié ? » pointant vers /resetting/request. Les données saisies étaient transmises à l’adresse /login_check, accompagnées d’un jeton anti-falsification nommé _csrf_token. Les feuilles de style chargées étaient /css/forms.css et /css/checks.css ; l’image de fond provenait du chemin /bundles/frontapp/images/bg-log.jpg.

Au-delà de cet écran, rien n’était accessible : ni mentions légales, ni conditions générales d’utilisation, ni nom de société, ni numéro de licence, ni tarifs, ni page publique d’aucune sorte. Une plateforme qui collecte des fonds est tenue, en droit français, d’afficher des informations d’identification précises. L’absence totale de ces éléments sur sapheer-app.com constitue à elle seule un signal d’alerte de premier ordre. L’article d’origine décrivait un démarchage conduit par téléphone et par courriel, l’adresse ne servant que d’écran de contact pour recueillir des identifiants et, selon toute vraisemblance, orienter des virements.
Le portail partage le gabarit technique de cinq dossiers déjà documentés
Notre analyse technique révèle que l’application d’authentification de sapheer-app.com repose sur le même gabarit technique que celui identifié dans cinq dossiers antérieurs publiés par BrokerDefense. Les marqueurs sont convergents : le framework Symfony, l’endpoint /login_check, le jeton _csrf_token, les champs _username, _password et _remember_me, le lien de réinitialisation vers /resetting/request, et Bootstrap 5.2 bêta servi depuis un réseau de diffusion public avec contrôle d’intégrité. Pour sapheer-app.com s’ajoutent les chemins /bundles/frontapp/, css/forms.css et bg-log.jpg, que l’on retrouve à l’identique dans le dossier Interface Gestion Privée du 2 février 2024.
Les quatre autres dossiers qui partagent ce même gabarit technique sont les suivants : log.monaccesprivee.com, documenté par BrokerDefense le 22 septembre 2024, dont le nom a lui aussi quitté le registre après une brève existence, et qui reposait sur le même type de page d’authentification que celui décrit ici ; log.revolutuab.pro, dossier du 1er août 2024 ; le portail Interface Or, dossier du 25 avril 2026 ; et Wise-gestion.com, dossier du 28 août 2026. Ces concordances techniques rapprochent les dossiers sur le plan de la conception ; elles ne permettent pas d’affirmer que ces vitrines ont été exploitées par un même opérateur.
Ce que ces concordances établissent en revanche, c’est qu’un même gabarit peut être réutilisé pour constituer des façades successives, chacune enregistrée pour une durée brève, chacune réduite à un formulaire d’identification sans aucune information d’entreprise. Reconnaître ce gabarit est utile : une page de connexion qui ne porte ni nom, ni société, ni licence, et dont les chemins techniques correspondent à ce profil, mérite d’être examinée avec la plus grande prudence avant tout versement de fonds.
Douze mois chez PublicDomainRegistry, un titulaire derrière un masque
Le nom sapheer-app.com a été créé le 29 mai 2023 auprès de PDR Ltd., qui exerce sous le nom PublicDomainRegistry.com, bureau d’enregistrement portant l’identifiant IANA 303. L’échéance était fixée au 29 mai 2024 et une modification a été enregistrée le 1er août 2023. Les serveurs de noms déclarés étaient burt.ns.cloudflare.com et cecelia.ns.cloudflare.com. Le DNSSEC n’était pas signé et le statut clientTransferProhibited était en vigueur, ce qui bloquait tout transfert du nom pendant sa durée d’enregistrement.
Le titulaire n’était pas identifiable : l’enregistrement était masqué par Privacy Protect, LLC, société établie à Burlington, dans le Massachusetts, aux États-Unis. Rien, dans la fiche d’enregistrement, ne désigne l’exploitant : le masque de confidentialité, parfaitement licite, laisse le nom de la personne ou de la société ayant commandé l’adresse hors de portée de toute vérification. Nos investigations menées le 13 septembre 2026 confirment que le nom ne résout plus, ni à la racine, ni sur le sous-domaine, ni avec le préfixe www. L’échéance du 29 mai 2024 n’a pas été honorée et le nom ne figure plus au registre du .com.
Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
Les six fichiers de listes et de mises en garde que nous avons passés en revue auprès de l’Autorité des marchés financiers ne comportent pas la moindre ligne à ce nom. Faut-il y lire un signe rassurant ? Non : l’absence d’alerte ne dit rien d’autre que l’absence d’alerte au moment où le nom a quitté le registre.
Après des virements sur cette façade, les pistes de recours
La difficulté propre à ce dossier tient à un double vide. Le formulaire ne nommait aucune société, et le nom lui-même a quitté le registre du .com après l’échéance du 29 mai 2024. Ceux qui ont alimenté ce portail par des virements n’ont donc aucune entité déclarée à qui adresser une réclamation directe.
Les démarches restent néanmoins ouvertes. La première consiste à rassembler l’ensemble des éléments disponibles : relevés de virements, courriels reçus, captures d’écran du formulaire d’identification, historiques d’échanges. Ces pièces constituent le socle de toute demande d’assistance, qu’elle soit adressée à un établissement bancaire pour contester un virement ou à une autorité compétente. La voie ouverte devant le juge répressif mérite d’être envisagée dès lors que les éléments réunis caractérisent une tromperie organisée, ce que le profil de sapheer-app.com, réduit à un formulaire d’identification sans aucune information d’entreprise, tend à étayer. Les signalements peuvent également être adressés à le site de l’AMF, qui centralise les alertes relatives aux plateformes non autorisées.
La question de la responsabilité des intermédiaires financiers dans les escroqueries de ce type est au cœur des contentieux que traitent aujourd’hui les juridictions françaises. Maître Michel Orsini, avocat dont l’activité s’exerce au barreau établi dans la capitale, revient dans l’entretien ci-dessous sur les mécanismes juridiques qui permettent d’engager la responsabilité des acteurs impliqués dans des escroqueries financières.
Les copies de la page de connexion et de ses ressources, archivées le 4 octobre 2023, restent disponibles pour étayer toute démarche. Les dernières copies rattachées à sapheer-app.com, en mars 2024, ne restituent aucun contenu servi, ce qui confirme que la façade avait déjà cessé de fonctionner avant l’expiration formelle du nom.
Questions d’internautes sur un portail éteint
L’absence du nom au registre du .com signifie que la façade technique a disparu et qu’aucune entité ne peut plus être contactée via cette adresse. Cela ne ferme pas les recours, mais rend d’autant plus urgent de rassembler les pièces : relevés des opérations effectuées, courriels de démarchage, captures du formulaire d’identification. Sans adresse à qui écrire, ce sont ces documents qui serviront de base à une demande auprès d’un établissement bancaire ou d’une autorité compétente.
Plusieurs indices sont révélateurs : la page d’accueil se réduit à un écran de connexion sans nom d’enseigne ni logo identifiable, aucune mention légale ni condition générale n’est accessible, aucun numéro de licence ou d’agrément n’est affiché, et le titre de la page est vide. C’est précisément le profil relevé sur web.sapheer-app.com le 4 octobre 2023 : un formulaire intitulé « Connexion à votre compte » sans aucune information permettant d’identifier la société derrière le portail.
L’absence de société déclarée et la disparition du nom du registre compliquent l’identification de l’exploitant, mais ne rendent pas les recours impossibles. Les pièces réunies, relevés de virements, courriels de démarchage, captures d’écran du formulaire d’identification, peuvent être transmises à un établissement bancaire pour contester les opérations, à l’AMF pour signalement, ou utilisées dans le cadre d’une procédure pénale. Deux faits de ce dossier méritent d’être versés au dossier : un enregistrement limité à douze mois, du 29 mai 2023 au 29 mai 2024, et un titulaire soustrait à l’identification par un masque de confidentialité. Les autorités compétentes peuvent s’appuyer sur ces éléments dans leurs investigations.
Ceux qui ont alimenté ce portail par des virements, puis découvert que le nom avait quitté le registre douze mois après son enregistrement, disposent encore d’éléments exploitables : le relevé des opérations effectuées, la copie de l’écran d’identification relevé le 4 octobre 2023 et l’absence de toute société déclarée sur la page. Un examen préalable du dossier avec BrokerDefense permet de choisir entre ces orientations.
Contactez notre service d’aide aux victimes
Article réécrit le 13/09/2026