Sommaire
Un avertissement d’hameçonnage servi à la place de la page d’accueil
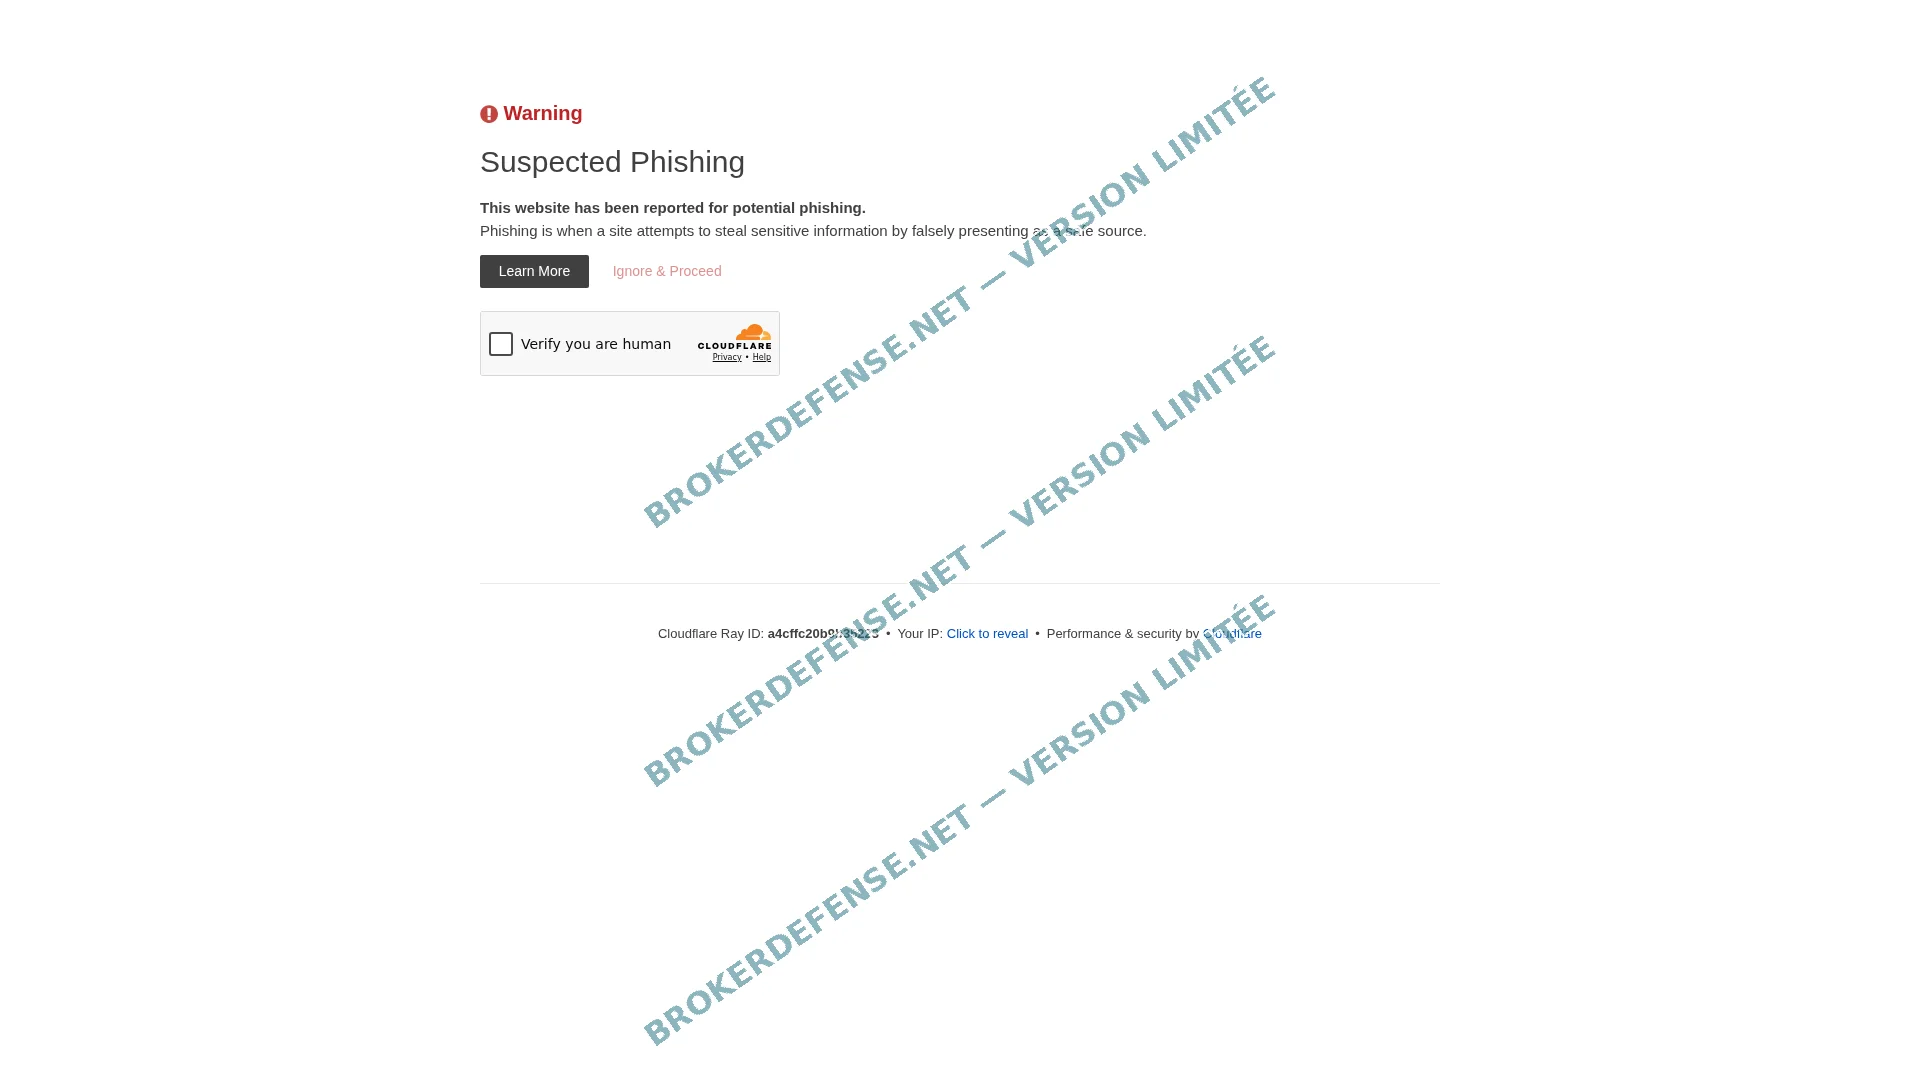
Le 19 octobre 2026, la première chose que smart-isa.cc affiche n’est pas une offre de placement : c’est un écran d’alerte signé Cloudflare, titré « Suspected Phishing », accompagné de la phrase « This website has been reported for potential phishing ». Autrement dit, le nom est signalé pour hameçonnage potentiel par le prestataire qui assure sa diffusion. Le message ne vient pas d’un concurrent, ni d’un forum : il est produit par le réseau qui héberge la réponse du site et le sert avant tout contenu.
La page explique ensuite, en anglais, ce qu’est le hameçonnage : un site qui tente d’obtenir des informations sensibles en se présentant faussement comme une source sûre. Deux boutons sont proposés, « Learn More » et « Ignore & Proceed ». Le second permet de passer outre, après validation d’un test anti-robot. L’avertissement n’est donc pas un mur : c’est un panneau, que le visiteur peut franchir d’un clic.
Nous avons répété la requête avec trois identités de navigation différentes (Chrome de bureau, Safari sur iPhone, robot d’indexation de Google) : la même page de 403 est revenue à chaque fois, avec le même titre. Aucune variante de la vitrine n’apparaît avant elle. Pour un nom déposé depuis moins de quatre mois, c’est une entrée en matière rare : l’infrastructure parle avant l’annonceur.
Dernière mise à jour : 19/10/2026
📄 Annexe
La capture ci-dessous est mise à disposition gratuitement par BrokerDefense. Elle montre l’écran servi par smart-isa.cc le 19 octobre 2026, avec le titre « Suspected Phishing », le texte d’avertissement et les deux boutons proposés au visiteur. Ces pièces permettent de reconstituer, à une date donnée, ce qu’un visiteur voyait à cette adresse.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Cinq pièces administratives qui datent ce nom de quatre mois
Le registre public du domaine situe l’inscription au 22 juin 2026, à 13 h 08 UTC, pour une échéance au 22 juin 2027. La dernière écriture portée sur la fiche tombe la même journée, dans l’heure qui suit le dépôt : autrement dit, la configuration a été posée d’un bloc, sans période de tâtonnement visible. La durée retenue est d’un an, ce qui est le choix le plus court offert par la plupart des bureaux d’enregistrement.
Le bureau d’enregistrement est Internet Domain Service BS Corp, identifié par le numéro 2487 dans le registre des opérateurs accrédités. Le statut du nom porte la mention « clientTransferProhibited », qui bloque un changement de bureau d’enregistrement sans l’aval du titulaire. Ce verrou est posé par défaut chez plusieurs revendeurs, il ne prouve donc rien à lui seul, mais il confirme qu’un titulaire a bien pris la main sur le dossier.
L’identité de ce titulaire, en revanche, n’est pas publiée. Les données du propriétaire sont masquées, comme c’est l’usage pour un service d’anonymisation, et aucune société n’apparaît en clair. Deux serveurs de noms assurent la résolution, chase et kelly, tous deux chez Cloudflare. La zone déclare une adresse de messagerie unique, smtp.google.com, et un enregistrement de vérification Google, du type utilisé pour valider la propriété d’un nom auprès du moteur de recherche. Ces deux éléments indiquent qu’une boîte de réception a été prévue et qu’un compte de webmaster a été ouvert.
Rien, dans ces cinq pièces, ne désigne une personne morale : ni dénomination sociale, ni numéro d’immatriculation, ni adresse de siège. C’est le premier écart du dossier, et il n’est pas technique : une plateforme d’épargne qui collecte des fonds se présente normalement par une société identifiée.
L’Individual Savings Account, ce produit britannique que le nom convoite
Le nom retenu n’est pas un assemblage au hasard. « ISA » est, au Royaume-Uni, le sigle de l’Individual Savings Account, l’enveloppe d’épargne défiscalisée la plus répandue du pays : les versements y sont plafonnés chaque année par l’administration fiscale, et les gains en sont exonérés tant qu’ils restent dans l’enveloppe. Des millions de foyers britanniques détiennent un ISA en banque ou chez un courtier, et le mot fait partie du vocabulaire courant de l’épargnant, bien au-delà de la finance.
Accoler « smart » à ce sigle produit un nom qui promet une version modernisée, pilotée ou optimisée, d’un produit que le public connaît déjà. C’est un ressort connu : on ne vend pas une nouveauté, on vend une amélioration d’une chose familière. Le suffixe .cc, lui, n’a rien de britannique : c’est un domaine de premier niveau historique, peu coûteux, très utilisé par des opérateurs qui changent d’adresse souvent.
Or aucun document publié par le site ne relie ce nom à une société britannique. Pas de company number, pas d’adresse à Londres, pas de mention d’un établissement agréé par la Financial Conduct Authority. Le symbole est emprunté, l’émetteur reste absent. La consultation du Whois complet permet de vérifier ce point : la fiche d’enregistrement du domaine sur DomainTools reprend les dates et le bureau d’enregistrement cités plus haut, sans davantage d’identité.
Sept constats qui privent la vitrine de toute existence publique
Un site de placement, même récent, laisse ordinairement des traces : une capture dans une archive collaborative, un résultat dans un moteur de recherche, un scan public, un avis d’internaute. Ici, l’addition est vide, et c’est en soi un résultat d’enquête.
Premièrement, les archives publiques du web ne restituent aucune capture pour ce nom. Deuxièmement, une recherche sur le domaine exact ne renvoie aucune page indexée, ni titre, ni description. Troisièmement, les banques d’images de sites, qui conservent l’empreinte des pages visitées par des tiers, n’en ont gardé aucune. Quatrièmement, le rapport public d’évaluation du nom, consultable sur cette évaluation publique, a été ouvert le 19 octobre 2026, soit le jour de nos propres relevés : personne ne l’avait signalé avant.
Cinquièmement, ce rapport plafonne la note de confiance du nom à 25 %, en pointant deux faiblesses : l’âge du dépôt, inférieur à un semestre, et une échéance rapprochée. Sixièmement, l’identité du titulaire y est également absente, faute de données exploitables. Septièmement, les listes du régulateur français des marchés ne portent aucune entrée correspondant à ce nom : nous avons relu les six fichiers publiés par l’AMF, dans leurs versions datées du 6 décembre 2023 au 8 octobre 2026, et aucun ne mentionne smart-isa.cc. La liste noire de l’Autorité bancaire européenne, consultée le même jour, ne comporte pas davantage de ligne à ce nom.
Une absence n’est pas un certificat de régularité : elle décrit l’état de ces documents à la date de notre passage. Mais sept absences qui se cumulent, sur un nom de quatre mois qui se présente comme une épargne, dessinent un mode d’existence précis : celui d’une façade qui n’a encore rien produit de public, et que rien n’a encore documentée sinon l’alerte de son propre hébergeur.
Sous l’avertissement, un jeton à franchir et des chemins qui ne répondent plus
L’écran d’alerte n’est pas une simple image. Il contient un formulaire qui pointe vers un chemin interne de contournement, avec trois champs cachés : un jeton d’accès, le chemin d’origine demandé, et la réponse au test anti-robot. Le bouton « Ignore & Proceed » ne fait donc pas disparaître l’avertissement par magie : il demande au visiteur de prouver qu’il est humain, puis le laisse continuer vers la page qu’il voulait voir. Ce détail a son intérêt : la protection vise les outils d’analyse et les robots, pas les personnes.
Nous avons ensuite sollicité les chemins qu’une plateforme de ce genre expose habituellement : page de connexion, page d’inscription, tableau de bord, point d’entrée d’interface. Tous ont renvoyé la même erreur 522, celle que Cloudflare produit lorsqu’il n’obtient plus de réponse de l’ordinateur qui héberge réellement le site. Le fichier de directive destiné aux robots a connu le même sort. À l’heure de nos relevés, la résolution fonctionnait, le certificat était valide, mais l’origine était muette.
Le certificat mérite un arrêt. Il a été délivré le 18 octobre 2026, pour trois mois, et son émetteur est Google Trust Services par son échelon WE1, et il couvre à la fois le nom et l’ensemble de ses sous-domaines par un joker. Un certificat de la veille sur un nom de juin indique une maintenance active : le domaine n’est pas abandonné, il est entretenu. La messagerie déclarée chez Google et l’enregistrement de vérification du moteur de recherche complètent ce tableau d’une infrastructure préparée, avec boîte de réception et propriété validée.
Il y a donc deux états superposés : un domaine correctement configuré, certifié, doté d’une messagerie, et un site dont aucune page n’est servie. Le contraste n’est pas anodin. Il signifie que l’essentiel du travail visible a porté sur l’habillage administratif du nom, pas sur un service en état de fonctionner, ou que le service a été retiré récemment, sans que le nom suive.
Les gestes utiles quand des identifiants ou un virement ont été confiés
La première question à trancher est celle de ce qui a été communiqué. Si un mot de passe bancaire, un code à usage unique ou un identifiant d’espace client a été saisi sur une page atteinte depuis ce nom, le réflexe est bancaire avant d’être juridique : appeler le numéro figurant au dos de la carte, faire opposition si nécessaire, demander le relevé des opérations des dernières semaines et signaler par écrit tout débit non autorisé. La banque doit alors instruire la contestation, et la charge de la preuve de l’authentification pèse sur elle, ce que la jurisprudence rappelle régulièrement.
Si c’est un virement qui est parti, la démarche change de nature : il faut demander sans délai un rappel des fonds à l’établissement émetteur, en fournissant l’ordre de virement, l’avis d’opéré et l’identité du bénéficiaire telle qu’elle apparaissait. Ce rappel n’a de chances d’aboutir que tant que les fonds n’ont pas été retirés du compte de destination : d’où l’urgence. Un dépôt en cryptoactifs, lui, ne se rappelle pas ; il se documente, pour être rattaché à une adresse et à une plateforme d’échange.
Dans les deux cas, les pièces à conserver sont les mêmes, et elles disparaissent vite : la capture datée de l’écran affiché par le site, l’adresse exacte visitée, les courriels ou messages reçus qui ont conduit jusque-là, les échanges avec l’interlocuteur, et les justificatifs bancaires. Notre page consacrée au dépôt de plainte et au volet pénal détaille les documents attendus par les enquêteurs, commune par commune.
Deux dossiers voisins, documentés par nos soins, éclairent la mécanique : la fausse vérification bancaire bpi-verify.cc, qui imitait un contrôle de sécurité pour capter des identifiants, et notre analyse du refus de remboursement opposé par une banque, utile quand l’établissement conteste la faute de son client. Les deux montrent que la réponse se joue sur des pièces datées, pas sur des impressions.
Sur ce terrain, l’éclairage filmé de Maître Anne Bernard-Dussaulx, avocate du barreau de Paris, porte précisément sur la preuve que la banque doit rapporter lorsqu’un virement n’a pas été autorisé par son client. Son intervention est visible ci-dessous :
Hameçonnage revendiqué, produit d’épargne détourné : vos interrogations
Il signifie que le prestataire qui diffuse le site a reçu un signalement et classe le domaine comme suspect d’hameçonnage. Le message est produit par l’infrastructure, pas par un tiers anonyme, et il s’affiche avant toute page du site. Il ne constitue pas une condamnation judiciaire : c’est une mesure de prudence, révisable, qui invite le visiteur à ne rien saisir.
Un véritable ISA est distribué par une banque ou un courtier établis au Royaume-Uni, dont l’identité et le numéro d’immatriculation sont publiés, et qui figure sur les registres de la Financial Conduct Authority. Ici, aucune société n’est nommée, aucun matricule n’apparaît, et le nom est déposé depuis juin 2026 seulement. L’enveloppe fiscale britannique ne s’exporte pas dans un domaine en .cc.
Le 19 octobre 2026, la résolution du nom fonctionnait et un certificat valide était présenté, mais les pages internes testées renvoyaient toutes une erreur de délai vers l’ordinateur d’origine. Seul l’écran d’avertissement restait consultable. Un nom entretenu avec une origine muette peut redevenir actif en quelques heures sous une autre présentation : c’est pourquoi les captures datées et les relevés bancaires restent les seules pièces stables.
smart-isa.cc ne s’adresse pas à des professionnels : il emprunte le vocabulaire de l’épargne défiscalisée britannique pour capter un public qui croit reconnaître un produit courant, et il n’a laissé derrière lui ni société, ni agrément, ni page conservée. Que le nom soit entretenu alors que son origine ne répond plus indique surtout qu’il peut resservir. Avant tout versement, faites évaluer le dossier : l’assistance aux victimes de BrokerDefense prend en charge, sans frais, l’examen des pièces d’un paiement déjà parti et dit ce qui reste ouvert.