Sommaire
Le nom a changé de serveurs ce soir, et plus rien ne répond sous ce nom
Le dossier de bitkelttrade.com a été réécrit ce soir, le 16 novembre 2026 à 21 h 09 min 01 s UTC, et la délégation du nom a changé dans la même écriture. Les deux serveurs de noms annoncés au registre ne sont plus ceux qui portaient la page de captation : le nom désigne désormais pranab.ns.cloudflare.com et sofia.ns.cloudflare.com. Interrogés sur l’adresse, sur les serveurs de noms eux-mêmes et sur l’autorité de zone, ces deux hôtes refusent la question, et les six adresses anycast de la paire renvoient le même refus. Une délégation qui renvoie ses propres requêtes n’est pas une zone vide : c’est une zone que personne n’a configurée.
La conséquence est immédiate et totale. Ce soir, aucune adresse ne répond sous ce nom, ni sur l’apex ni sur la variante avec www, ni sur le port 80 ni sur le port sécurisé, et la messagerie du domaine tombe avec la zone. Il y a deux jours, le nom conduisait encore à un écran de place de marché de 4 730 octets annonçant une expiration. Cet écran non plus n’est plus atteignable : la machine qui le servait répond toujours, mais plus aucun nom ne mène à elle. Le dispositif a donc cessé de capter le trafic résiduel qu’il exploitait, et c’est la seule chose qui ait bougé sur ce dossier depuis quarante-huit heures.
Le reste du dossier n’a pas varié. Le nom déposé le 15 octobre 2025 reste réglé jusqu’au 15 octobre 2027, son verrou de transfert n’a pas bougé, son bureau d’enregistrement reste Namecheap et son titulaire reste caché derrière le service de confidentialité. Une écriture au registre, un changement de serveurs et une zone muette : trois faits du même soir, dont aucun ne dit qui a décidé quoi. Ce que la mesure établit, c’est qu’un nom payé pour treize mois encore vient d’être repointé vers une infrastructure neuve, sans qu’une seule page y soit publiée.
Ce changement de serveurs ne réécrit pas l’histoire du dossier, et il ne faut pas la perdre de vue. L’enregistrement de bitkelttrade.com avait été rouvert le 16 octobre 2026 à 8 h 22 UTC, après le premier terme du nom. Notre précédente version, publiée le 11 novembre, lisait dans cette écriture un renouvellement anticipé. La mesure ne le soutient pas. Un premier terme d’une année tombait le 15 octobre 2026 à 13 h 24 UTC, et la modification du dossier arrive dix-neuf heures plus tard. Deux explications tiennent, et aucune pièce publique ne permet de choisir entre elles : soit le titulaire a payé son dû avec un jour de retard, soit le bureau a appliqué la reconduction d’office, comme les règles de l’ICANN l’y autorisent pendant quarante-cinq jours après l’échéance. La correction est mince en apparence, elle ne l’est pas pour un lecteur : elle sépare un opérateur qui entretient son nom d’un opérateur dont le nom a survécu malgré lui.
Le point qui reste établi, lui, ne dépend d’aucune hypothèse. Le nom est réglé jusqu’à l’automne 2027, il demeure sous verrou de transfert, et il n’a jamais changé de bureau d’enregistrement depuis sa création. Une adresse qui aurait été abandonnée après l’alerte de l’Autorité des marchés financiers ne se présenterait pas ainsi.
Dernière mise à jour : 16/11/2026
📄 Document
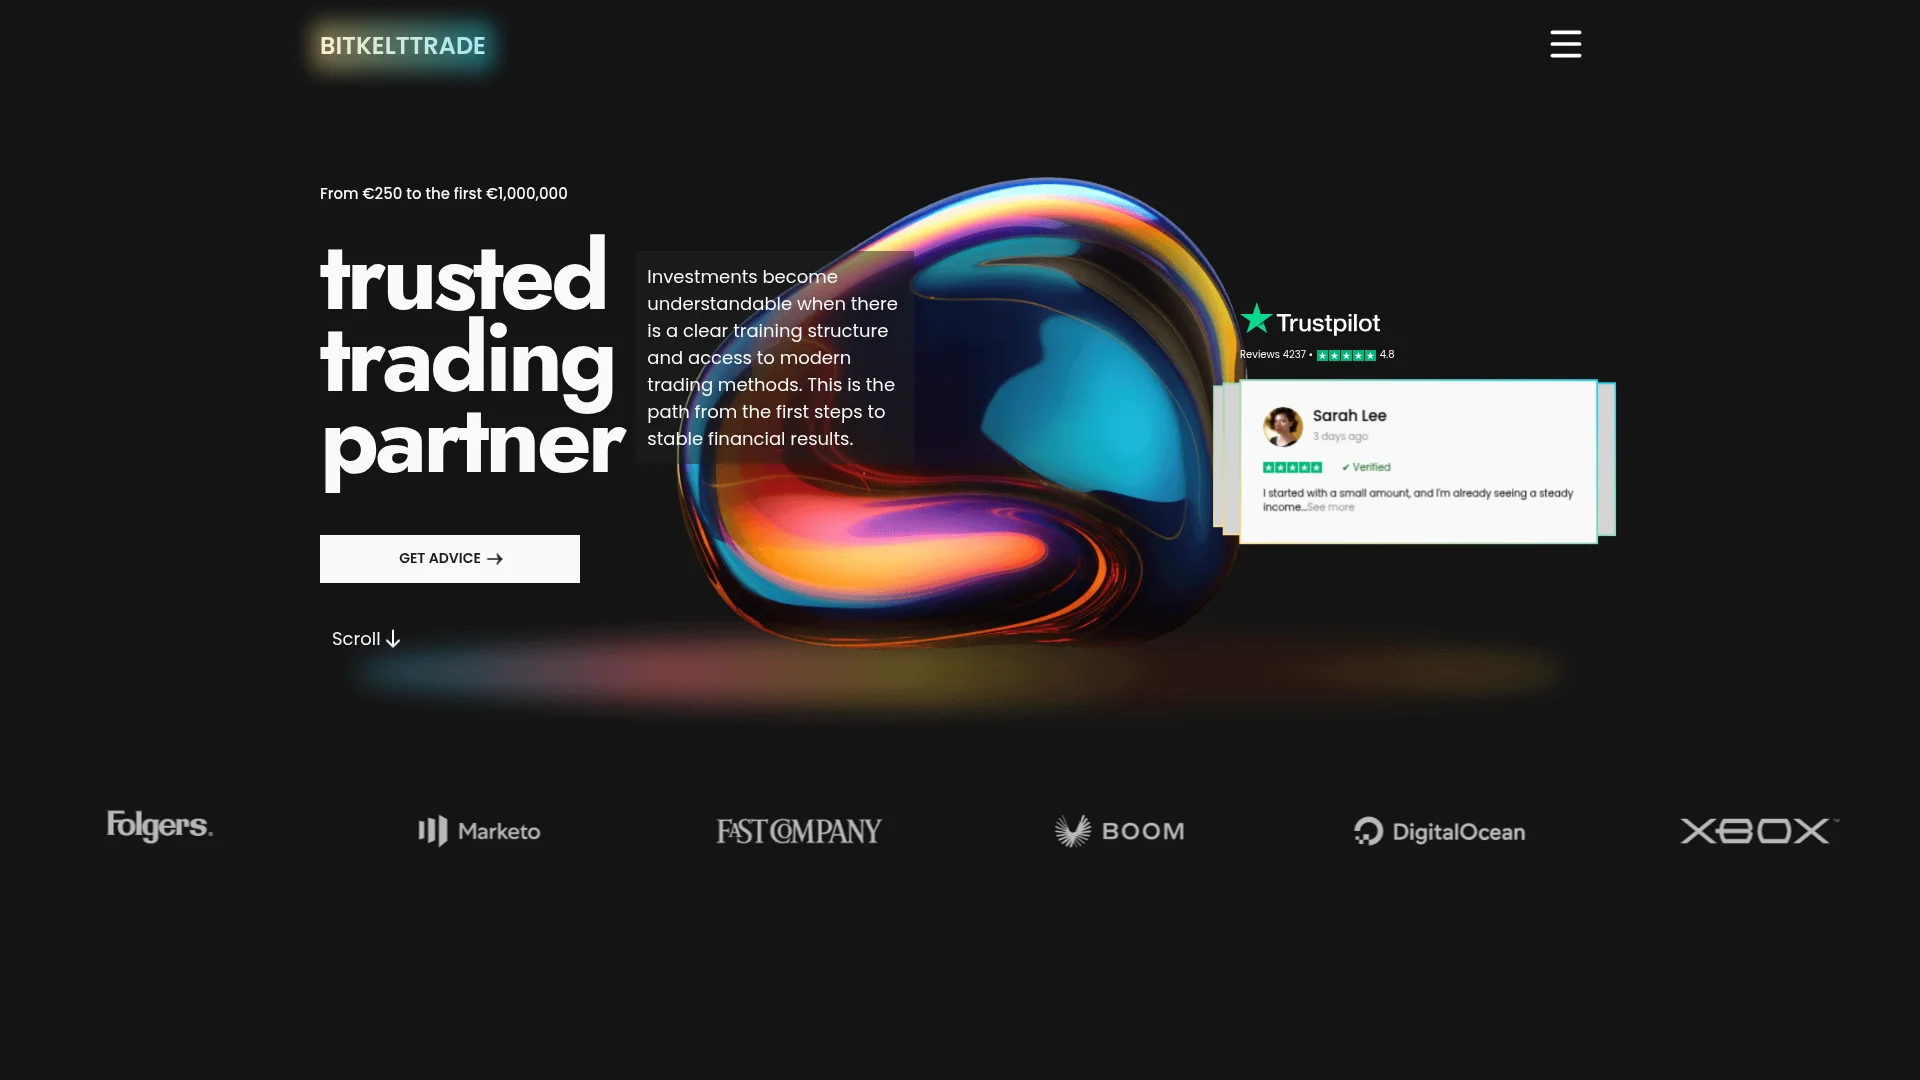
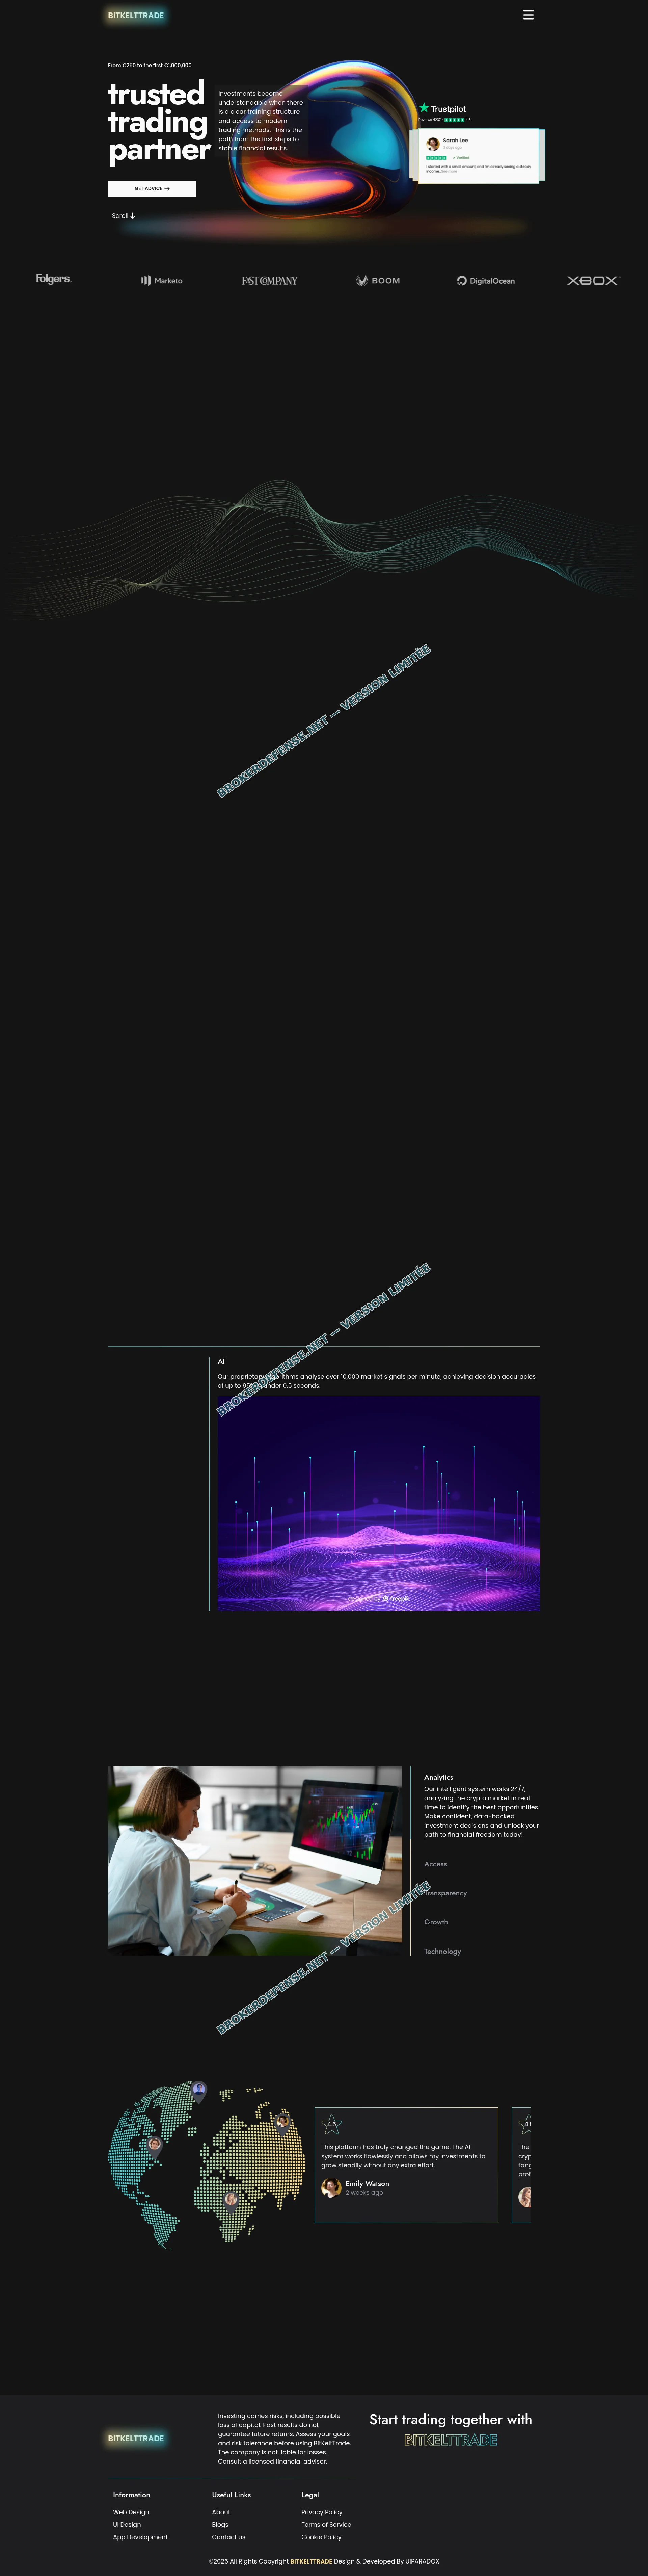
La copie de l’accueil arrêtée par notre rédaction le 17 août 2026 reste versée au dossier : bandeau promettant de transformer 250 euros en un premier million, compteur de 4 237 avis à 4,8 sur 5, rubriques « Services », « Featured » et « Strategic ». Elle fixe ce qu’un visiteur trouvait à l’écran à l’époque où ce nom conduisait encore à une plateforme active.
La première est lisible par tous ; la seconde, sans marquage, sert d’annexe à une procédure.
Sur le port 80, un écran de place de marché annonçait une expiration que le dossier contredit
Nos relevés du 14 novembre 2026, à 19 h 31 UTC, donnent le même résultat sur l’apex et sur la forme avec www : le port 80 rend un document de 4 730 octets, sans titre, produit par un serveur nginx 1.28.3 sous Ubuntu. Le corps est une application unique, avec une feuille de style, un script de rendu, une mesure d’audience et un appel au service d’une place de marché de noms. Le texte affiché tient en trois blocs : la phrase « Domain registration has expired », des instructions de renouvellement qui renvoient le titulaire vers son compte, puis une promotion de ventes aux enchères et de son application mobile.
La phrase est fausse, et c’est la pièce la plus utile du dossier. Le même jour, le registre de l’extension affiche une échéance au 15 octobre 2027. L’écran décrit donc l’état du site rattaché au nom, jamais celui du nom lui-même, et un visiteur qui le lit en conclut l’inverse de ce que dit le dossier. Un commentaire laissé dans le code de la page précise d’ailleurs que le référent d’origine est transmis afin que la place de marché rattache la visite à l’extension du nom : ce document n’est pas une vitrine, c’est un outil de captation du trafic résiduel.
Le port sécurisé, lui, ne rend rien. Trois passes successives sur l’apex et trois sur www aboutissent à la même rupture de la négociation, avant tout échange de certificat. Ce n’est pas un refus de connexion, ni un délai dépassé : la machine accepte la session puis la referme sans présenter de pièce d’identité. Aucun formulaire, aucune page de connexion, aucun tableau de bord n’est servi sous ce nom depuis le mois d’août. Depuis le 16 novembre au soir, ce constat se durcit : le nom ne se résout plus du tout, et l’écran de place de marché lui-même n’est plus atteignable, alors que la machine de Phoenix qui le produisait répond encore à qui l’appelle par son adresse.
La seconde adresse de la marque ne rend plus qu’une erreur 520, la troisième reste gelée
Le dispositif ne reposait pas sur un seul nom. bit-kelttrade.net, décrit le 24 août 2026 comme une vitrine néerlandophone visant la Belgique, ne répond plus correctement. Interrogé cinq fois le 14 novembre, sur l’apex comme sur www, il rend le code 520, que Cloudflare émet lorsqu’il joint son infrastructure mais reçoit une réponse invalide du serveur d’origine. Le même code revient depuis un point de contrôle situé à Newark, ce qui écarte l’hypothèse d’un filtrage dirigé contre nos adresses. Son dossier de registre, lui, est intact : déposé le 1er avril 2026, réglé jusqu’au 1er avril 2027, derrière les deux adresses de Cloudflare.
Le troisième nom du réseau est dans une situation plus franche. thryva.cyou, fausse page du journal Le Monde servant à recruter des visiteurs, porte toujours la mention « client hold » posée le 20 août 2026, trois jours après son inscription au fichier du régulateur dans la rubrique des usurpations d’identité. Son dossier n’a plus été touché depuis le 1er septembre 2026, son échéance court jusqu’au 31 juillet 2027, et les résolveurs ne rendent plus aucune adresse pour ce nom.
Trois noms, trois états distincts, et une seule conclusion raisonnable : la partie visible du dispositif s’est éteinte par morceaux, sans qu’aucune pièce publique n’indique une décision d’arrêt. Un nom retiré de la zone par son bureau, un autre dont le serveur d’origine ne répond plus, un troisième qui survit payé sans rien porter.
La zone ne publie ni messagerie ni politique d’expédition
Jusqu’au 14 novembre, le contenu de la zone tenait en une ligne : une adresse unique, 104.219.250.37, dont le nom inverse désigne une machine de la place de marché du bureau d’enregistrement, dans un centre de données de Phoenix, et deux serveurs de noms dont l’intitulé se termine par parity.domains. Aucun enregistrement de messagerie, aucun enregistrement de texte, aucune autorisation d’autorité de certification. Trois types de requête, trois réponses vides. Le changement de délégation du 16 novembre retire jusqu’à cette ligne : la paire désormais annoncée au registre ne sert aucune zone, et aucune question ne peut plus être posée.
Cette absence a une conséquence concrète pour quiconque correspond encore avec un interlocuteur se réclamant de la plateforme. Un message dont l’adresse se termine par bitkelttrade.com ne peut pas sortir d’une boîte hébergée sous ce nom, et il ne peut pas être authentifié par une politique d’expédition adossée au domaine, faute d’enregistrement publié. L’identité affichée dans le champ d’expéditeur ne prouve donc rien, ce qui est exactement l’usage que ce type de dossier en fait.
Le registre de l’extension et celui du bureau ne s’accordent plus avec ce que les résolveurs obtiennent : la fiche annonce depuis ce soir la paire Cloudflare, qui refuse de répondre, tandis que l’ancienne paire de la place de marché a cessé d’être interrogée. C’est la fiche du registre qui fait foi pour savoir à qui le nom appartient, et la délégation qui fait foi pour savoir ce qu’il sert. Ce soir, l’une dit qu’il est tenu, l’autre qu’il ne rend rien. Consultez la fiche WHOIS complète sur DomainTools pour vérifier les dates et les serveurs déclarés au dossier du domaine.
La série de certificats s’arrête le 5 octobre, à quarante jours de notre passage
Les journaux publics de certification ne portent que deux pièces sur ce nom, toutes deux postérieures à l’alerte du 17 août 2026. La première est un joker Let’s Encrypt, autorité YE2, émis le 21 août 2026 et valable jusqu’au 19 novembre 2026, soit cinq jours après notre relevé. La seconde est un joker Google Trust Services, autorité WE1, émis le 5 octobre 2026 et valable jusqu’au 3 janvier 2027. Le certificat que notre enquête d’août avait photographié, lui, expirait le 5 novembre et n’a pas été remplacé en service.
Ces deux pièces disent une chose précise, et rien de plus. Une délivrance suppose que le demandeur contrôlait la zone le jour de la validation : le nom était donc administré les 21 août et 5 octobre 2026. Elle ne prouve pas qu’une vitrine était alors servie, et la rupture de poignée de main constatée aujourd’hui montre qu’aucune des deux n’est présentée à un visiteur. La série s’arrête au 5 octobre, quarante jours avant notre passage, et cette interruption est le seul élément datable que laisse la chaîne de certification.
La fiche du 17 août 2026 n’a pas quitté la rubrique crypto-actifs
La page que le régulateur consacre à ce nom répondait encore le 14 novembre 2026, quatre-vingt-neuf jours après sa publication. Elle range bitkelttrade.com dans la rubrique des crypto-actifs, sous la mention qui ouvre chacune de ces pages : cet acteur ne détient aucune autorisation de l’Autorité pour commercialiser sur le sol français des services ou des placements financiers. Aucun retrait, aucune mention d’une régularisation ultérieure.
Ce que ce silence administratif signifie pour un épargnant est simple : la plateforme n’a pas obtenu d’agrément après coup, et l’alerte garde sa valeur pour quiconque serait sollicité sous ce nom ou sous une orthographe voisine. Il ne signifie pas que le dossier est clos. Une inscription au fichier est une mesure d’information, jamais une décision de justice, et elle ne rend pas les fonds versés. Les signalements d’utilisateurs restent accessibles de leur côté sous la fiche publique ouverte pour ce nom, et la rubrique où l’Autorité publie ses avertissements permet de vérifier l’état du fichier au jour où l’on écrit.
Après un virement en euros vers ce formulaire, ce que la banque doit pouvoir lire
La vitrine n’existe plus, mais les versements qu’elle a provoqués restent dans des comptes. Pour un transfert en euros vers un établissement de l’Espace économique européen, la banque émettrice doit être saisie par écrit, avec la date, le montant, le bénéficiaire tel qu’il apparaît sur l’avis d’opéré et la qualification frauduleuse du destinataire ; la demande de rappel des fonds se heurte à des délais qui dépendent de l’établissement et de l’ancienneté de l’opération. Pour un paiement par carte, la contestation suit le canal du prestataire de paiement, et pour un transfert en crypto-actifs il n’existe aucune procédure de rappel : la trace de l’opération devient la seule pièce.
Le dépôt de plainte vient ensuite, et il ne dépend pas de l’existence du site. Il se fait au commissariat ou à la brigade du lieu de résidence, ou par courrier au procureur de la République, en joignant la fiche du régulateur, les avis d’opéré, la conversation avec l’interlocuteur et les captures de son espace client. Notre guide du dépôt de plainte détaille les pièces attendues selon le moyen de paiement.
Quand l’opérateur n’est identifiable nulle part, la question posée n’est plus celle du site mais celle du compte qui a reçu les fonds. Maître Anne Bernard-Dussaulx, avocate inscrite au barreau de Paris, expose dans l’entretien ci-dessous les voies qui ont abouti dans des dossiers comparables, y compris devant la Cour de cassation, et ce qu’un juge attend comme preuve d’un versement détourné. Sa page de présentation détaille le cabinet et ses interventions.
BitKeltTrade laisse donc un nom payé jusqu’en 2027, désormais repointé vers des serveurs qui ne servent rien, une seconde adresse hors service et une troisième gelée. Les personnes qui ont viré des euros après un appel se trouvent dans la même position que celles qui ont seulement laissé leurs coordonnées : la preuve à constituer est la leur, et elle ne dépend plus de ce que le site affiche. Notre service instruit d’abord une appréciation du dossier, reconstitue la chronologie des versements avec les pièces remises, puis signale ce qui reste défendable devant un juge.
Non. Le dossier du registre porte une échéance au 15 octobre 2027 et un verrou de transfert toujours actif, et la modification enregistrée le 16 octobre 2026 a été appliquée après le premier terme du nom. La page qui annonçait cette expiration n’est plus atteignable depuis le 16 novembre au soir, et cette phrase décrivait le site rattaché au nom, jamais l’état de l’enregistrement lui-même.
bit-kelttrade.net passe par l’infrastructure de Cloudflare, qui rend le code 520 lorsque le serveur d’origine ne fournit pas de réponse exploitable. Le nom existe toujours au registre, réglé jusqu’au 1er avril 2027, mais aucun contenu de la plateforme n’est plus servi derrière. Un code 520 ne dit pas que le nom a été rendu à la libre disposition du public.
Oui, et l’appel doit être traité comme frauduleux. La zone du domaine ne publie plus aucune messagerie ni politique d’expédition, ce qui interdit de croire qu’un message en vient réellement. Les coordonnées laissées dans le formulaire avant l’été alimentent des relances pendant des mois : notez le numéro, ne versez rien, ne suivez aucune consigne de virement.
Article réécrit le 16/11/2026



1 Comment
[…] d’Accès Financier » administré par l’AMF. Ce domaine est un maillon du réseau BitKeltTrade, dénoncé par BrokerDefense le jour même : il partage avec lui jusqu’à son icône de favori, preuve qu’un même opérateur […]