Le portail servi sous client.ram-next.com tient dans un fichier de 3 901 octets. Nous avons comparé ce fichier à celui de profile.evinquo.com, la plateforme dont nous avons documenté le montage le 18 septembre 2026 : les deux sont identiques, caractère pour caractère, à trois détails près. Le nom de la marque dans la balise de titre, le nom du fichier de favicon, et l’empreinte des deux fichiers de code qu’ils chargent. Tout le reste, jusqu’à la dernière déclaration de style de l’écran de démarrage, est le même texte.
Les deux fichiers pèsent exactement le même poids, arrivent du même hébergement, et portent la même date de dernière modification : le 17 novembre 2026, à 10 h 48. Le logo de Ram Next, lui, est stocké dans un compartiment Amazon dont le nom ne varie pas d’une enseigne à l’autre : logos-evinquo. Ce n’est donc pas une ressemblance de style, c’est un gabarit unique, redéployé sous un nouveau nom.
Sommaire
Le même fichier que la plateforme Evinquo, au caractère près
La comparaison ne laisse aucune place à l’interprétation. Sur les 3 901 octets que sert chacune des deux adresses, les 122 premiers caractères sont identiques, les 35 derniers aussi, et la seule zone qui diverge contient trois choses : l’enseigne affichée dans le titre de l’onglet, le nom du fichier d’icône, et le numéro de version des deux paquets JavaScript. L’ossature de la page (déclaration de l’application, polices, feuille de style de l’écran d’attente, barre de progression, ordre des scripts) est recopiée à l’identique.
Le rapprochement avec notre enquête du 18 septembre n’est pas une hypothèse d’école. La plateforme Evinquo répondait alors par un code 401 sur chacune de ses adresses, tandis que son portail client, lui, servait un espace de connexion complet. Ram Next reproduit exactement cette architecture : un nom principal muet, un portail bavard. Le même jour, nous avions également documenté Aimex Trade, présenté dans son propre code comme le 862ᵉ site d’une chaîne de fabrication de vitrines. Deux mois plus tard, le même gabarit ressort sous une enseigne de plus.
C’est le point le plus lourd du dossier. Une victime qui se plaint de Ram Next décrit en réalité une mécanique qui a déjà servi, avec la même interface, la même hiérarchie d’écrans et les mêmes emplacements de paiement. Changer de nom ne coûte ici que trois lignes dans un fichier de configuration.
Dernière mise à jour : 17/11/2026
📄 Pièce
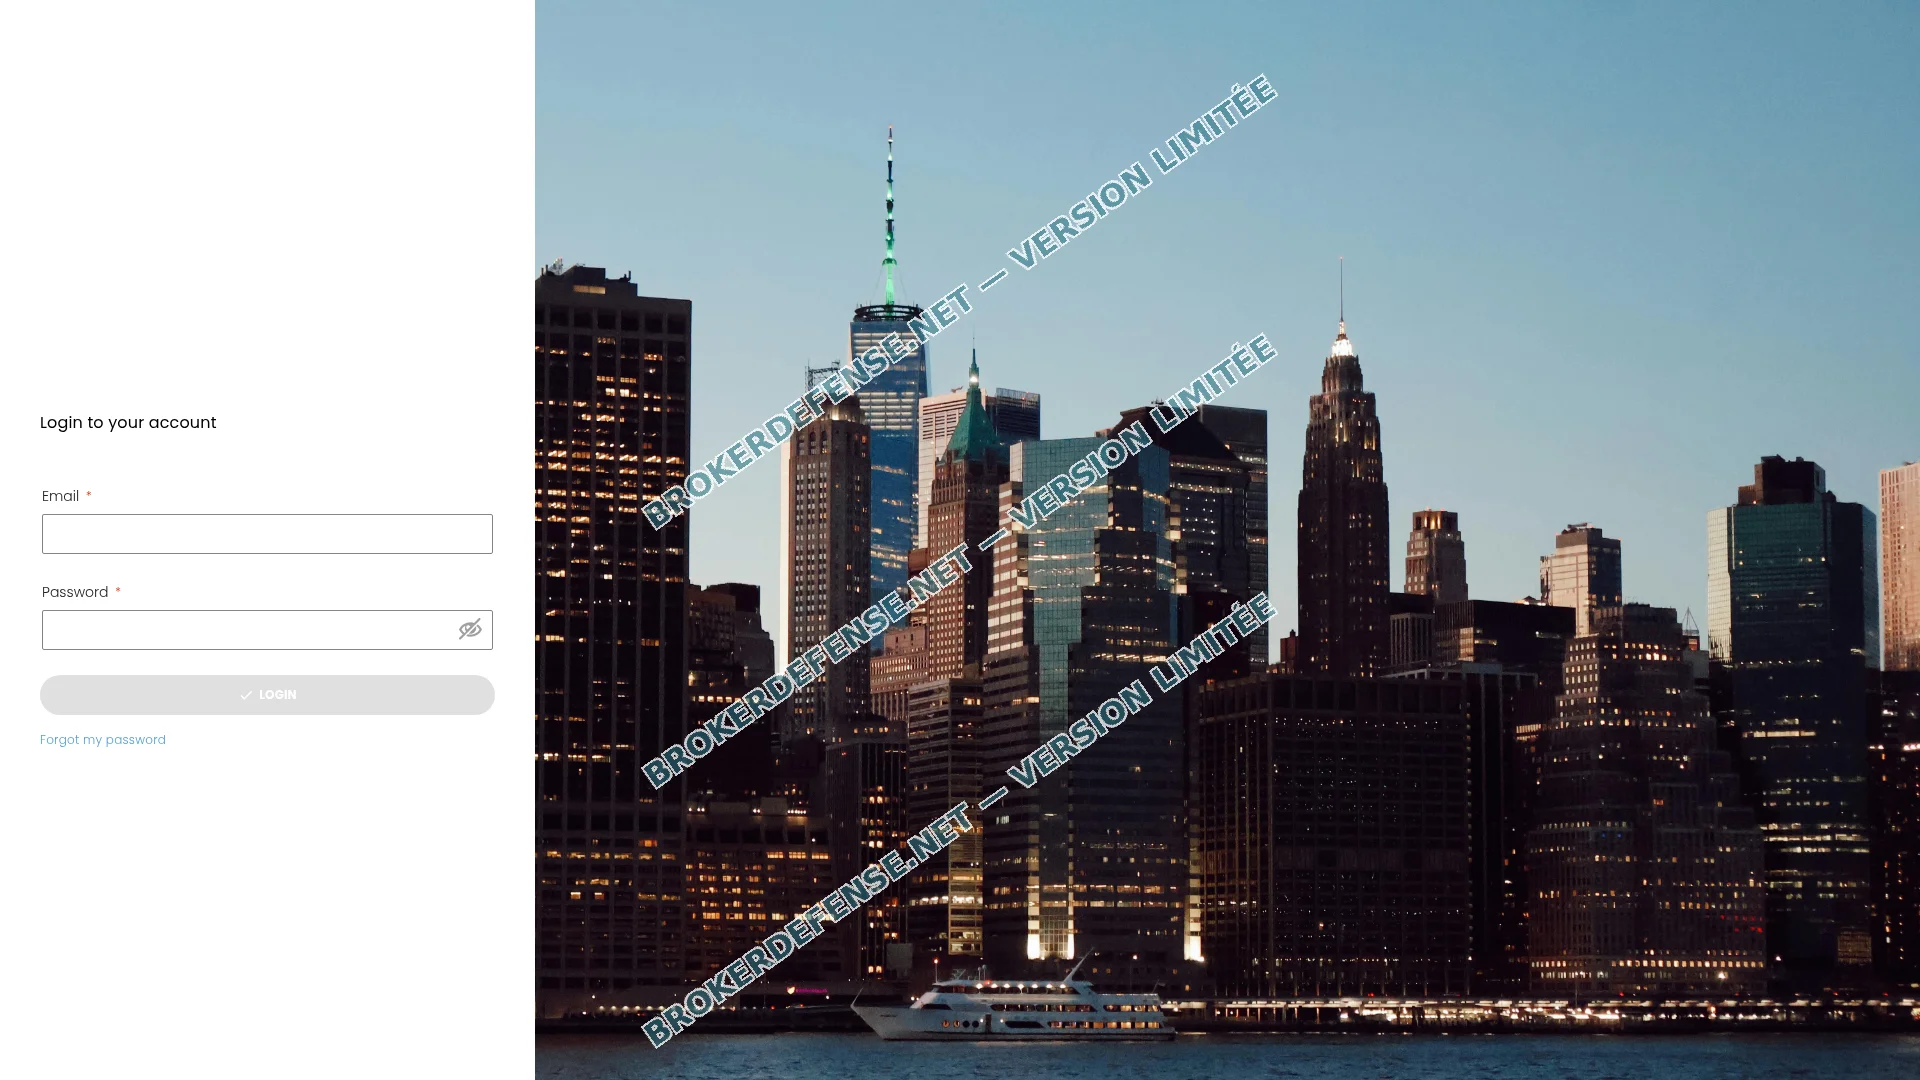
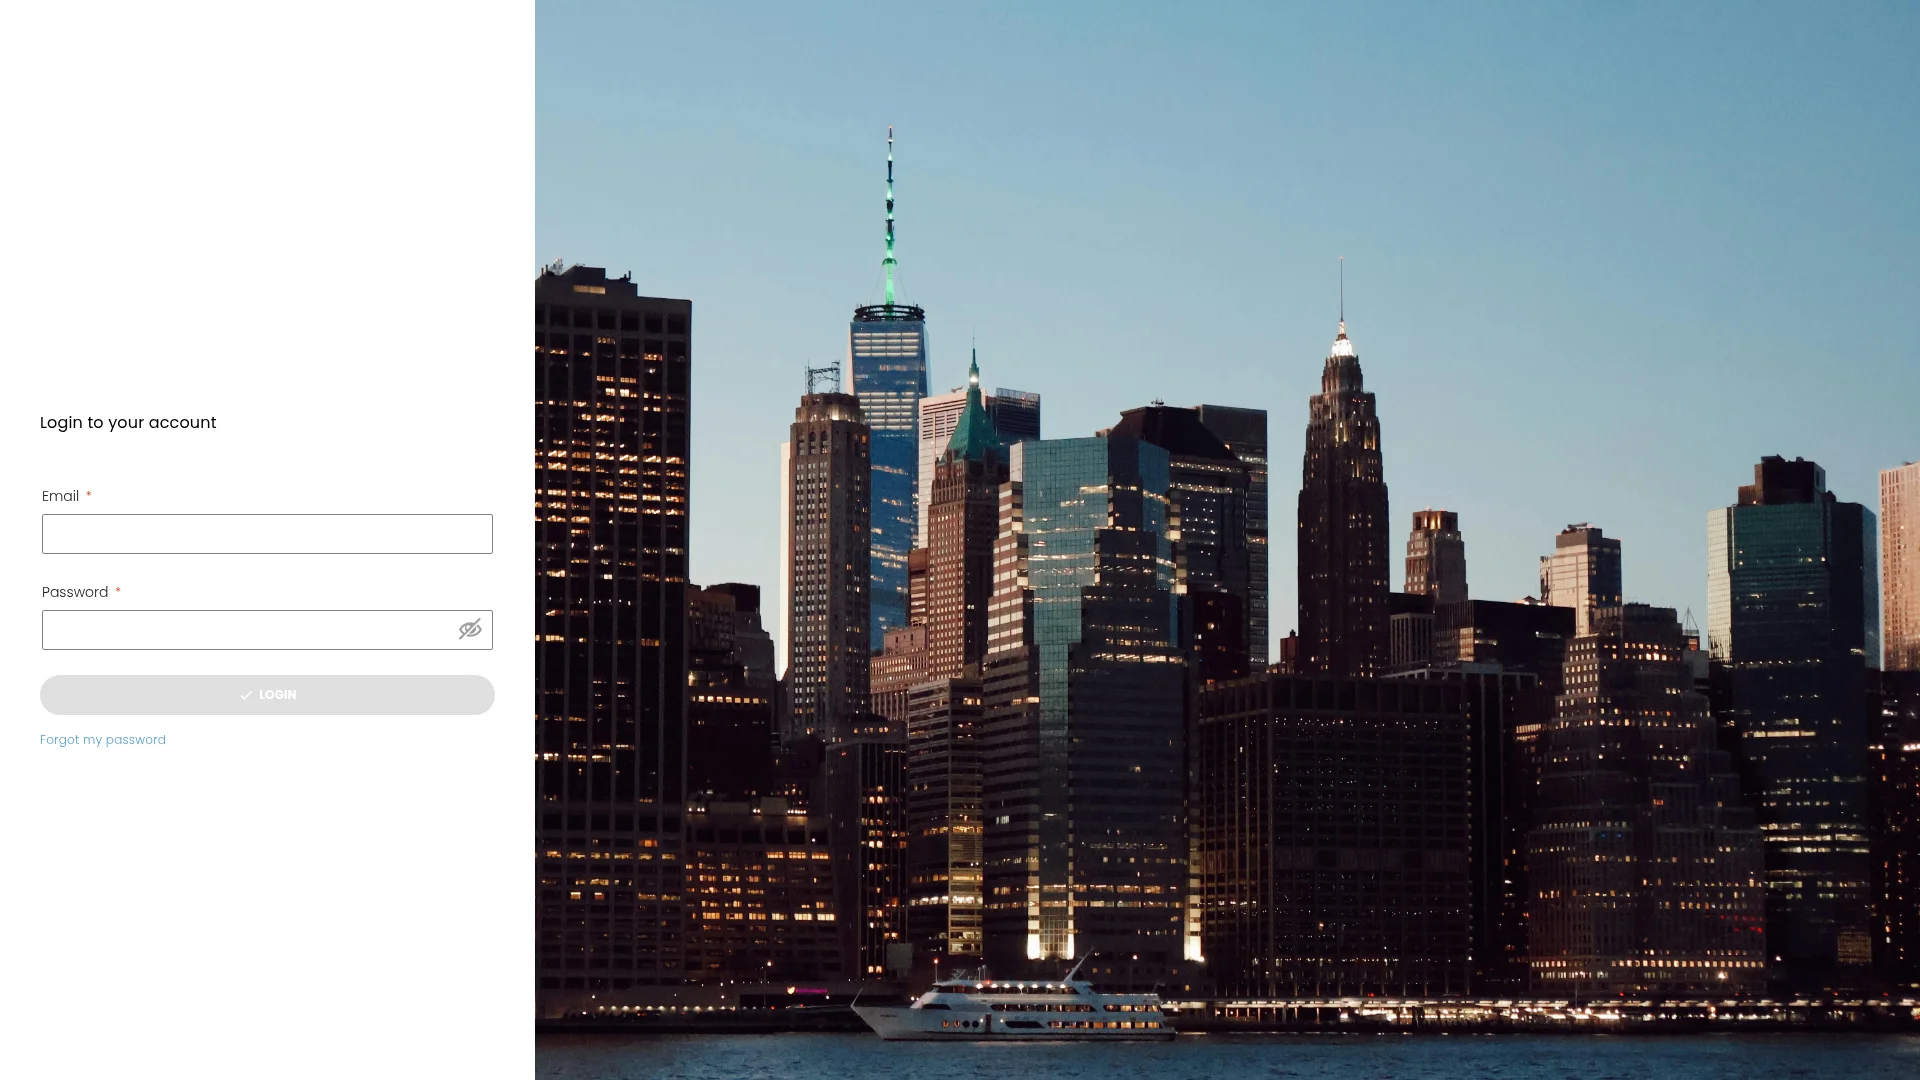
Ci-dessous, l’unique page que ce portail accepte de montrer, enregistrée le 17 novembre 2026 : le titre « Login @ Ram Next », les deux champs Email et Password, puis le lien « Forgot my password ». Aucun logo d’établissement, aucune mention de société, aucun numéro d’agrément n’y figure, et c’est précisément ce vide qui rend la pièce utile dans un dossier.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Ni accueil, ni mentions légales, ni boîte aux lettres
Le nom principal, ram-next.com, ne sert rien. Interrogé sur son adresse, il ne renvoie aucune adresse IP : la zone existe, les serveurs de noms répondent, mais aucun enregistrement de type A n’y est publié. Pas d’enregistrement de courrier non plus, ni de ces quelques enregistrements de vérification qu’un opérateur sérieux laisse traîner derrière lui. La variante avec www rend, elle, une réponse de non-existence pure. Le second nom de l’opérateur, rnxt-web.com, est dans le même état : servi, délégué, et vide.
Les archives publiques du web confirment cette absence de vie. Aucune capture n’a jamais été conservée pour ram-next.com, ni pour client.ram-next.com. Ce n’est pas un site qui a existé puis disparu : c’est un nom qui n’a jamais rien montré. Toute l’activité se concentre sur des sous-domaines, dont un seul est visible, et sur des adresses que le gabarit appelle à la demande.
Le registre, lui, est parfaitement renseigné. Le nom a été déposé le 10 septembre 2026 à 10 h 26 et 01 seconde, auprès de Tucows, pour deux ans. Deux verrous d’usage courant chez les revendeurs l’accompagnent : transfert et modification interdits tant que le titulaire ne les lève pas. La zone est portée par deux serveurs Cloudflare, jim et lindsey, et l’identité du titulaire disparaît sous le masque du service de confidentialité vendu avec le dépôt. Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
Quatorze minutes séparent les deux noms de l’opérateur
Le second nom, rnxt-web.com, a été déposé le même jour, à 10 h 40 et 14 secondes. Quatorze minutes et treize secondes après le premier. Même bureau d’enregistrement, même couple de serveurs de noms, mêmes verrous, même date de dernière modification cinq jours plus tard, à quelques minutes d’intervalle. Deux dépôts aussi rapprochés, chez le même prestataire, avec la même paire de serveurs, relèvent d’une seule main : un opérateur qui enregistre un nom pour la façade et un second pour la mécanique.
Le certificat de chiffrement raconte la même chronologie. Celui que présente le portail est un certificat à joker, émis pour *.ram-next.com par l’autorité Amazon, valable du 15 septembre 2026 au 31 mars 2027. Un certificat à joker couvre d’un coup toutes les adresses d’un domaine, y compris celles qui n’existent pas encore : c’est la formule la moins coûteuse pour un opérateur qui compte ouvrir, fermer et rouvrir des sous-domaines au fil des besoins. Il a été délivré cinq jours après le dépôt du nom, et huit heures avant la dernière modification constatée au registre.
L’écran de connexion, seule pièce visible du dispositif
Le portail répond, et il répond vite : la page arrive d’un réseau de diffusion Amazon, servie depuis des machines de la région de Stockholm, avec un en-tête de serveur qui désigne un espace de stockage statique. Autrement dit, il n’y a pas d’application derrière cette adresse, seulement des fichiers posés dans un compartiment et distribués par un cache mondial. La page s’appelle « Login @ Ram Next ».
Ce qu’elle propose tient en quatre mots : un champ Email, un champ Password, un bouton de connexion et un lien « Forgot my password ». Nous avons ensuite essayé les adresses par lesquelles un site de ce genre laisse habituellement entrer un nouveau client. #/signup et #/open-account rendent une page « Error 404, Page Not Found ». #/register renvoie sur l’écran de connexion. Il n’existe donc aucun formulaire public d’ouverture de compte.
La conséquence pratique est importante pour qui cherche à comprendre où l’argent est parti. Un compte chez Ram Next ne s’ouvre pas depuis le site : il est créé ailleurs, par la personne qui a pris contact, généralement par téléphone ou par messagerie. Le portail ne sert qu’à montrer un solde, un historique et des boutons de dépôt. C’est un affichage, pas un service.
Un terminal, un service de signaux, aucun contrat lisible
Deux adresses techniques complètent le dispositif, et aucune n’est présentée au visiteur. La première, apife.ram-next.com, pointe vers un répartiteur de charge Amazon et répond par une erreur de serveur sur le chemin que le code de la page lui indique. La seconde est plus parlante : trading.rnxt-web.com, construite sur le second nom, renvoie un refus de méthode en format JSON, avec des en-têtes qui autorisent explicitement les lectures, les écritures et les suppressions depuis n’importe quel site d’origine. C’est le comportement d’une interface de négociation, pas d’une page web.
Le fichier de l’application ajoute une troisième voie : il sait aussi afficher un terminal hébergé chez un prestataire de graphiques tiers, dont l’adresse figure dans le code. Un client à qui l’on montre des courbes peut donc voir l’une ou l’autre de deux interfaces, selon la configuration décidée pour son compte. Aucune des deux ne comporte la moindre mention d’un établissement, d’une autorisation ou d’un lieu d’établissement.
Le parcours d’ouverture de compte est écrit dans le code
Le paquet de code chargé par la page pèse 3,3 mégaoctets, et son compagnon 3,7. On y trouve, en clair, les écrans d’un parcours d’entrée en relation complet : registre des directeurs, registre des actionnaires, justificatif de domicile, téléversement du contrat client, signature électronique par un service externe, double authentification par application, connexion par compte de réseau social, fenêtre de discussion avec un conseiller, et relevé de la position du visiteur par un service de géolocalisation. Une trentaine de fichiers de traduction y sont également prévus, du français à l’arabe.
Les chemins de paiement sont là aussi, nommés sans détour. Deux prestataires de caisse y apparaissent : l’un pour un guichet de type bancaire, l’autre pour une page de paiement en service depuis octobre 2023. Ce sont les mêmes briques que dans les dossiers précédents de cette famille : la collecte des fonds et celle des pièces d’identité sont outillées, la partie qui répond d’une société ne l’est pas.
Le courrier du support vit sur un troisième nom
Une seule adresse de contact figure dans le code : [email protected]. Elle ne se trouve pas sur le domaine de la marque, mais sur un troisième nom, en .email, déposé le 24 septembre 2026 chez un autre bureau d’enregistrement, quatorze jours après les deux premiers. Sa messagerie, elle, est hébergée chez Google. Le domaine ne sert qu’à cela : aucune page, un service de courrier, et une boîte qui peut recevoir les justificatifs d’une personne avant qu’elle ne comprenne à quoi elle a affaire.
Le reste du dossier tient en peu de lignes. Un nom déposé il y a deux mois, deux verrous de registre, un certificat à joker, un portail sans inscription, deux caisses tierces, trois noms pour un seul opérateur, et pas une phrase qui engage qui que ce soit. Nous avons passé en revue les documents publics où l’AMF recense les acteurs non autorisés, ainsi que la fiche de veille publiée par ScamDoc, qui attribue à cette adresse un indice de confiance de 25 %.
Ram Next : ce que le dossier permet d’établir
Voici les questions qui nous sont le plus souvent posées à propos de ce type de portail, avec les réponses que les pièces du dossier autorisent.
Aucune pièce du dossier ne le montre. Nulle part, sous ce nom, on ne trouve d’enseigne juridique, de numéro d’immatriculation, d’adresse de siège ou d’autorisation délivrée par un régulateur, et le domaine principal ne sert aucune page où ces informations pourraient figurer. Une enseigne qui ne dit pas qui elle est ne peut pas être vérifiée, et c’est en soi un motif de prudence.
Parce que le nom n’a jamais porté de vitrine. Interrogé sur son adresse, ram-next.com ne renvoie aucune adresse IP, et les archives publiques ne conservent pas une seule capture de ce domaine. Seuls des sous-domaines répondent : le portail de connexion, un service de signaux et une interface de négociation hébergée sur un second nom.
Non. Les adresses d’inscription du portail renvoient toutes une page d’erreur ou l’écran de connexion. L’ouverture du compte se fait donc en dehors du site, par la personne qui démarche l’épargnant, et le portail ne sert ensuite qu’à afficher un solde et à proposer des dépôts.
Conserver la capture du portail, les relevés du ou des virements, la correspondance avec l’interlocuteur et l’adresse de support en .email, puis signaler l’opération à sa banque sans attendre. Ces pièces, datées, sont ce qui permet de rattacher un versement à une interface précise et d’engager les recours utiles.
Après un virement vers ce portail
L’avocat dont l’entretien figure ci-dessous, Maître Anne Bernard-Dussaulx, avocate au barreau de Paris, revient sur les dossiers d’escroquerie au faux conseiller et sur le sort judiciaire des victimes, du dépôt de plainte à l’indemnisation.
Le schéma de Ram Next n’est pas celui d’un placement qui tourne mal, c’est celui d’une interface construite pour ressembler à une salle de marché. Les sommes versées par virement, par carte ou par cryptoactif n’alimentent aucun compte-titres : elles passent par des caisses tierces dont le nom apparaît dans le code de la page, avant de rejoindre des comptes que le client ne verra jamais. Les relevés affichés sur le portail, eux, sont produits par le même gabarit que les soldes, et rien dans l’architecture ne les rattache à une exécution réelle.
Les personnes concernées par cette enseigne racontent presque mot pour mot le même scénario : un dépôt d’essai qui aboutit, un interlocuteur qui pousse à charger la barre, puis un retrait qui se bloque avec une condition nouvelle à remplir. Ce que la victime croyait être un compte devient alors un guichet fermé, et le seul document qu’elle possède est la capture de l’écran que nous avons déposée plus haut. La démarche utile, dans ce cas, consiste à figer les preuves avant que l’adresse ne disparaisse, puis à faire qualifier les faits avec l’aide d’un avocat, en visant à la fois les comptes ayant reçu les fonds et ceux qui ont manqué à leur devoir de vigilance.
BrokerDefense procède d’abord à une évaluation gratuite de chaque situation, pièces en main et sans engagement : le dépôt de plainte et les recours possibles sont examinés en fonction de la chronologie des dépôts, du canal utilisé et de ce qui a été gardé des échanges. Une commission n’est due qu’en cas de résultat obtenu.