Sommaire
Un nom du réseau BPI derrière un écran d’avertissement
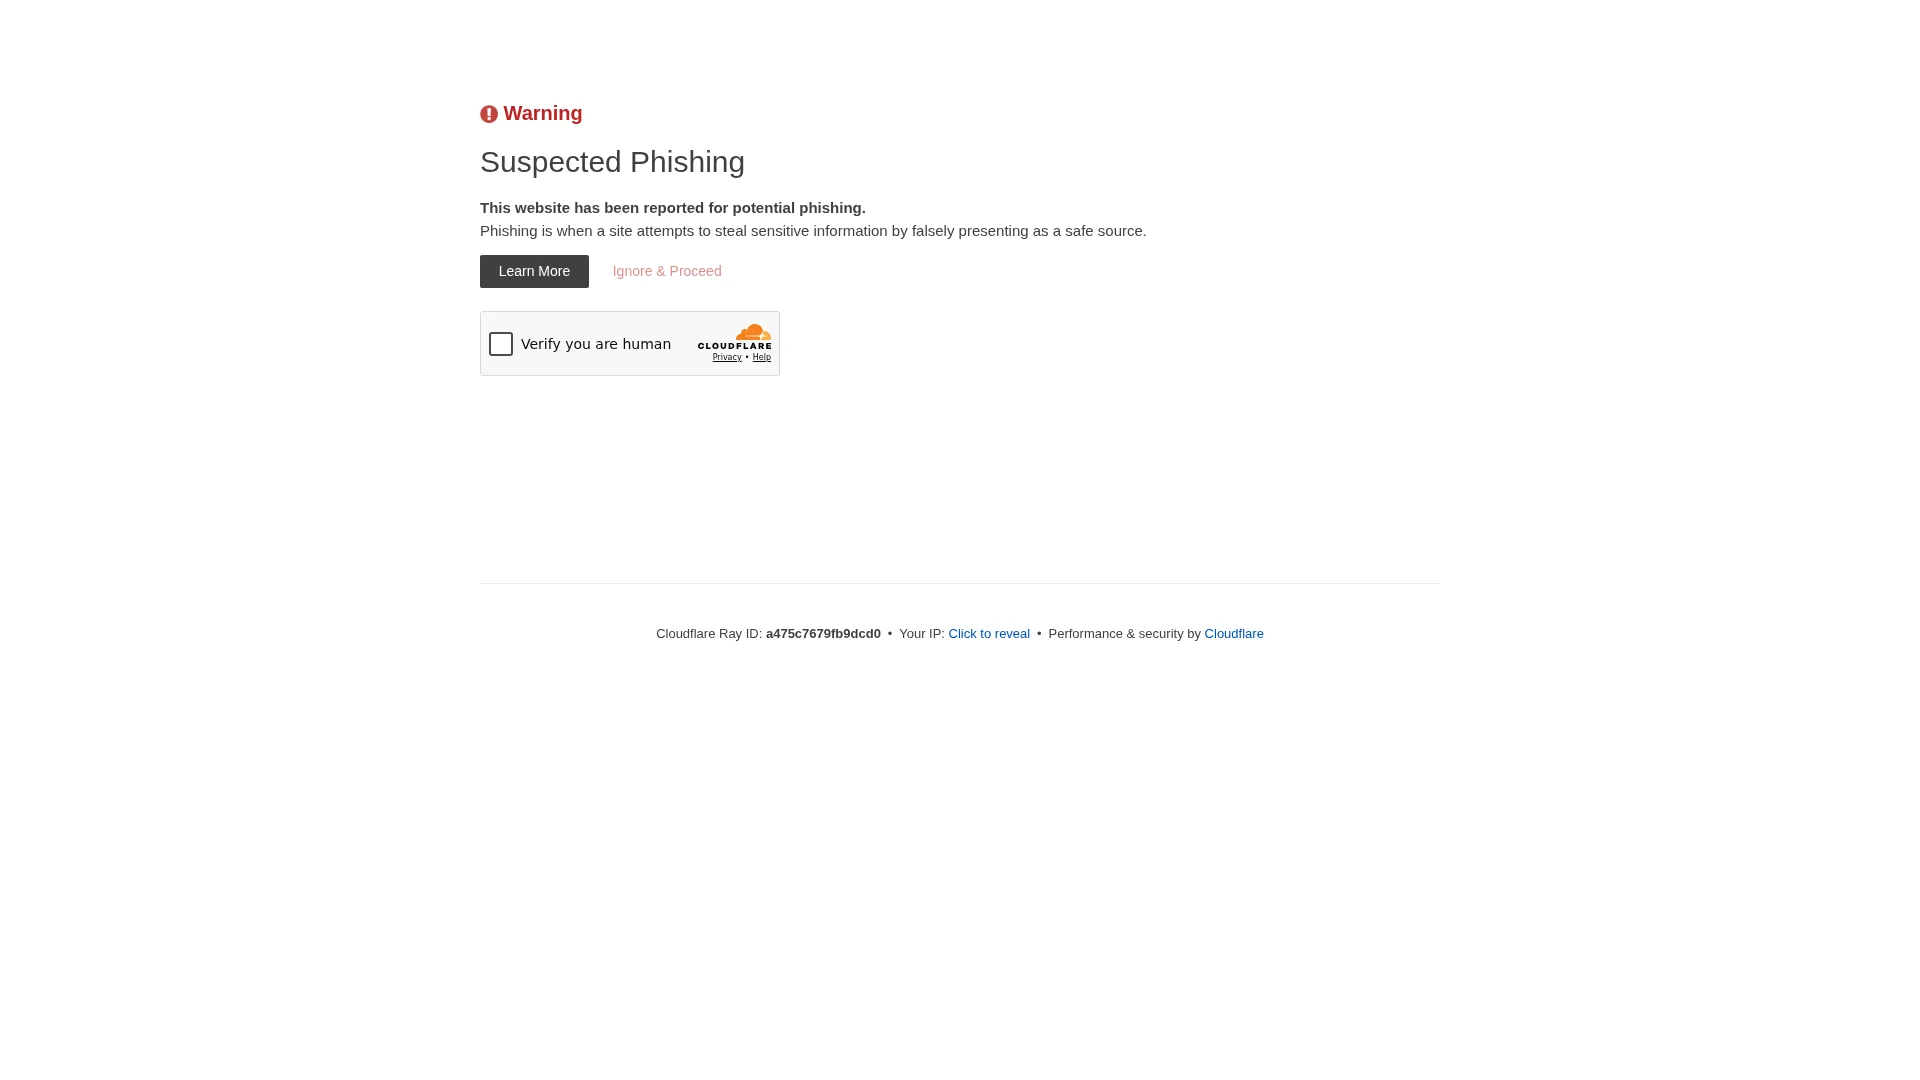
L’adresse bpi-verify.cc répond en HTTP. Elle ne sert pourtant aucun service : chaque requête aboutit à un avertissement signé par Cloudflare, qui présente ce domaine comme un site suspecté d’hameçonnage. Le nom appartient à la série que BrokerDefense documente depuis juin 2026 sous la bannière « BPI », dont bpi-ibanks.com fut l’un des représentants les plus récents.
L’écran porte un titre explicite, « Suspected Phishing | Cloudflare », accompagné de la phrase « This website has been reported for potential phishing. » La même page revient sur la racine, sur chacune des adresses internes testées et devant un navigateur ordinaire. Il ne s’agit donc pas d’un filtre réservé à un outil particulier, mais de l’état dans lequel le domaine se présente aujourd’hui à quiconque tente de l’ouvrir. Un bouton propose de passer outre après vérification, ce qui confirme que la décision vient du fournisseur de protection et non d’une panne de serveur.
Dernière mise à jour : 08/10/2026
📄 Capture de la page
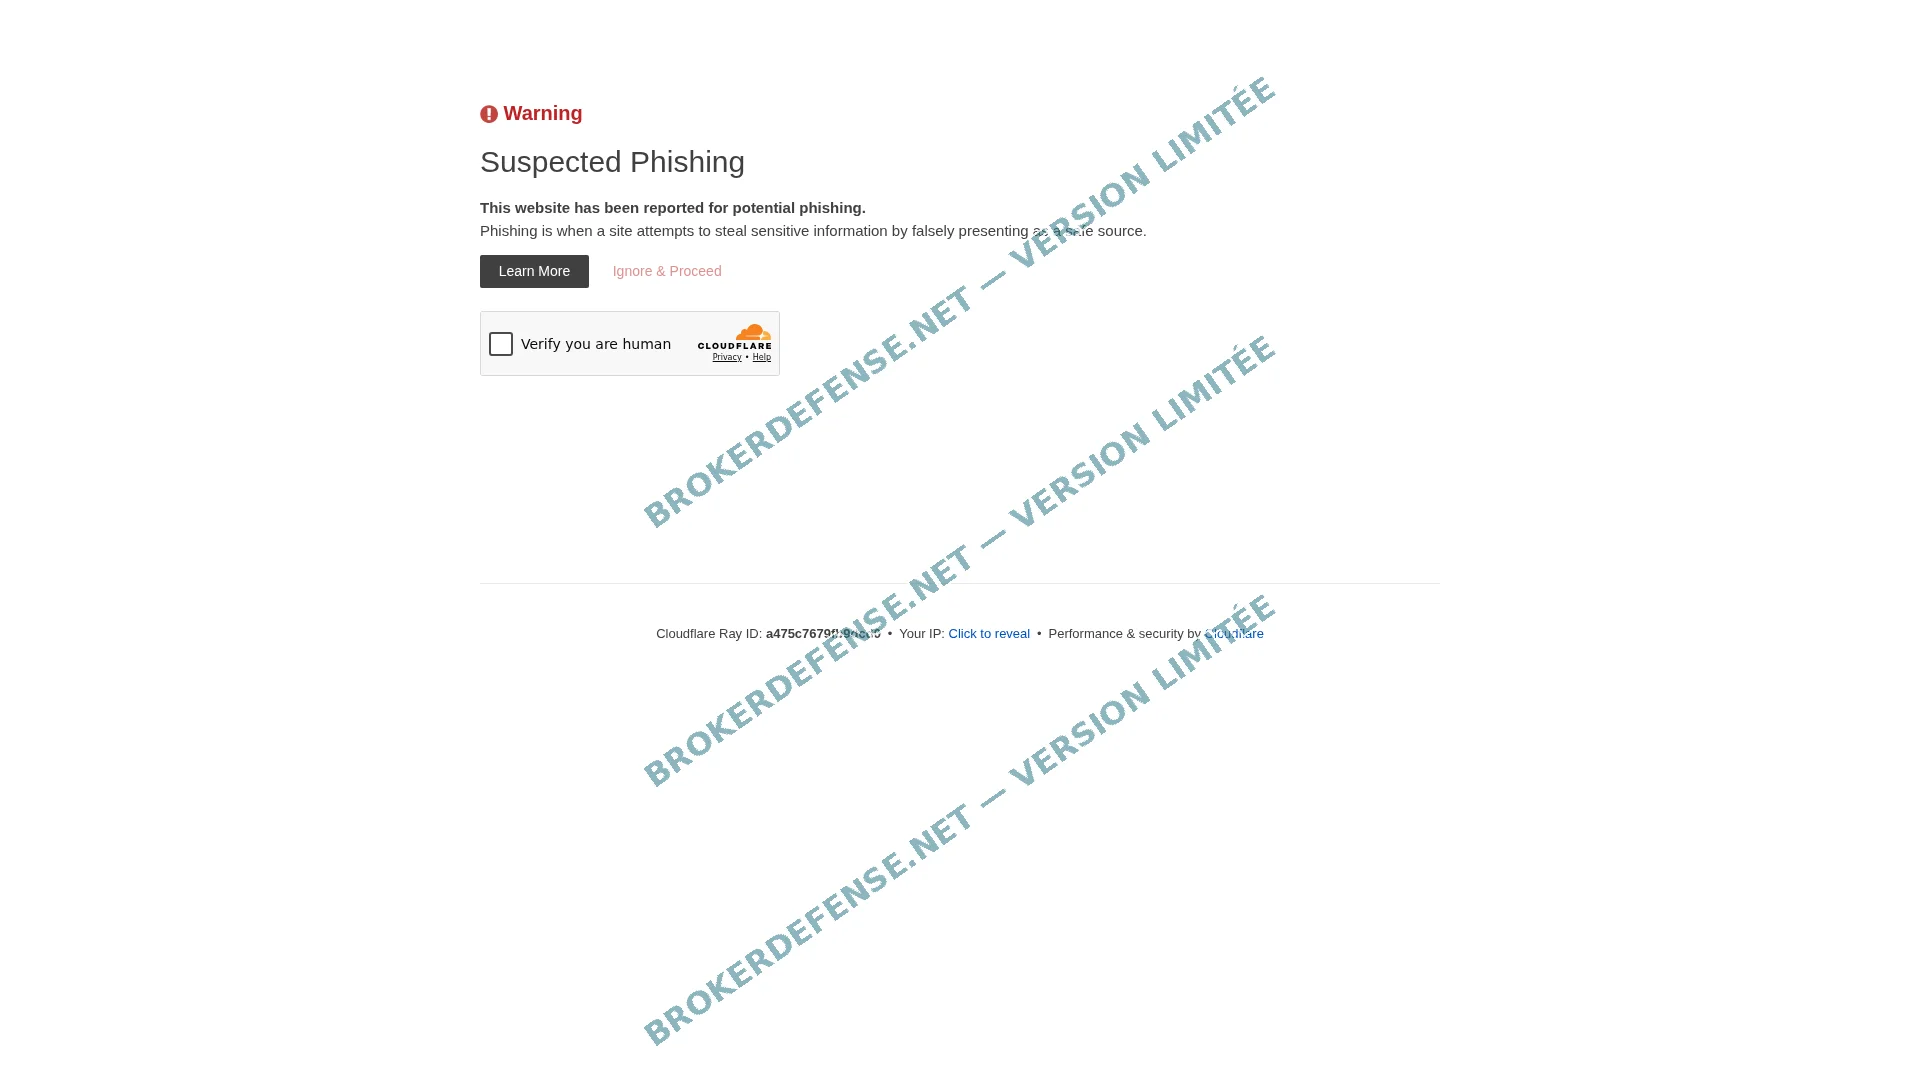
BrokerDefense met gratuitement à disposition la capture de la page servie par bpi-verify.cc, réalisée le 8 octobre 2026. On y retrouve le titre « Suspected Phishing » signé Cloudflare, la mention qui signale un site suspecté d’hameçonnage et la case de vérification proposée au visiteur, autant de repères qui situent l’adresse dès son ouverture.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Dans le fichier commun de l’ACPR et de l’AMF, une inscription du 5 octobre dernier
Le 5 octobre dernier, le registre public tenu conjointement par l’ACPR et l’AMF s’est enrichi d’une nouvelle ligne, au nom de bpi-verify.cc. Deux libellés l’y accompagnent : « Crédits livrets paiements assurances » d’un côté, « Usurpation Professionnel » de l’autre. Ces mots décrivent un dispositif qui se présentait tout à la fois comme prêteur, collecteur d’épargne, opérateur de paiement et assureur, en s’appuyant sur le nom d’un établissement public français bien réel. Les deux autorités publient ces avertissements de façon conjointe, sur leurs listes noires communes, et cette double mention est, dans la pratique, le signal le plus net d’une usurpation d’identité professionnelle.
Cette inscription n’est pas isolée. Le même jour, une seconde adresse de la mouvance a rejoint la même liste sous des libellés identiques. L’inventaire commun porte, pour la seule racine « BPI », une trentaine de lignes échelonnées de janvier à octobre 2026 : la mention d’usurpation professionnelle y accompagne presque chaque entrée. Le procédé est donc industrialisé, et chaque nouveau nom vient prendre la place de celui qui a cessé de répondre.
L’appréciation publique du nom, de son côté, ne laisse guère de marge : la fiche ScamDoc de bpi-verify.cc lui attribue un indice de confiance de 1 %.
Un nom déposé le 21 juillet 2026 chez un bureau établi à Hong Kong
Le dossier d’enregistrement situe la création du nom au 21 juillet 2026, pour une échéance fixée au 21 juillet 2027. Le bureau d’enregistrement est Dominet (HK) Limited, entité rattachée au groupe Alibaba Cloud. Aucune organisation titulaire n’apparaît dans la partie publique du dossier, dont la dernière écriture remonte au 31 juillet 2026.
La zone de nommage confirme la sobriété du montage. Le domaine ne déclare aucun serveur de messagerie et aucune donnée de texte, ce qui interdit à quiconque d’envoyer ou de signer un courriel en son nom. Ses deux serveurs de noms sont ceux de Cloudflare, ce qui explique que l’avertissement soit servi au niveau de l’infrastructure de diffusion. Le certificat présenté, délivré par Google Trust Services le 28 septembre 2026 et valable jusqu’au 27 décembre 2026, couvre le nom et ses sous-domaines immédiats : il est de ceux que l’on émet en lot, sans vérification approfondie du demandeur. Consultez la fiche WHOIS complète sur DomainTools pour vérifier les détails d’enregistrement du domaine.
Tout ce que l’adresse renvoie aujourd’hui tient en un message d’alerte
Un nom porté sur les listes d’un régulateur pour usurpation continue, en général, de servir une vitrine. Ici, rien de tel. L’adresse n’offre ni page d’accueil, ni espace client, ni formulaire, ni même le moindre article : le seul contenu renvoyé est l’avertissement décrit plus haut. La capture conservée par BrokerDefense montre cette situation paradoxale d’un domaine parfaitement joignable, correctement protégé, doté d’un certificat valide, et qui ne dit rien d’autre à son visiteur qu’un soupçon d’hameçonnage.
Ce contraste est en soi instructif. Un montage qui aurait eu besoin de convaincre aurait conservé une page présentable ; celui-ci est arrivé au point où son propre prestataire de protection décide de barrer la route. Pour les personnes qui auraient été approchées sous ce nom, la conséquence pratique est simple : l’adresse ne peut plus servir à justifier une demande de fonds, et son état actuel doit être versé au dossier plutôt que commenté de mémoire.
Conserver les preuves après une demande de fonds venue de ce nom
Quand une somme a suivi un nom de ce type, la valeur d’un dossier tient d’abord à ce qui a été gardé. Les relevés bancaires et les ordres de virement, avec leur date et leur bénéficiaire exact, constituent le socle. Viennent ensuite les échanges eux-mêmes : messages de la messagerie instantanée, courriels, captures des conversations, en conservant à chaque fois l’identifiant de l’interlocuteur et le nom sous lequel il se présentait. La plateforme ou le faux service invoqué, l’adresse qui servait de vitrine et la référence de l’opération complètent l’ensemble.
La suite dépend de la nature du préjudice et du pays du compte bénéficiaire. Les étapes d’une plainte au pénal sont exposées sur notre guide de la plainte pénale. Quand le compte destinataire se trouve hors de France, la question du juge compétent se pose vite. Nous avons recueilli le point de vue de Maître Goce Novakov, dont le ressort professionnel est fixé au barreau de Paris, sur les obligations qui pèsent alors sur les établissements teneurs de comptes. Son intervention est filmée ci-dessous :
Une série de noms documentée depuis juin 2026
Le nom bpi-verify.cc n’est pas un accident. Depuis juin 2026, BrokerDefense suit une famille d’adresses qui se réclament toutes de la même bannière, celle d’un grand établissement public de financement. La plupart ont cessé de répondre peu après leur inscription sur les listes du régulateur, à l’image de bpimanagement.de, dont la vitrine principale s’est éteinte à l’été. D’autres ont simplement changé d’adresse, la série se poursuivant au rythme des inscriptions.
Ce que ce dossier ajoute à la série tient à l’état du nom lui-même. Là où la plupart des adresses de la famille se contentaient de disparaître, celle-ci reste techniquement vivante et se heurte désormais au filtre de son propre prestataire. Le nom est enregistré, résolu et protégé, mais il est présenté comme un site suspecté d’hameçonnage : c’est la première fois, dans cette série, qu’un intermédiaire technique se substitue au régulateur pour avertir le visiteur.
Comprendre l’inscription de bpi-verify.cc et les suites à lui donner
Ces deux autorités y recensent les sites et les entités dépourvus de toute autorisation pour proposer des services financiers en France. La ligne visant bpi-verify.cc porte deux libellés, l’un couvrant les activités bancaires et assurantielles, l’autre désignant une usurpation d’identité professionnelle.
Uniquement l’écran de mise en garde signé Cloudflare. Le nom se résout normalement et accepte les connexions, mais il ne délivre aucun contenu : la seule réponse obtenue, quel que soit le chemin demandé, est cet avertissement de hameçonnage.
Rassembler d’abord les relevés, les ordres de virement et l’intégralité des échanges, puis déclarer les faits à sa banque et à l’autorité compétente. La revue préalable du dossier permet de repérer les pièces manquantes et les recours envisageables selon le pays du compte destinataire.
Le nom bpi-verify.cc illustre une étape nouvelle dans la série que nous suivons depuis juin 2026 : une adresse inscrite sur les listes de l’ACPR et de l’AMF, bâtie sur l’identité d’un établissement public réel, et que son propre fournisseur de protection présente désormais comme un site suspecté d’hameçonnage. Les personnes démarchées sous cette bannière partagent une même configuration : un contact qui se prévaut d’une qualité bancaire, une adresse devenue inerte, et des sommes dont la trace reste la pièce maîtresse. La revue des éléments du dossier par BrokerDefense, en amont de toute démarche, aide à établir ce qui demeure exploitable.