Le 28 septembre 2026, les serveurs de noms déclarés pour robusumbrella.com refusent toute interrogation portant sur ce domaine : la zone n’est plus servie, aucune requête n’aboutit, ni pour le nom nu, ni pour la variante avec www, ni pour la messagerie. Le nom, lui, reste enregistré et payé jusqu’au 21 mars 2027, conservé dans un dossier actif chez son bureau d’enregistrement.
Verdict : Robusumbrella.com était une vitrine frauduleuse construite sur l’usurpation de l’identité de Robus Umbrella, organisme de placement collectif de droit luxembourgeois, pour collecter des pièces d’identité et des dépôts auprès de particuliers se croyant en contact avec un gestionnaire de patrimoine agréé. La Commission de Surveillance du Secteur Financier du Luxembourg avait émis un avertissement public dès le 15 juin 2026, que le dispositif a ignoré en restant opérationnel pendant plus de trois mois. La preuve la plus directe de l’usurpation tient aux coordonnées reprises par la vitrine, identiques à celles relevées par le régulateur luxembourgeois dans sa mise en garde. Notre enquête du 1er septembre 2026 a documenté l’ensemble du mécanisme de collecte.
Sommaire
La zone de Robusumbrella.com n’est plus servie, le nom gardé jusqu’en 2027
Au 28 septembre 2026, aucune requête adressée à robusumbrella.com ne reçoit de réponse. Le nom nu, la variante préfixée et les adresses de messagerie associées restent tous muets. Les deux serveurs de noms déclarés pour ce domaine, ns5.nl.hostsailor.com et ns6.nl.hostsailor.com, sont bien joignables sur le réseau, mais ils refusent désormais toute interrogation portant spécifiquement sur robusumbrella.com : la zone n’est plus hébergée, il ne reste aucun enregistrement d’adresse, aucun alias, aucun enregistrement de messagerie.
La datation précise de cette coupure s’inscrit dans une fenêtre de vingt-cinq jours : la dernière trace d’une page réellement servie remonte au 3 septembre 2026, et vingt-cinq jours plus tard, le 28 septembre, plus aucune requête n’aboutissait. La disparition du service est donc intervenue dans cet intervalle, sans qu’une date exacte puisse être arrêtée avec certitude.
Ce silence ne signifie pas que le dossier du nom est clos. Le domaine a été déposé le 21 mars 2026 et son échéance court jusqu’au 21 mars 2027 ; le dossier porte une mention d’interdiction de transfert vers un autre bureau d’enregistrement, et la dernière écriture portée au registre date du 28 mars 2026. Le titulaire reste couvert par un prestataire de confidentialité ; aucune organisation n’est déclarée. Pour consulter l’historique complet des enregistrements successifs, on peut se reporter à la fiche WHOIS complète sur DomainTools.
Dernière mise à jour : 28/09/2026
📄 Document
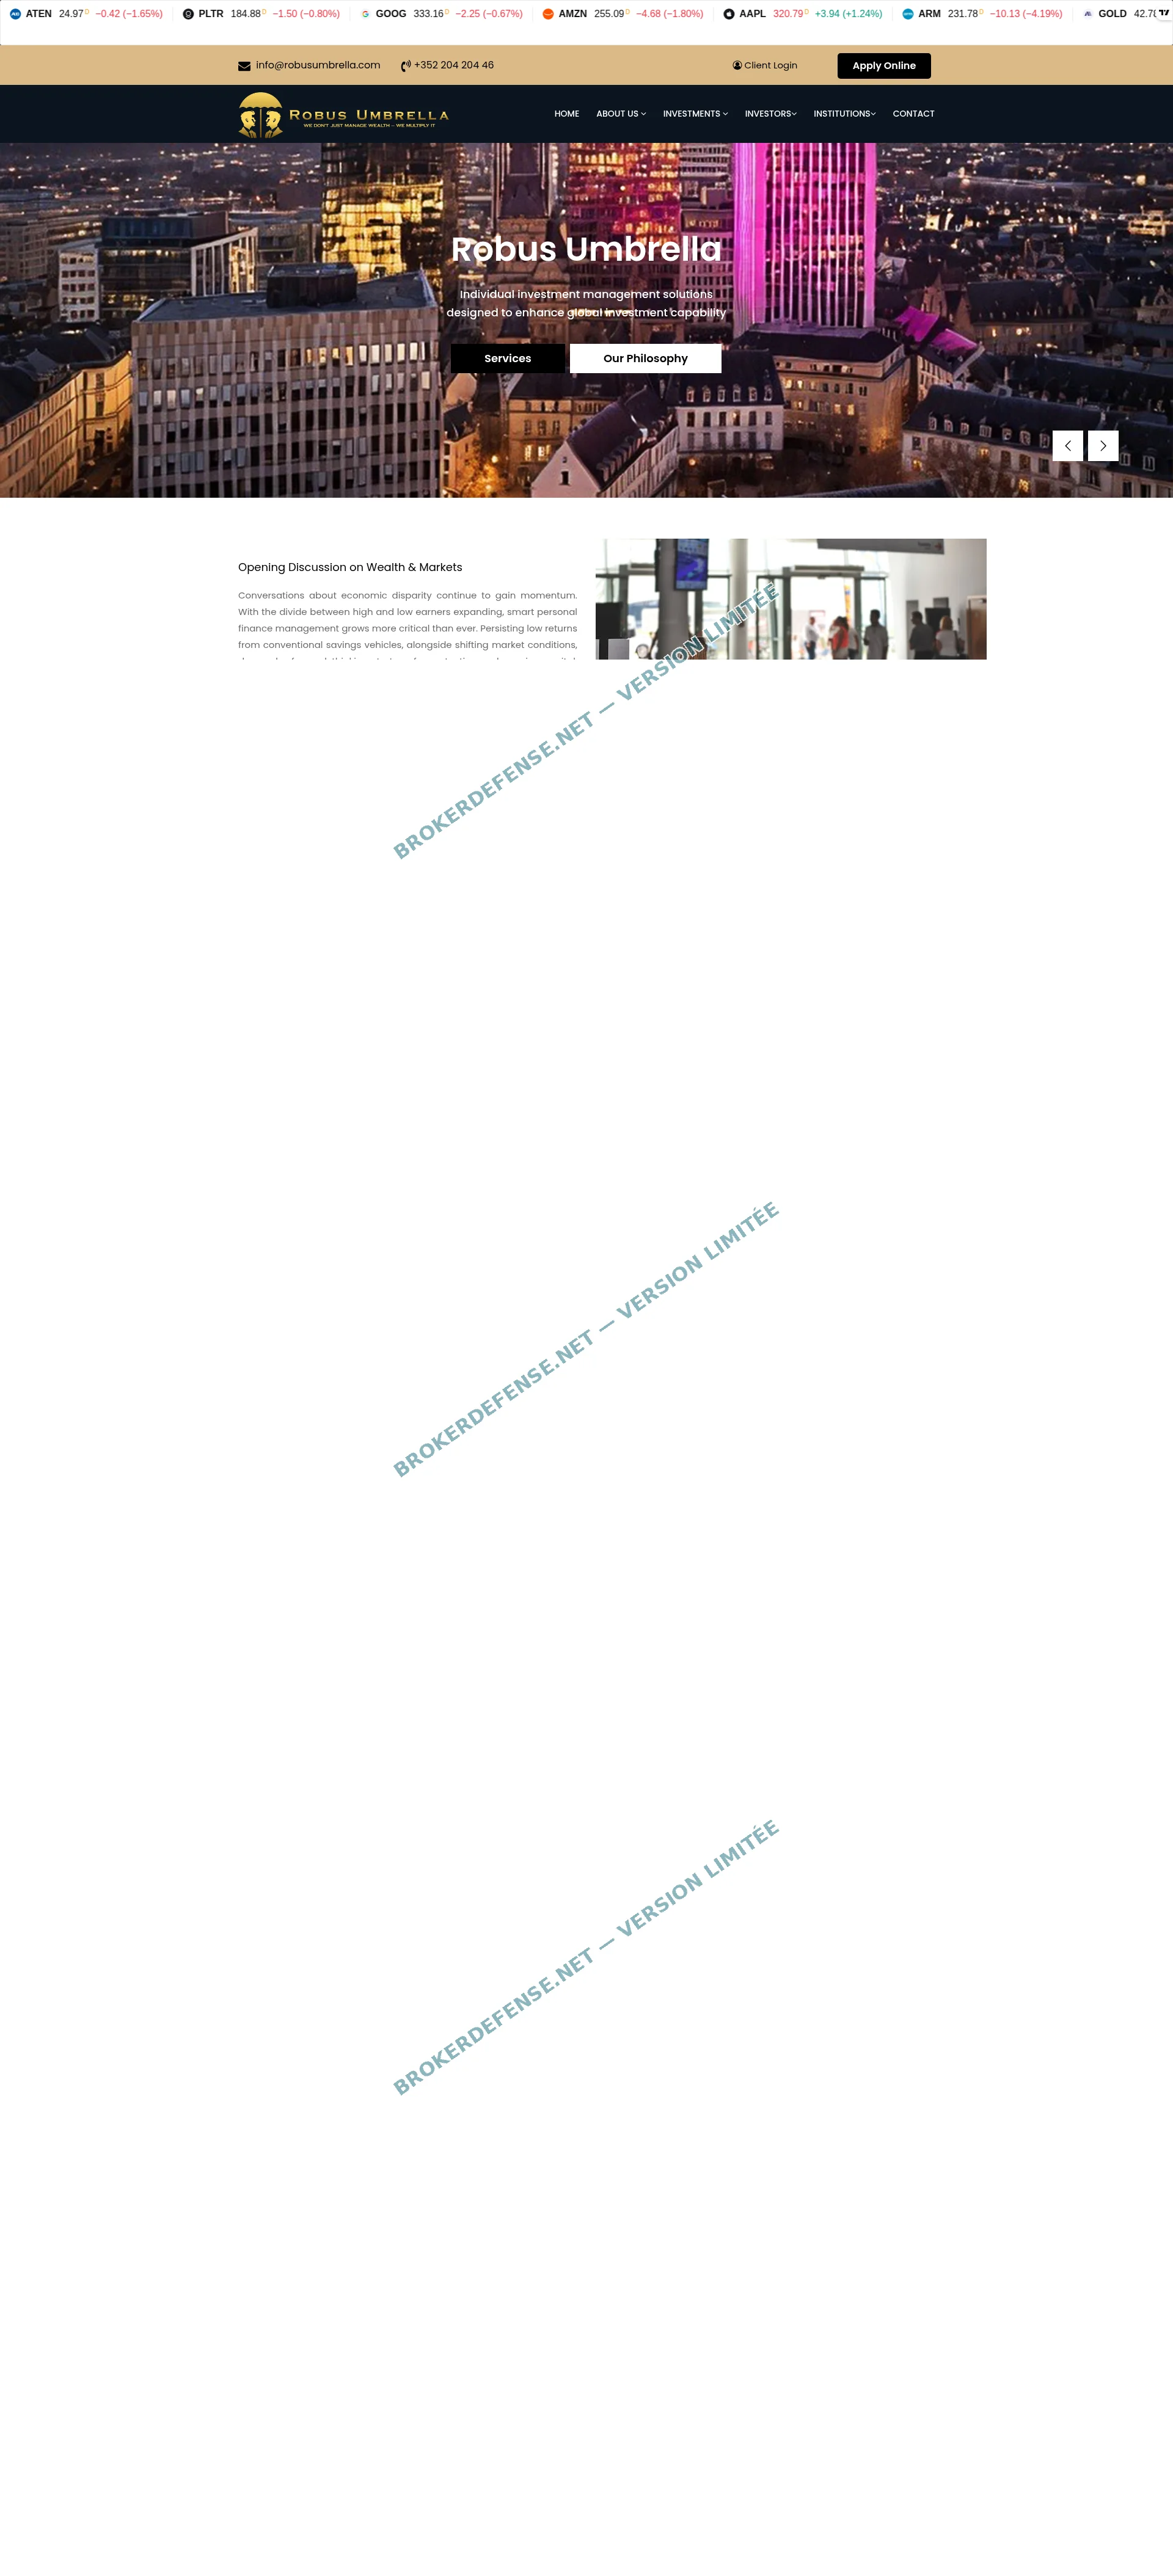
BrokerDefense met gratuitement à disposition la capture de la page servie par robusumbrella.com, réalisée le 1er septembre 2026, alors que la vitrine répondait encore. Y figurent le bandeau « Robus Umbrella Investment Company | Global Wealth Management », les boutons « Apply Online » et « Client Login » et le formulaire « Request a Callback » : de quoi reconnaître l’interface et documenter un dossier.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
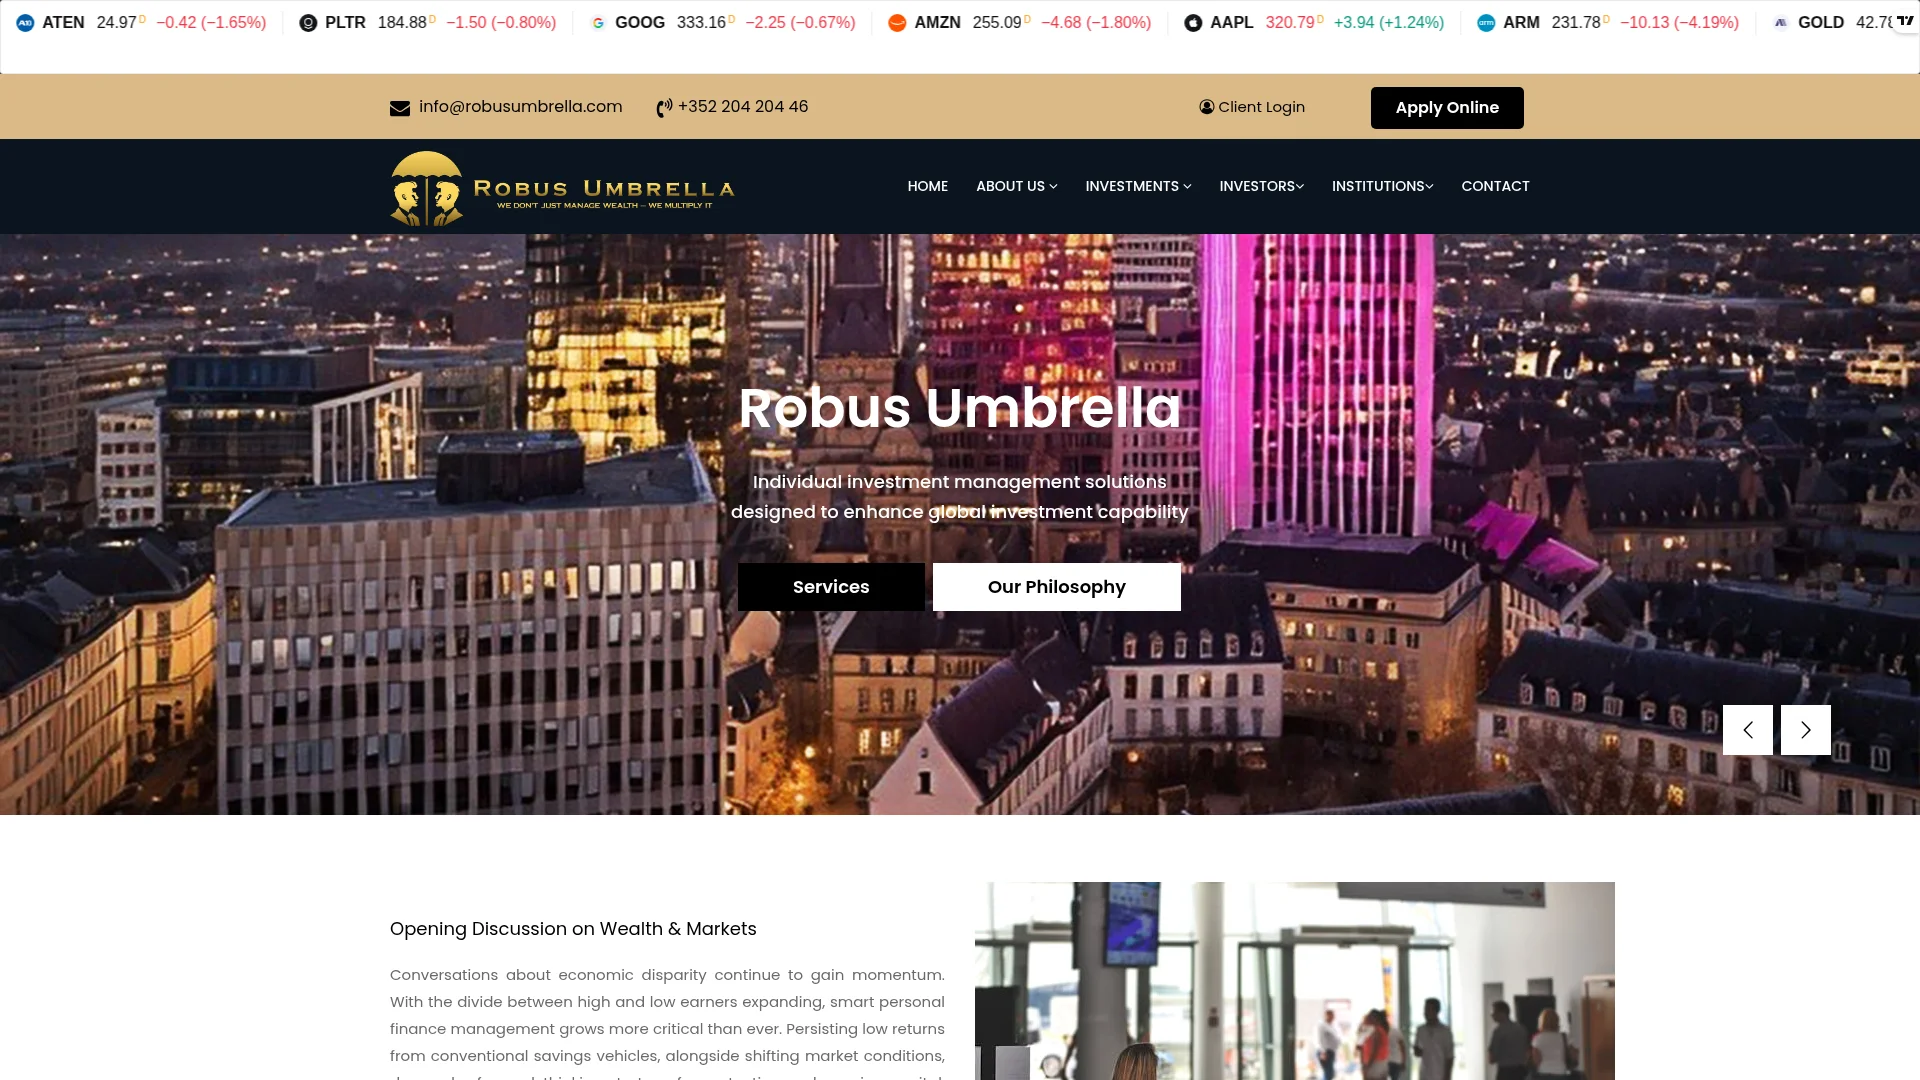
L’avertissement de la CSSF, resté sans effet pendant trois mois et demi
Le 15 juin 2026, la Commission de Surveillance du Secteur Financier du Luxembourg publiait une mise en garde publique contre robusumbrella.com, indiquant que le site usurpait l’identité de la société Robus Umbrella et que celle-ci n’avait aucun lien avec la vitrine frauduleuse. La CSSF relevait notamment le numéro de téléphone +352 204 204 46 repris par le site, ainsi que l’adresse de courrier électronique [email protected], présentés comme les coordonnées d’un gestionnaire de patrimoine luxembourgeois.
Notre enquête publiée le 1er septembre 2026 établissait que, deux mois et demi après cette mise en garde, le dispositif continuait de fonctionner sans modification visible. Le formulaire d’ouverture de compte répondait, le portail de connexion client était accessible, et aucune mention de la mise en garde du régulateur n’avait été ajoutée aux pages. C’est donc pendant plus de trois mois et demi, entre la publication de l’avertissement et la fermeture du service, que la vitrine est restée en état de recevoir des sollicitations.
Robus Umbrella, l’organisme de placement collectif dont le nom a été pris
Robus Umbrella est un organisme de placement collectif soumis à la loi luxembourgeoise du 17 décembre 2010, identifiable dans les registres européens par son identifiant d’entité légale 529900665V4F3Y92X864. Il figure au registre de l’autorité belge des services et marchés financiers sous le numéro 02524, depuis le 1er août 2017 ; sa fiche officielle est consultable sur le registre de la FSMA. La CSSF a été explicite sur ce point : Robus Umbrella n’avait aucun lien avec la vitrine, et c’est précisément son nom, ses coordonnées et sa réputation que le site exploitait sans son consentement.
Emprunter l’apparence d’une entité réglementée pour habiller une opération de collecte n’est pas propre à ce dossier. Deux autres vitrines bâties sur ce principe ont fait l’objet de nos enquêtes à la même période. En août 2026, nous publiions notre enquête sur Dysart Capital, une vitrine reprenant l’identité d’une société de gestion européenne pour attirer des dépôts rémunérés. La même semaine, le dossier Rosehalde AG documentait une opération similaire, construite autour du nom d’une société suisse pour habiller une fausse plateforme d’investissement.
Un nom déposé chez eNom en mars 2026, une série d’attestations interrompue en juillet
Le domaine robusumbrella.com a été déposé le 21 mars 2026 auprès d’eNom, LLC, bureau d’enregistrement établi aux États-Unis. Le dossier comporte une mention d’interdiction de transfert vers un autre bureau d’enregistrement, et la dernière modification portée au registre remonte au 28 mars 2026, soit sept jours après le dépôt. Le dossier n’identifie aucun titulaire en clair : l’identité reste couverte par un prestataire de confidentialité.
Les attestations de chiffrement relevées pour ce domaine forment une chronologie instructive. Des attestations ont été enregistrées aux dates suivantes : 22 mars 2026, 25 mars 2026, 28 mars 2026, 28 mai 2026 et 28 juillet 2026. Trois d’entre elles composent une série régulière à deux mois d’intervalle exact : 28 mars, 28 mai, 28 juillet. Cette dernière, émise en juillet, valait pour le nom comme pour tous ses sous-domaines ; elle courait jusqu’au 26 octobre 2026. Aucune émission n’est venue la relayer après juillet 2026, alors que la série se réémettait jusque-là tous les deux mois environ : la rupture de ce rythme coïncide avec la période où le service a cessé de répondre.
Notre relevé de septembre 2026 situait le serveur aux Pays-Bas, sur une machine fonctionnant sous LiteSpeed. Les serveurs de noms étaient ceux de HostSailor, prestataire d’hébergement néerlandais. La messagerie du domaine transitait par Zoho Mail. La vitrine ne se présentait pas derrière un réseau de diffusion de contenu, ce qui rendait l’infrastructure directement identifiable.
Les pièces d’identité réclamées sous couvert d’ouverture de compte
Le formulaire intitulé « Apply Online » proposait une « Private Investment Account Application » et réclamait, au titre d’une prétendue procédure de vérification d’identité, une pièce d’identité parmi quatre options (passeport, permis de conduire, carte nationale d’identité ou carte militaire), un justificatif d’adresse (facture ou relevé bancaire), la situation familiale, la nationalité et le nombre de personnes à charge. Ces documents devaient être adressés par courrier électronique à [email protected]. Un portail « Client Secure Login » et un formulaire « Request a Callback » complétaient le dispositif, ce dernier invitant les visiteurs à laisser leurs coordonnées pour être rappelés par un « spécialiste ».
Plusieurs détails techniques révélaient la nature du gabarit utilisé. Le pied de page affichait un copyright millésimé « 2025 », alors que le nom n’avait été déposé qu’en mars 2026 : signe que la mise en page avait été reprise d’un modèle préexistant. Les pages « Terms and Conditions » et « Privacy Policy » renvoyaient des erreurs 404, rendant inexistants les documents censés encadrer contractuellement la relation. Aucune mention d’agrément, aucun numéro d’immatriculation et aucune référence réglementaire ne figuraient nulle part sur le site. Des graphiques de marché intégrés aux pages simulaient une activité en temps réel pour renforcer l’apparence de légitimité.
La convergence de ces éléments dessine un dispositif conçu pour capter des documents d’identité et des coordonnées personnelles, sans aucun cadre réglementaire réel. La fiche ScamDoc de robusumbrella.com lui attribuait une notation publique d’un point sur cent.
Documents envoyés, virements versés : les traces à préserver
Si vous avez adressé une pièce d’identité, un justificatif d’adresse ou tout autre document à [email protected] dans le cadre d’une prétendue ouverture de compte, conservez chaque élément de cet échange : l’en-tête complet du message d’envoi, les confirmations de réception, et toute réponse reçue. Ces pièces constituent les preuves directes d’une collecte frauduleuse de données personnelles et seront nécessaires à tout dépôt de signalement ou de plainte. Il en va de même pour les captures d’écran réalisées lors de vos visites sur la vitrine, qui peuvent attester du contenu alors affiché.
Si des fonds ont été transférés vers un compte présenté comme celui d’un gestionnaire de patrimoine lié à cette adresse, relevez et conservez chaque preuve bancaire : ordre de virement, relevé, confirmation d’opération, et toute instruction reçue par courrier électronique ou formulaire de rappel. Des coordonnées laissées dans le formulaire « Request a Callback » peuvent également avoir donné lieu à des prises de contact ultérieures qu’il faut documenter. Notre page sur les voies pénales ouvertes aux victimes de fraude financière précise les étapes concrètes d’un dépôt de plainte adapté à ce type de dossier.
Au 28 septembre 2026, une consultation des listes publiées par l’Autorité des marchés financiers ne fait apparaître aucune entrée sous ce nom ; cette absence ne vaut pas certificat d’innocuité pour les plateformes non référencées, et les listes elles-mêmes ne couvrent pas l’ensemble des acteurs susceptibles de cibler des épargnants français. Vous pouvez vérifier par vous-même sur la page des listes et mises en garde de l’AMF.
Reconstruire un dossier d’indemnisation après un faux investissement suppose de distinguer ce qui relève du recours précontentieux, du protocole transactionnel et de la procédure judiciaire, qu’elle soit pénale ou civile. Maître Julie Younes, avocate établie à Paris, où elle est inscrite au barreau, expose les moyens ouverts aux personnes trompées : dépôt de plainte, action au tribunal, conditions d’une indemnisation effective et points de vigilance propres aux arnaques construites sur l’usurpation d’une entité réglementée.
FAQ : ce que la coupure de cette adresse change pour les dossiers en cours
Oui. Le nom reste enregistré jusqu’au 21 mars 2027 et son dossier reste actif chez eNom. La zone n’est plus servie par l’hébergeur actuel, mais rien n’empêche le titulaire de pointer le domaine vers une nouvelle infrastructure avant l’échéance. L’inaccessibilité actuelle n’est pas une clôture définitive du dossier.
Un avertissement publié par un régulateur national n’entraîne pas de coupure technique immédiate. La CSSF n’a pas compétence pour ordonner la fermeture d’une infrastructure hébergée aux Pays-Bas par un prestataire néerlandais. La mise en garde informe le public, mais la décision de retirer le service appartient à l’hébergeur ou au titulaire du nom. Dans ce dossier, la vitrine a continué de répondre pendant plus de trois mois après la publication de la mise en garde, comme notre enquête du 1er septembre 2026 l’a établi.
Les documents d’identité collectés par ce type de dispositif peuvent être utilisés à des fins d’usurpation d’identité, revendus à des tiers ou exploités pour ouvrir des comptes en votre nom auprès d’autres services. La fermeture du site ne met pas fin à la détention de ces données par ceux qui les ont reçues. Il est utile d’en informer les autorités compétentes et de surveiller attentivement toute sollicitation ultérieure faisant référence à vos documents personnels.
La coupure du service ne clôt aucun recours. Un dépôt de plainte pénale pour escroquerie, collecte illicite de données personnelles ou blanchiment reste possible, et les pièces d’échange avec la vitrine (courriers électroniques, justificatifs de virement, captures d’écran) en constituent les preuves principales. Une action civile aux fins d’indemnisation peut également être engagée, en parallèle ou séparément. La disparition de l’interface publique ne fait pas disparaître les traces laissées par les transactions et les échanges.
Article réécrit le 28/09/2026