Sommaire
BitsStrategy hors ligne depuis le 6 août 2026 : le domaine reste actif, les serveurs ont disparu
Le 6 août 2026, notre système de surveillance a enregistré trois échecs de connexion consécutifs vers bitsstrategy.cc, confirmant la mise hors ligne d’une plateforme déjà signalée dans la base internationale IOSCO I-SCAN pour phishing, escroquerie et faux investissements. Notre relevé du 16 octobre 2026 ne laisse aucune ambiguïté : le domaine résout encore dans le DNS, ses serveurs de noms Cloudflare continuant d’attacher à ce nom des adresses de leur réseau de diffusion (188.114.96.12 et 188.114.97.12 lors de ce contrôle), mais toute requête HTTP ou HTTPS se solde désormais par une erreur 523 renvoyée par Cloudflare, celle qui signale un serveur d’origine injoignable. Aucun contenu du site n’est servi et plus aucun serveur n’écoute derrière ce réseau. Le domaine est techniquement vivant, la plateforme est morte.
Ce schéma est caractéristique des arnaques au faux investissement dans les cryptomonnaies : les opérateurs coupent les serveurs une fois la collecte de fonds terminée, mais conservent le domaine enregistré, ici jusqu’en janvier 2028, pour éviter qu’il soit repris et utilisé contre eux. La disparition du site ne signifie pas la fin de l’enquête. Elle en marque une nouvelle étape, et les victimes ayant versé des cryptomonnaies ou fait virer des fonds vers BitsStrategy disposent encore de leviers pour agir.
Dernière mise à jour : 16/10/2026
📄 Nouveau
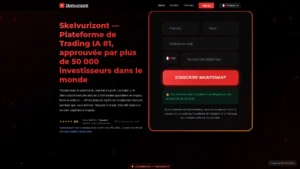
BrokerDefense conserve une copie de la page d’accueil que bitsstrategy.cc servait avant la coupure de ses serveurs, le 6 août 2026, et la met gracieusement à votre disposition. Y revenir aide à reconnaître l’interface utilisée par la plateforme, à documenter un versement ou à dissuader un proche sur le point d’investir.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Ce que BitsStrategy promettait : trading quantitatif dopé à l’IA et rendements à 7 % en 48 heures
La plateforme se présentait comme un acteur sérieux du trading algorithmique, revendiquant « 500M+ staked assets », « 50K+ active users » et un taux de disponibilité de 99 %. Le discours commercial mêlait intelligence artificielle, trading quantitatif et promesses de profits quotidiens, un vocabulaire technique destiné à rassurer des investisseurs peu familiers des marchés financiers.
Les plans d’investissement proposés étaient économiquement absurdes. Pour un dépôt de 100 dollars, BitsStrategy promettait 3,50 dollars de profit par jour sur deux jours, soit un rendement de 7 % en 48 heures. À l’autre extrémité de la grille tarifaire, un plan à 55 000 dollars affichait 1 540 dollars de profit quotidien. Aucun fonds d’investissement légal, aucune stratégie algorithmique réelle ne peut garantir de tels rendements de manière systématique. Ces chiffres relèvent d’une mécanique de Ponzi : chaque vague de dépôts sert à honorer les retraits de la vague précédente, un équilibre qui ne tient que tant que de nouveaux versements affluent.
Le dispositif était complété par un programme d’affiliation avec récompenses de parrainage, ajoutant une dimension pyramidale explicite au modèle. La plateforme n’était agréée par aucun régulateur financier : ni l’AMF en France, ni la FCA au Royaume-Uni, ni le CySEC à Chypre. Malgré une adresse affichée à Auckland (Level 5, 32-34 Mahuhu Crescent), aucune société répondant au nom de BitsStrategy n’apparaît dans les registres officiels néo-zélandais. L’inscription dans la base IOSCO I-SCAN, qui recense les avertissements émis par les régulateurs financiers du monde entier, confirme que BitsStrategy avait déjà attiré l’attention des autorités bien avant sa disparition.
Un domaine créé en janvier 2026, payé jusqu’en 2028 : les données d’enregistrement décryptées
Les données d’enregistrement du domaine, consultées le 16 octobre 2026, révèlent une chronologie précise. Le domaine bitsstrategy.cc a été enregistré le 4 janvier 2026 auprès du registrar NameCheap, Inc., et son expiration est fixée au 4 janvier 2028. Cette durée d’enregistrement de deux ans, payée d’avance, est cohérente avec la stratégie observée chez d’autres plateformes frauduleuses : conserver le contrôle du domaine longtemps après la fermeture des serveurs pour brouiller les pistes et compliquer les recours.
Le statut enregistré est « client transfer prohibited », un verrou standard qui empêche le transfert du domaine vers un autre registrar sans action explicite du titulaire. L’absence de statut « clientHold », qui aurait signalé une suspension par le registrar, indique que NameCheap n’a pas encore été saisi d’un signalement aboutissant à une action. La dernière modification enregistrée au niveau du registre date du 3 juin 2026, soit plus de deux mois avant la détection de la mise hors ligne : les opérateurs ont donc modifié la configuration du domaine bien avant de couper les serveurs. Les serveurs de noms Cloudflare (harmony.ns.cloudflare.com et quinton.ns.cloudflare.com) sont toujours actifs, ce qui explique que le domaine continue de résoudre dans le DNS sans servir aucun contenu. L’extension .cc, rattachée aux îles Cocos-Keeling, contraste avec l’image néo-zélandaise soigneusement construite par la plateforme. Pour consulter l’historique complet des enregistrements, la fiche WHOIS complète sur DomainTools documente les données disponibles.
Cloudflare, JivoChat et un copyright antidaté : les couches techniques d’une mise en scène
L’architecture technique de BitsStrategy était conçue pour inspirer confiance tout en dissimulant l’identité réelle des opérateurs. Cloudflare jouait le rôle de bouclier principal : en faisant transiter le trafic par son réseau, la plateforme masquait l’hébergeur réel et rendait toute tentative de géolocalisation des serveurs inopérante. Le certificat SSL était émis par Google Trust Services, un certificat gratuit, accessible à n’importe quel opérateur en quelques minutes, qui ne garantit rien sur la légitimité de l’entité derrière le site.
Deux intégrations méritent une attention particulière. Le widget JivoChat, un service de chat en ligne, était intégré à la plateforme : c’est par ce canal que les opérateurs maintenaient le contact avec les victimes, les encourageant à augmenter leurs dépôts ou à payer des frais de déblocage fictifs pour récupérer leurs fonds. Google Translate était également présent, signal d’une plateforme conçue pour cibler simultanément plusieurs pays et plusieurs langues, une caractéristique récurrente des arnaques à grande échelle.
Le copyright affiché « 2018-2026 » constituait une tentative grossière de simuler une ancienneté que le domaine, créé en janvier 2026, ne possédait pas. Notre analyse technique a attribué à bitsstrategy.cc un score de menace de 7 sur 10 dans la base OTX AlienVault, où le domaine était référencé comme menace active au moment de l’enquête initiale. L’adresse néo-zélandaise affichée, combinée à l’utilisation d’une extension .cc et à l’absence de toute société enregistrée en Nouvelle-Zélande, complète le tableau d’une identité entièrement fabriquée. D’autres plateformes ont suivi exactement le même parcours : Wavexbit, arnaque crypto confirmée, et Hive-trade, site de trading disparu en août 2026, présentaient les mêmes caractéristiques techniques avant leur fermeture, tout comme Venuxtrade, plateforme aux rendements quotidiens de 25 % aujourd’hui disparue.
Un versement exécuté vers une plateforme depuis disparue peut encore ouvrir droit à un remboursement par l’établissement qui l’a laissé passer : c’est la mécanique que détaille Maître Anne Bernard-Dussaulx, avocate inscrite à l’ordre des avocats de Paris, dans l’entretien reproduit ci-dessous. Elle y revient sur la charge de la preuve applicable aux opérations contestées, sur les obligations que le Code monétaire et financier impose au teneur de compte et sur l’usage que la Cour de cassation a fait de ces règles. Ces précisions concernent directement les personnes qui ont alimenté bitsstrategy.cc avant que la plateforme ne disparaisse.
Signaler les portefeuilles crypto et contacter sa banque : les recours des déposants de BitsStrategy
La fermeture des serveurs de bitsstrategy.cc ne rend pas les recours impossibles, mais elle impose d’agir rapidement et méthodiquement. La première priorité est la conservation des preuves : captures d’écran de l’interface de trading, historique des conversations menées via le chat JivoChat intégré à la plateforme, relevés de transactions en cryptoactifs (adresses de portefeuilles destinataires, montants, dates), confirmations de virements bancaires si ce mode de paiement a été utilisé. Ces éléments constituent le socle de tout dossier de signalement ou de plainte.
Les victimes ayant effectué des dépôts en cryptoactifs vers BitsStrategy doivent signaler les adresses de portefeuilles concernées à l’AMF via son portail de signalement, et déposer un signalement sur la plateforme Signal-Arnaques. La fiche ScamDoc de bitsstrategy.cc permet également de consulter les signalements déjà enregistrés et d’y contribuer, ce qui renforce la documentation collective de l’arnaque. Pour les victimes ayant utilisé un virement bancaire, un contact immédiat avec leur établissement bancaire reste indispensable : selon les délais et les établissements, une procédure de rappel de fonds peut encore être engagée.
Sur le plan pénal, porter plainte reste ouvert quel que soit le montant perdu, en s’adressant au procureur de la République ou à une unité d’enquête spécialisée dans la cybercriminalité, comme l’OCLCTIC. Notre guide des démarches pénales détaille les étapes concrètes, les justificatifs à rassembler et les interlocuteurs compétents selon la situation de chaque victime. Le fait que le domaine reste enregistré jusqu’en 2028 et que les serveurs de noms Cloudflare soient toujours actifs constitue un élément utile à mentionner dans tout signalement : il indique que les opérateurs maintiennent un contrôle actif sur l’infrastructure, même après la fermeture apparente de la plateforme.
bitsstrategy.cc ne répond plus, mais les fonds collectés via ses plans d’investissement frauduleux, alimentés par des promesses de rendements quotidiens impossibles et entretenus par un chat en ligne conçu pour pousser les victimes à verser toujours davantage, ont bien été transférés. Les personnes ayant investi sur cette plateforme peuvent soumettre leur dossier à BrokerDefense pour une évaluation des options disponibles : la disparition d’un site n’est pas la fin d’une enquête, elle en est souvent le point de départ le plus décisif.
Non. Le domaine résout encore dans le DNS, mais plus aucune page du site n’est servie : depuis début août 2026, l’infrastructure de diffusion ne renvoie qu’une erreur signalant que la machine d’origine ne répond plus. Rien de ce que proposait la plateforme n’est donc joignable. Le domaine reste pourtant enregistré jusqu’en janvier 2028, ce qui permet aux opérateurs de conserver le contrôle de l’infrastructure.
Oui. La plateforme figurait dans la base IOSCO I-SCAN, qui recense les avertissements des régulateurs financiers mondiaux, avec les tags phishing, scam et fake investment. Elle promettait des rendements de 7 % en 48 heures, sans aucun agrément, et aucune société du nom de BitsStrategy n’existe dans les registres néo-zélandais. Le schéma correspond à une arnaque de type Ponzi.
Conservez toutes les preuves : captures d’écran de l’interface, historique du chat JivoChat, adresses de portefeuilles crypto destinataires et relevés de virements. Signalez les adresses à l’AMF, déposez un signalement sur Signal-Arnaques, et déposez plainte auprès du procureur de la République. Si vous avez utilisé un virement bancaire, contactez immédiatement votre banque pour tenter un rappel de fonds. Notre guide des démarches pénales détaille la procédure complète.
Article réécrit le 16/10/2026.