Sommaire
Douze mois d’exploitation, du dépôt du 30 janvier 2024 à l’échéance de 2025
Le nom immediatexrise.co a été déposé le 30 janvier 2024 à 14 heures 55 auprès du bureau d’enregistrement NETIM, portant l’identifiant IANA 1519. L’échéance inscrite au dossier était fixée au 30 janvier 2025, soit une durée d’exactement douze mois. Aucun renouvellement n’a jamais été enregistré : le relevé conduit le 26 septembre 2026 ne trouve plus aucune ressource publiée pour ce nom, ni adresse de machine, ni serveur de noms, ni adresse de messagerie, ni redirection d’aucune sorte. Le dossier public du registre du .co ne porte plus aucune fiche à ce nom. Ce constat d’absence a été contrôlé le même jour par l’interrogation d’un autre nom du même registre, qui a rendu sa fiche complète : l’absence constatée pour immediatexrise.co lui est donc propre.
La chronologie des certificats de chiffrement confirme et date la période d’activité avec précision. Une première émission a eu lieu le 2 février 2024, trois jours seulement après le dépôt du nom. Sept émissions successives ont suivi, signées alternativement par Let’s Encrypt et par Google Trust Services, à intervalles d’environ deux mois. La dernière a été produite le 24 janvier 2025, six jours avant l’échéance du 30 janvier 2025. Aucune émission n’a eu lieu depuis. Cette suite date sans ambiguïté le début et la fin de l’exploitation active.
Les copies conservées par un service d’archives public tracent la même limite. Un ensemble de relevés a été constitué le 13 mai 2024, jour de la première enquête. Deux relevés complémentaires ont été pris le 28 septembre 2024 et le 26 novembre 2024. Rien n’a été archivé après cette date. Le titulaire était masqué, le pays déclaré était l’Italie, et les serveurs de noms désignés étaient hera.ns.cloudflare.com et gordon.ns.cloudflare.com. La dernière modification du dossier avait été enregistrée le 5 février 2024, cinq jours après le dépôt.
Pour une personne qui cherche aujourd’hui à retrouver la trace de l’enseigne qu’elle a consultée en 2024, cet enchaînement crée une difficulté concrète : il n’existe plus de point d’entrée technique permettant de remonter vers un exploitant depuis le nom lui-même. L’enquête publiée par BrokerDefense le 29 juillet 2026 sur le réseau auquel appartient cette enseigne couvre 149 sites répartis sur 3 continents, avec 23 bureaux d’enregistrement distincts et 10 identifiants de compte client recensés ; elle documente notamment la signature la plus constante du réseau, qui est le prestataire d’anonymisation déclaré à Prague, et le bureau d’enregistrement dominant, MainReg Inc., avec un revendeur dénommé Securest Ltd. Les données d’enregistrement relevées pour ce nom sont consultables dans la fiche WHOIS complète sur DomainTools.
Dernière mise à jour : 26/09/2026
📄 Document
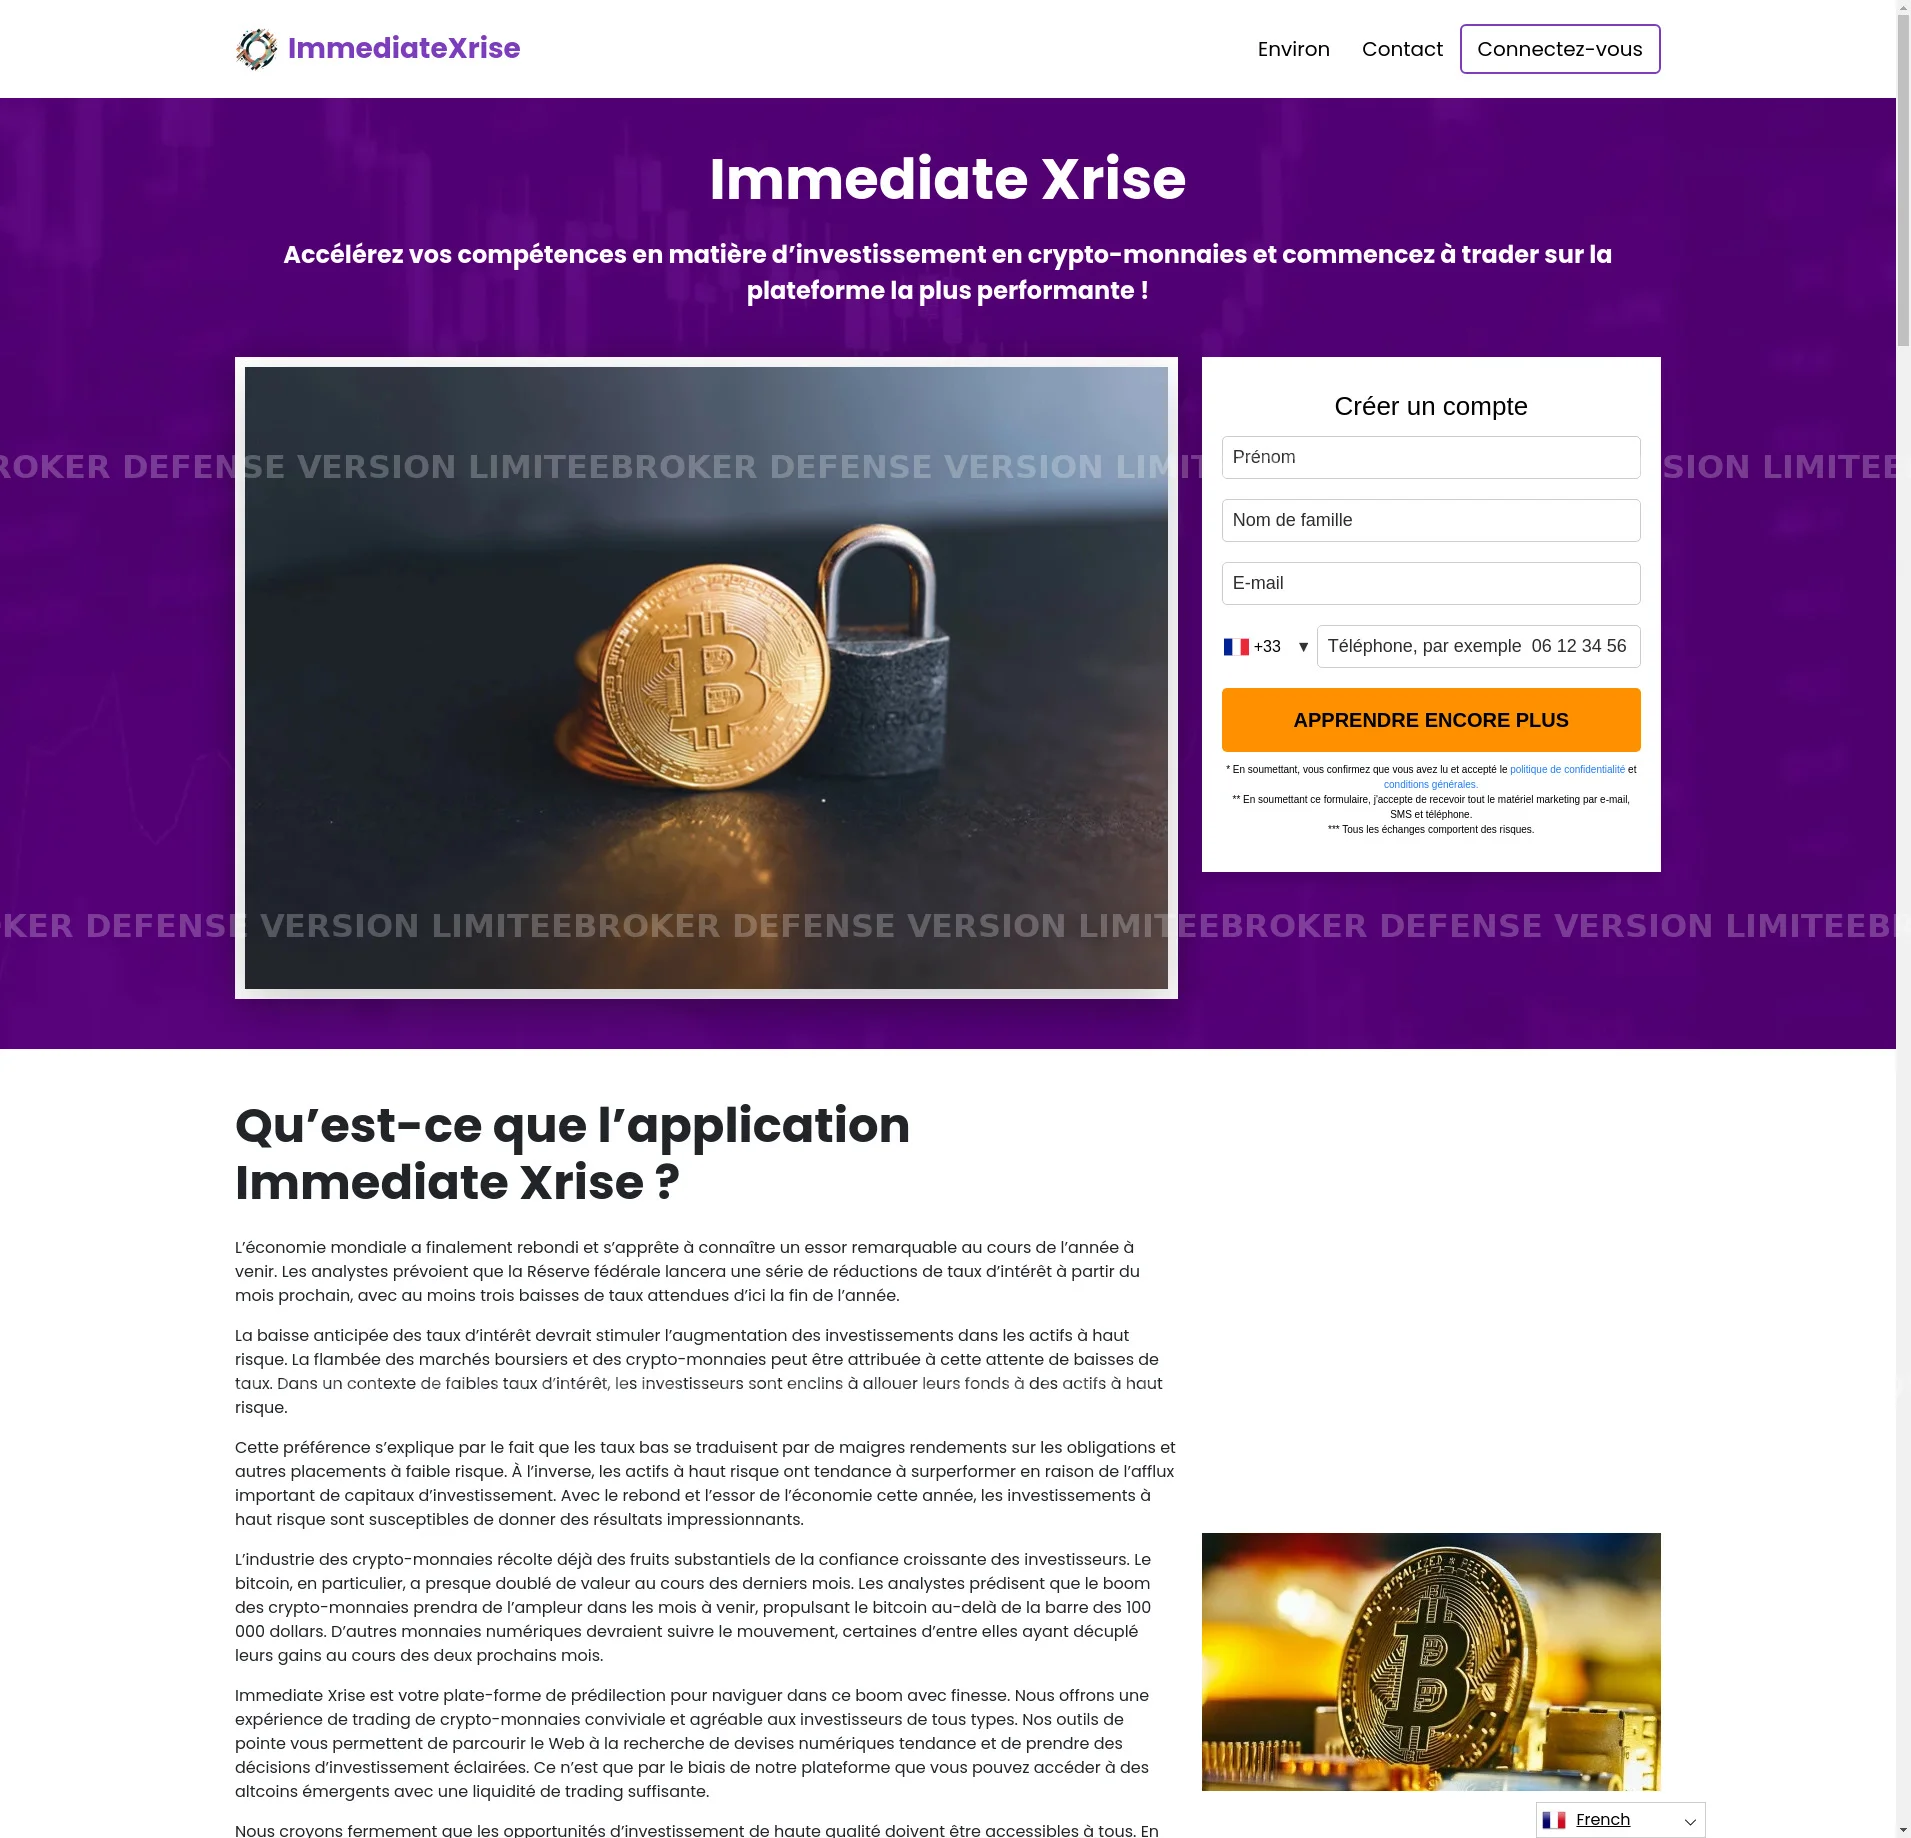
BrokerDefense met gratuitement à disposition la capture d’écran de ce site frauduleux.
Pour une utilisation dans le cadre d’une procédure judiciaire, commandez la version complète sans filigrane.
Constat du 13 mai 2024 : cinq pages visitées, vingt et un relevés d’écran
Le 13 mai 2024, entre 13 heures 42 et 13 heures 47, un constat établi selon le référentiel AFNOR Z67-147 a documenté le contenu servi à l’adresse immediatexrise.co/fr/. La procédure a duré 330 secondes. Le titre de la page relevé à l’ouverture était « Immediate Xrise Ai, le site officiel mis à jour 2024 ».
Cinq pages ont été visitées et conservées dans leur intégralité : la page d’accueil, qui présentait l’offre principale ; une page « À propos de nous » décrivant l’enseigne ; une page « Contacter » ; un document de conditions d’utilisation ; et une politique de confidentialité. Vingt et un relevés d’écran ont été produits au cours de cette visite, à une résolution de 1 911 sur 1 838 pixels. Le journal des échanges réseau représente 2 811 392 octets, la copie de la première page 212 207 octets, et un enregistrement vidéo de 62 188 616 octets a été constitué.
À la date du constat, le nom répondait sur l’adresse 188.114.96.2, derrière l’infrastructure Cloudflare. Ce passage par un intermédiaire de ce type dissimule l’adresse réelle des machines hébergeant le contenu, de sorte qu’une personne cherchant à identifier l’exploitant depuis l’adresse IP ne peut remonter qu’à l’infrastructure de transit, et non au serveur final. La concordance entre les éléments conservés, la résolution précise des relevés d’écran et la taille de l’enregistrement vidéo établit que le site était pleinement accessible et servi en français à cette date. La série dans laquelle s’inscrit ce dossier comprend un volet consacré à une enseigne voisine qui documente un mode de présentation comparable au sein du même réseau.
WordPress, Cloudflare et quatre outils de mesure pour une seule vitrine
Nos relevés techniques ont identifié sur la vitrine un ensemble cohérent de composants. La publication reposait sur WordPress. Le trafic transitait par Cloudflare, qui assure à la fois l’accélération du chargement des pages et le filtrage des requêtes. Les polices d’écriture étaient servies par l’interface de polices de Google. La mesure de l’audience mobilisait quatre outils distincts : la gestion de balises de Google, la balise principale de Google, la quatrième version de Google Analytics et une extension de liaison entre WordPress et Google Analytics.
Le référencement dans les moteurs de recherche était pris en charge par l’extension Yoast. Les bibliothèques de script comprenaient jQuery 3.7.1, jQuery UI, Waypoints et Lightbox. Le contenu était structuré selon plusieurs formats simultanément : JSON-LD, microdonnées, protocole Open Graph et cartes Twitter. Des fils de syndication étaient publiés. L’encodage déclaré était UTF-8, une déclaration d’accessibilité WAI-ARIA était présente, et les images étaient adaptatives. Le site se déclarait en langue française et se présentait comme compatible avec les téléphones.
L’emploi simultané de quatre outils de mesure d’audience distincts et la mise en œuvre de plusieurs formats de données structurées supposent une connaissance approfondie des pratiques de référencement et un investissement technique délibéré. Nos vérifications conduites le 26 septembre 2026 auprès des régulateurs établissent un écart manifeste avec cet investissement : aucune des trois adresses de cette enseigne ne figure parmi les 3 460 documents publiés par l’Autorité des marchés financiers, aucune mention n’existe auprès de l’autorité chypriote, et aucune société britannique n’est rattachée à cette dénomination. L’AMF tient à jour ses mises en garde à destination des épargnants, qui permettent de vérifier si une enseigne a fait l’objet d’un avertissement public.
La déclinaison .app : le nom résout, la machine derrière ne répond plus
La déclinaison immediatexrise.app a été déposée le 18 janvier 2024 auprès d’un bureau d’enregistrement américain, avec une adresse de contact déclarée à Hong Kong. L’extension .app impose techniquement le chiffrement de toutes les connexions : un certificat valide est une condition nécessaire à toute communication avec un navigateur.
Le relevé du 26 septembre 2026 montre que le nom résout encore sur deux adresses, 188.114.96.3 et 188.114.97.3. Cependant, l’infrastructure de façade qui annonce ces adresses ne trouve aucune machine derrière elle et retourne une erreur de serveur. Un certificat de chiffrement a néanmoins été émis le 1er août 2026 pour le nom exact, valable jusqu’au 30 octobre 2026. Ce renouvellement récent signifie que quelqu’un a pris une décision active concernant ce nom moins de deux mois avant le relevé, alors même que le contenu n’est plus accessible.
La comparaison avec l’état du .co est instructive : le .co ne dispose plus d’aucun enregistrement ni d’aucune fiche de registre, là où le .app conserve une résolution active et un certificat récent. Cet écart entre un nom maintenu techniquement et un nom sans fiche illustre deux trajectoires distinctes pour des adresses issues du même lot. La fiche d’évaluation publique de cette déclinaison est disponible : la fiche ScamDoc de immediatexrise.app.
Le jumeau avec trait d’union, déposé treize jours plus tôt
Le même 13 mai 2024, entre 13 heures 35 et 13 heures 40, un second constat a été établi sur l’adresse immediate-xrise.com/fr/. Le titre de la page relevé était « Immediate xRise, le site officiel, mise à jour 2024 ». Douze relevés d’écran ont été produits. Les pages « about », « contact » et les conditions d’utilisation étaient rédigées en anglais, contrairement à la vitrine principale. Le journal des échanges réseau représentait 999 569 octets. La coexistence, le même jour, de deux vitrines présentant la même offre en français sous deux adresses distinctes, avec deux thèmes graphiques différents et des langues de pages secondaires différentes, témoigne d’une organisation délibérée de la diffusion.
Le dossier d’enregistrement de cette adresse, relevé le 13 mai 2024, indique un dépôt au 17 janvier 2024 auprès de NETIM, treize jours avant le .co, avec une échéance alors fixée au 17 janvier 2025. Les serveurs de noms désignés étaient hassan.ns.cloudflare.com et kiki.ns.cloudflare.com. Le pays déclaré du titulaire était la Bulgarie. C’est la seule des trois adresses dont le dossier porte la mention d’une organisation à la rubrique du titulaire, en l’occurrence Gravity Marketing Solutions Ltd ; cette mention figure au dossier d’enregistrement et n’identifie pas l’exploitant de l’enseigne.
Le relevé du 26 septembre 2026 montre que cette adresse a été renouvelée : l’échéance est désormais fixée au 17 janvier 2027 et la dernière modification du dossier date du 18 janvier 2026. Un certificat de chiffrement a été réémis le 20 août 2026 par Google Trust Services, valable jusqu’au 18 novembre 2026. L’adresse répond encore, mais sa racine renvoie vers une page de connexion servant une console d’analyse dénommée OpenSearch Dashboards, rédigée en anglais, et le fichier de règles destiné aux robots oppose un refus d’autorisation. Aucune trace de l’offre d’investissement ne subsiste. La série comprend également le volet consacré à une enseigne du réseau servie depuis deux adresses, qui documente un schéma de dédoublement comparable.
Après un virement exécuté en 2024, ce qui demeure exploitable
La disparition du .co et la reconversion du .com en console d’analyse ne font pas disparaître les traces produites par les transactions elles-mêmes. Les relevés bancaires, où figurent les destinataires réels de chaque opération, forment la pièce centrale du dossier. Viennent ensuite les avis d’opération datés, la correspondance gardée par messagerie ou par courriel depuis le tout premier échange, et les écrans relevés avant que l’offre cesse d’être servie. Ces éléments permettent de dater précisément la relation et d’en retracer les étapes, indépendamment de l’état actuel des adresses.
Le banquier qui a laissé passer ces opérations sans en contrôler la destination peut voir sa propre responsabilité recherchée sur ce fondement. Des procédures existent pour explorer cette voie, notamment lorsque des coordonnées ont été transmises après un premier contact. Notre guide détaillant les recours pénaux ouverts aux victimes d’escroquerie au placement fictif présente les étapes applicables à ce type de dossier.
Maître Anne Bernard-Dussaulx, avocate inscrite à l’ordre des avocats de Paris, décrit ici le cheminement d’un dossier d’escroquerie au placement fictif une fois saisi par la justice : l’ouverture d’une information judiciaire, l’arrestation puis la mise en examen des personnes poursuivies, et les mécanismes d’indemnisation reconnus aux personnes lésées.
Trois questions sur ces trois adresses
Lorsqu’un nom de domaine n’est pas renouvelé à sa date d’échéance, les enregistrements qui lui étaient associés cessent d’être publiés : aucune adresse de machine, aucun serveur de noms, aucune adresse de messagerie ne sont plus accessibles. Le dossier du registre correspondant disparaît également de la consultation publique. C’est exactement ce qui s’est produit pour immediatexrise.co, dont l’échéance était fixée au 30 janvier 2025 et dont le relevé du 26 septembre 2026 ne trouve plus aucune trace au registre du .co, alors qu’un autre nom interrogé le même jour rend sa fiche complète.
Leurs situations divergent. Le .co ne dispose plus d’aucun enregistrement publié ni d’aucune fiche de registre. Le .com répond encore, mais sa racine sert désormais une console d’analyse en anglais sans aucune trace de l’offre d’investissement d’origine. La déclinaison .app résout sur deux adresses, mais l’infrastructure de façade ne trouve aucune machine derrière elle et retourne une erreur de serveur, malgré un certificat de chiffrement renouvelé le 1er août 2026.
Rassemblez trois ensembles : les relevés bancaires où apparaissent les destinataires réels, les avis d’opération datés, puis la correspondance et les écrans conservés entre le tout premier échange et l’arrêt de l’offre. Ces éléments permettent de dater la relation et d’en reconstituer les étapes, indépendamment de la disparition ou de la reconversion des adresses concernées.
Contactez notre service d’aide aux victimes
Article réécrit le 26/09/2026