Sommaire
Une vitrine qui continue d’être diffusée depuis 2024
Au 3 octobre 2026, la page d’accueil du domaine smartbitboost.io répond et sert aux visiteurs un document de 112 907 octets, deux ans après que notre article du 21 août 2024 la présentait comme retirée. L’enseigne affichée, « SmartBit Boost », n’a pas changé d’une syllabe, et le discours de vente qu’elle porte est identique à celui que nous avions relevé à l’été 2024. Cette persistance contraste avec le constat initial que nous avions publié et impose une mise à jour complète du dossier.
La page charge toujours deux scripts tiers depuis la bibliothèque jsDelivr, rattachés à un compte de développement nommé « Dardrus ». Ce compte et l’appel réseau qu’il contient vers le domaine amos-mamaya.fun figurent déjà dans plusieurs dossiers que nous avons instruits sur cette nébuleuse. Smartbitboost.io est l’une des 149 adresses recensées dans notre recensement des adresses de cette nébuleuse, publié le 29 juillet 2026, qui couvre vingt-trois sociétés d’enregistrement implantées sur trois continents, fédérées par dix identifiants de registre.
Le code source de la page la présente d’emblée comme un contenu publicitaire protégé, en anglais dans le texte (« Advertorial », « DMCA Protected »), et invite le visiteur à agir sans délai. Ce positionnement n’est pas anodin : il constitue une précaution juridique que les opérateurs de ce type de vitrine emploient pour brouiller les responsabilités.
Dernière mise à jour : 03/10/2026
📄 Document
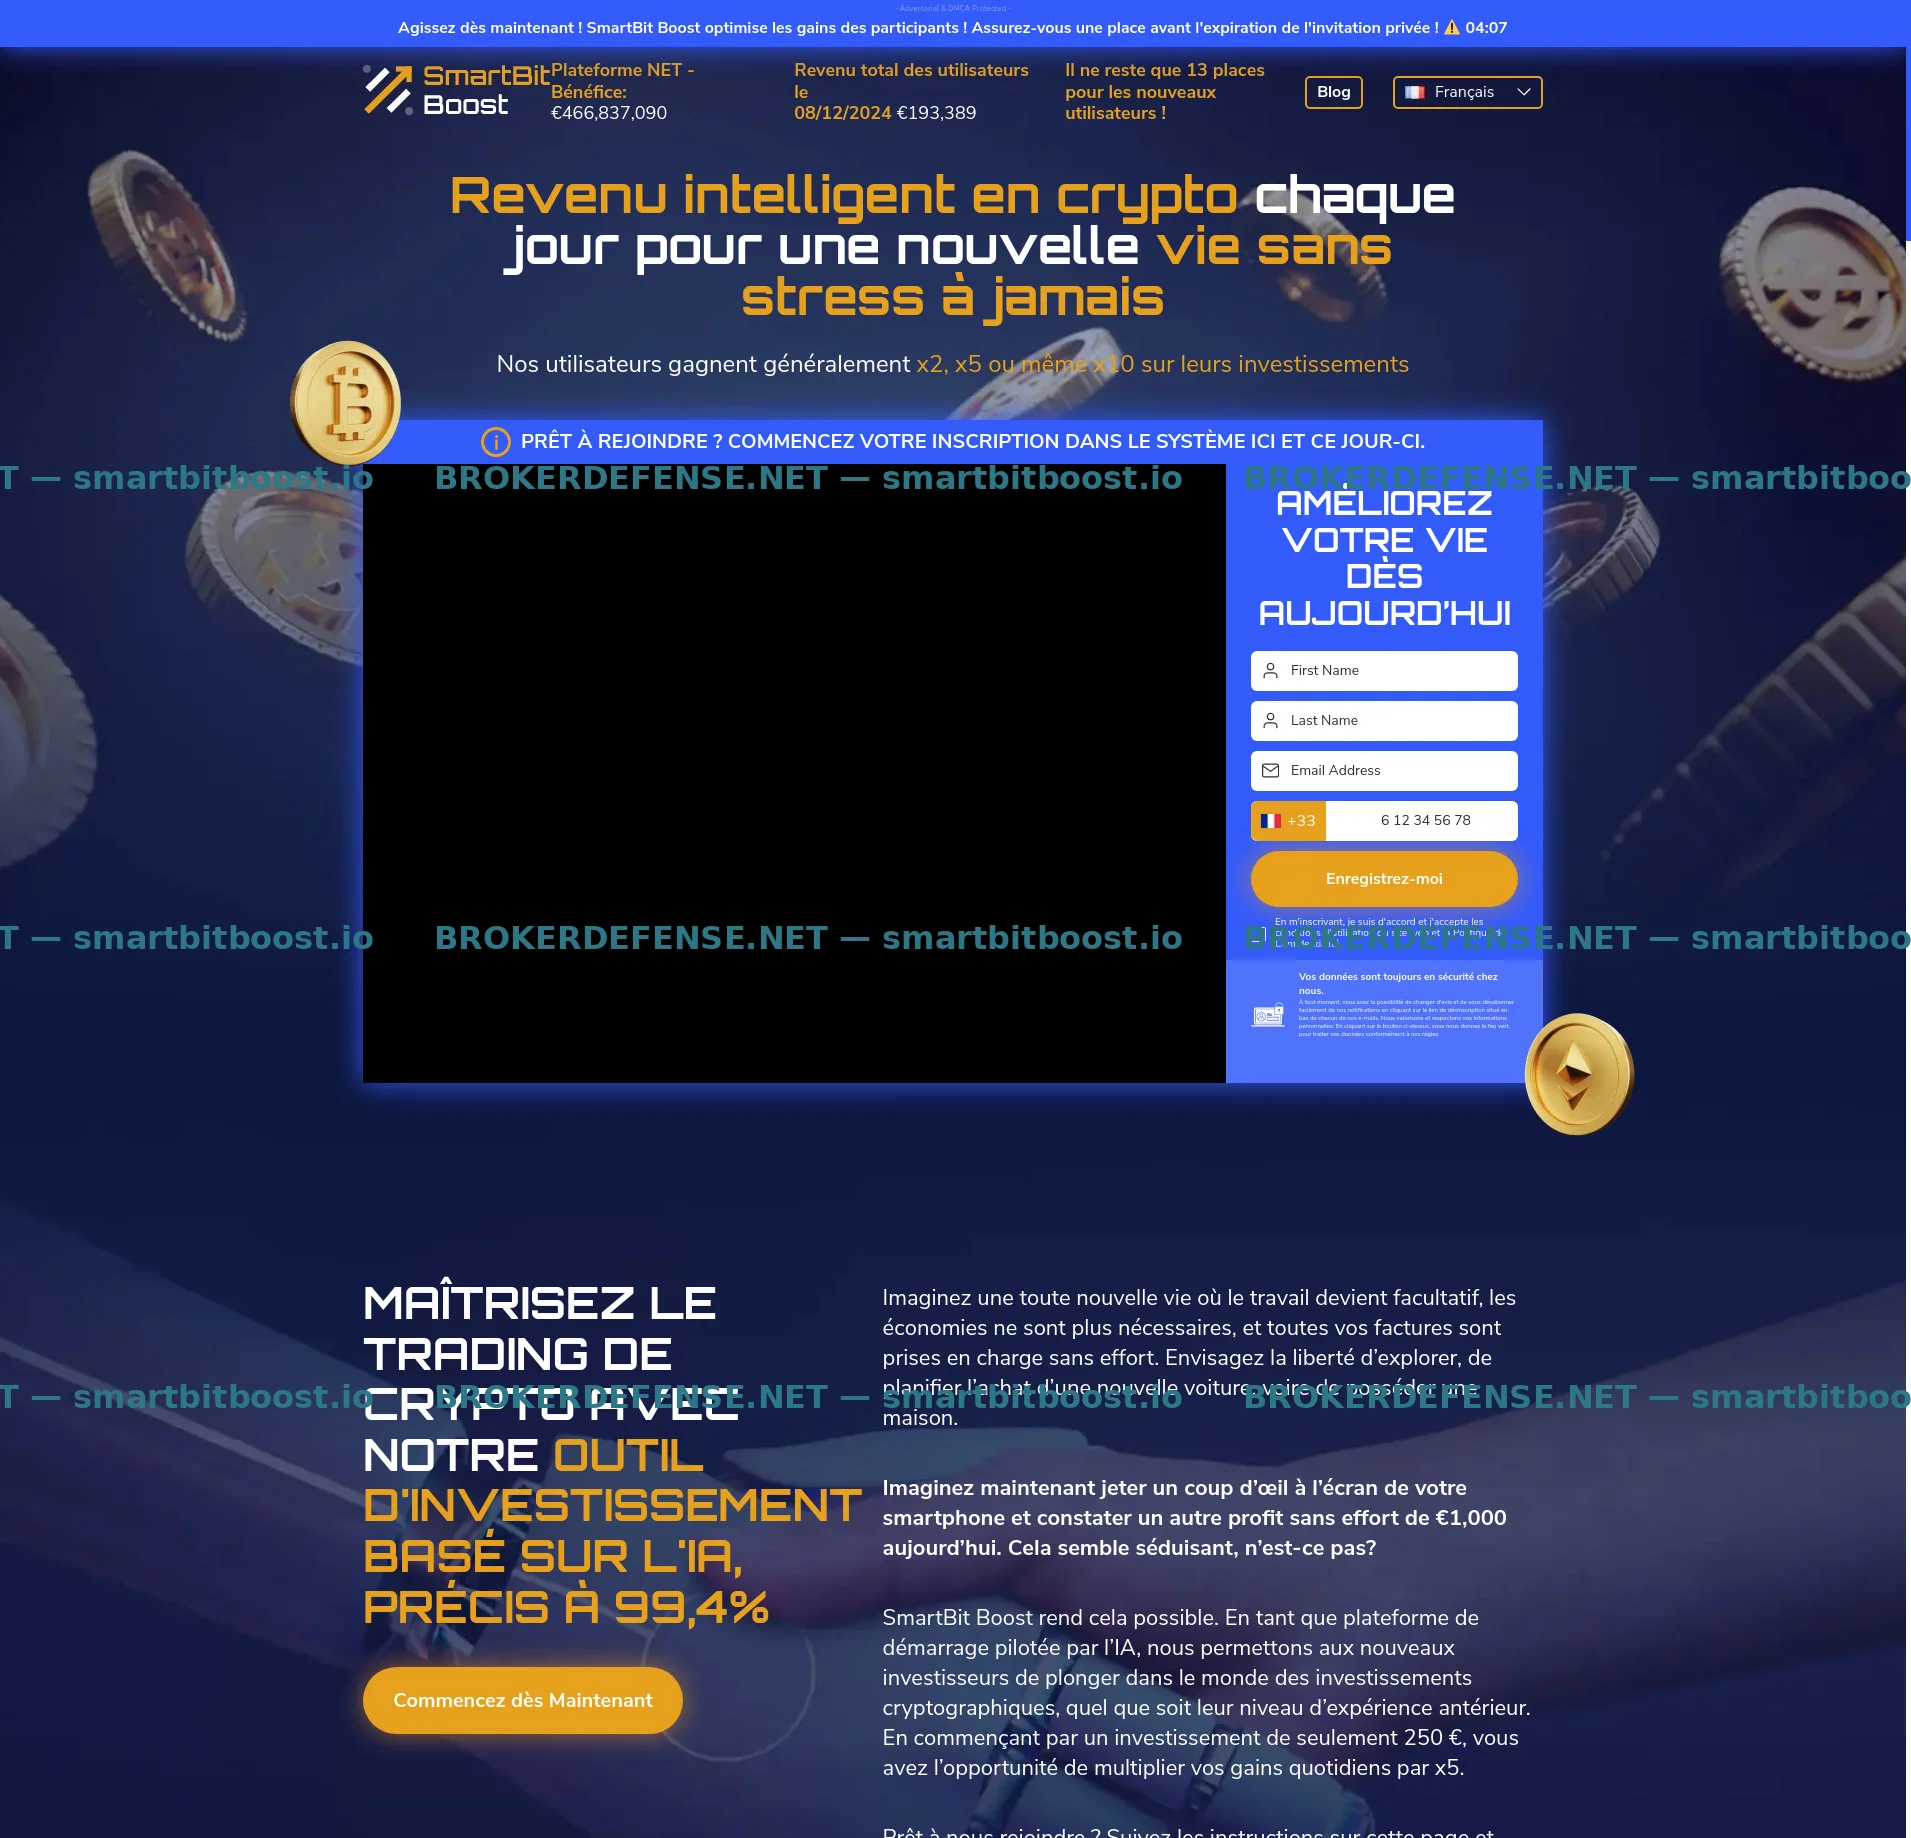
La page d’accueil servie par cette vitrine le 3 octobre 2026 a été immobilisée puis revêtue d’un filigrane de protection ; elle reste consultable ci-dessous, telle qu’elle était diffusée ce jour-là.
La version non filigranée, réservée aux procédures judiciaires, s’obtient sur simple demande.
Des conditions générales restées au nom d’une enseigne antérieure
La page /terms/ de la vitrine, consultée le 3 octobre 2026, déclare entrer en vigueur le 23 janvier 2021 et désigne le site par un nom qui n’est plus celui exploité aujourd’hui : « granimatorplatfocom », soit le domaine granimatorplatfo.com. Aucune correction n’a été apportée à ces mentions depuis que le gabarit a été recyclé sous l’enseigne SmartBit Boost.
Ce type d’oubli révèle le procédé : un même gabarit de site est déployé successivement sous des enseignes différentes sans que ses mentions légales soient mises à jour. Le résultat est que les conditions générales affichées ne correspondent pas au site que le visiteur consulte, ce qui rend tout recours contractuel d’autant plus complexe à engager.
La famille de noms à laquelle appartient ce gabarit a déjà retenu l’attention de l’Autorité des marchés financiers. Celle-ci a inscrit en qualifications « Crypto-actifs » les noms immediategranimator.com, immediategranimator.io et immediategranimator.org le 4 août 2023, puis granimator.live et granimator.me le 25 août 2023, et enfin immediategranimator.ai le 9 janvier 2024. Ces inscriptions successives montrent que l’opérateur multiplie les déclinaisons de domaines à mesure que les autorités les signalent.
Des conditions générales figées au nom d’une enseigne antérieure et inscrite sur les listes d’alerte constituent un premier signal d’alerte que tout visiteur devrait relever avant d’aller plus loin.
Chez Gransy, une création sous paravent
Nos vérifications menées le 3 octobre 2026 sur l’enregistrement du nom révèlent que le bureau d’enregistrement est Gransy, s.r.o., société tchèque opérant notamment sous le nom commercial MainReg, soit précisément le bureau sous lequel notre cartographie range smartbitboost.io. Le nom a été créé le 14 juillet 2023 et son échéance court jusqu’au 14 juillet 2027. Une modification a été enregistrée le 28 août 2026, soit moins de six semaines avant notre relevé.
Le statut de transfert est verrouillé, ce qui empêche tout déplacement du nom vers un autre bureau sans démarche spécifique. Le titulaire est masqué derrière un service de protection de l’identité, la mention déclarée précisant explicitement que la société de protection n’est pas propriétaire du nom. Cette dissimulation est cohérente avec l’absence totale de siège, de dirigeant et de numéro d’immatriculation sur la vitrine elle-même.
La résolution du nom est confiée aux serveurs kim.ns.cloudflare.com et sergi.ns.cloudflare.com, et le DNSSEC n’est pas signé. L’absence de signature DNSSEC ne constitue pas en soi une anomalie rédhibitoire, mais elle s’ajoute à un tableau d’ensemble dans lequel aucune information d’identification fiable n’est accessible. Ces mentions, relevées le 3 octobre 2026, figurent dans la fiche WHOIS complète sur DomainTools.
Une cagnotte affichée de 466 millions et treize places annoncées
Le discours de vente relevé le 3 octobre 2026 reproduit trait pour trait celui que nous avions documenté lors du constat du 12 août 2024. Un bandeau de compte à rebours affichant « 05:00 NET » ouvre la page, installant une pression temporelle immédiate sur le visiteur. Juste en dessous apparaissent les mentions « Platform Profit: $ 466 837 090 » et « Total User Income $ 193 389 », présentées comme des indicateurs de performance en temps réel.
La formule « Only 13 Spots Left For New Users! » accompagne l’invitation à rejoindre la plateforme avant que l’offre ne se ferme. En août 2024, le même chiffre de treize places figurait déjà sur la page, ce qui suffit à établir que ce compteur est un artifice et non un relevé de disponibilité réelle. La promesse « Our users usually make x2, x5 or even x10 on investments » est présentée sans condition, sans avertissement sur le risque et sans référence à un quelconque encadrement réglementaire.
Une section entière revendique un outil d’investissement « précis à 99,4 % », et une autre, intitulée « SmartBit Boost is not a scam, and here’s why », tente de lever par anticipation les doutes que tout lecteur informé devrait nourrir. Le balisage structuré Schema.org de la page va plus loin encore : il annonce, dans une foire aux questions lisible par les moteurs de recherche, des profits journaliers d’au moins 1 000 dollars, environ 30 000 dollars par mois et 365 000 dollars par an.
La page se qualifie elle-même de contenu publicitaire protégé, ce qui signifie que l’opérateur reconnaît implicitement ne pas proposer un véritable service financier. Cet ensemble constitue un habillage de collecte, destiné à conduire le visiteur vers le formulaire d’inscription, et non un service d’investissement en crypto-actifs réglementé ou même identifiable.
Un relevé géographique délégué à un domaine tiers
Nos relevés techniques du 3 octobre 2026 font apparaître deux scripts tiers chargés depuis un dépôt hébergé sur la bibliothèque jsDelivr, tous deux rattachés à un compte de développement nommé « Dardrus ». Le premier, nommé « redirect », contient un appel réseau vers le domaine amos-mamaya.fun, chemin /geo, dont la fonction est de renvoyer chaque visiteur vers la version linguistique de la page correspondant à son pays. Le second script, nommé « deposits », interroge un fichier deposits.php du thème pour récupérer un contenu dynamique affiché sur la page.
Les commentaires intégrés dans le code de ces deux scripts sont rédigés en russe. Ce détail, anodin techniquement, situe l’environnement de développement dans un espace linguistique cohérent avec d’autres traces relevées sur des adresses de la même nébuleuse. Le compte « Dardrus » et l’appel vers amos-mamaya.fun avaient déjà été documentés par BrokerDefense en décembre 2024 dans le dossier consacré à l’enseigne Draxum Trader, autre adresse rangée dans la même nébuleuse. Au 3 octobre 2026, le domaine amos-mamaya.fun ne répond plus à aucune requête.
L’outillage technique de la vitrine comprend WordPress, dont le thème porte le nom « DEF-theme », le module multilingue Polylang qui assure la diffusion en treize langues, le gestionnaire de balises Google et la mesure d’audience Google, ainsi qu’une couche de diffusion et de résolution de noms assurée par Cloudflare. Les serveurs de messagerie déclarés renvoient au service Zoho Mail, avec un enregistrement SPF en place.
Le certificat de chiffrement émane de Google Trust Services, par l’entremise de son autorité intermédiaire « WE1 » ; sa période de validité court du 3 septembre 2026 au 2 décembre 2026. Il couvre smartbitboost.io et son joker. Un certificat de ce type atteste uniquement que les données circulent chiffrées entre le navigateur et le serveur ; il n’atteste en aucun cas de la régularité de l’enseigne qu’il sécurise.
Ce qu’une plainte peut établir pour les victimes de SmartBit Boost
Toute personne qui a effectué un virement vers une adresse liée à SmartBit Boost dispose de plusieurs leviers à activer sans attendre. La première étape consiste à réunir les relevés de compte, les confirmations d’ordre de virement et la totalité des échanges avec le prétendu gestionnaire de compte, qu’ils aient eu lieu par courriel, messagerie ou tout autre canal.
Retrouver l’établissement qui s’est vu créditer les fonds constitue le pivot de toute démarche : cet établissement peut voir sa responsabilité engagée s’il n’a pas exercé les diligences attendues face à une opération vers une adresse non régulée. La voie pénale reste ouverte pour tout versement réalisé sous l’effet d’une mise en scène frauduleuse, et un dépôt de plainte solidement documenté renforce les dossiers civils engagés en parallèle.
Le 3 octobre 2026, nos recherches n’ont fait apparaître aucune entrée à ce nom dans le recueil des mises en garde de l’AMF ; ce silence n’atteste en rien la régularité de l’enseigne, laquelle n’affiche ni siège, ni dirigeant, ni numéro d’immatriculation. La fiche ScamDoc consacrée à cette adresse attribue à la vitrine un indice de confiance qualifié de modéré, à 51 pour cent, fondé sur le comportement technique du nom et non sur une autorisation d’exercer.
Maître Denitza Gueorguieva, dont Lyon abrite le barreau, a abordé dans un entretien filmé les litiges et recours bancaires nés de versements vers de fausses plateformes de crypto-actifs, la question de la responsabilité de l’établissement qui a reçu ces fonds, et les voies amiables comme judiciaires que les victimes peuvent encore emprunter.
Vos questions sur SmartBit Boost
Non. Le 3 octobre 2026, nos recherches n’ont relevé aucune entrée à ce nom dans les mises en garde diffusées par l’Autorité des marchés financiers. La vitrine n’affiche ni siège social, ni nom de dirigeant, ni numéro d’immatriculation. Aucune société portant ce nom n’a été identifiée.
La page /terms/ de la vitrine déclare entrer en vigueur le 23 janvier 2021 et désigne le site par le nom « granimatorplatfocom », soit le domaine granimatorplatfo.com. Ce gabarit a été réutilisé d’une enseigne à l’autre sans mise à jour des mentions, ce qui indique que la vitrine actuelle est une déclinaison d’un réseau déjà documenté et partiellement inscrit sur les listes d’alerte de l’AMF.
Mettez sans attendre à l’abri vos relevés de compte, vos confirmations d’ordre de virement et vos échanges avec le prétendu gestionnaire de compte. Identifiez l’établissement qui a reçu les fonds, car sa responsabilité peut être engagée. Un dépôt de plainte pénale, étayé par ces pièces, renforce les recours civils possibles. Notre cabinet peut, sur simple demande, procéder à un examen préalable de votre dossier.
Contactez notre service d’aide aux victimes
Article réécrit le 03/10/2026